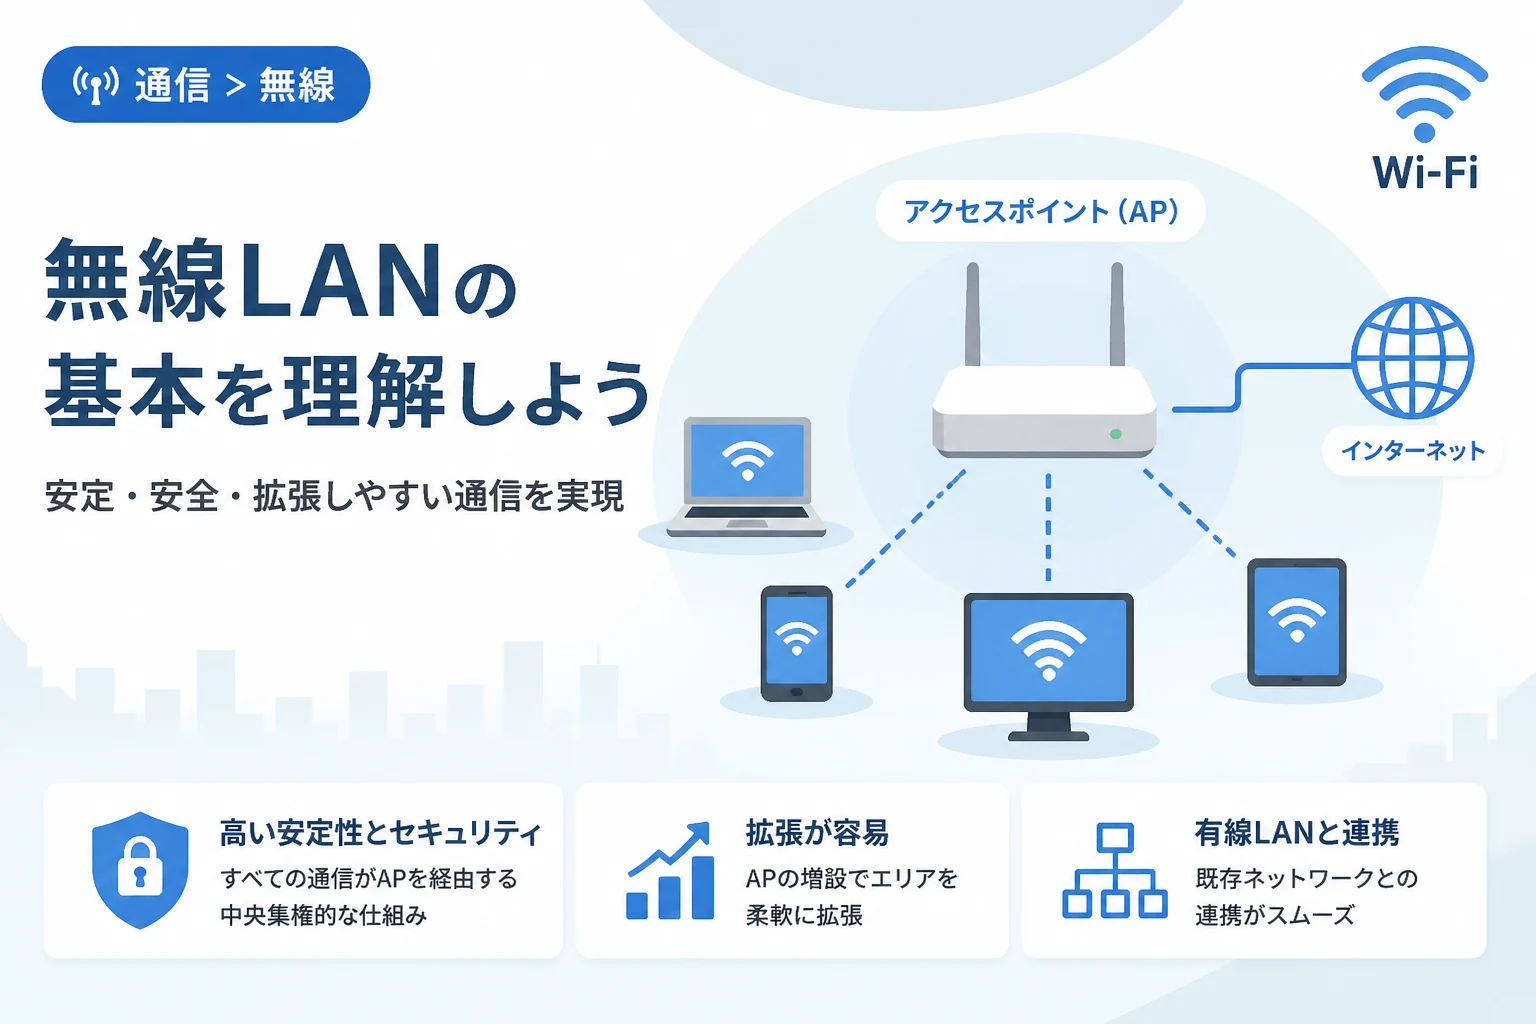
現代のデジタル社会において、私たちは自宅、オフィス、公共施設など、あらゆる場所で当たり前のように無線LAN(Wi-Fi)を利用しています。
スマートフォンやノートパソコンを無線でインターネットに接続する際、その背後で動作している最も一般的な通信形態が「インフラストラクチャモード」です。
IT用語としてのインフラストラクチャモードは、ネットワーク構築の基本となる概念ですが、その詳細な仕組みや、対照的な通信方式であるアドホックモードとの違いを正確に理解している方は少ないかもしれません。
本記事では、ネットワークエンジニアやIT担当者だけでなく、一般の利用者の方にも分かりやすく、インフラストラクチャモードの定義から構成要素、メリット・デメリットまでを網羅して解説します。
インフラストラクチャモードの基本概念
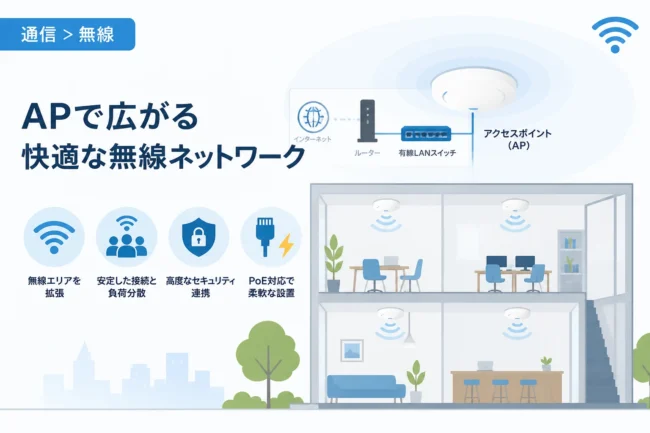
インフラストラクチャモードとは、無線LANアクセスポイント(親機)を中心として、複数の端末(子機)が通信を行う形態のことです。
このモードでは、全ての通信が必ずアクセスポイントを経由して行われるという特徴があります。
例えば、同じ部屋にある2台のパソコン間でデータを送受信する場合でも、インフラストラクチャモードでは一度アクセスポイントにデータが送られ、そこから転送される仕組みになっています。
「インフラストラクチャ(Infrastructure)」という言葉は「基盤」や「施設」を意味しており、文字通りアクセスポイントという固定された通信基盤を利用する方式を指します。
現在の家庭用Wi-Fiルーターや企業のオフィスネットワークのほぼ100%が、このインフラストラクチャモードで運用されていると言っても過言ではありません。
アクセスポイントの役割
インフラストラクチャモードにおいて、アクセスポイントはネットワークの中枢を担う非常に重要な役割を果たします。
アクセスポイントは、無線端末からの接続要求を管理し、適切な認証を行った上でネットワークへの参加を許可します。
また、多くのアクセスポイントは有線LANポートを備えており、無線ネットワークと有線ネットワークを繋ぐ「ブリッジ」としての機能も持っています。
これにより、無線端末からインターネット回線や社内サーバーなどの有線リソースへアクセスすることが可能になります。
クライアント端末の動作
無線LANを利用するスマートフォンやタブレット、パソコンなどの端末は「クライアント(子機)」と呼ばれます。
クライアント端末は、周囲にあるアクセスポイントが発信しているビーコン信号を検知し、特定のSSIDを選択して接続を試みます。
一度接続が確立されると、クライアントはアクセスポイントの制御下に入り、定められた通信規格やチャンネルに基づいてデータ通信を行います。
クライアント同士が直接通信することはなく、常にアクセスポイントを介して情報のやり取りが行われるのがこのモードのルールです。
インフラストラクチャモードとアドホックモードの違い
無線LANの通信方式には、インフラストラクチャモードの他に「アドホックモード」という方式が存在します。
アドホックモードは、アクセスポイントを介さずに端末同士が直接1対1で通信を行う方式です。
両者の違いを理解することは、ネットワーク設計やトラブルシューティングにおいて非常に重要です。
| 比較項目 | インフラストラクチャモード | アドホックモード |
|---|---|---|
| 通信経路 | 必ずアクセスポイントを経由する | 端末同士が直接通信する |
| 必要な機器 | アクセスポイント、クライアント端末 | クライアント端末のみ |
| インターネット接続 | 容易(AP経由で接続可能) | 困難(別途ゲートウェイが必要) |
| 通信の安定性 | 高い(集中管理されるため) | 低い(距離や遮蔽物に弱い) |
| 主な用途 | 家庭、オフィス、公衆無線LAN | 一時的なファイル転送、携帯ゲーム機同士の通信 |
| 管理の容易さ | 容易(APで一括設定が可能) | 困難(各端末での設定が必要) |
アドホックモードは、かつて屋外や緊急時などアクセスポイントが存在しない環境での一時的な利用を想定して作られました。
しかし、通信距離の短さや同時接続台数の制限、セキュリティ設定の煩雑さといった課題が多く、現代ではほとんど見かけなくなっています。
今日では、Wi-Fi Directという新しい技術がアドホックモードの欠点を補う形で普及しており、従来のアドホックモードは過去の技術になりつつあります。
通信の仕組みと主要な構成要素
インフラストラクチャモードを支える技術的な要素について、より深く掘り下げていきましょう。
このモードが円滑に動作するためには、いくつかの識別子や論理的な単位が必要となります。
SSID(Service Set Identifier)
SSIDは、特定の無線ネットワークを識別するための名前であり、最大32文字の英数字で構成されます。
ユーザーがWi-Fi設定画面で選択するネットワーク名は、このSSIDを指しています。
インフラストラクチャモードでは、アクセスポイントがSSIDを定期的に放送することで、周囲の端末に自分の存在を知らせています。
BSS(Basic Service Set)とBSSID
1台のアクセスポイントと、それに接続されているクライアント端末で構成される最小単位のネットワークをBSSと呼びます。
このBSSを一意に識別するためのIDがBSSIDであり、通常はアクセスポイントのMACアドレスがそのまま流用されます。
SSIDが人間にとって分かりやすい「名前」であるのに対し、BSSIDはシステムが個別のアクセスポイントを識別するための「物理的な住所」のような役割を果たします。
ESS(Extended Service Set)とローミング
大規模なオフィスやビルでは、1台のアクセスポイントで全域をカバーすることは不可能です。
そこで、複数のアクセスポイントを同一のネットワークとして統合し、広いエリアをカバーする仕組みをESSと呼びます。
ESS配下では、複数のアクセスポイントに同じSSIDを設定することで、ユーザーは移動しながらでも通信を切断することなく接続先を切り替えることができます。
この移動しながら接続先を自動的に切り替える仕組みを「ローミング」と呼び、インフラストラクチャモードの大きな利点の一つとなっています。
インフラストラクチャモードを利用するメリット
なぜインフラストラクチャモードが世界標準の通信方式として定着したのでしょうか。
その理由は、スケーラビリティ、セキュリティ、そして安定性の3点に集約されます。
通信の安定性と広範囲なカバー
インフラストラクチャモードでは、アクセスポイントが全てのパケット転送を制御し、電波の干渉や衝突を最小限に抑える仕組みを持っています。
専用のハードウェアであるアクセスポイントは、一般的なPCやスマートフォンよりも高性能なアンテナを備えており、遠くまで安定した電波を届けることができます。
また、前述したESSの構成により、アクセスポイントを増設するだけで通信エリアを無限に広げられる点も大きな魅力です。
高度なセキュリティ機能
不特定多数の通信を仲介するインフラストラクチャモードでは、強力なセキュリティ機能が提供されています。
WPA2やWPA3といった最新の暗号化規格を利用することで、空中を飛び交うデータの盗聴を防ぐことができます。
さらに、RADIUSサーバーなどの外部認証システムと連携することで、ユーザーごとにアクセス権限を管理するエンタープライズレベルのセキュリティも実現可能です。
有線ネットワークとの親和性
インフラストラクチャモードの最大の強みは、有線LAN(イーサネット)との統合が極めて容易であることです。
アクセスポイントはハブやスイッチと同じように動作するため、既存の有線ネットワークの一部として無線環境を組み込むことができます。
これにより、インターネットへのゲートウェイ、ファイルサーバー、プリンターといった共有リソースを、無線クライアントからシームレスに利用できるようになります。
注意点とデメリット
多くのメリットを持つインフラストラクチャモードですが、導入や運用に際して注意すべき点もいくつか存在します。
単一障害点(SPOF)のリスク
全ての通信がアクセスポイントを経由するということは、そのアクセスポイントが故障したり電源が落ちたりした場合、配下の全ての端末が通信不能になることを意味します。
これをIT用語で「単一障害点(Single Point of Failure)」と呼びます。
業務停止が許されない重要な環境では、アクセスポイントを冗長化するなどの対策が必要になります。
導入コストと設置設計
アドホックモードが端末さえあれば実現できるのに対し、インフラストラクチャモードでは必ずアクセスポイントという機器を購入し、設置しなければなりません。
特に広い施設では、電波の死角を作らないための「サイトサーベイ(電波調査)」や、複数のアクセスポイントに電力を供給するためのPoEスイッチの用意など、相応のコストと工数が発生します。
また、周囲のWi-Fiネットワークとチャンネルが重なると干渉が発生し、通信速度が低下するため、適切なチャンネル設計も欠かせません。
インフラストラクチャモードの設定例
一般的なLinuxサーバーや組み込み機器で、インフラストラクチャモードとして無線LANに接続する場合の構成例を紹介します。
多くのシステムではwpa_supplicantというソフトウェアを使用して、接続情報を定義します。
# /etc/wpa_supplicant/wpa_supplicant.conf の設定例
ctrl_interface=DIR=/var/run/wpa_supplicant GROUP=netdev
update_config=1
country=JP

network={
    ssid="Your_Access_Point_Name"
    psk="Your_Secret_Password"
    # 明示的にインフラストラクチャモード(mode=0)を指定
    mode=0
    key_mgmt=WPA-PSK
    proto=RSN
}上記のコードにおいて、mode=0がインフラストラクチャモードを指しています(デフォルト値です)。
このように、OS内部でも「どのモードで動作するか」という設定項目が存在し、基本的にはインフラストラクチャモードが標準として選択されています。
最新の無線LAN技術とインフラストラクチャモードの進化
技術の進歩に伴い、インフラストラクチャモードをベースとした新しい通信の形が登場しています。
メッシュWi-Fiの普及
近年、一般家庭でも普及が進んでいる「メッシュWi-Fi」は、インフラストラクチャモードの発展形と言えます。
複数のサテライト(子機)が相互に通信し合い、網目状のネットワークを構築することで、広い家の中でも高速な通信を実現します。
各端末から見れば通常のインフラストラクチャモードとして接続されていますが、バックエンドではアクセスポイント同士が高度な協調動作を行っています。
Wi-Fi 6 / 6E / 7 における多端末接続
最新のWi-Fi規格では、インフラストラクチャモード下での同時接続効率が飛躍的に向上しています。
「OFDMA(直交周波数分割多元接続)」や「MU-MIMO(マルチユーザー・マイモ)」といった技術により、1台のアクセスポイントに多数の端末が同時に接続しても、順番待ちによる遅延が発生しにくくなっています。
これにより、IoT機器が溢れるスマートホーム環境においても、インフラストラクチャモードは依然として最適な選択肢であり続けています。
まとめ
インフラストラクチャモードは、アクセスポイントを中心としてネットワークを構成する、現代無線通信のデファクトスタンダードです。
アドホックモードとは異なり、中央集権的な管理を行うことで、高い安定性、強固なセキュリティ、そして柔軟な拡張性を実現しています。
私たちは普段意識することなくWi-Fiを利用していますが、その利便性の根幹には、このインフラストラクチャモードという洗練された仕組みが存在しています。
ネットワーク構築やトラブル解決の際には、本記事で解説したSSID、BSSID、ローミングといった概念を思い出し、全体構造を把握する手がかりにしてください。
今後、Wi-Fi 7などの次世代規格が登場しても、インフラストラクチャモードがネットワークの基本構造であり続けることは間違いないでしょう。