エンドツーエンド(E2E)とは、通信を行う二つの末端、つまり送信元と送信先を直接結ぶという考え方や仕組みを指す言葉です。
現代のインターネットやビジネスシステムにおいて、この概念はデータの信頼性やセキュリティを担保するための極めて重要な役割を果たしています。
ネットワークの複雑化が進む中で、データの出発点から最終的な到達点までを一つの単位として捉えることの重要性は、これまで以上に高まっています。
エンドツーエンド(E2E)の定義と基本概念
エンドツーエンドは、英語の「End-to-End」の略称であり、日本語では「端から端まで」と訳されます。
ITネットワークの文脈では、通信を行うクライアント端末からサーバー、あるいはユーザーからユーザーまでの経路全体を指します。
この概念の根底には、中間の経路でどのような処理が行われても、最終的な結果は両端のデバイスで責任を持つという考え方があります。
例えば、あなたがスマートフォンでメッセージを送信し、友人がそれを受け取るまでの全工程がエンドツーエンドの範囲に含まれます。
ネットワーク通信において、この「端」がどこを指すのかを明確にすることは、システムの設計やトラブルシューティングにおいて非常に重要です。
近年では、通信の秘匿性を高めるための技術や、システム全体の動作を保証するためのテスト手法としてこの言葉が使われる機会が増えています。
エンドツーエンドは、単なる物理的な距離ではなく、データの論理的な一貫性を保証するための概念であると言えます。
「エンド」が指し示す具体的な対象
ネットワークにおける「エンド」とは、具体的にはPC、スマートフォン、IoTデバイス、あるいはクラウド上のサーバーなどを指します。
通信経路の途中にあるルーターやスイッチ、プロキシサーバーなどは、エンドには含まれず「中間ノード」と呼ばれます。
エンドツーエンドの視点では、これらの中間ノードは単にデータを中継するだけの存在として扱われることが一般的です。
通信の主体となるアプリケーションが動作している場所こそが、真の意味での「エンド」となります。
インターネットを支える「エンドツーエンド原理」
インターネットの設計思想には、1980年代に提唱された「エンドツーエンド原理」という重要な指針が存在します。
この原理は、「通信ネットワークの機能は、可能な限り末端の通信ノード側に実装すべきである」という考え方です。
ネットワークの中心部はパケットの転送に特化し、複雑な制御やエラー訂正は末端のデバイスに任せることで、全体の柔軟性と拡張性を確保しています。
もしネットワーク内部で高度な処理を行いすぎると、新しい技術が登場した際に全てのルーターをアップデートしなければならず、進化が停滞してしまいます。
インターネットがこれほどまでに巨大化し、多様なサービスを収容できているのは、このエンドツーエンド原理によって中核部がシンプルに保たれているからです。
現在私たちが利用しているWeb閲覧や動画視聴、オンラインゲームなどの多様なアプリケーションも、この原理の上に成り立っています。
エンドツーエンド原理のメリット
ネットワークの末端で機能を処理することにより、システム全体を非常に軽量に保つことができます。
新しい通信プロトコルを導入する際も、中間にあるルーターを変更することなく、通信し合う二台のデバイスを更新するだけで対応が可能です。
この特性により、インターネットは特定の企業や組織の管理を超えて、自律的に発展し続けることができました。
「知能はエッジ(端)に、ネットワークはシンプルに」という設計思想は、現代のクラウドコンピューティングにも大きな影響を与えています。
ネットワーク層から見たエンドツーエンドの働き
OSI参照モデルにおいて、エンドツーエンドの通信を主に担当するのは「トランスポート層」です。
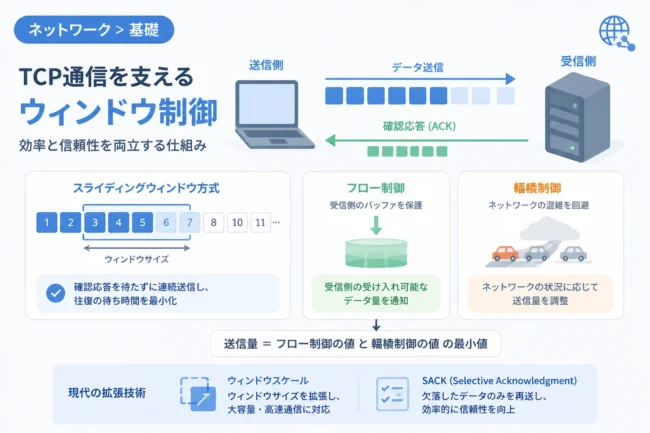
代表的なプロトコルであるTCP(Transmission Control Protocol)は、まさにエンドツーエンドでの信頼性を確保するために設計されています。
TCPは、送信元と送信先の間でコネクションを確立し、データの抜け漏れや順序の入れ替わりを末端でチェックします。
途中のルーターがパケットを紛失したとしても、送信元のデバイスがそれを検知して再送処理を行う仕組みです。
このように、ネットワークの途中に依存せず、最終的な到達点同士でデータの正当性を確認するのがエンドツーエンドのアプローチです。
TCPとUDPにおけるE2Eの違い
TCPはエンドツーエンドでの「確実性」を重視しますが、UDP(User Datagram Protocol)は「即時性」を重視します。
UDPもエンドツーエンドでデータを届けますが、TCPのような到着確認や再送制御を行いません。
どちらのプロトコルを選択するかは、アプリケーションが求めるエンドツーエンドの品質によって決まります。
リアルタイム性が求められるWeb会議システムなどでは、あえて厳密な確認を行わないUDPが採用されることもあります。
セキュリティの要「エンドツーエンド暗号化(E2EE)」
昨今のプライバシー保護において欠かせない技術が、エンドツーエンド暗号化(E2EE: End-to-End Encryption)です。
E2EEとは、送信者のデバイスでデータを暗号化し、受信者のデバイスでしか復号できないようにする仕組みを指します。
最大の特徴は、通信を中継するサーバー運営者であっても、データの内容を閲覧できないという点にあります。
従来の暗号化方式では、サーバーにデータが届いた時点で一度復号されるケースがあり、運営側による情報の検閲や流出のリスクが存在していました。
E2EEを採用することで、送信元から送信先まで一貫してデータが保護され、究極の秘匿性が実現されます。
現在では、LINEやWhatsAppなどのメッセージングアプリ、一部のビデオ通話ツールで標準的に利用されています。
E2EEの具体的な仕組み
E2EEを実現するためには、一般的に公開鍵暗号方式が利用されます。
送信者は、あらかじめ受信者が公開している「公開鍵」を使ってメッセージを暗号化します。
暗号化されたデータは、受信者だけが持つ「秘密鍵」でなければ元の内容に戻すことができません。
鍵の管理が各ユーザーのデバイス内で行われるため、サービス提供者のサーバーには暗号化された「意味のないデータ」だけが通過することになります。
「誰にも邪魔されない、二人だけのプライベートな回線」を論理的に作り出すのが、E2EEの本質的な価値です。
システム開発におけるエンドツーエンドテスト(E2Eテスト)
エンドツーエンドという言葉は、ソフトウェア開発や品質保証の現場でも頻繁に使用されます。
E2Eテストとは、ユーザーが実際にシステムを利用する際と同じ流れで、フロントエンドからバックエンドまでの全工程を検証するテストです。
個別の機能が正しく動作していても、それらを繋ぎ合わせた時に予期せぬ不具合が発生することは珍しくありません。
E2Eテストでは、ブラウザの操作からデータベースの更新、外部APIとの連携に至るまでを一気通貫でチェックします。
システムの全体像がユーザーの期待通りに機能するかを確認する最終的な砦が、このE2Eテストです。
E2Eテストの自動化とツール
近年のアジャイル開発では、E2Eテストを自動化するためのツールが広く普及しています。
以下のようなツールが、開発現場でよく利用されています。
| ツール名 | 特徴 |
|---|---|
| Selenium | Webブラウザ操作の自動化におけるデファクトスタンダード。 |
| Cypress | フロントエンド開発者に人気の、高速で信頼性の高いテストフレームワーク。 |
| Playwright | Microsoftが開発。複数ブラウザに対応し、高速な実行が可能。 |
E2Eテストは実行に時間がかかり、環境の変化に影響を受けやすいという難点もありますが、リリースの安心感を高めるためには不可欠なプロセスです。
エンドツーエンドのアプローチを採用するメリット
エンドツーエンドの考え方を採用することで、システムには多くのメリットがもたらされます。
まず第一に、「責任の所在が明確になる」という点が挙げられます。
末端のデバイスが状態を管理するため、中間経路で何が起きても最終的な整合性を保つ責任は両端のアプリケーションに集約されます。
第二に、「セキュリティの向上」です。
前述のE2EEのように、経路全体をブラックボックス化することで、情報の盗聴や改ざんを劇的に困難にすることができます。
第三に、「インフラのコスト削減」に寄与します。
ネットワーク内部に高度な知能を持たせる必要がないため、安価で汎用的なネットワーク機器を使用して高速な通信網を構築できます。
これらのメリットにより、エンドツーエンドは現代のITインフラ設計における黄金律となっています。
エンドツーエンド運用における課題と注意点
一方で、エンドツーエンドのアプローチには特有の課題も存在します。
特に困難なのが、トラブル発生時の切り分け(原因究明)です。
データが暗号化され、中間ノードが関与しない設計では、どこでパケットが詰まっているのかを特定するのに高度な技術が求められます。
「何かがうまくいっていないことはわかるが、どこが悪いのかがわからない」という状況に陥りやすいのです。
また、全ての機能を末端に持たせるため、デバイス側の処理負荷が増大するという懸念もあります。
低スペックなIoTデバイスなどでは、高度な暗号化や複雑なエラー訂正処理がバッテリー消費を早めてしまう可能性があります。
さらに、法的な観点では、E2EEによって犯罪者の通信すら捜査機関が傍受できなくなるという「暗号化の壁」の問題も議論の対象となっています。
可視性の低下に対する対策
エンドツーエンドの透明性を確保するために、現在はテレメトリ技術が発展しています。
ネットワークの各ポイントでトラフィックの状態を監視し、エンドツーエンドの視点でのパフォーマンスを可視化する手法です。
APM(アプリケーション・パフォーマンス・モニタリング)ツールなどを導入することで、ブラックボックス化しやすいE2Eの通信状況を把握できるようになります。
まとめ
エンドツーエンド(E2E)は、通信の出発点から終着点までを一貫したプロセスとして捉える、極めて強力な概念です。
ネットワークの設計をシンプルに保つ「エンドツーエンド原理」から、プライバシーを守る「エンドツーエンド暗号化」、システムの品質を保証する「E2Eテスト」まで、その応用範囲は多岐にわたります。
この考え方を理解することは、単に用語を知ること以上に、現代のデジタル社会がどのように信頼性を築いているかを理解することに繋がります。
私たちが日々当たり前のように高速で安全なインターネットを利用できているのは、このエンドツーエンドという哲学が根底にあるからに他なりません。
今後の技術革新においても、エンドツーエンドの重要性は変わることなく、より高度な形で進化し続けていくでしょう。
ITに携わる者として、この「端から端まで」を俯瞰する視点を持つことは、より良いシステムを構築するための第一歩となります。