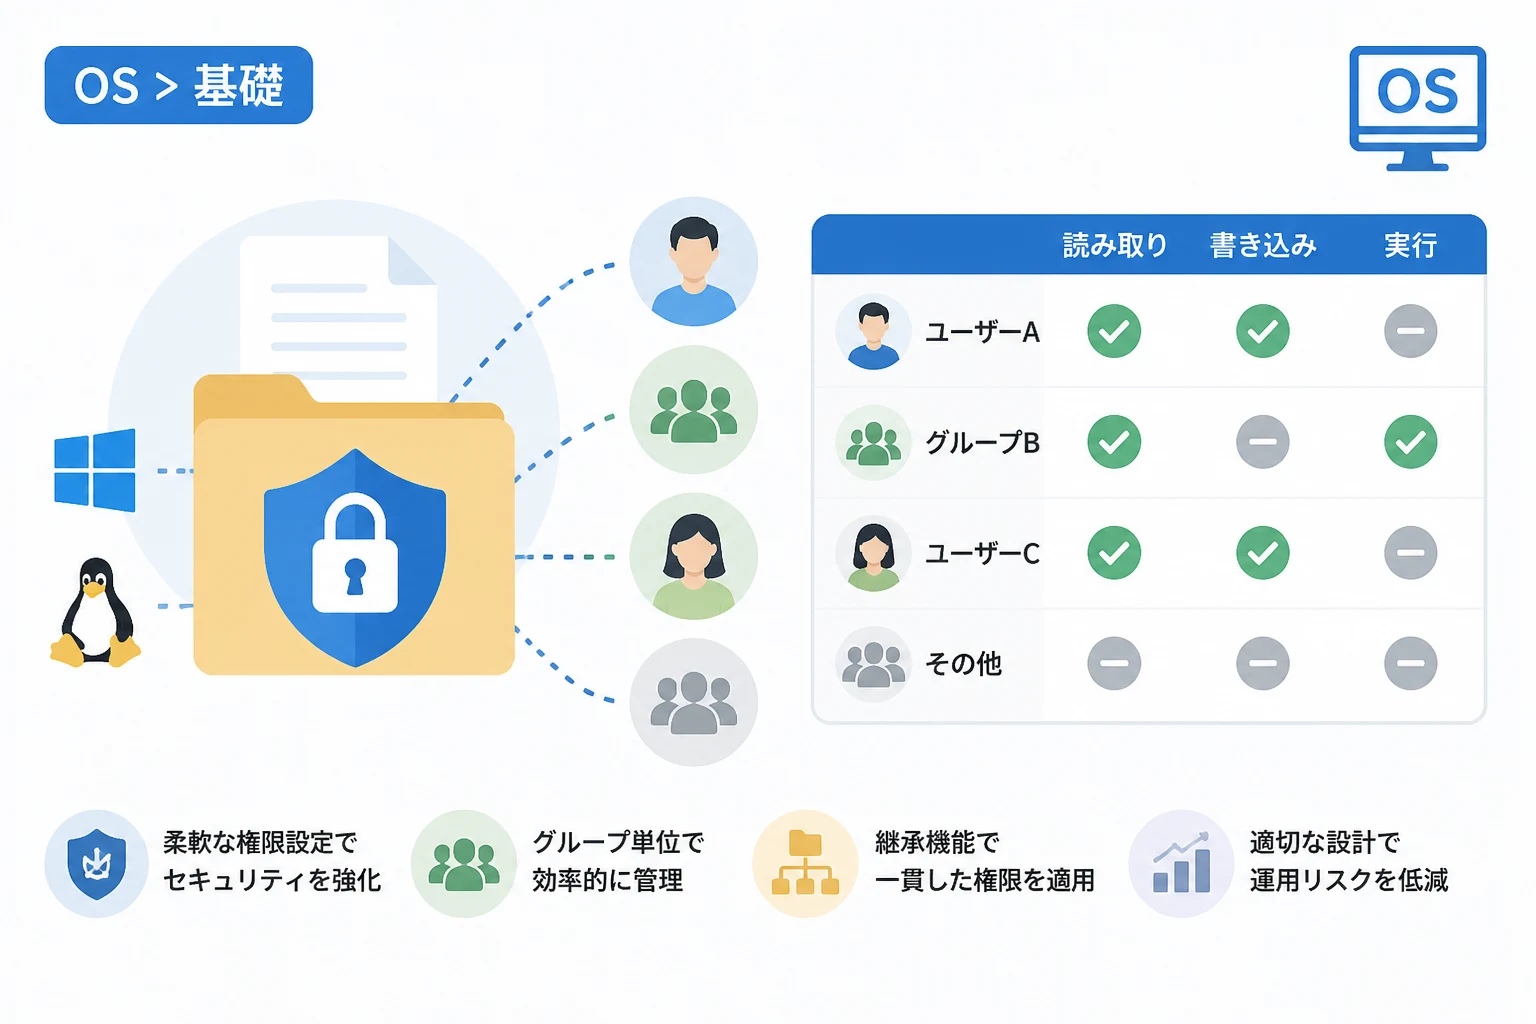
現代のコンピュータシステムにおいて、データやリソースを適切に保護することはセキュリティの根幹を成す要素です。
その中でも、OSがファイルやディレクトリ、通信などのアクセスを制御するために用いる仕組みがACL(アクセス制御リスト)です。
ACLは、従来から存在する単純なアクセス権限設定を拡張し、より緻密で複雑なユーザー管理を可能にするために開発されました。
本記事では、ACLの基本的な仕組みから主要OSでの実装方法、運用の際の注意点までを専門的な視点で詳しく解説します。
ACL(アクセス制御リスト)の基本概念
ACLとは、特定のリソースに対して「誰が(Subject)」「どのような(Operation)」アクセスを行うことができるかを定義した表形式のデータです。
このリストに含まれる一つ一つのエントリは、ACE(Access Control Entry:アクセス制御エントリ)と呼ばれます。
OSはユーザーがファイルを開こうとした際、そのファイルに関連付けられたACLを上から順番に読み取り、操作を許可するか拒否するかを判断します。
アクセス制御の目的と役割
アクセス制御の主な目的は、機密性の保持、完全性の維持、および可用性の確保という情報セキュリティの3要素(CIA)を守ることにあります。
もし全てのユーザーが自由に全てのファイルを閲覧・変更できてしまえば、情報の漏洩や改ざんが容易に発生してしまいます。
ACLを導入することで、管理者だけが読み書きできる設定や、特定のプロジェクトメンバーだけが共有できる設定を柔軟に構築できます。
ACE(アクセス制御エントリ)の構成要素
一つのACEには、通常いくつかの重要な情報が含まれています。
第一に、対象となるユーザーやグループを特定する識別子(UID、SIDなど)が記述されます。
第二に、許可または拒否するアクションの種類(読み取り、書き込み、実行、削除など)が定義されます。
第三に、そのACEが適用されるかどうかの条件(継承設定など)が含まれることが一般的です。
OSはこれらのエントリを照合し、条件に合致した時点でアクセスの可否を決定するロジックを持っています。
ACLと従来のパーミッション(属性)の違い
OSの歴史において、ACLが登場する前はよりシンプルなアクセス権限管理が主流でした。
特にUNIX系OSで見られる「所有者・グループ・その他」の3区分による権限設定がその代表例です。
標準的なパーミッションの限界
従来のパーミッション方式(rwx方式)では、一つのファイルに対して一つの所有者と一つのグループしか設定できません。
例えば、「ユーザーAには読み書きを許可し、ユーザーBには読み取りのみを許可し、ユーザーCには一切のアクセスを禁止する」といった複雑な要件を満たすことが困難でした。
このようなケースでは、新しいグループを都度作成して対応する必要があり、管理コストが増大するという課題がありました。
ACLによる柔軟性の向上
ACLは、従来のパーミッションが抱えていた制限を克服するために導入されました。
ACLを使用すれば、リストの中に複数のユーザーやグループを個別に登録できるようになります。
これにより、特定の個人に対する例外的なアクセス許可を、既存のグループ構成を変更することなく付与することが可能です。
OSのファイルシステムレベルでこの柔軟性が確保されたことにより、大規模な組織での権限管理が劇的に容易になりました。
OSにおけるACLの主要な種類
ACLは利用されるレイヤーによって、大きく「ファイルシステムACL」と「ネットワークACL」に分けられます。
本記事のテーマであるOSの文脈では、主にファイルシステムACLが中心的な役割を果たします。
ファイルシステムACL
ファイルシステムACLは、OS上のファイルやディレクトリに対する権限を管理するものです。
WindowsのNTFSや、Linuxの拡張ファイルシステム(ext4など)でサポートされています。
このACLは、ディスク上のメタデータの一部として保存され、OSのカーネルによってアクセス要求がフィルタリングされます。
ディレクトリサービスACL
Active DirectoryなどのディレクトリサービスにおいてもACLが活用されています。
これは、ユーザーアカウントやコンピュータオブジェクト、OU(組織単位)などのディレクトリリソースに対する操作権限を制御します。
管理者が特定のユーザーに対して「パスワードのリセット権限のみを付与する」といった委任設定を行う際、このACLが背後で機能しています。
主要OSにおけるACLの実装と操作
OSごとにACLの実装方式や操作コマンドは異なります。
ここでは、代表的なWindowsとLinux(POSIX ACL)の例を挙げて解説します。
WindowsにおけるNTFS ACL
Windows OSでは、NTFSファイルシステムにおいて高度なACLが実装されています。
WindowsのACLは、ファイルエクスプローラーの「プロパティ」から「セキュリティ」タブを開くことでGUIから直感的に確認できます。
内部的には、個別のユーザーやグループに割り振られたセキュリティ識別子(SID)を用いて権限が照合されています。
コマンドラインからACLを操作・確認する場合には、icaclsコマンドが一般的に使用されます。
# 特定のファイルに対するACLを表示する
icacls C:\Data\Sample.txt

# ユーザー "Taro" にフルコントロール権限を付与する
icacls C:\Data\Sample.txt /grant Taro:FC:\Data\Sample.txt NT AUTHORITY\SYSTEM:(I)(F)
BUILTIN\Administrators:(I)(F)
DESKTOP-ABC\Taro:(F)
Successfully processed 1 files; Failed processing 0 filesWindowsのACLには「拒否」の設定が含まれており、「許可」よりも「拒否」が優先されるという強力なルールが存在します。
LinuxにおけるPOSIX ACL
Linuxでは、従来のrwxパーミッションに加え、POSIX 1003.1e案に基づくACLが利用可能です。
ACLを利用するためには、ファイルシステムがACLオプションをサポートしている必要があります。
設定状況を確認するにはgetfaclコマンドを、設定を変更するにはsetfaclコマンドを使用します。
# ファイルのACL情報を取得する
getfacl sample.txt

# ユーザー "hanako" に読み書き権限を個別に付与する
setfacl -m u:hanako:rw sample.txt# file: sample.txt
# owner: root
# group: root
user::rw-
user:hanako:rw-
group::r--
mask::rw-
other::r--LinuxのACLでは、maskという概念が重要であり、これによりACLで許可できる権限の上限を制限することができます。
ACLのメリットと活用シーン
ACLを導入することで、システムの運用管理には多くのメリットがもたらされます。
特にセキュリティ要件が厳しいビジネス環境においては、ACLの活用は必須と言えるでしょう。
詳細な最小権限の原則の適用
「最小権限の原則(Principle of Least Privilege)」とは、業務を遂行するために必要な最小限の権限のみをユーザーに与えるという考え方です。
ACLを利用することで、特定のプロジェクト期間中だけ特定のフォルダへのアクセスを許可するといった運用が精密に行えます。
不要な権限を削ぎ落とすことで、万が一アカウントが乗っ取られた際の被害範囲を最小限に抑えられます。
共有リソースの多階層管理
ファイルサーバーなどの共有リソースにおいて、部署ごとのフォルダの中に、さらにプロジェクトごとのサブフォルダが存在するケースは多々あります。
ACLの継承機能を利用すれば、上位フォルダの権限を下位フォルダに自動的に引き継がせつつ、特定のサブフォルダだけ権限を上書きすることが可能です。
これにより、大規模なディレクトリ構造であっても、一貫性を保ちながら柔軟な管理が行えます。
ACL運用のデメリットと注意点
非常に便利なACLですが、その柔軟性ゆえに管理上の問題が生じることもあります。
不適切な運用は、逆にセキュリティホールを生んだり、システムパフォーマンスを低下させたりする原因になります。
管理の複雑化とブラックボックス化
ACLのエントリが増えすぎると、誰がどのような権限を持っているのかを把握することが困難になります。
特に個別のユーザーに対して直接権限を付与し続けると、そのユーザーが異動や退職をした際の権限削除漏れが発生しやすくなります。
原則としてユーザー個人ではなくグループに対してACLを設定することが、運用の健全性を保つ秘訣です。
継承の断絶によるトラブル
Windowsなどの環境において、フォルダの権限継承を無効化(明示的な設定)すると、管理が非常に煩雑になります。
継承が切れたフォルダが多数存在すると、上位階層で一括して権限を変更した際、変更が反映されない「孤島」のようなディレクトリが生まれてしまいます。
これは、機密情報のアクセス制御が意図せず漏れる原因となるため、継承の断絶は最小限にとどめるべきです。
パフォーマンスへの影響
ACLのエントリが極端に多い場合、OSが権限チェックを行う際の計算負荷が増大します。
数千、数万のACEが一つのオブジェクトに設定されているようなケースでは、ファイルアクセスが目に見えて遅くなる可能性があります。
通常の使用範囲では問題になりませんが、自動化ツールなどで膨大なエントリを生成する際は注意が必要です。
ACLを安全に運用するためのベストプラクティス
ACLの効果を最大化し、管理の破綻を防ぐためには、いくつかの鉄則を守る必要があります。
これらは、システム管理者が日々の業務で意識すべき重要なポイントです。
| 項目 | 推奨されるアクション |
|---|---|
| グループベースの管理 | ユーザー個人に権限を振らず、役割ごとのグループを作成してACLに適用する。 |
| 継承の活用 | 可能な限り上位フォルダからの継承を利用し、例外設定は最小限にする。 |
| 拒否設定の慎重な使用 | 「拒否」は「許可」よりも優先されるため、安易に使うと意図しないアクセス不能を招く。 |
| 定期的な監査 | 定期的にACLの内容をスキャンし、不要な権限が残っていないか確認する。 |
特に、職務分掌に基づいたアクセス制御を設計する際には、事前にどのようなグループ構成にするかを十分に計画することが重要です。
まとめ
ACL(アクセス制御リスト)は、現代のOSにおけるセキュリティの要であり、リソース保護に不可欠な仕組みです。
従来の単純なパーミッションでは実現できなかった、きめ細やかな権限設定を可能にすることで、組織のデータ保護を支えています。
一方で、その柔軟性ゆえに設定が複雑になりやすく、管理の煩雑化を招くリスクも孕んでいます。
「グループ単位での適用」や「継承の適切な利用」といったベストプラクティスを遵守することで、安全かつ効率的なシステム環境を構築できます。
OSの権限管理を正しく理解しACLを使いこなすことは、エンジニアや管理者にとって非常に重要なスキルであると言えるでしょう。