現代のサイバーセキュリティにおいて、最も警戒すべき手法の一つとして「やり取り型攻撃」が注目されています。
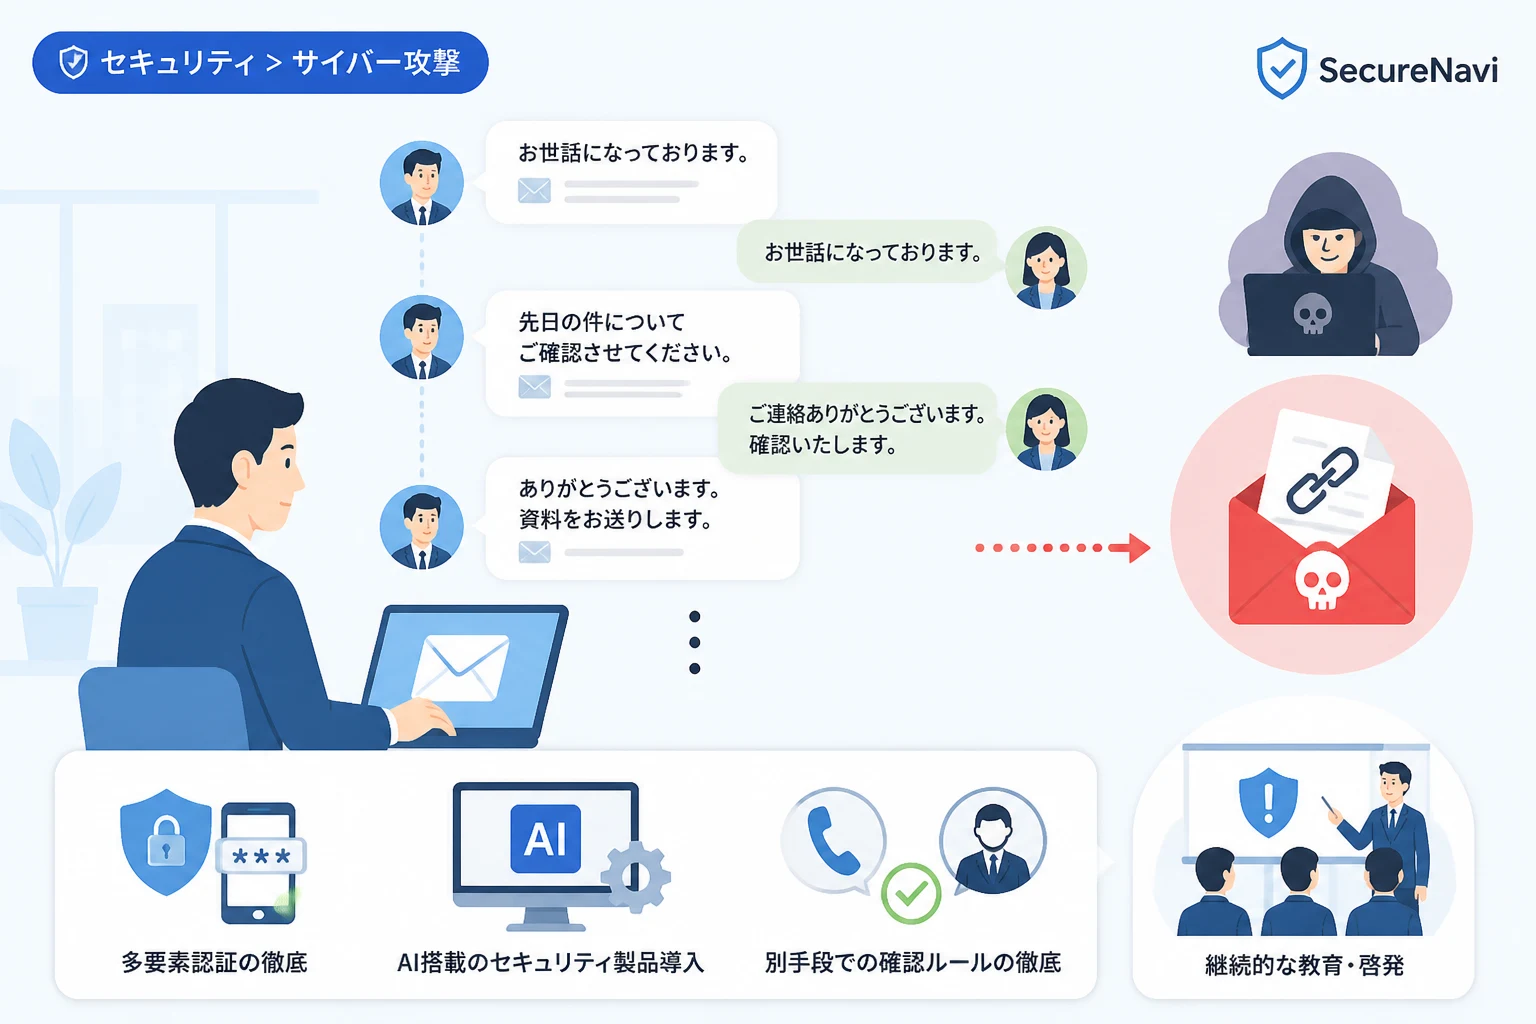
やり取り型攻撃とは、攻撃者がターゲットに対して最初からウイルスを送りつけるのではなく、まずは自然な挨拶や業務上の問い合わせを装ってメールのやり取りを開始し、相手を油断させた段階で攻撃を仕掛ける手法です。
この攻撃は、従来のセキュリティソフトによる検知をすり抜ける可能性が高く、人間の心理的な隙を巧みに突くため、多くの企業で深刻な被害をもたらしています。
本記事では、やり取り型攻撃の定義から巧妙化する手口、そして組織が講じるべき具体的な対策まで、詳しく解説します。
やり取り型攻撃の概要と背景
やり取り型攻撃は、主にビジネスメール詐欺(BEC)や標的型攻撃の一種として分類されるサイバー攻撃手法です。
従来のサイバー攻撃の多くは、大量の宛先に一度にメールを送信し、その中に含まれる不正なURLや添付ファイルをクリックさせる「バラマキ型」が主流でした。
しかし、近年のセキュリティ製品は進化しており、不審なリンクや既知のマルウェアが含まれるメールは、受信ボックスに届く前に自動的にブロックされるようになっています。
こうした技術的な防御策を突破するために考案されたのが、「あえて最初は攻撃を行わない」というやり取り型攻撃のアプローチです。
攻撃者は、ターゲットとなる人物や組織について事前に徹底的なリサーチを行い、実在する取引先や関連団体を装って接触を図ります。
最初の数回は、内容に全く不自然な点がない「普通のメール」をやり取りすることで、ターゲットの中に「この相手は信頼できる」という心理的な土壌を作り上げます。
この段階では悪意のあるプログラムが含まれていないため、従来のセキュリティシステムでは検知することが極めて困難です。
なぜ「やり取り」が必要なのか
攻撃者が手間をかけてまでやり取りを重ねる最大の理由は、ターゲットの警戒心を解くために他なりません。
人間は、見ず知らずの相手から突然送られてきたファイルを開くことには慎重になりますが、一度親切に対応した相手や、数回会話を交わした相手からの依頼には応じてしまいがちです。
この心理的なバイアス(好意の返報性や一貫性の原理)を悪用することで、最終的な攻撃の成功率を劇的に高めているのです。
従来型攻撃との比較
やり取り型攻撃と、従来のバラマキ型攻撃の違いを以下の表にまとめました。
| 比較項目 | バラマキ型攻撃(従来) | やり取り型攻撃 |
|---|---|---|
| 主なターゲット | 不特定多数の個人・組織 | 特定の組織や特定の役職者 |
| 攻撃のタイミング | 最初のメール送信時 | 数回の信頼構築フェーズの後 |
| メールの内容 | 定型文が多く、不自然な日本語も散見 | ターゲットに合わせて個別に作り込まれた自然な文面 |
| セキュリティ検知 | パターンマッチング等で検知可能 | 初期段階では検知が極めて困難 |
| 攻撃者のコスト | 低い(自動送信) | 高い(個別の対応が必要) |
巧妙化するやり取り型攻撃のプロセス
やり取り型攻撃は、綿密に計画された複数のフェーズを経て実行されます。
攻撃者がどのようなステップでターゲットを追い詰めていくのか、そのプロセスを理解することは防御の第一歩となります。
フェーズ1:初期接触(コンタクト)
攻撃の第一段階では、ターゲットに対して違和感のないメールが送られます。
例えば、「以前お見積もりをいただいた件で、確認したいことがございます」といった業務連絡や、「貴社のウェブサイトを拝見し、採用について質問があります」といった問い合わせが一般的です。
この段階のメールには、URLリンクも添付ファイルも一切含まれていないことが多く、単なるテキスト形式のメッセージであることが特徴です。
受信者は「丁寧な問い合わせだな」と感じ、ごく自然に返信を行ってしまいます。
フェーズ2:信頼構築(ラポール)
返信を受け取った攻撃者は、さらにやり取りを継続させます。
「早々のご返信ありがとうございます」「承知いたしました、それでは詳細を別途お送りします」といった具合に、実在するビジネスパーソンと遜色のない受け答えを行います。
近年では、AI(大規模言語モデル)の進化により、攻撃者は非常に自然で洗練された日本語を生成できるようになっています。
このフェーズでは、必要に応じて電話やSNSのDM(ダイレクトメッセージ)を併用し、ターゲットの信頼を確固たるものにするケースもあります。
フェーズ3:攻撃実行(エクスプロイト)
ターゲットが完全に油断したタイミングで、いよいよ本命の攻撃が仕掛けられます。
「先ほどの資料を共有しますので、こちらのクラウドストレージからダウンロードしてください」といったメッセージとともに、不正なURLやマルウェア入りのファイルが送られてきます。
あるいは、パスワードが設定されたZIPファイルを送り、その後のメールでパスワードを伝えるといった手法もよく使われます。
ターゲットは既に相手を信頼しているため、疑うことなくファイルを開封し、マクロを実行したりID・パスワードを入力したりしてしまいます。
やり取り型攻撃の代表的なパターン
やり取り型攻撃には、いくつかの代表的なシナリオが存在します。
これらを知っておくことで、類似のメールを受け取った際に「もしかしたら」と気づくきっかけになります。
1. 取引先へのなりすまし型
実在する取引先の担当者になりすまし、過去のやり取りを引用して接触してくるパターンです。
「担当者が変更になりました」や「振込先口座が変更されました」といった理由をつけて、偽の請求書を送付したり、特定のURLへ誘導したりします。
攻撃者は、あらかじめ別の攻撃で盗み出した実際のメール履歴をもとに文面を作成するため、見破ることが非常に困難です。
2. 採用・求職活動偽装型
企業の採用担当者や人事部門をターゲットにする手法です。
「貴社の求人に応募したい」という問い合わせから始まり、数回のやり取りの後に「ポートフォリオはこちらです」とマルウェア入りのファイルを送付します。
採用担当者は仕事上、外部からのファイルを拒むことが難しいため、被害に遭いやすい傾向があります。
3. カスタマーサポート・苦情対応型
製品やサービスに対する問い合わせや苦情を装うパターンです。
「購入した製品が動かないので、エラー画面のスクリーンショットを確認してほしい」といった依頼を行い、不審なファイルを開かせます。
担当者は迅速な対応を求められるプレッシャーから、冷静な判断を欠いてしまうことがあります。
やり取り型攻撃を支える技術と心理学
なぜ、これほどまでにやり取り型攻撃は成功してしまうのでしょうか。
そこには、最新のテクノロジーと巧妙な心理学的な仕掛けが組み合わさっています。
ソーシャルエンジニアリングの深化
やり取り型攻撃の根底にあるのは、人間の心理的な隙を突く「ソーシャルエンジニアリング」です。
攻撃者は、ターゲットが所属する業界の専門用語を使いこなし、プロフェッショナルな態度を装います。
また、「緊急性」や「重要性」を適度に煽ることで、ターゲットに考える余裕を与えないようにコントロールします。
生成AIの悪用
以前の標的型メールは、機械翻訳特有の不自然な日本語が防御のヒントになっていました。
しかし現在は、ChatGPTなどの高性能なAIを使用することで、完璧な敬語やビジネス文書を瞬時に作成可能です。
これにより、攻撃者は低コストで大量の「高品質ななりすましメール」を送ることが可能になりました。
正規サービスの悪用
攻撃者は、GoogleドライブやOneDrive、Dropboxといった正規のクラウドストレージサービスを利用してマルウェアを配布することがあります。
正規ドメインからのリンクであるため、セキュリティフィルターを通過しやすく、受信者も安心してクリックしてしまいます。
このような「信頼されているプラットフォーム」を悪用する点も、やり取り型攻撃の恐ろしさです。
被害を防ぐための組織的な対策
やり取り型攻撃は技術的な検知が難しいため、単一のツールだけで防ぐことは不可能です。
技術、ルール、意識の3方向から、多層的な防御を構築する必要があります。
1. 多要素認証(MFA)の徹底
やり取り型攻撃の目的の一つは、アカウントの認証情報を盗み出すことです。
万が一、IDとパスワードが漏洩してしまったとしても、多要素認証(MFA)が設定されていれば、不正ログインを食い止めることができます。
全ての業務ツールにおいて、MFAを必須化することが最も効果的な技術的対策となります。
2. メールセキュリティ製品の強化
従来のアンチウイルスだけでなく、AIによる振る舞い検知や、サンドボックス(隔離環境)でファイルを開封して検証する機能を備えたセキュリティ製品を導入しましょう。
また、メールの送信元が正当であることを証明するSPF、DKIM、DMARCといった送信ドメイン認証の導入も不可欠です。
特にDMARCを導入し、「拒否(reject)」設定を行うことで、自社ドメインを騙ったなりすましメールを未然に防ぐことができます。
3. 業務プロセスのルール化
「やり取り」の中で金銭の支払いや重要な情報の提供を求められた際の、明確な確認ルールを策定してください。
例えば、「請求書の振込先変更の連絡があった場合は、必ずメール以外の手段(既知の電話番号など)で担当者に確認する」といったダブルチェックを徹底します。
どれほど信頼している相手であっても、例外を認めない運用体制を築くことが重要です。
4. 標的型攻撃メール訓練の実施
実際の攻撃を模した訓練メールを定期的に従業員へ送信し、対応力を養います。
やり取り型攻撃を想定した訓練では、1通目で終わらずに、数回のやり取りが発生するシナリオを用意するとより効果的です。
「自分も騙される可能性がある」という当事者意識を持たせることが、最大の防御につながります。
従業員一人ひとりが意識すべきポイント
最終的な判断を下すのは、メールを読んでいる従業員自身です。
不審な動きに気づくためのチェックリストとして、以下のポイントを周知しましょう。
- 送信元のメールアドレスが正しいか: 表示名だけでなく、実際のドメイン(@以降)が正規のものと一致しているか確認する。
- 過去のやり取りと矛盾がないか: 突然文体が変わったり、普段使わないような表現が含まれていないか注意する。
- ファイル開封やリンククリックを急かされていないか: 「至急」「本日中」といった言葉で判断を急がせる場合は警戒する。
- 正規の手順を逸脱していないか: 普段は使わないクラウドストレージ経由でのファイル共有などを求められた場合は疑う。
もし少しでも違和感を覚えたら、一人で判断せずに情報システム部門や上司に相談する文化を醸成することが大切です。
もし被害に遭ってしまったら
どれほど対策を講じていても、100%防ぐことは困難です。
被害を最小限に抑えるためには、事後の迅速な対応が鍵となります。
初期対応のステップ
マルウェア感染が疑われるファイルを開いてしまったり、URL先で情報を入力してしまった場合は、以下の手順を即座に実行してください。
- ネットワークの遮断: 感染拡大を防ぐため、PCのLANケーブルを抜くか、Wi-Fiをオフにします。
- 情シス部門への報告: 自己判断で対処しようとせず、速やかに専門部署へ報告します。
- パスワードの変更: 他の端末から、漏洩した可能性のあるアカウントのパスワードを変更します。
- 被害状況の確認: どの情報が流出したのか、どのような操作が行われたのかをログから調査します。
被害を隠蔽しようとすると、結果的に組織全体へ甚大なダメージを及ぼす可能性があります。
「騙されることは誰にでもある」という前提に立ち、早期報告を推奨する環境作りが求められます。
まとめ
やり取り型攻撃は、技術的な防御の隙間を縫い、人間の心理的な脆弱性を狙う極めて狡猾な攻撃手法です。
最初の接触に悪意が感じられないからこそ、私たちはつい警戒を緩めてしまいますが、その裏には綿密に練られた攻撃のシナリオが隠されているかもしれません。
この脅威に対抗するためには、最新のセキュリティ製品を導入するだけでなく、組織全体でのリテラシー向上と、例外を許さない業務プロセスの構築が不可欠です。
「やり取りがあるから安全」という思い込みを捨て、常に一歩引いた視点でコミュニケーションを検証する姿勢を持つことが、デジタル社会における組織防衛の要となります。
本記事で紹介した対策を参考に、自社のセキュリティ体制を改めて見直し、やり取り型攻撃に負けない強固な基盤を作り上げてください。