アクセス修飾子(Access Modifier)は、オブジェクト指向プログラミングにおいてプログラムの構成要素に対する公開範囲を決定するための重要なキーワードです。
プログラムを開発する際、すべての変数やメソッドを外部から自由に操作できる状態にすると、意図しない書き換えやバグの発生を招くリスクが高まります。
このようなリスクを回避し、システムの安全性と保守性を高めるために、開発者はアクセス修飾子を適切に使い分ける必要があります。
本記事では、アクセス修飾子の基本的な定義から、カプセル化との関係、そして主要なプログラミング言語における具体的な記述方法について詳しく解説します。
アクセス修飾子の基本概念
アクセス修飾子は、クラス、メソッド、フィールド(変数)などのメンバーが、プログラム内のどの範囲から参照可能かを定義する仕組みです。
「アクセス指定子」と呼ばれることもありますが、現代のプログラミングにおいては一般的にアクセス修飾子という用語が広く定着しています。
アクセス修飾子の主な目的は、オブジェクトの内部状態を保護し、外部からの干渉を制限することにあります。
例えば、銀行口座の残高を管理するクラスにおいて、残高を保持する変数がどこからでも変更可能であれば、不正な操作を許してしまうことになります。
このような重要なデータには、外部から直接触れられないように制約をかけ、専用のメソッドを通じてのみ操作を許可するのが一般的な設計です。
アクセス修飾子を適切に設定することで、プログラムの各コンポーネント間の依存関係を整理し、変更に強い構造を構築することが可能になります。
カプセル化とアクセス修飾子の関係
オブジェクト指向プログラミングの三大要素の一つに「カプセル化」という概念があります。
カプセル化とは、データとそれに対する操作をひとまとめにし、内部の詳細な実装を隠蔽することを指します。
このカプセル化を実現するために欠かせない手段が、アクセス修飾子によるアクセス制限です。
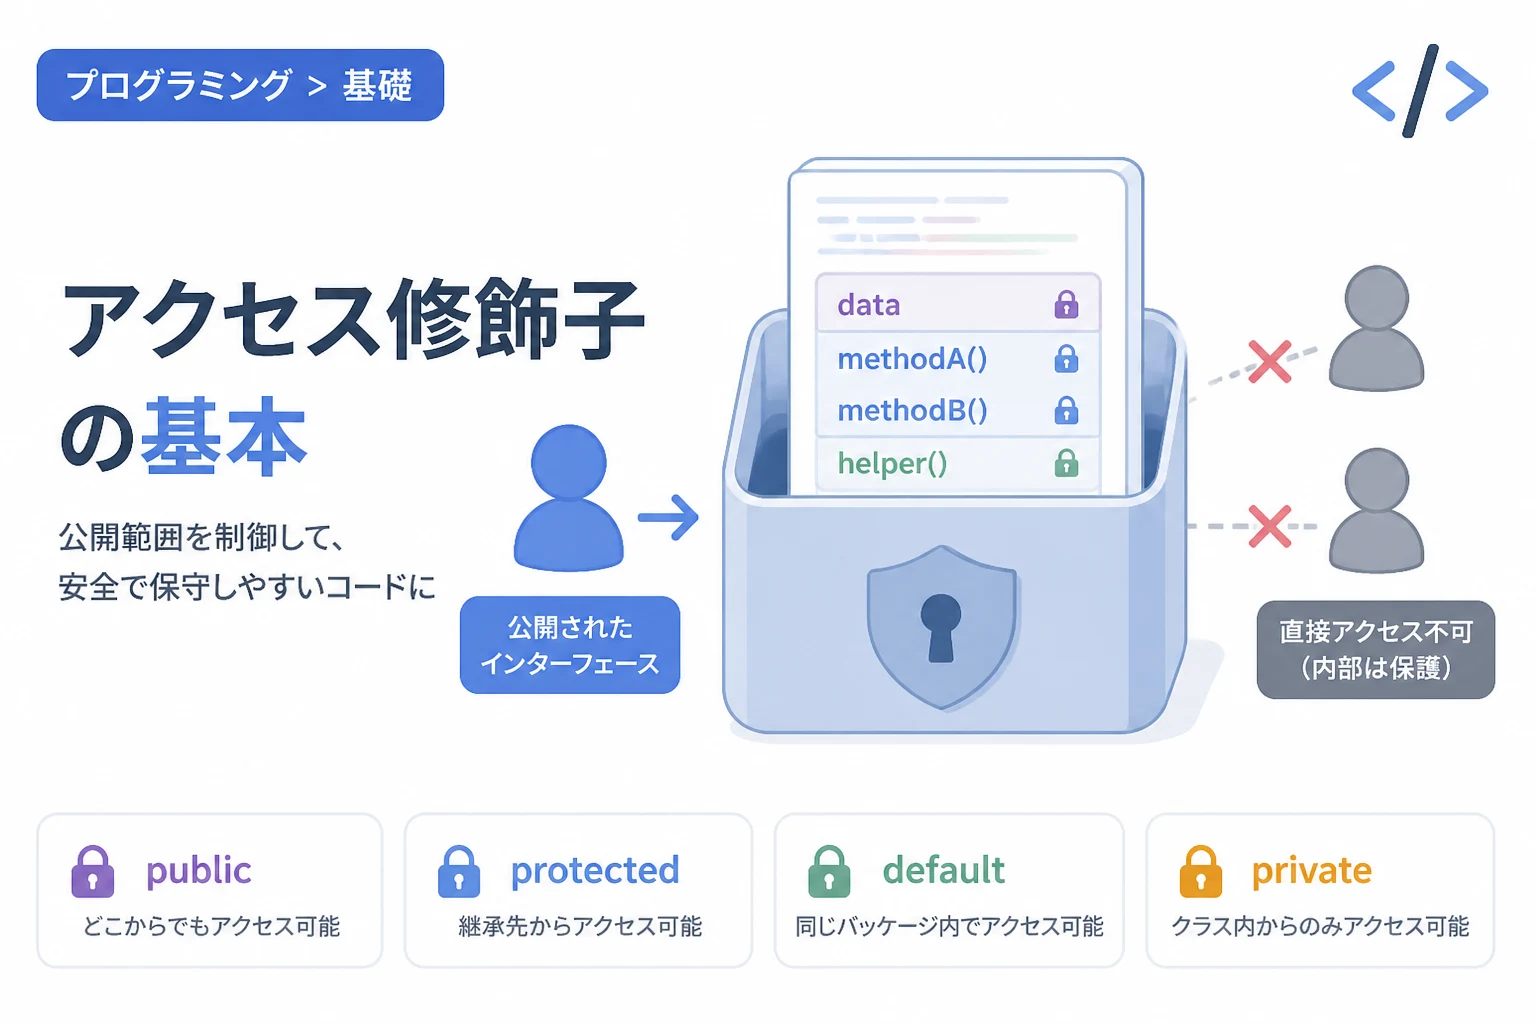
カプセル化が正しく行われているプログラムでは、外部のクラスは対象オブジェクトの「中身」を知る必要がなく、提供された公開窓口(インターフェース)のみを通じて操作を行います。
これにより、内部の実装を修正しても外部への影響を最小限に抑えることができるため、大規模なシステム開発において非常に重要な役割を担っています。
アクセス修飾子を正しく使うことは、単なるコーディングの規約ではなく、設計思想そのものをコードに反映させる行為と言えます。
主要なアクセス修飾子の種類
多くのプログラミング言語では、共通して利用されるいくつかのアクセスレベルが存在します。
代表的なものとして、public、private、protectedの3種類が挙げられます。
public(公開)
public修飾子が指定された要素は、プログラム内のどこからでもアクセスすることができます。
クラスの外部から利用してもらうことを想定したメソッドや、ライブラリのAPIとして提供する機能に対して使用されます。
非常に便利ですが、むやみに多用するとクラス間の結合度が強まり、システムの柔軟性が失われる可能性があるため注意が必要です。
private(非公開)
private修飾子は、その要素が定義されているクラス内部からのみアクセスを許可します。
クラスの外部はもちろん、そのクラスを継承した子クラスからであっても直接アクセスすることはできません。
クラスの内部状態を保持するフィールド変数や、内部的な計算のみに使用されるヘルパーメソッドによく適用されます。
「原則としてすべてをprivateにし、必要なものだけを徐々に公開する」という設計方針が推奨されることも少なくありません。
protected(限定公開)
protected修飾子は、定義されたクラス自身とそのクラスを継承した子クラスからのアクセスを許可します。
基本的には外部から隠蔽したいが、継承関係にあるクラス間では共有したいという場合に利用されます。
フレームワークの開発などで、継承先でのカスタマイズを想定したメソッドを定義する際によく使われます。
デフォルト(パッケージ・プロジェクト内限定)
特定のアクセス修飾子を指定しなかった場合に適用されるアクセスレベルも存在します。
例えばJavaでは、修飾子を指定しない場合は同じパッケージ内からのみアクセス可能な「package-private」という状態になります。
C#ではデフォルトがprivate(メンバの場合)やinternal(クラスの場合)になるなど、言語によって挙動が異なるため注意が必要です。
アクセス制限の範囲比較表
主要なアクセスレベルがどのような範囲をカバーしているかを以下の表にまとめました。
| アクセス修飾子 | 自クラス内 | 継承先クラス | 同一パッケージ/名前空間 | 外部クラス |
|---|---|---|---|---|
| public | ○ 可 | ○ 可 | ○ 可 | ○ 可 |
| protected | ○ 可 | ○ 可 | ○ 可(言語による) | × 不可 |
| (指定なし/default) | ○ 可 | × 不可(条件有) | ○ 可 | × 不可 |
| private | ○ 可 | × 不可 | × 不可 | × 不可 |
主要言語におけるアクセス修飾子の実装
アクセス修飾子の記述方法や仕様は、プログラミング言語ごとに独自のルールを持っています。
Javaにおける実装
Javaはアクセス修飾子のルールが非常に厳格に定義されている言語です。
public, protected, privateに加えて、修飾子を書かない場合の「デフォルト(パッケージプライベート)」が存在します。
以下のサンプルコードは、Javaでの基本的な使い分けを示しています。
public class BankAccount {
    // 外部から隠蔽する
    private long balance;

    // どこからでも参照可能
    public String accountName;

    public BankAccount(String name) {
        this.accountName = name;
        this.balance = 0;
    }

    // 外部から安全にデータを操作するための公開メソッド
    public void deposit(long amount) {
        if (amount > 0) {
            this.balance += amount;
            System.out.println(amount + "円を入金しました。");
        }
    }

    // 内部的な残高チェック(外部からは見せない)
    private boolean checkBalance(long amount) {
        return this.balance >= amount;
    }
}
C++における実装
C++では、クラスの宣言内でラベル(ブロック)形式でアクセス範囲を指定するのが一般的です。
ラベルの下に記述されたメンバは、次のラベルが登場するまでそのアクセス権限を保持します。
class MyClass {
private:
    int secretCode; // privateメンバ

protected:
    void internalProcess(); // 継承先から利用可能

public:
    int publicValue; // どこからでもアクセス可能
    MyClass() : secretCode(1234), publicValue(0) {}
};
Pythonにおける特殊な扱い
Pythonには、JavaやC++のような厳密なキーワードとしてのアクセス修飾子は存在しません。
その代わりに、「命名規則」を利用してアクセス範囲を暗黙的に示すという文化があります。
メンバ名の先頭にアンダースコアを1つ付ける(_variable)と、それは「内部用(慣習的なprotected)」として扱われます。
アンダースコアを2つ付ける(__variable)と、名前修飾(Name Mangling)という機能が働き、外部からのアクセスが困難になります。
class MySample:
    def __init__(self):
        self.public_val = "公開"
        self._protected_val = "内部用(慣習)"
        self.__private_val = "難読化(private的)"

obj = MySample()
print(obj.public_val)
# __private_valは直接アクセスしようとするとエラーが発生しやすい公開PHPにおける実装
PHPはバージョン5以降でアクセス修飾子がサポートされるようになりました。
それ以前はすべてのプロパティやメソッドがpublic相当でしたが、現在はオブジェクト指向言語として適切なカプセル化が可能です。
PHPのpublic, protected, privateの挙動はJavaに非常に近いものとなっています。
アクセス修飾子を適切に使用するメリット
アクセス修飾子を正しく活用することで、開発プロジェクトには多くのメリットがもたらされます。
1. バグの混入を防ぐ
クラスの内部状態をprivateで保護することにより、外部から意図しない値が代入されることを防ぐことができます。
これにより、データの一貫性が保たれ、予期せぬ動作を未然に防止することが可能になります。
2. メンテナンス性の向上
外部に公開されているpublicなメソッドだけが「そのクラスの使い道」となります。
それ以外の内部実装は自由に変更できるため、プログラムの修正や機能拡張が容易になります。
影響範囲がクラス内に限定されていることが保証されていれば、開発者は安心してコードを書き換えることができます。
3. API設計の明確化
クラスを利用する側のエンジニアにとって、公開されているメンバが少ないほど、そのクラスの使い方はシンプルで理解しやすくなります。
不必要な情報を隠すことで、オブジェクトの役割が明確になり、使いやすいコンポーネントとなります。
設計時の注意点とベストプラクティス
アクセス修飾子を扱う上では、いくつかの守るべき原則が存在します。
最小権限の原則
セキュリティや設計の基本として、すべての要素に「必要最小限のアクセス権」のみを与えるべきであるという考え方があります。
最初はすべてをprivateにし、外部から呼び出す必要があることが判明した時点で、慎重にpublicやprotectedに変更していくのが良いアプローチです。
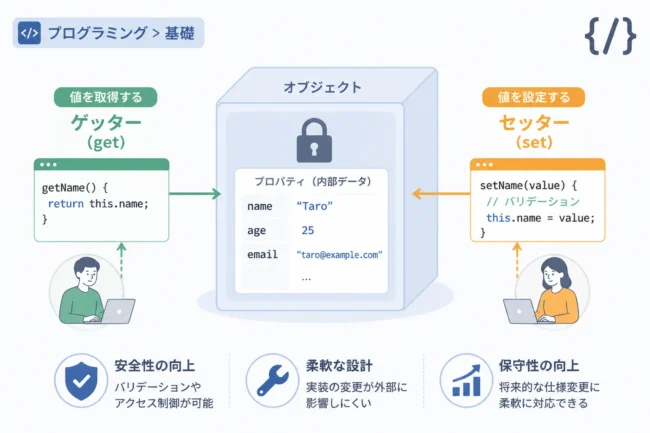
安易なGetter/Setterの作成を避ける
フィールドをprivateにしても、すべてのフィールドに対して無批判にpublicなGetter(取得メソッド)やSetter(設定メソッド)を用意しては、実質的にpublicにしているのと変わりません。
そのフィールドが本当に外部から変更されるべきなのか、それともクラス内のメソッドを通じて操作されるべきなのかを考えることが重要です。
継承とアクセス制御のトレードオフ
protectedを使用すると継承先で便利に再利用できますが、それは子クラスが親クラスの内部実装に依存することを意味します。
将来的に親クラスの設計を変更した際、多くの子クラスに影響が及ぶ可能性があるため、継承を前提とした設計には慎重さが求められます。
まとめ
アクセス修飾子は、オブジェクト指向プログラミングの根幹をなす「カプセル化」を実現するための不可欠なツールです。
public、private、protectedといった修飾子を使い分けることで、プログラムの安全性、保守性、可読性を劇的に向上させることができます。
初心者の方は、まず「データは隠し(private)、操作は公開する(public)」という基本から実践してみるのが良いでしょう。
言語ごとに仕様の細かな違いはありますが、根底にある「不必要な公開を避ける」という思想は共通しています。
本記事を参考に、アクセス修飾子を適切に活用して、高品質なプログラムの構築を目指してください。