現代の企業ネットワークやデータセンターにおいて、効率的かつセキュアな通信環境を構築するために欠かせないのがVLAN(仮想LAN)の技術です。
スイッチングハブなどのネットワーク機器において、PCやプリンターなどの端末を接続する際に最も頻繁に利用されるのが「アクセスポート」と呼ばれるインターフェース設定です。
アクセスポートの仕組みを正しく理解することは、ネットワークのセグメント分けやセキュリティの向上を実現するための第一歩となります。
本記事では、アクセスポートの基本的な定義から、トランクポートとの具体的な違い、設定時の注意点までを詳しく解説します。
アクセスポートとは何か
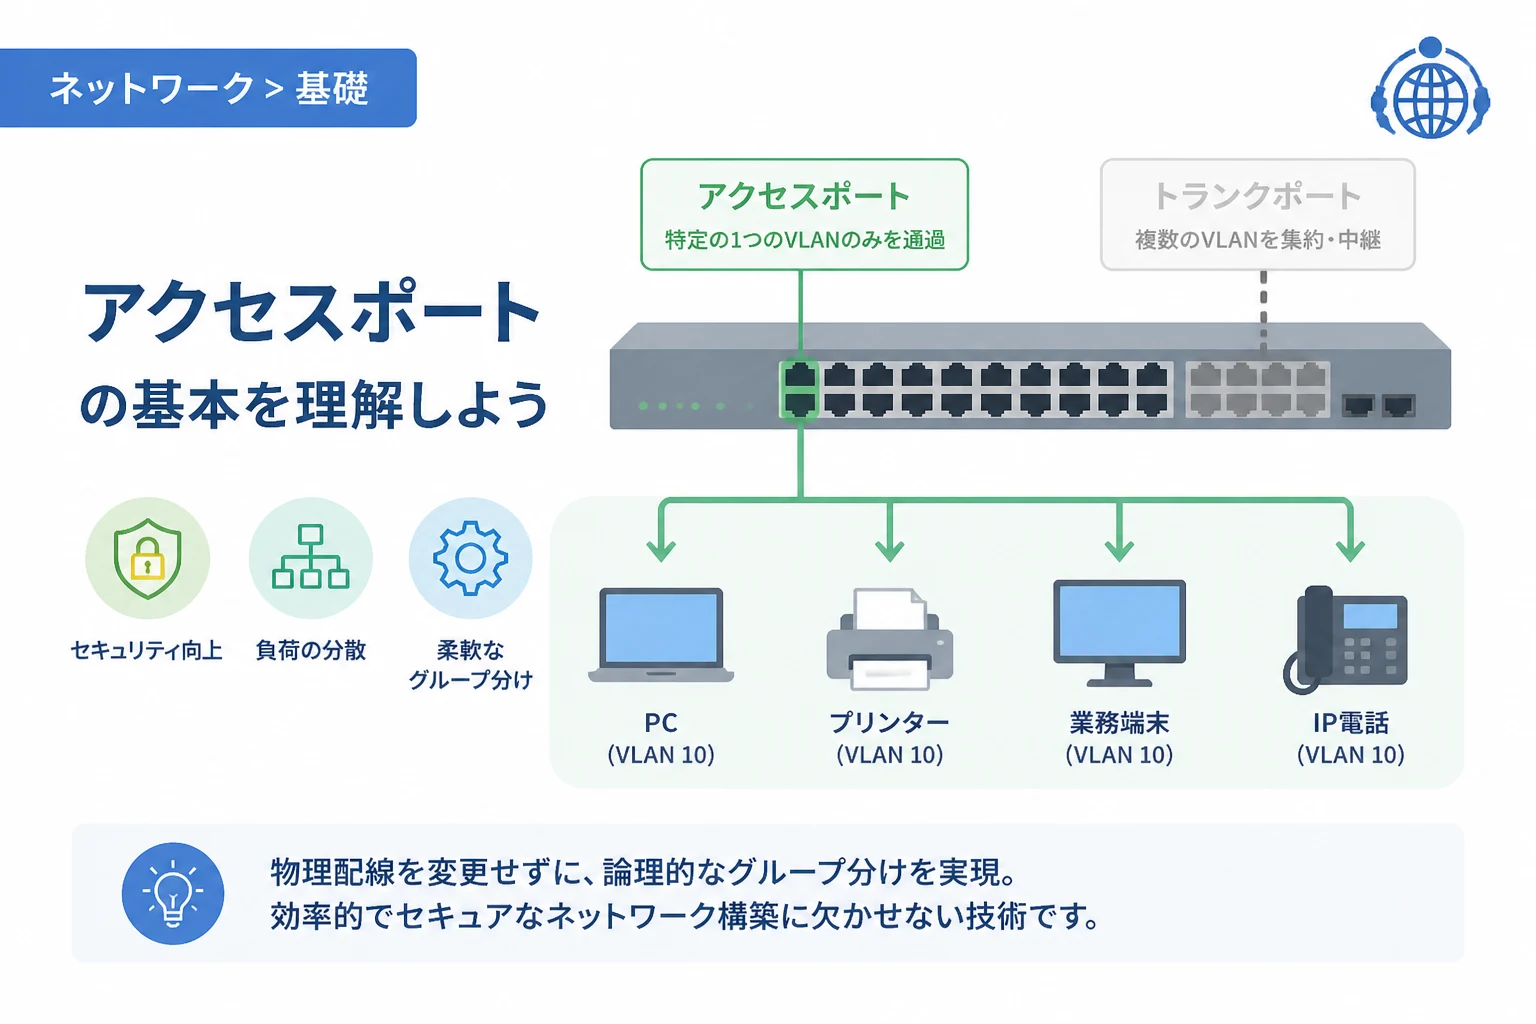
アクセスポートとは、ネットワークスイッチの物理ポートに対して、特定の1つのVLAN(仮想LAN)のみを割り当てたポートのことを指します。
一般的なオフィス環境で、社員が利用するデスクトップPCやネットワークプリンター、IP電話などを接続するために使用されるのがこのアクセスポートです。
このポートの最大の特徴は、単一のVLANトラフィックのみを透過させるという点にあります。
アクセスポートに接続された端末は、自分がどのVLANに属しているかを意識することなく、通常のイーサネット通信を行うことが可能です。
スイッチ側で「このポートはVLAN 10に属する」と定義しておくことで、そのポートから入ってきたデータは自動的にVLAN 10の通信として扱われます。
逆に、他のVLAN(例えばVLAN 20など)宛ての通信がそのポートから漏れ出すことはなく、ネットワークの独立性が保たれます。
このように、物理的な接続先を論理的なグループに固定する役割を果たすのが、アクセスポートの基本的な概念です。
アクセスポートの動作原理と仕組み
アクセスポートがどのようにデータを処理しているのか、その内部的な仕組みを詳しく見ていきましょう。
データの受信時(インバウンド)の処理
PCなどの末端デバイスから送られてくるイーサネットフレームには、通常VLANを識別するための「タグ」は付与されていません。
アクセスポートがこのような「アンタグドフレーム」を受信すると、スイッチ内部でそのポートに設定されているPVID(ポートVLAN ID)を付与します。
これにより、スイッチは内部的に「このデータはVLAN 10のものだ」と認識し、同じVLAN IDを持つ他のポートへとデータを転送できるようになります。
データの送信時(アウトバウンド)の処理
スイッチ内部で処理されたデータがアクセスポートから外部の端末へ送出される際、スイッチはデータに付与されていたVLANタグを取り外します。
端末側はVLANタグを解釈できないことが多いため、元の純粋なイーサネットフレームの形に戻してあげる必要があるからです。
この「受信時にタグを付け、送信時にタグを外す」というプロセスによって、端末側はVLANの存在を意識せずに通信が可能となります。
アクセスポートとトランクポートの違い
VLANを構成する上で、アクセスポートとしばしば比較されるのがトランクポートです。
この2つの役割を混同してしまうと、ネットワーク設計に大きな支障をきたすため、明確な違いを理解しておく必要があります。
主な違いの比較表
アクセスポートとトランクポートの主な違いを以下の表にまとめました。
| 比較項目 | アクセスポート | トランクポート |
|---|---|---|
| 所属できるVLAN数 | 原則として1つのみ | 複数のVLANを同時に通せる |
| 主な接続対象 | PC、プリンター、サーバーなど | スイッチ同士、ルーターとの接続 |
| VLANタグの有無 | なし(アンタグド) | あり(タグド:IEEE 802.1Q) |
| 主な用途 | ユーザー端末の収容 | VLAN情報の集約と中継 |
トランクポートが必要な理由
アクセスポートだけでは、複数のVLANを複数のスイッチにまたがって運用する場合、スイッチ間をVLANの数だけケーブルで繋がなければならなくなります。
これでは物理ポートが枯渇してしまうため、1本の物理ケーブルの中に複数のVLAN情報を載せて運ぶことができるトランクポートが必要になるのです。
一方、エンドユーザーのPCをトランクポートに接続してしまうと、セキュリティ上のリスクが生じたり、通信が成立しなかったりするため、必ずアクセスポートとして設定します。
アクセスポートの設定例
ここでは、ネットワーク機器のシェアが高いCisco Systems社のスイッチ(Cisco IOS)を例に、アクセスポートの具体的な設定方法を紹介します。
例えば、ポート GigabitEthernet 0/1 を VLAN 10 のアクセスポートとして設定する場合のコマンドは以下のようになります。
! 設定モードへ移行
configure terminal

! 対象のインターフェースを選択
interface GigabitEthernet 0/1

! ポートのモードを「アクセス」に明示的に固定
switchport mode access

! このポートを所属させるVLAN IDを指定(ここではVLAN 10)
switchport access vlan 10

! 設定を終了して反映
end
設定が正しく行われたかを確認するには、以下の確認コマンドを使用します。
show interfaces GigabitEthernet 0/1 switchport出力結果の例は以下の通りです。
Name: Gi0/1
Switchport: Enabled
Administrative Mode: static access
Operational Mode: static access
Access Mode VLAN: 10 (VLAN0010)
... (以下略)
「Operational Mode」が static access となっており、「Access Mode VLAN」が指定した 10 になっていれば設定は成功です。
アクセスポートを利用する際のメリット
アクセスポートを適切に設定し、VLANを活用することには多くの利点があります。
1. セキュリティの向上
アクセスポートによってVLANを分割することで、部門間(例えば経理部と人事部)での不要な通信を論理的に遮断できます。
もし特定の端末がウイルスに感染した場合でも、同一VLAN内への被害拡大を抑え、他のVLANへの拡散を防ぐための境界線となります。
2. ブロードキャストドメインの分割
ネットワーク内では、ARPリクエストなどのブロードキャスト通信が常に流れています。
アクセスポートを使用してVLANを細かく分けることで、ブロードキャストが届く範囲を限定できるため、ネットワーク全体の帯域消費を抑制し、パフォーマンスを最適化できます。
3. 管理の柔軟性
物理的な配線を変更することなく、設定一つで端末の所属グループを変更できるのがVLANとアクセスポートの強みです。
組織変更や席替えの際にも、スイッチの設定を書き換えるだけで迅速にネットワーク環境を再構築できます。
アクセスポート運用時の注意点
アクセスポートを運用する際には、トラブルを未然に防ぐためにいくつか意識すべきポイントがあります。
デフォルトVLANのリスク
多くのスイッチでは、初期設定ですべてのポートが「VLAN 1」というデフォルトVLANのアクセスポートに設定されています。
そのまま使用することは可能ですが、セキュリティの観点からは、未使用のポートをデフォルトVLANから切り離す、あるいはポート自体を無効化(shutdown)しておくことが推奨されます。
ネイティブVLANとの混同に注意
トランクポートにおいて、タグなしフレームを扱う「ネイティブVLAN」という概念がありますが、これはアクセスポートとは異なる仕組みです。
アクセスポートはあくまで「1つのVLAN専用」であり、トランクポートのような特殊なタグ処理の例外設定とは区別して考える必要があります。
ボイスVLANの特殊ケース
アクセスポートの応用的な設定として「ボイスVLAN」があります。
これは、IP電話とPCを1つのポートに数珠つなぎで接続する場合に用いられる設定です。
物理的には1つのポートですが、論理的に「データ用VLAN(アクセス)」と「音声用VLAN(タグ付き)」を同時に扱う特殊な動作をします。
基本は1つのVLANですが、こうした例外的な使い方も存在することを覚えておくと実務で役立ちます。
トラブルシューティングのポイント
アクセスポートに関連して通信トラブルが発生した場合、以下の項目を優先的に確認してください。
まず、VLAN IDが正しく設定されているかを確認します。
スイッチ内でそのVLAN自体が作成されていない場合(VLANが存在しない場合)、アクセスポートに割り当てていても通信は行えません。
次に、接続している端末のIPアドレスが、割り当てたVLANのセグメントと一致しているかを確認してください。
VLAN 10に所属しているのに、VLAN 20のネットワーク体系のIPアドレスを設定していると、ルーティングが行われず通信不能に陥ります。
また、物理的なリンクアップ状況も重要です。
show interface コマンド等で、ポートが up/up の状態になっているか、あるいは err-disabled (エラーによる自動閉塞)状態になっていないかをチェックしましょう。
まとめ
アクセスポートは、VLAN環境において末端のデバイスをネットワークに接続するための最も基本的なゲートウェイです。
特定の1つのVLANに所属し、タグの付け外しを自動で行うことで、ユーザーに意識させることなくセキュアなネットワーク環境を提供します。
トランクポートとの役割の違いを正しく理解し、適切なVLAN設計を行うことは、安定したインフラ運営において極めて重要です。
日々の運用では、未使用ポートの管理やVLAN IDの整合性に注意を払い、強固で効率的なネットワーク構築を目指しましょう。
本記事が、アクセスポートの理解を深め、実務におけるネットワーク設定の一助となれば幸いです。