
現代のビジネスシーンにおいて、ITシステムは切っても切り離せない重要な経営基盤となっています。
企業の成長に伴いシステムは複雑化し、ブラックボックス化や老朽化といった課題を抱えるケースが少なくありません。
このような状況下で、自社のIT資産の現状を正しく把握し、将来に向けた最適な投資判断を下すために欠かせないのが「アセスメント」です。
本記事では、情報システムにおけるアセスメントの定義から、実施する目的、主な種類、そして具体的な進め方までを網羅的に解説します。
情報システムにおけるアセスメントとは?
アセスメント(Assessment)とは、直訳すると「評価」や「査定」という意味を持つ言葉です。
情報システムの文脈では、現状のシステム環境や運用体制を客観的に分析し、課題やリスクを浮き彫りにする工程を指します。
単なる現状把握に留まらず、目指すべき理想の姿(To-Be)と現状(As-Is)のギャップを明確にすることが大きな役割です。
多くの企業では、システムの刷新やクラウド移行、セキュリティ強化などの大きな節目にアセスメントを実施します。
また、アセスメントと混同されやすい言葉に「監査(オーディット)」があります。
監査は、ルールや基準に適合しているかを外部の視点で厳格にチェックし、合否を判定するような性質を持ちます。
対してアセスメントは、現状を改善するための示唆を得ることに主眼が置かれている点が特徴です。
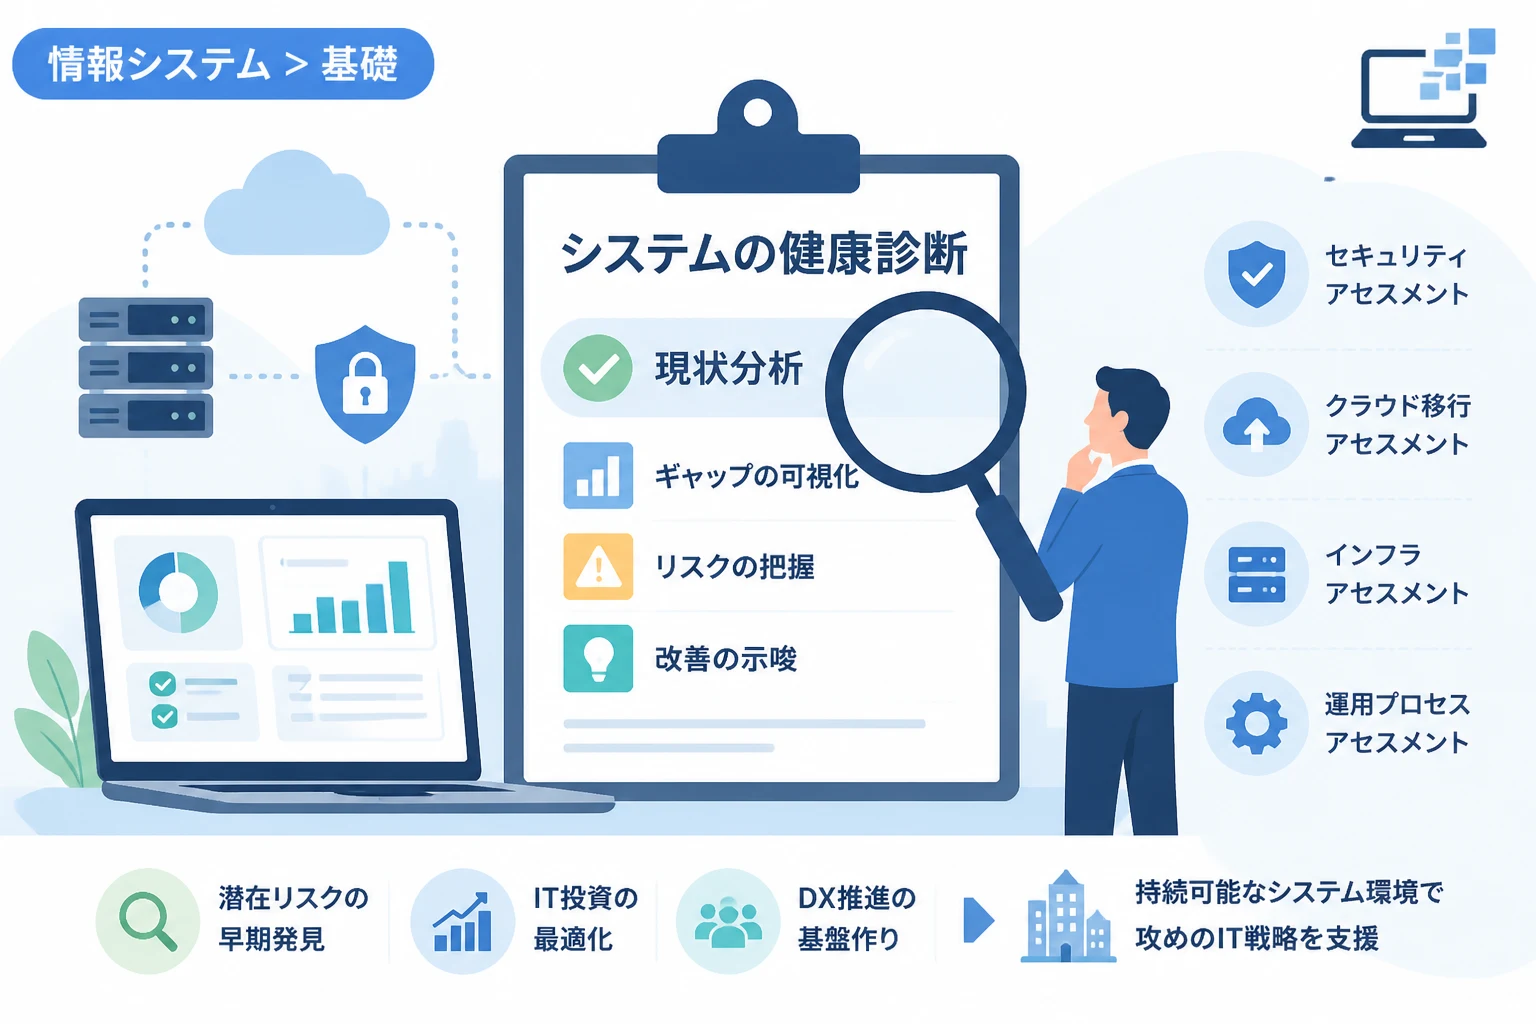
つまり、アセスメントは「より良いシステム環境を構築するための健康診断」であると言えるでしょう。
アセスメントと監査の違い
アセスメントと監査の主な違いを理解することは、適切なITマネジメントを行う上で非常に重要です。
以下の表に、それぞれの目的や視点の違いをまとめました。
| 比較項目 | アセスメント | 監査(オーディット) |
|---|---|---|
| 主な目的 | 現状の可視化と改善点の抽出 | 基準への適合性確認と証明 |
| アプローチ | 建設的・支援的な分析 | 検証的・対抗的なチェック |
| 成果物 | 改善提案書、ロードマップ | 監査報告書、是正勧告 |
| 実施タイミング | 企画段階や変革の前後 | 定期的、または不祥事発生時 |
このように、アセスメントは未来の改善に向けたポジティブなアクションであると定義できます。
アセスメントを実施する目的
なぜ、多大なコストや時間をかけてまでアセスメントを実施する必要があるのでしょうか。
その背景には、情報システムが抱えるリスクの多様化と、経営におけるITの重要性の高まりがあります。
リスクの早期発見と回避
システムが大規模化すると、どこにどのような脆弱性が潜んでいるかを把握するのが困難になります。
アセスメントを通じて、セキュリティの穴やハードウェアの寿命、ソフトウェアのサポート切れといった潜在的なリスクを早期に特定できます。
トラブルが発生してから対処する「事後対応」ではなく、未然に防ぐ「予防保守」を実現することが最大の目的の一つです。
IT投資の最適化
企業のIT予算は限られており、効果の薄いシステムに費用をかけ続けることは経営上の損失です。
アセスメントによって「本当に必要な機能は何か」「重複しているコストはないか」を明確にできます。
現状の無駄を削ぎ落とし、攻めのIT投資へとリソースをシフトさせるための判断材料を得ることができます。
DX(デジタルトランスフォーメーション)の推進
既存の老朽化したシステム(レガシーシステム)が、デジタルトランスフォーメーションの足かせになっているケースは少なくありません。
新しいテクノロジーを導入する前に、まずは足元のシステム構造を整理する必要があります。
アセスメントは、DXを成功させるための「地図」を作成する作業とも言えるでしょう。
情報システムアセスメントの主な種類
アセスメントには、対象となる領域によっていくつかの種類が存在します。
自社が抱える課題に合わせて、適切なアセスメントを選択することが肝要です。
セキュリティアセスメント
サイバー攻撃が巧妙化する現代において、最も重要視されているアセスメントの一つです。
OSやアプリケーションの脆弱性診断、ネットワークの構成確認、アクセス権限の管理状況などを網羅的に調査します。
外部からの攻撃だけでなく、内部不正やヒューマンエラーによる情報漏えいリスクも評価の対象となります。
クラウド移行アセスメント
オンプレミスで運用しているシステムをクラウド環境へ移行する際に行われるアセスメントです。
すべてのシステムがクラウドに適しているわけではなく、移行コストや互換性を事前に精査しなければなりません。
クラウド化によるコストメリットや、パフォーマンスの変化をシミュレーションし、移行の優先順位を決定します。
ITインフラアセスメント
サーバー、ストレージ、ネットワークといった土台となるインフラストラクチャの状態を評価します。
パフォーマンスのボトルネックの特定や、将来的な拡張性の有無、障害に対する耐性などを分析します。
特に、テレワークの普及に伴うネットワーク負荷の増大など、環境の変化に適応できているかをチェックします。
運用プロセスアセスメント
システムそのものだけでなく、それを運用する「人」や「手順」に焦点を当てたアセスメントです。
運用マニュアルの整備状況、属人化の度合い、変更管理のプロセスなどが適切に機能しているかを評価します。
ITIL(ITインフラストラクチャ・ライブラリ)などのフレームワークに基づき、標準化が進んでいるかを確認します。
アセスメント実施の具体的な流れ
アセスメントを効果的に進めるためには、計画的なステップを踏むことが重要です。
一般的なアセスメントのフローは以下の通りです。
1. 目的の定義と対象範囲の決定
まずは「なぜアセスメントを行うのか」という目的を明確にします。
「セキュリティレベルを向上させたい」「運用コストを20%削減したい」といった具体的なゴールを設定します。
次に、どのシステムや拠点を対象にするかというスコープ(範囲)を決定します。
2. 現状調査(データ収集)
対象範囲が決まったら、ドキュメントの確認やアンケート、インタビュー、専用ツールによるスキャンなどを行います。
システム構成図、資産管理台帳、運用マニュアルなどの資料を収集し、実態との乖離がないかを確認します。
客観的な数値データを得るために、パフォーマンスモニターなどのツールを活用することもあります。
3. 分析と評価
収集したデータに基づき、現状の課題を抽出します。
あらかじめ設定した「理想の状態」と比較し、どの部分にギャップがあるのかを分析します。
ここで重要なのは、課題に優先順位をつけることです。
すべての課題を一度に解決するのは難しいため、リスクの大きさと対策の容易さから整理します。
4. 報告と改善提案
分析結果をレポートとしてまとめ、経営層や関係者に報告します。
単に「ここがダメです」と指摘するだけでなく、「具体的にどう改善すべきか」というソリューションを提示します。
改善にかかる概算費用やスケジュール、期待される効果も含めて提案を行うのが一般的です。
5. 改善計画の実行とフォローアップ
アセスメントは報告書を受け取って終わりではありません。
提案された内容に基づき、具体的な改善プロジェクトを立ち上げます。
一定期間が経過した後に、改善策が正しく機能しているかを再評価するフォローアップも重要です。
アセスメントを成功させるためのポイント
アセスメントを単なる「形式的な行事」にしないためには、いくつかのコツがあります。
第三者の視点を取り入れる
自社でアセスメントを行うと、どうしても身内に甘くなったり、長年の慣習を見過ごしたりしがちです。
外部の専門コンサルタントやITベンダーによる「第三者アセスメント」を活用することで、より客観的で精度の高い知見が得られます。
現場の協力を得る
アセスメントは現場の担当者に負担がかかる作業です。
「粗探しをされている」と誤解されると、正確な情報が出てこなくなる恐れがあります。
「より働きやすい環境にするための活動である」というメッセージを伝え、協力を仰ぐことが不可欠です。
最新のツールを活用する
手動での調査には限界があり、ミスも発生しやすくなります。
脆弱性診断ツールや資産管理ツール、クラウドコスト分析ツールなどを積極的に活用しましょう。
自動化できる部分は自動化し、人間は高度な判断が必要な分析作業に集中すべきです。
アセスメントで活用される技術的アプローチの例
ここでは、システムアセスメントにおいて実際にどのような手法が使われるのか、簡単なコードの例を交えてイメージを具体化します。
例えば、サーバーのパッチ適用状況を自動的に取得するスクリプトを走らせ、最新の状態との乖離を調査することがあります。
# Windowsサーバーの未適用更新プログラムを確認する例
$UpdateSession = New-Object -ComObject Microsoft.Update.Session
$UpdateSearcher = $UpdateSession.CreateUpdateSearcher()
$SearchResult = $UpdateSearcher.Search("IsInstalled=0 and Type='Software'")

# 未適用の更新プログラムのタイトルを表示
$SearchResult.Updates | Select-Object Title
実行結果の例は以下のようになります。
Title
-----
2024-05 Cumulative Update for Windows Server 2022 (KB5037782)
Windows Malicious Software Removal Tool x64 - v5.124 (KB890830)このように、定量的・機械的に情報を収集することで、アセスメントの信頼性は飛躍的に高まります。
まとめ
情報システムにおけるアセスメントは、企業がITを戦略的に活用し続けるために避けて通れないプロセスです。
現状を可視化し、リスクや無駄を排除することは、単なる守りの施策ではなく、新しい価値を創造するための攻めの準備でもあります。
セキュリティ、クラウド、運用など、自社が今最も向き合うべき課題に応じたアセスメントを実施しましょう。
定期的な健康診断を行うように、ITシステムも継続的な評価と改善のサイクルに組み込むことが、ビジネスの持続可能性を高める鍵となります。
「現状を知る」という一歩が、次世代のIT戦略を成功へと導く第一歩になるはずです。