ネットワークを利用する際、データの流れを意識することはシステムの安定性やコスト管理において非常に重要です。
特にクラウドサービスの利用やセキュリティ対策を検討する場面で頻繁に登場するのが、「エグレス(Egress)」という用語です。
エグレスは、直訳すると「出口」や「外へ出ること」を意味しますが、ITネットワークの文脈では特定のネットワーク境界から外部へ送信されるトラフィックを指します。
近年のクラウドネイティブな環境では、このエグレス通信の制御やコストがビジネス上の大きな課題となることも少なくありません。
本記事では、エグレスの基礎知識から、対義語であるイングレスとの違い、クラウド利用時の注意点まで詳しく解説します。
エグレス(Egress)の基礎知識
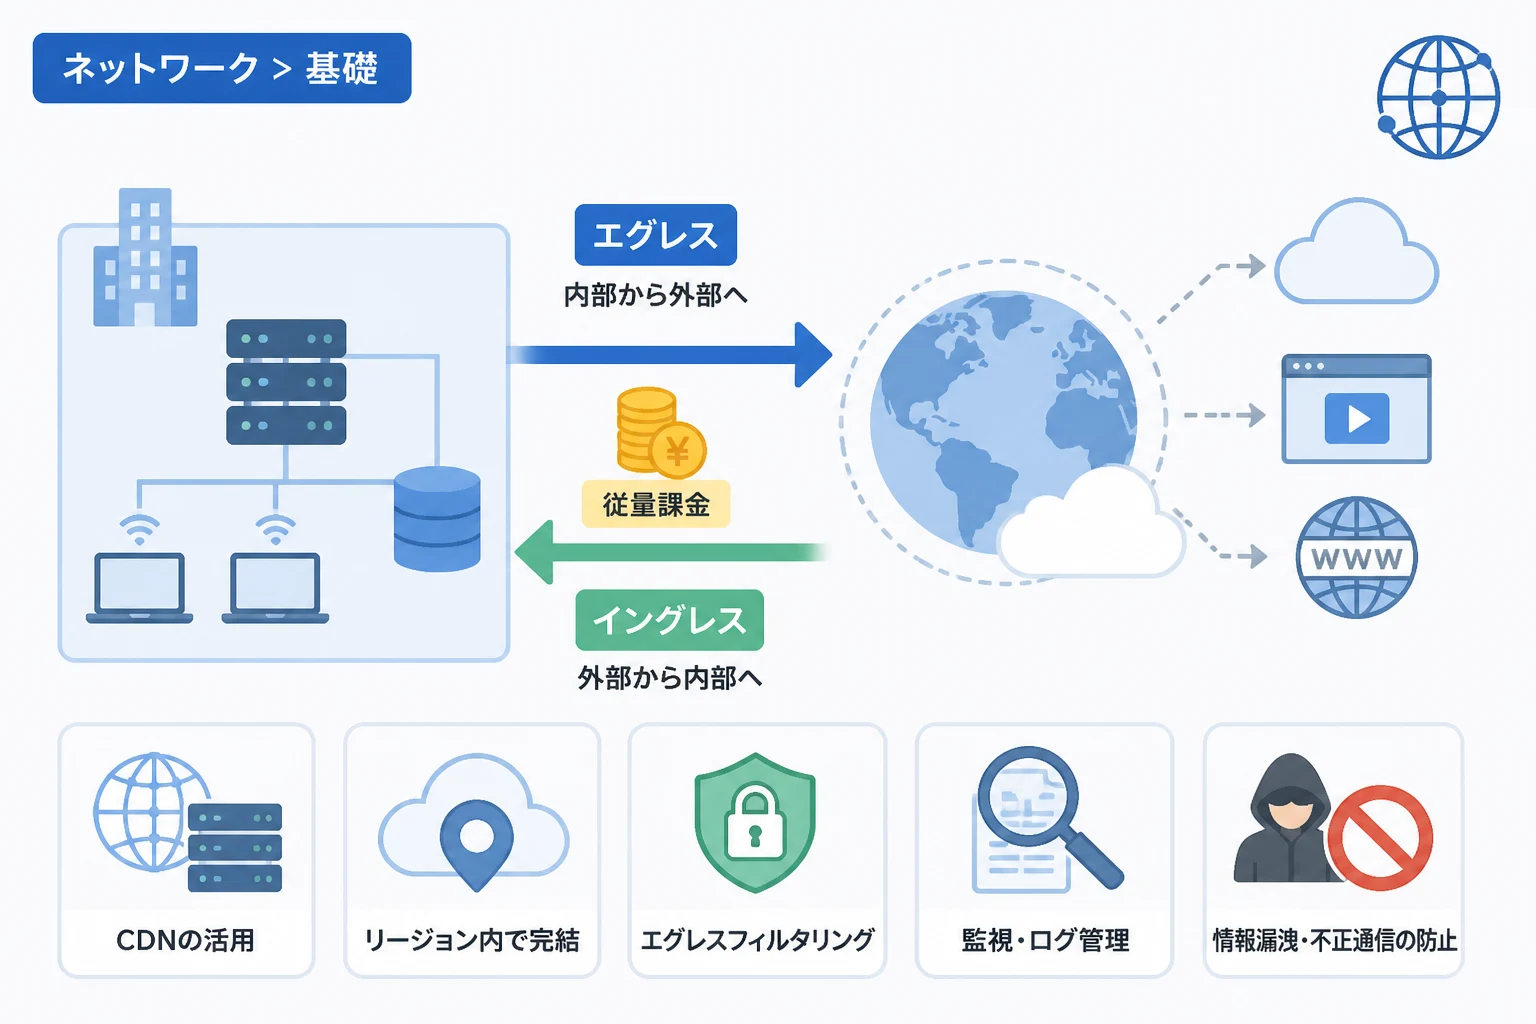
エグレスとは、あるネットワークの内部から外部に向かって移動するデータ通信の流れを指します。
例えば、社内LANからインターネット上のウェブサイトを閲覧する際の要求データや、クラウドサーバーからクライアントへ送られる応答データはすべてエグレス通信に該当します。
エグレスという言葉の意味
エグレス(Egress)は、ラテン語の「egressus(外へ出ること)」を語源とする英単語です。
一般的な英語としては、建物からの出口や、天文学における天体の通過などを意味します。
IT分野においては、「ネットワークの境界線を越えて外へ出ていくトラフィック」を指す専門用語として定着しました。
ネットワークにおける定義
ネットワークエンジニアリングにおいて、エグレスは特定の「参照点」を基準にして定義されます。
ルーターやファイアウォールなどのインターフェースにおいて、内部から外部へ送出されるパケットがエグレストラフィックと呼ばれます。
この概念は、データの発生源ではなく、あくまで「境界を通過する方向」に着目している点が特徴です。
仮想化された環境においては、仮想プライベートクラウド(VPC)からインターネット、あるいは別のVPCへ出ていく通信がエグレスとして管理されます。
エグレスとイングレスの違い
エグレスを理解する上で欠かせないのが、対義語である「イングレス(Ingress)」との比較です。
イングレスは「入り口」を意味し、外部からネットワークの内部へ入ってくる通信を指します。
方向性の違い
エグレスとイングレスは、データの移動方向が真逆の関係にあります。
通信の送信元(ソース)と宛先(デスティネーション)を基準に考えると、その違いが明確になります。
自身の管理下にあるネットワーク環境を「内側」としたとき、そこから飛び出すのがエグレス、飛び込んでくるのがイングレスです。
比較表:エグレスとイングレス
エグレスとイングレスの主な違いを以下の表にまとめました。
| 比較項目 | エグレス(Egress) | イングレス(Ingress) |
|---|---|---|
| 意味 | 出口・出ること | 入り口・入ること |
| 通信の方向 | 内部から外部へ | 外部から内部へ |
| クラウドでの課金 | 課金対象となることが多い | 無料であることが多い |
| 主なセキュリティ対策 | エグレスフィルタリング(漏洩防止) | ファイアウォール(侵入防止) |
| 代表的な例 | サーバーからのレスポンス、ファイルアップロード | ユーザーからのリクエスト、外部攻撃 |
クラウドサービスにおけるエグレスの重要性
現代のITインフラにおいて、エグレスという言葉が最も注目されるのは、AWSやMicrosoft Azure、Google Cloudといったクラウドサービスを利用する場合です。
クラウド環境では、エグレス通信が直接的に「利用料金」に直結するため、設計段階での考慮が必須となります。
データ転送量とコストの関係
多くのクラウドプロバイダーは、ネットワーク内に入ってくるイングレス通信については無料に設定しています。
しかし、ネットワーク外へ出ていくエグレス通信に対しては、データ量に応じた従量課金制を採用しています。
これを一般的に「データ転送アウト(Data Transfer Out)」料金と呼びます。
動画配信サービスや大規模なバックアップ処理など、外部へ大量のデータを送信するシステムでは、このエグレス料金が月額費用の大きな割合を占めることがあります。
エグレスコストの最適化
エグレス料金を抑えるためには、いくつかの戦略的な設計が求められます。
例えば、コンテンツデリバリネットワーク(CDN)を活用することで、オリジンサーバーからの直接的なエグレス通信を減らすことが可能です。
また、同じクラウドプロバイダー内の別リージョンへの通信もエグレス料金が発生する場合があるため、可能な限り同一リージョン内で処理を完結させることが推奨されます。
最近では、一部のプロバイダーが一定量までのエグレス料金を無料化する動きも見られますが、依然として大規模運用では注意が必要なポイントです。
エグレスフィルタリングによるセキュリティ強化
ネットワークセキュリティの観点において、エグレスの制御は非常に重要な役割を果たします。
かつては外部からの侵入を防ぐ「境界防御(イングレス対策)」が主流でしたが、現在は内部からの通信を制御する「エグレスフィルタリング」が不可欠です。
内部からの情報漏洩を防ぐ
悪意のある内部者や、ウイルスに感染した端末が、機密データを外部のサーバーに送信しようとするケースがあります。
エグレスフィルタリングを適切に設定していれば、許可されていない宛先へのデータ送信を遮断できます。
これにより、万が一ネットワーク内部に侵入を許したとしても、最終的な被害である「情報の持ち出し」を食い止めることが可能になります。
マルウェアの通信を遮断する
多くのマルウェアは、感染後に外部の「C&Cサーバー(コマンド&コントロールサーバー)」と通信を行い、攻撃者の指示を仰ぎます。
この際に行われる通信はエグレス方向のトラフィックです。
特定のポート番号や既知の悪質なIPアドレスへのエグレス通信を監視・制限することで、マルウェアの活動を無力化できる可能性が高まります。
特に、サーバーが意図しない外部ドメインへアクセスしようとしている挙動を検知することは、早期発見の鍵となります。
ネットワーク構成におけるエグレスの制御
技術的な実装において、エグレス通信をどのように管理するかは、システムの可用性とパフォーマンスに影響を与えます。
エグレスゲートウェイの役割
複雑なネットワーク環境、特にKubernetesなどのコンテナオーケストレーション環境では、「エグレスゲートウェイ」が利用されます。
これは、クラスター内部の各ノードから外部への通信を、特定の出口ポイントに集約する仕組みです。
通信経路を一本化することで、セキュリティポリシーの適用やログの記録が容易になります。
また、外部のサービスに対して送信元IPアドレスを固定したい場合にも、エグレスゲートウェイが活用されます。
NATゲートウェイとエグレス通信
プライベートサブネットに配置されたサーバーが、インターネット上のソフトウェアアップデートを取得したい場合があります。
このとき、直接インターネットに露出させずにエグレス通信を可能にするのが、NATゲートウェイです。
NATゲートウェイは、内部IPアドレスをパブリックIPアドレスに変換し、戻りのパケットを正しく内部へ誘導します。
この構成により、外部からの直接的なアクセス(イングレス)は拒否しつつ、内部からの必要な通信(エグレス)だけを許可するセキュアな環境が実現します。
実装例:セキュリティグループによるエグレス制御
クラウド環境での具体的な設定例として、仮想サーバーのセキュリティグループにおけるエグレスルール(アウトバウンドルール)の考え方を見てみましょう。
[Security Group Outbound Rules]
1. Allow TCP 443 to 0.0.0.0/0 (HTTPS通信を全開放)
2. Allow TCP 53 to 8.8.8.8/32 (特定のDNSサーバーへの問い合わせを許可)
3. Deny All Other (それ以外のすべての外部送信を禁止)
このように設定することで、サーバーが必要最小限の通信しか行えない「最小権限の原則」をネットワークレベルで適用できます。
エグレス通信の監視とロギング
エグレス通信の状況を可視化することは、トラブルシューティングとセキュリティ監視の両面で役立ちます。
「フローログ」と呼ばれる機能を有効にすると、どのIPアドレスからどの宛先へ、どれだけのデータが流れたかを詳細に記録できます。
異常なデータ転送量の増大をアラート通知するように設定すれば、コストの跳ね上がりやサイバー攻撃を即座に検知することが可能です。
特にクラウドストレージからの大量ダウンロードなどは、エグレスコストに直撃するため、定期的なログ分析が推奨されます。
まとめ
エグレス(イーグレス)は、ネットワークの内部から外部へ向かうトラフィックを指す重要な概念です。
単なる「データの方向」を示す言葉に留まらず、クラウド利用料金の最適化や、強固なセキュリティ対策を支える鍵となります。
イングレス(流入)との違いを明確に理解し、エグレスフィルタリングやゲートウェイを適切に設計することで、安全かつコスト効率の良いシステムを構築できます。
まずは自社のシステムにおいて、どのようなエグレス通信が発生しているかを把握し、不要な通信や予期せぬコストが発生していないか確認することから始めてみてください。
デジタルトランスフォーメーションが進む中で、データの「出口」を管理することは、ビジネスの透明性と安全性を確保するために不可欠なプロセスと言えるでしょう。