ネットワーク通信において、私たちが意識せずに利用している重要な仕組みの一つに「エフェメラルポート」があります。
ウェブサイトを閲覧したり、メールを送信したりする際、クライアント側のコンピュータは一時的な通信窓口としてこのポートを自動的に割り当てます。
本記事では、エフェメラルポートの定義から、主要なOSごとのポート番号の範囲、さらには通信トラブルの回避に役立つ知識までを詳しく解説していきます。
エフェメラルポートの仕組みを正しく理解することは、ネットワークエンジニアやシステム管理者にとって非常に重要な基礎知識となります。
エフェメラルポートとは何か
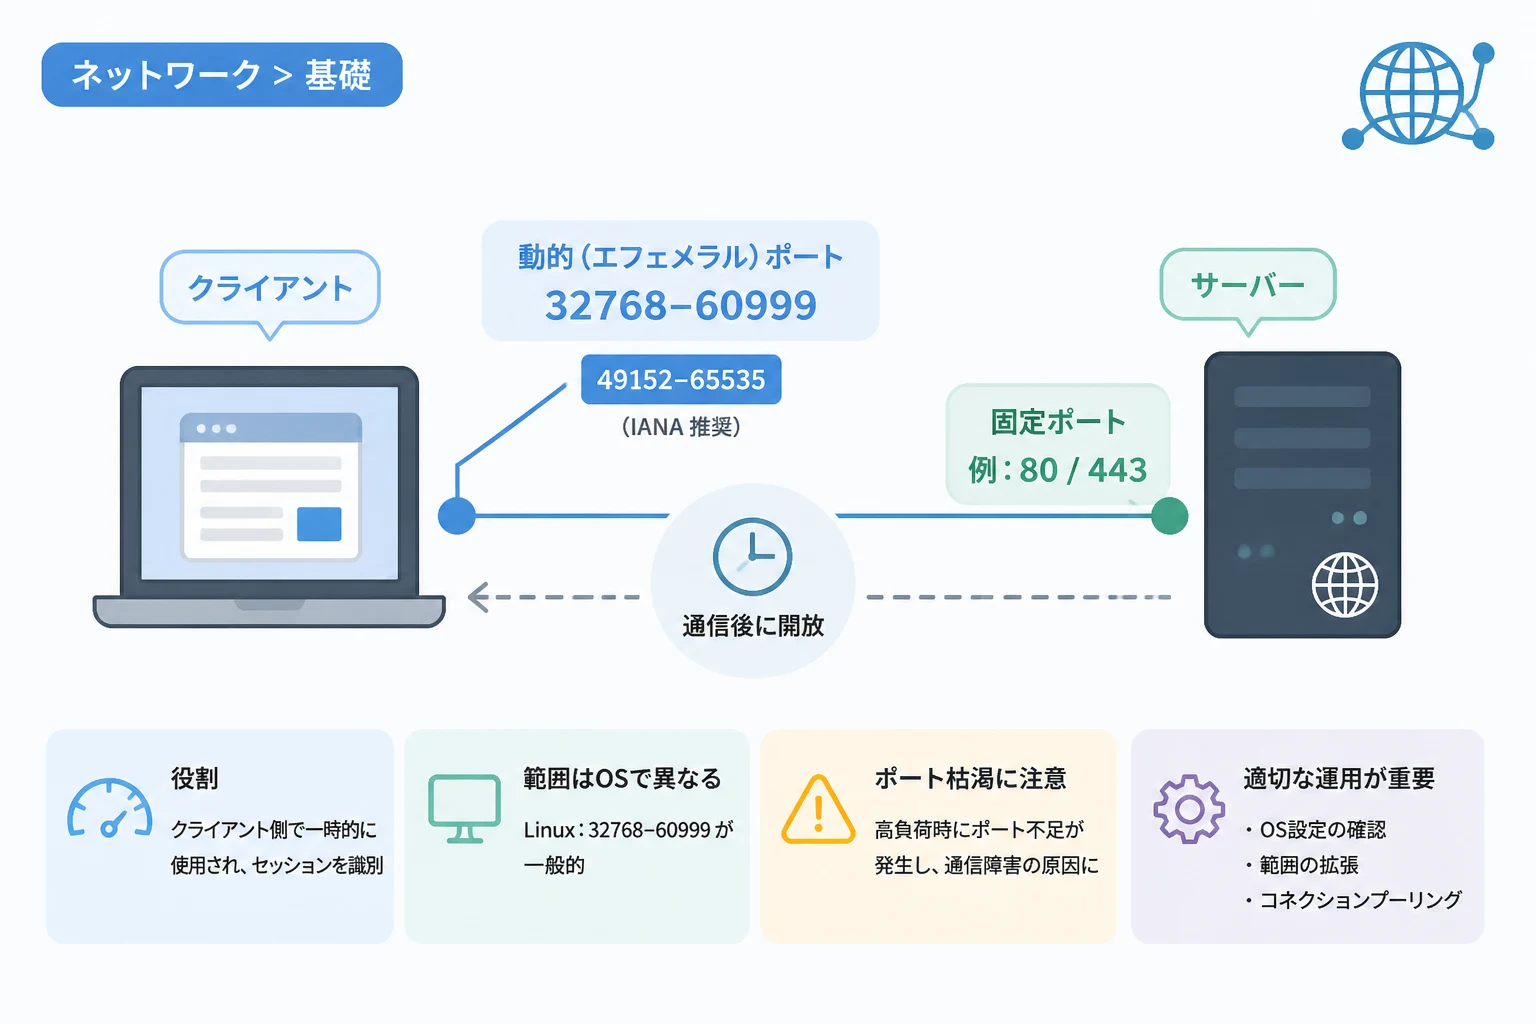
エフェメラルポート(Ephemeral Port)とは、TCP/IP通信においてクライアント側が一時的に使用する通信ポートのことです。
「エフェメラル」という言葉には「短命な」「はかない」といった意味があり、通信が終了するとすぐに開放される性質を表しています。
IT用語としては、「動的ポート」や「プライベートポート」とも呼ばれることが一般的です。
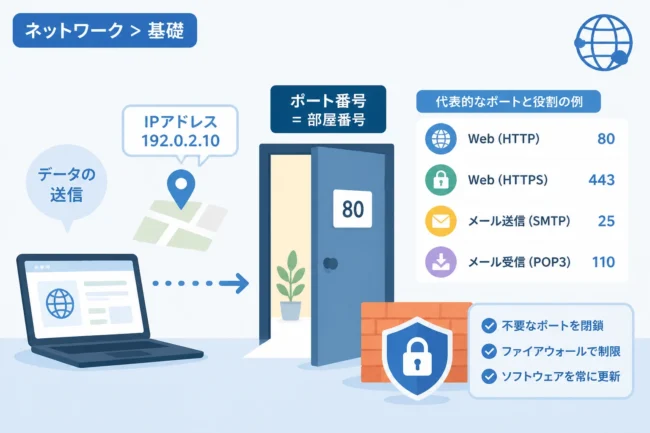
通常、サーバー側は特定のサービスを提供するために固定のポート番号(ウェルノウンポートなど)で待ち受けを行います。
これに対し、接続を要求するクライアント側は、自身の端末内で重複しない番号をエフェメラルポートとして自動的に選択します。
この仕組みがあるおかげで、一つの端末から同時に複数のウェブサイトへアクセスしたり、複数のアプリケーションで通信を行ったりすることが可能になります。
通信における役割と仕組み
TCPやUDPを用いた通信では、「送信元IPアドレス」「送信元ポート番号」「送信先IPアドレス」「送信先ポート番号」の4つの情報の組み合わせで通信を識別します。
サーバー側のポート番号が固定されている場合、クライアント側が毎回異なるエフェメラルポートを使用することで、個々のセッションを区別できるようになります。
例えば、ブラウザで複数のタブを開いて同じサーバーにアクセスしても通信が混ざらないのは、各タブ(セッション)に異なるエフェメラルポートが割り当てられているためです。
通信が開始される際、OSのカーネルは空いているポート番号の中からランダム、あるいは順番にエフェメラルポートを割り当てます。
通信が終了し、一定の待機時間を経過すると、そのポート番号は再び自由に使用できる状態へと戻されます。
このように、必要なときだけ一時的に借りる窓口としての役割が、エフェメラルポートの本質と言えます。
ポート番号の分類とエフェメラルポートの位置づけ
ポート番号は0番から65535番まで存在しますが、IANA(Internet Assigned Numbers Authority)によって役割ごとに分類されています。
エフェメラルポートがどの範囲に該当するのかを知るために、まずは全体の分類を確認しましょう。
| 分類名 | ポート番号の範囲 | 主な用途 |
|---|---|---|
| ウェルノウンポート (Well-known Ports) | 0 ~ 1023 | HTTP(80)やHTTPS(443)など、主要なサービス用 |
| 登録済みポート (Registered Ports) | 1024 ~ 49151 | 特定のアプリケーションやベンダーが登録して使用 |
| 動的・プライベートポート (Dynamic / Private Ports) | 49152 ~ 65535 | エフェメラルポートとして推奨される範囲 |
IANAの推奨定義では、49152から65535までの範囲がエフェメラルポートとして割り当てられています。
しかし、実際には使用するオペレーティングシステム(OS)によって、デフォルトで使用される範囲が異なっているのが現状です。
主要なOSごとのエフェメラルポート範囲
OSによってエフェメラルポートの範囲が異なる理由は、過去のネットワーク仕様の名残や、各ベンダーの設計思想が反映されているためです。
Windowsにおける範囲
Windows VistaおよびWindows Server 2008以降のバージョンでは、IANAの推奨に従い、49152から65535がデフォルトの範囲となっています。
それ以前の古いWindows(Windows XPやWindows Server 2003など)では、1025から5000までという非常に狭い範囲が使用されていました。
現在のWindowsでこの設定を確認または変更するには、netshコマンドを使用します。
# Windowsでエフェメラルポートの範囲を確認するコマンド
netsh int ipv4 show dynamicport tcpプロトコル tcp の動的ポートの範囲
---------------------------------
開始ポート : 49152
ポート数 : 16384Linuxにおける範囲
多くの主要なLinuxディストリビューションでは、32768から60999までの範囲がデフォルトのエフェメラルポートとして設定されています。
IANAの推奨よりも広い範囲が設定されているのは、多くの同時接続を処理しやすくするためです。
Linuxでは、/proc/sys/net/ipv4/ip_local_port_rangeというファイルを読み取ることで、現在の設定を確認できます。
# Linuxでエフェメラルポートの範囲を確認する
cat /proc/sys/net/ipv4/ip_local_port_range32768 60999この値は、システムの負荷が高い環境では、設定ファイルを編集することで拡張することも可能です。
macOSおよびFreeBSDにおける範囲
macOSやFreeBSDなどのBSD系OSでは、伝統的に49152から65535の範囲が使用されています。
これはIANAの推奨値と一致しており、最新の環境でも概ねこの設定が維持されています。
エフェメラルポート枯渇問題(Port Exhaustion)
ネットワークシステムの運用において、しばしばトラブルの原因となるのが「ポート枯渇」という現象です。
ポート枯渇とは、クライアントが新しい通信を開始しようとした際に、利用可能なエフェメラルポートが全て使用中になってしまう状態を指します。
この状態に陥ると、新しい接続要求が拒否されるため、「サーバーに繋がらない」「通信がタイムアウトする」といったエラーが発生します。
特に、短時間で大量のリクエストを送信する負荷試験や、マイクロサービス間のAPI連携が頻繁に行われる環境で顕著に見られます。
また、TCP通信には通信終了後にポートをすぐには開放せず、誤配送を防ぐために一定時間待機する「TIME_WAIT」という状態が存在します。
実際の通信が終わっていても、このTIME_WAIT状態のポートが大量に残っていると、新規の通信に使えるポートが不足してしまいます。
ポート枯渇の解決策
ポート枯渇問題を解消するためには、いくつかの技術的なアプローチが考えられます。
まず最も直接的な方法は、前述したOSの設定を変更し、エフェメラルポートの利用範囲を広げることです。
例えば、1024番以降の空いているポートを全てエフェメラルポートとして開放することで、同時接続数を大幅に増やすことができます。
次に、TCPのTIME_WAIT時間を短縮したり、ポートの再利用を許可したりする設定(tcp_tw_reuseなど)を検討することも有効です。
ただし、これらの設定変更はネットワークの整合性に影響を与える可能性があるため、慎重に実施する必要があります。
根本的な対策としては、通信を維持するコネクションプーリングを活用し、通信のたびにポートを使い捨てにしない設計を心がけることが重要です。
NAT/NAPTとエフェメラルポートの関係
エフェメラルポートは、家庭内LANや企業内ネットワークで使われる「NAT(ネットワークアドレス変換)」や「NAPT(IPマスカレード)」の仕組みとも深く関わっています。
ルーターなどのネットワーク機器が複数のプライベートIPアドレスを一箇所のグローバルIPアドレスに集約する際、どの端末の通信かを識別するためにポート番号を書き換えます。
このとき、ルーター側でも通信を管理するためにエフェメラルポート(のような動的ポート)を消費します。
ルーターの性能限界や設定によって、この変換用ポートが不足すると、ネットワーク全体で通信障害が発生することがあります。
サーバーだけでなく、ネットワークの中継機器においてもエフェメラルポートの概念は不可欠な要素となっているのです。
セキュリティ上の考慮事項
エフェメラルポートは動的に変化するため、ファイアウォールの設定において注意が必要です。
サーバーへのインバウンド(受信)通信を制限する場合、戻りのパケットを受け入れるためにクライアント側のエフェメラルポート範囲を許可しなければならないことがあります。
現代のステートフル・パケット・インスペクション(SPI)機能を備えたファイアウォールであれば、セッションを自動追跡するため、手動でポート範囲を細かく開放する必要は少なくなっています。
しかし、古いタイプのパケットフィルタリングや特定のクラウド環境の設定では、この範囲を意識したルール作りが求められます。
また、ポート番号が推測されやすいと、ブラインド・インジェクション攻撃などの標的になるリスクがあります。
そのため、現代のOSではセキュリティ向上のために、ポート番号の割り当てを完全な連番ではなく、ランダム化する仕組みが導入されています。
エフェメラルポートの確認方法まとめ
トラブルシューティングの際に役立つ、各OSでのエフェメラルポート範囲の確認方法を改めて整理します。
- Windows:
netsh int ipv4 show dynamicport tcpコマンドを実行します。 - Linux:
sysctl net.ipv4.ip_local_port_rangeまたはcat /proc/sys/net/ipv4/ip_local_port_rangeを実行します。 - macOS:
sysctl net.inet.ip.portrange.firstおよびnet.inet.ip.portrange.lastで確認できます。
これらのコマンドを知っておくことで、システムの不調がポート枯渇に起因するものかどうかを迅速に判断できるようになります。
大規模なアクセスが予想されるサーバーを構築する際は、事前にこれらの値を適切な範囲に拡張しておくことが推奨されます。
まとめ
エフェメラルポートは、私たちがインターネットを快適に利用するための土台を支える、目立たないながらも重要な役割を担っています。
クライアント側が一時的に利用するポートであり、OSごとに規定の範囲があることを理解しておくことが、ネットワーク運用の第一歩です。
特に、ポート枯渇問題は高負荷なシステムで必ずと言っていいほど直面する課題であり、その背景にはエフェメラルポートの有限性があります。
IANAの推奨範囲である49152から65535を基本としつつ、使用しているOSのデフォルト設定を把握し、必要に応じて最適化を行ってください。
ポート番号の分類や通信の識別メカニズムを正しく知ることで、より強固で効率的なネットワーク環境の構築が可能になるでしょう。
本記事が、エフェメラルポートに対する理解を深め、実務におけるトラブル解決の一助となれば幸いです。