
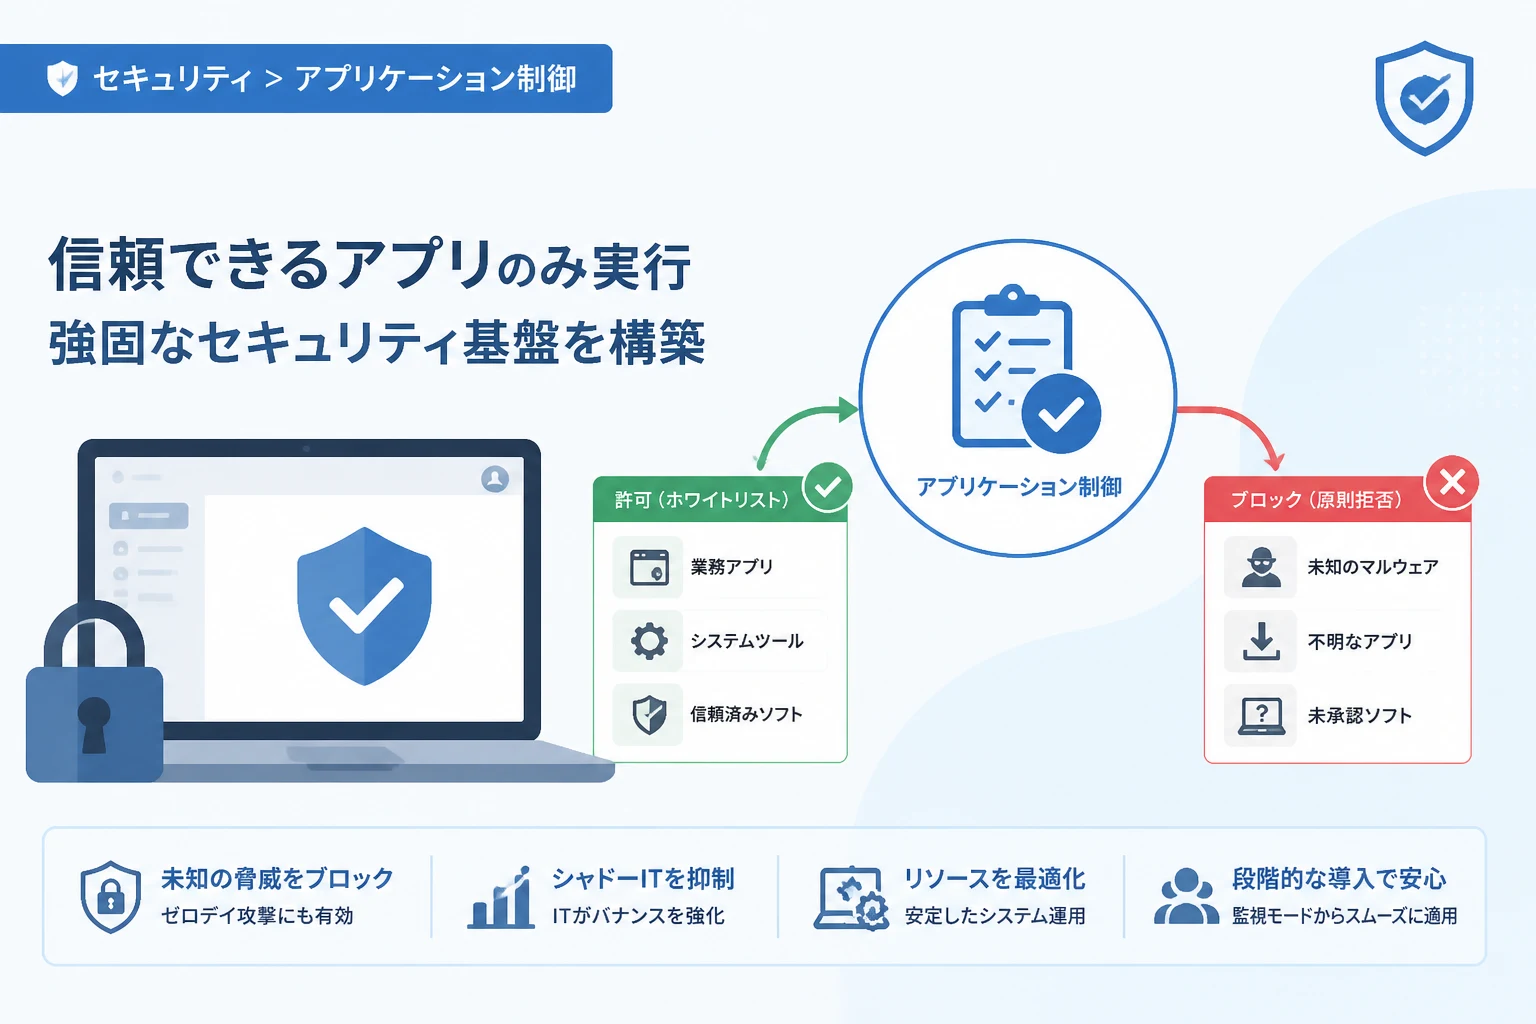
企業や組織におけるサイバーセキュリティの重要性が高まる中、エンドポイント保護の要として「アプリケーション制御(アプリケーションコントロール)」が注目されています。
多くの組織ではマルウェア対策ソフトを導入していますが、日々進化する未知の脅威をすべて防ぐことは困難になっています。
アプリケーション制御は、あらかじめ許可されたソフトウェアのみを実行可能にすることで、不正なプログラムの動作を根本から封じ込める強力な手法です。
本記事では、アプリケーション制御の基本的な仕組みから、導入によって得られるメリット、さらには最新のセキュリティ対策における重要性について詳しく解説します。
アプリケーション制御の概要と定義
アプリケーション制御とは、コンピュータ上で実行されるソフトウェアを監視し、あらかじめ定義されたポリシーに基づいて実行の可否を決定するセキュリティ技術です。
従来のウイルス対策ソフトが「悪意のあるプログラム」を特定して排除するのに対し、アプリケーション制御は「信頼できるプログラムのみ」の実行を許可するというアプローチを取ります。
この手法は、未知のマルウェアやゼロデイ攻撃に対しても極めて高い防御力を発揮します。
管理者にとっては、社内で利用されるソフトウェアの透明性を高め、ITガバナンスを強化するための重要なツールとなります。
「許可リスト」と「拒否リスト」の違い
アプリケーション制御を理解する上で欠かせないのが、「ホワイトリスト(許可リスト)」と「ブラックリスト(拒否リスト)」の概念です。
多くのウイルス対策ソフトはブラックリスト方式を採用しており、既知の脅威情報を基に不正なファイルを検知します。
しかし、毎日数十万件も発生する新しいマルウェアすべてをブラックリストに登録し続けるのは現実的ではありません。
一方、アプリケーション制御の主流であるホワイトリスト方式は、許可されていないすべての実行ファイルを原則としてブロックします。
この「デフォルト拒否(Default Deny)」の姿勢が、強固なセキュリティ基盤を構築する鍵となります。
アプリケーション制御の主な仕組み
アプリケーション制御がどのようにして安全なプログラムと危険なプログラムを判別しているのか、その代表的な識別基準を解説します。
ファイルパスによる制御
特定のフォルダやディレクトリ内に存在するアプリケーションのみを実行許可する方法です。
例えば、C:\Program Files\配下にあるソフトウェアのみを許可するといった設定が可能です。
設定が比較的容易である一方、許可されたディレクトリに不正なファイルが書き込まれた場合に脆弱であるという側面もあります。
ファイルハッシュ値による制御
ファイルごとに固有の「ハッシュ値」を算出し、その値を基に識別を行う方法です。
ハッシュ値が一致しない限り実行が許可されないため、ファイルが1ビットでも改ざんされていれば検知可能です。
非常に精度が高い反面、ソフトウェアのアップデートのたびにハッシュ値が変わるため、運用の手間が増える傾向にあります。
デジタル署名・発行元による制御
ソフトウェアに付与されているデジタル署名や、その発行元(ベンダー)の情報を基に判断する方法です。
「Microsoftが署名したプログラムのみを許可する」といった設定が可能になります。
信頼できるベンダーの製品を包括的に許可できるため、運用の利便性とセキュリティのバランスに優れています。
証明書の属性による制御
デジタル署名で使用される証明書の詳細なプロパティを確認して制御を行う高度な手法です。
特定の認証局から発行された証明書を持つものだけを許可するなど、より細密なポリシー設定が行えます。
アプリケーション制御を導入するメリット
アプリケーション制御を導入することで、組織は単なるウイルス対策以上の価値を享受できます。
未知のマルウェアやランサムウェアの防御
アプリケーション制御の最大のメリットは、シグネチャが存在しない未知の攻撃を防げる点です。
ランサムウェアなどの不正なプログラムが侵入しても、それが「許可リスト」に登録されていなければ実行自体が阻止されます。
これにより、従来の対策をすり抜ける巧妙な攻撃からエンドポイントを保護できます。
シャドーITの抑制とガバナンスの強化
従業員が会社の許可を得ずに個人用のソフトウェアをインストールして利用する「シャドーIT」は、情報漏洩の大きなリスクです。
アプリケーション制御を適用すれば、管理者が認めていないツールの利用をシステム的に制限できます。
結果として、組織全体のソフトウェア資産管理が正確になり、コンプライアンスの遵守にも寄与します。
ヘルプデスク業務の負荷軽減
サポート対象外のソフトウェアによるシステムトラブルを未然に防ぐことができます。
環境が標準化されるため、予期せぬアプリケーションの競合やエラーが発生しにくくなります。
IT部門は、非標準なソフトウェアに起因する個別対応から解放され、より生産的な業務に時間を割けるようになります。
リソース消費の最適化
業務に関係のない不要なアプリケーションの動作を制限することで、CPUやメモリのリソースを節約できます。
PCの動作が安定し、業務効率の向上につながるという副次的な効果も期待できます。
セキュリティ対策における重要性と背景
なぜ今、アプリケーション制御が改めて重要視されているのでしょうか。
ゼロトラスト・アーキテクチャの浸透
「何も信頼しない」ことを前提とするゼロトラストの考え方において、エンドポイントで動作するプロセスを厳格に管理することは必須の要素です。
デバイスがネットワークの内外どこにあっても、許可された正しい動作のみを許容するアプリケーション制御は、ゼロトラストの実装において中心的な役割を担います。
サプライチェーン攻撃への対策
正規のソフトウェアアップデートを装ってマルウェアを配布するサプライチェーン攻撃が増加しています。
アプリケーション制御により、正規のプロセスから派生した不自然な挙動や、身元不明のスクリプト実行を制限することで、こうした高度な攻撃の影響を最小限に抑えられます。
他のセキュリティ対策との違い
アプリケーション制御と、他の代表的なセキュリティ対策との違いを以下の表にまとめました。
| 対策手法 | 主な目的 | 検知の仕組み | 特徴 |
|---|---|---|---|
| アンチウイルス (EPP) | 既知のマルウェアの駆除 | ブラックリスト(シグネチャ) | 導入が容易だが未知の脅威に弱い |
| EDR | 侵入後の検知と事後対応 | 挙動分析・ログ監視 | 攻撃の全体像を把握できるが専門性が必要 |
| アプリケーション制御 | 実行の厳格な制限 | ホワイトリスト(許可制) | 予防効果が非常に高い |
| 次世代ファイアウォール | ネットワーク通信の制御 | ポート・アプリ識別 | 通信経路での防御を担当 |
導入時における課題と対策
非常に強力なセキュリティ対策である一方、導入にあたってはいくつかの注意点があります。
運用管理のオーバーヘッド
厳格なホワイトリスト運用を行うと、新しいソフトウェアの導入やアップデートのたびにリストを更新する手間が発生します。
この課題を解決するためには、「信頼できるインストーラー」や「信頼できる更新プログラム」を自動的に許可する機能を備えた製品を選ぶことが重要です。
業務への影響(過検知)
必要なアプリケーションが誤ってブロックされ、業務が停止してしまうリスクがあります。
導入初期には「監視モード(テストモード)」を利用し、どのようなアプリケーションが利用されているかを十分に把握してから遮断モードへ移行するステップが推奨されます。
アプリケーション制御の実装ベストプラクティス
スムーズな導入と効果的な運用を実現するための推奨手順を紹介します。
1. 現状の棚卸しと可視化
まずは、現在組織内でどのようなソフトウェアが実際に使われているかを調査します。
アプリケーション制御ツールのログ収集機能を使い、一定期間の実行履歴を蓄積することから始めます。
2. 段階的なポリシー適用
最初から全社一斉に厳格な制限をかけるのではなく、情報システム部門などのテストグループから適用を開始します。
その後、業務への影響が少ない部署から順次拡大していくことで、トラブルを最小限に抑えられます。
3. 例外申請プロセスの確立
業務上どうしても特定のソフトウェアが必要になった場合の、迅速な申請・承認フローを整備しておきます。
セキュリティレベルを維持しつつ、ビジネスのスピードを阻害しない運用設計が求められます。
まとめ
アプリケーション制御は、「許可されたものだけを動かす」というシンプルながらも非常に強力なセキュリティ対策です。
従来のブラックリスト方式では防ぎきれない高度なサイバー攻撃に対し、エンドポイントを堅牢に保護するための必須のテクノロジーと言えるでしょう。
導入には適切な現状把握と段階的な運用設計が必要ですが、得られる防御効果とガバナンス強化のメリットは計り知れません。
ゼロトラスト時代におけるエンドポイントセキュリティの再構築を検討する際は、アプリケーション制御の導入を優先的に考慮することをおすすめします。
最新のソリューションを活用し、運用の自動化と高いセキュリティレベルを両立させた安全なIT環境を目指しましょう。