現代のビジネス環境において、Microsoft 365やZoom、Google Workspaceといったクラウドサービス(SaaS)の利用は、もはや欠かせないものとなっています。
しかし、多くの企業がクラウド移行を進める中で、「ネットワークが遅い」「Web会議が途切れる」といった通信品質の低下という新たな課題に直面しています。
こうした課題を解決するためのネットワーク手法として、現在多くの企業で導入が進められているのが「インターネットブレイクアウト(LBO:Local Breakout)」です。
本記事では、インターネットブレイクアウトの基本的な仕組みから、従来のネットワーク構成との違い、導入によるメリット・デメリット、そして実現に不可欠なSD-WANとの関係性までを詳しく解説します。
インターネットブレイクアウト(LBO)とは?
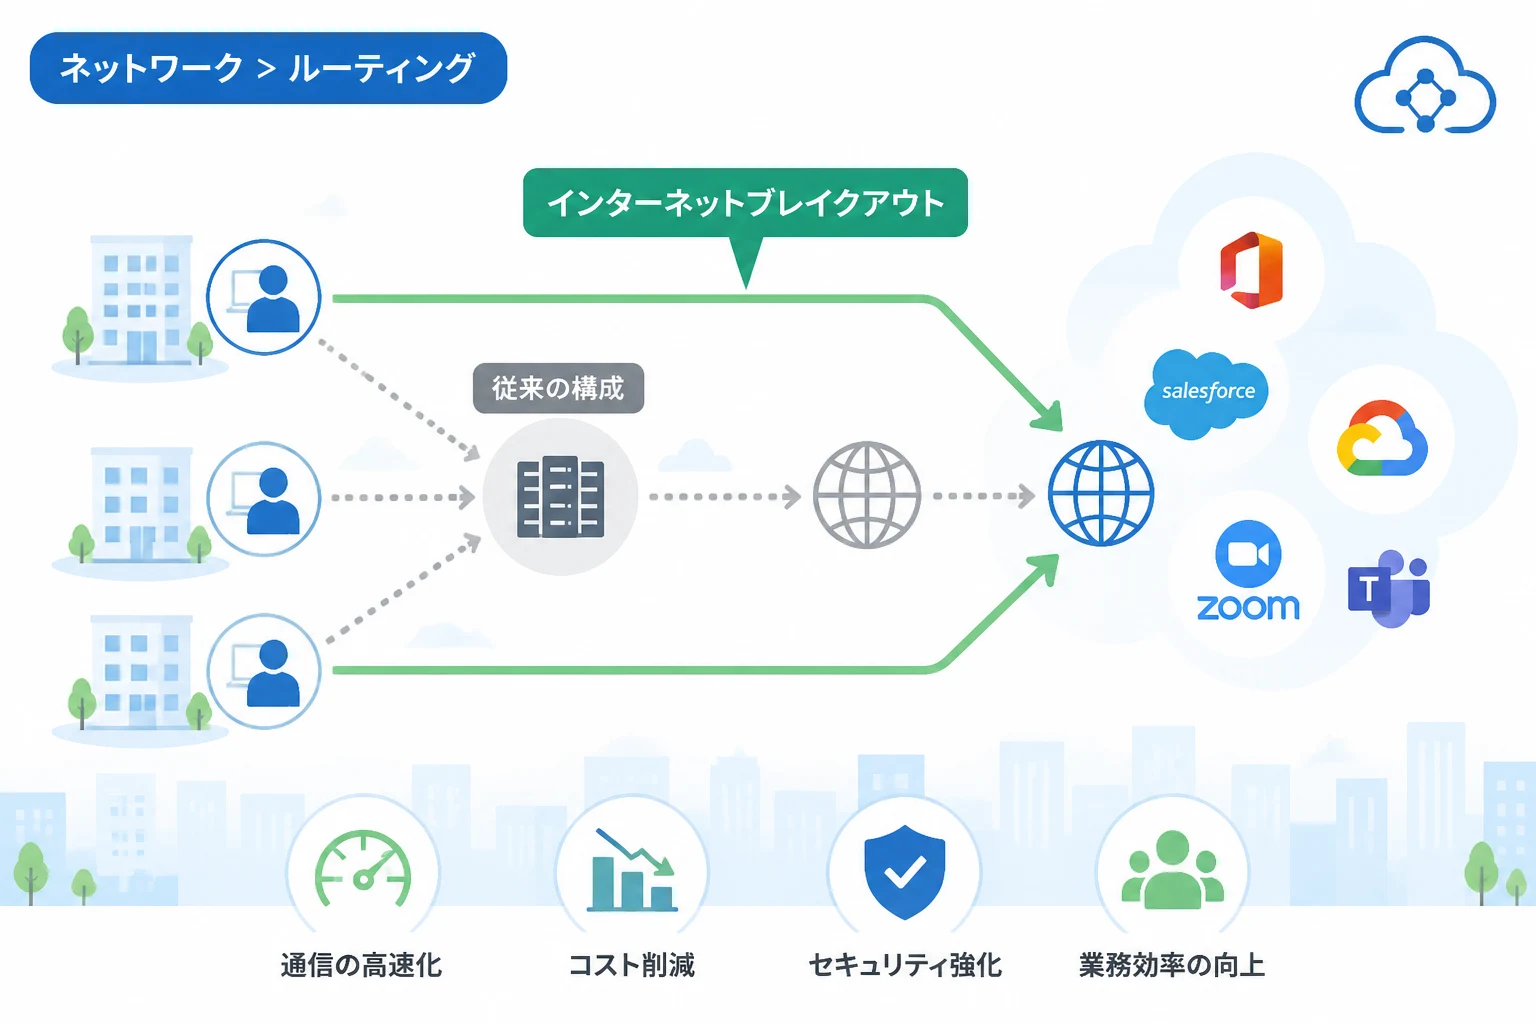
インターネットブレイクアウト(LBO)とは、各拠点(支店や営業所など)から特定のインターネットトラフィックを、データセンターを経由させずに直接インターネットへ接続させるネットワーク構成を指します。
従来、企業の拠点からインターネットへのアクセスは、セキュリティを担保するために一度本社やデータセンターのプロキシサーバーやファイアウォールを経由させるのが一般的でした。
しかし、インターネットブレイクアウトでは、特定のSaaSアプリケーションや信頼できる通信のみを判別し、拠点に設置されたルーターからそのまま外へ逃がす処理を行います。
これにより、データセンターに集中する通信負荷を分散させ、ネットワーク全体のパフォーマンスを向上させることが可能になります。
この技術は、SD-WAN(Software-Defined Wide Area Network)の普及とともに一般的になり、現在では企業のDX(デジタルトランスフォーメーション)を支える重要な基盤技術の一つとなっています。
従来のネットワーク構成が抱える課題
インターネットブレイクアウトが求められるようになった背景には、従来の「ハブ・アンド・スポーク型」と呼ばれるネットワーク構成の限界があります。
ハブ・アンド・スポーク型の仕組みと限界
多くの企業では、全拠点の通信を一度センター拠点(本社やデータセンター)に集約し、一括してセキュリティチェックを行ってからインターネットへ接続する方式を採用してきました。
この方式は、セキュリティポリシーを一括管理できるという大きなメリットがあり、以前の「社内システムがメイン」だった時代には非常に効率的でした。
しかし、業務の主軸がクラウドサービスへとシフトしたことで、この構成が大きなボトルネックとなり始めました。
トラフィックの増大による「輻輳(ふくそう)」の発生
Microsoft 365などのSaaSは、非常に多くのセッション数と通信帯域を消費する特性を持っています。
全社員が同時にクラウドサービスを利用すると、データセンターの回線やファイアウォール、プロキシサーバーの処理能力を超えてしまい、通信の遅延や切断が発生します。
これが「輻輳」と呼ばれる状態で、結果として業務効率の著しい低下を招いてしまいます。
回線コストの増大
データセンターにトラフィックが集中すると、その負荷に耐えるためにセンター側の専用線や帯域を増強し続けなければなりません。
通信量が増え続ける現代において、「単なる帯域増強」で対応しようとすると、コストが指数関数的に膨らんでしまうという問題があります。
インターネットブレイクアウトの仕組み
インターネットブレイクアウトは、拠点に設置されたエッジデバイス(SD-WANルーターなど)が通信先を自動で判別することで実現します。
具体的には、以下のようなステップで通信が制御されます。
- アプリケーションの識別: 拠点から送信されるパケットをデバイスが解析し、その通信が「Microsoft 365」なのか「社内システムへのアクセス」なのかを判断します。
- 経路の振り分け: SaaSへの通信であれば拠点のインターネット回線(フレッツ光など)へ直接ルーティングし、社内システム宛てであれば従来通りVPNを経由させて本社へ送信します。
- セキュリティの適用: 直接インターネットへ出す通信に対しては、デバイス上のセキュリティ機能や、クラウド型セキュリティサービス(SASE)を適用します。
このように、通信の「中身」を見て適切な出口を選択することが、インターネットブレイクアウトの核心です。
従来方式とインターネットブレイクアウトの比較
以下の表は、従来の集約方式とインターネットブレイクアウト方式の違いをまとめたものです。
| 比較項目 | 従来の集約方式(ハブ型) | インターネットブレイクアウト |
|---|---|---|
| 通信経路 | 全拠点の通信がデータセンターを経由 | 特定の通信は拠点の回線から直接接続 |
| パフォーマンス | センター側に負荷が集中し、遅延が発生しやすい | 負荷が分散され、高速な通信が可能 |
| セキュリティ | 一括管理が容易 | 拠点ごとの対策、またはクラウド型が必要 |
| 回線コスト | センター側の増強コストが高い | 安価なブロードバンド回線を活用できる |
インターネットブレイクアウト導入のメリット
インターネットブレイクアウトを導入することで、企業はネットワーク運用において多くのメリットを享受できます。
1. 通信遅延の解消とユーザー利便性の向上
最大のメリットは、クラウドサービスの通信速度が劇的に改善されることです。
データセンターを経由するという「遠回り(ヘアピン現象)」がなくなるため、レイテンシ(遅延)が短縮されます。
これにより、Web会議の映像が途切れる、ファイルのアップロードに時間がかかるといったストレスが解消され、従業員の生産性向上に直結します。
2. センター拠点への負荷軽減
これまでデータセンターの機器が処理していた膨大なトラフィックが分散されるため、既存のファイアウォールやプロキシサーバーの寿命を延ばすことができます。
高価なハイエンド機器への買い替えを先延ばしにできるため、IT投資の最適化にもつながります。
3. 回線コストの削減
高額な専用線や閉域網の帯域を増強する代わりに、拠点の安価なインターネット回線(FTTHなど)をオフロード先として活用できます。
「必要な通信だけを専用線に通す」という使い分けができるようになるため、ランニングコストを大幅に抑制可能です。
4. ネットワークの耐障害性(可用性)の向上
万が一、本社のデータセンター回線に障害が発生した場合でも、インターネットブレイクアウトを設定していれば、拠点のクラウド利用を継続できる可能性があります。
全ての通信を一箇所に依存させない分散型構成は、BCP(事業継続計画)の観点からも優れています。
インターネットブレイクアウトの課題と注意点
非常にメリットの多いインターネットブレイクアウトですが、導入にあたっては注意すべき点も存在します。
1. 拠点側のセキュリティリスク
拠点のルーターから直接インターネットへ接続するということは、従来データセンターで守られていた「壁」の外へ通信が出ることを意味します。
拠点ごとに十分なセキュリティ対策がなされていない場合、そこがサイバー攻撃の足がかり(脆弱点)になるリスクがあります。
これを防ぐためには、「クラウド型セキュリティ(SASE/SSE)」との併用や、各拠点への次世代ファイアウォール(NGFW)導入が必須となります。
2. 運用の複雑化
各拠点から直接インターネットに出る構成は、通信ログが分散しやすくなります。
「誰がいつ、どのWebサイトにアクセスしたか」というガバナンスを維持するためには、ログを集約して管理できる仕組みを整える必要があります。
3. SaaS側の仕様変更への対応
Microsoft 365などのクラウドサービスは、接続先のIPアドレスやドメインが頻繁に更新されます。
従来の静的なルーティング設定では、SaaS側の変更に追従できず、ある日突然ブレイクアウトができなくなるといったトラブルが発生しかねません。
そのため、最新のURLリストを自動で取得し、動的に反映できる仕組みが求められます。
SD-WANがインターネットブレイクアウトに不可欠な理由
インターネットブレイクアウトを円滑に実現するための技術として、現在主流となっているのがSD-WANです。
なぜLBOを実現するためにSD-WANが必要とされるのか、その主な機能を解説します。
アプリケーションの可視化と識別(DPI)
SD-WAN製品の多くは、DPI(Deep Packet Inspection)という技術を搭載しています。
これは、ポート番号だけでなく通信のデータ本体を解析し、特定のアプリケーションを高い精度で識別する機能です。
この機能があることで、「YouTubeは本社経由(制限対象)」「Teamsは拠点から直接」といった柔軟な制御が可能になります。
動的なトラフィック制御
SD-WANは、回線の品質(遅延やパケットロス率)をリアルタイムで監視しています。
例えば、「メインのインターネット回線が混雑しているときは、別の回線へ迂回させる」といった高度な判断を自動で行います。
これにより、インターネットブレイクアウト導入後も安定した通信品質を維持できます。
ゼロタッチ・プロビジョニングと一括管理
多数の拠点がある場合、一つひとつのルーターを手動で設定するのは現実的ではありません。
SD-WANであれば、クラウド上の管理画面(コントローラー)から全拠点のブレイクアウト設定を一括で配信できます。
これにより、運用負荷を抑えつつ、全社一貫したセキュリティポリシーを適用することが可能になります。
インターネットブレイクアウトとSASE(サシー)の密接な関係
最近では、インターネットブレイクアウトを語る上で「SASE(Secure Access Service Edge)」という概念が欠かせません。
SASEとは、ネットワーク機能(SD-WANなど)とセキュリティ機能(FWaaS、SWG、CASB、ZTNAなど)をクラウド上で統合して提供するフレームワークです。
「出口」をクラウド上のセキュリティゲートウェイへ
インターネットブレイクアウトの最大の課題であった「拠点側のセキュリティ不足」を解決するのがSASEです。
拠点のデバイスからは直接インターネットへ出すのではなく、「クラウド上のセキュリティ基盤」へとトンネルを張って通信させます。
これにより、拠点のネットワーク構成はシンプルに保ちながら、データセンター経由と同等、あるいはそれ以上の強固なセキュリティを適用できます。
インターネットブレイクアウトは、このSASEを実現するための第一歩として位置づけられることが多い技術です。
導入を成功させるためのステップ
インターネットブレイクアウトの導入を検討する際は、以下のステップで進めるのが一般的です。
ステップ1:現状のトラフィック分析
まずは、どのアプリケーションが帯域を圧迫しているのか、データセンターの負荷状況を可視化します。
一般的には、通信量の多いMicrosoft 365やZoomなどをブレイクアウトの対象候補とします。
ステップ2:セキュリティポリシーの再定義
「直接インターネットに出す通信に対して、どのようなセキュリティチェックを行うか」を決定します。
URLフィルタリングやアンチウイルス、サンドボックスなどの機能をクラウド型で提供するか、エッジデバイスで処理するかを検討します。
ステップ3:スモールスタートによる検証
まずは特定の拠点や、特定のアプリケーションのみを対象にブレイクアウトを開始し、実際のパフォーマンス改善効果を測定します。
利用者の体感速度だけでなく、プロキシサーバーの負荷がどれだけ低減されたかといった数値データも収集します。
ステップ4:全拠点への展開と最適化
検証結果に基づき、設定を最適化した上で全拠点へ展開します。
SD-WANを活用していれば、この段階での展開作業は非常にスムーズに進みます。
まとめ
インターネットブレイクアウト(LBO)は、クラウドシフトが進む現代のネットワークにおいて、通信遅延を解消し、業務効率を最大化するための極めて有効な手段です。
従来の集約型ネットワークの限界を感じている企業にとって、SD-WANを活用したLBOの導入は、コスト削減とユーザー体験の向上を同時に実現する強力なソリューションとなります。
ただし、利便性と引き換えにセキュリティが低下しては本末転倒です。
SASEなどの新しいセキュリティの考え方を取り入れながら、自社の環境に最適な形でインターネットブレイクアウトを実現することが、DXを成功させる鍵となるでしょう。
ネットワーク構成の抜本的な見直しを検討している方は、まずは自社のトラフィック状況を把握することから始めてみてはいかがでしょうか。