Webサイトを運営する上で、ユーザーを特定のページから別のページへと自動的に転送する「リダイレクト」は、非常に一般的な機能です。
しかし、このリダイレクト機能の実装に不備があると、攻撃者に悪用され、ユーザーを悪意のあるサイトへと誘導する「オープンリダイレクト」という脆弱性が生じてしまいます。
この脆弱性は、一見すると単純な仕組みに見えますが、フィッシング詐欺やマルウェア感染の踏み台として利用されるため、企業の信頼性を大きく損なう要因となります。
本記事では、オープンリダイレクトの定義から具体的な仕組み、発生するリスク、そしてエンジニアが講じるべき効果的な対策について詳しく解説します。
オープンリダイレクト(Open Redirect)とは何か
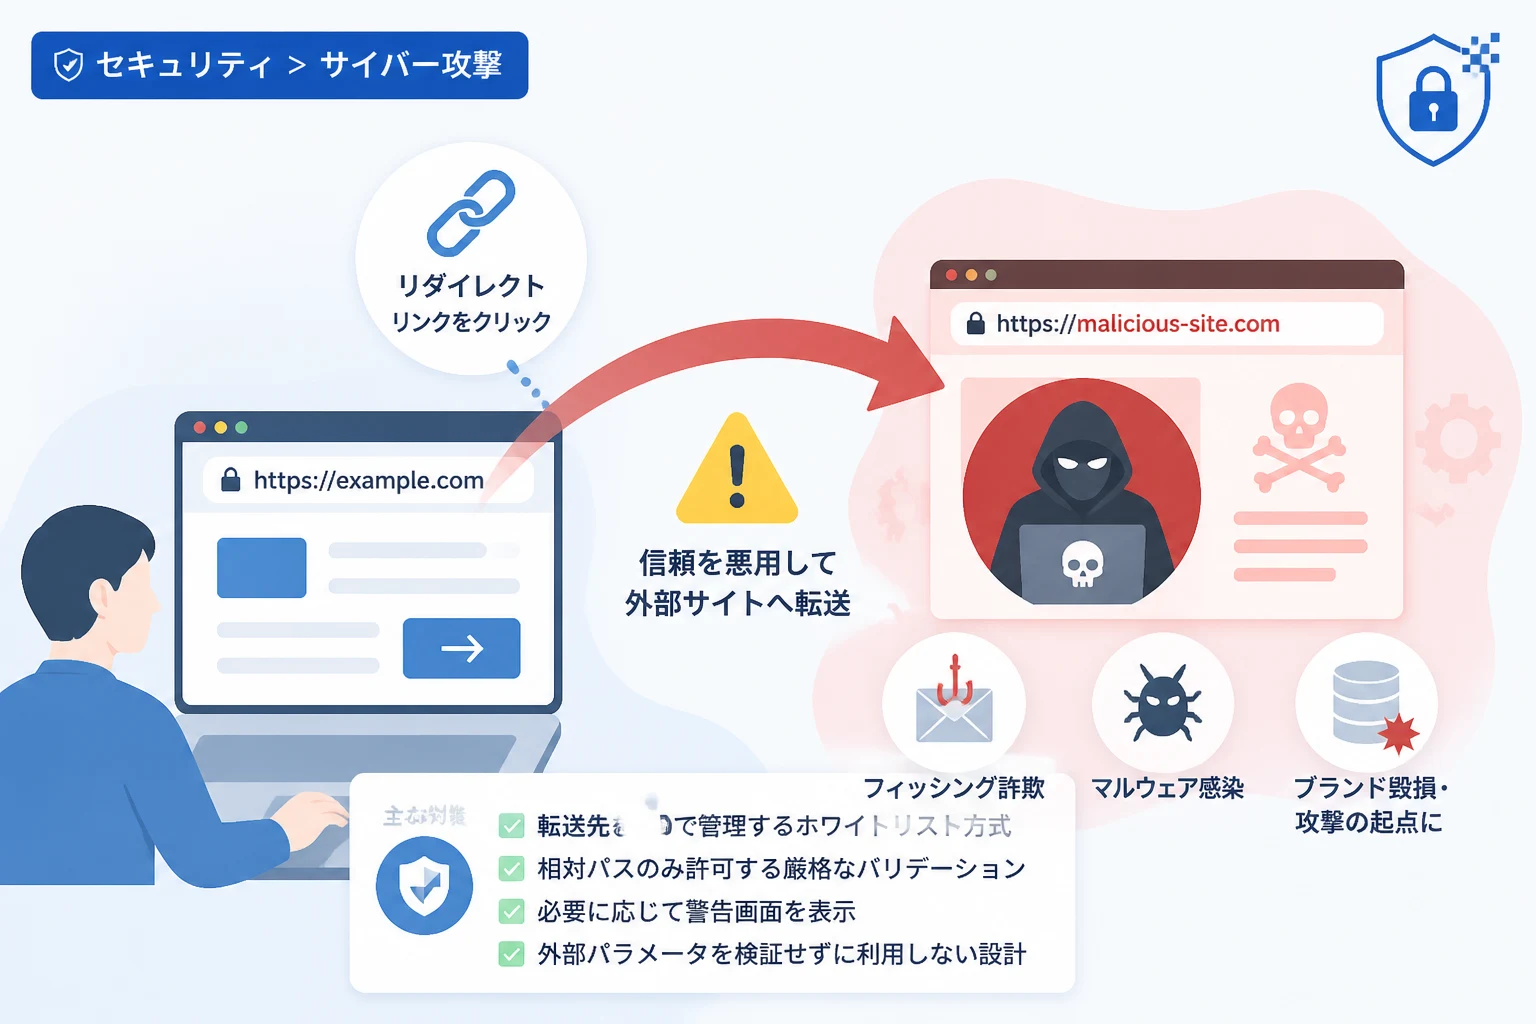
オープンリダイレクトとは、Webアプリケーションのリダイレクト機能において、転送先のURLをパラメータなどで外部から自由に指定できてしまう脆弱性のことを指します。
通常、リダイレクトは「ログイン後に元のページに戻る」際や「サイトのURLが変更された」際などに利用されます。
しかし、プログラムが転送先のURLを適切に検証していない場合、攻撃者はURLパラメータを書き換えることで、利用者を任意の外部サイトへ転送させることが可能になります。
利用者は、ブラウザのアドレスバーに表示されているドメインが信頼できるものであると判断してリンクをクリックするため、その後の転送に気づきにくいという特徴があります。
このため、オープンリダイレクトは「信頼の悪用」を目的とした攻撃において極めて有効な手法となります。
セキュリティ業界では「不適切なリダイレクト」や「非検証のリダイレクトと転送」とも呼ばれ、古くから知られている脆弱性の一つです。
オープンリダイレクトが発生する仕組み
オープンリダイレクトが発生する背景には、WebアプリケーションにおけるURLパラメータの処理方法に問題があります。
ここでは、具体的なURLの例と、サーバー側で実行されるプログラムのイメージを見ていきましょう。
脆弱なURLの構造
例えば、あるWebサイトのログインページが、ログイン成功後に元のページへ戻るために以下のようなURLを使用しているとします。
このURLにおいて、redirect_urlパラメータの値がそのまま転送先として利用される設計になっている場合が危険です。
攻撃者は、このパラメータの値を以下のように書き換えたURLを作成します。
ユーザーがこのリンクをクリックしてログインを完了すると、example.comのサーバーは、指定されたhttp://malicious-site.comへとユーザーを自動的に転送してしまいます。
サーバー側のプログラム例
オープンリダイレクトが発生する典型的なプログラムの例を、PHPを想定して確認してみましょう。
// ユーザーが指定したURLを取得
$next_page = $_GET['redirect_url'];

// 取得したURLに対して、ドメインの検証を行わずにそのままリダイレクトを実行
header("Location: " . $next_page);
exit;このコードでは、$next_pageの内容が自ドメインのものか、それとも外部の悪意あるドメインのものかを一切チェックしていません。
実行結果として、HTTPレスポンスヘッダには以下のような内容が含まれることになります。
HTTP/1.1 302 Found
Location: http://malicious-site.comブラウザはこのレスポンスを受け取ると、ユーザーの操作を介さずに、指定された外部サイトへのリクエストを自動的に開始します。
オープンリダイレクトによる主な被害リスク
オープンリダイレクトそのものは、サーバー内のデータを直接盗み取ったり、システムを破壊したりするものではありません。
しかし、他の攻撃と組み合わせることで、極めて甚大な被害をもたらすトリガーとなります。
フィッシング詐欺への悪用
最も代表的な被害は、巧妙なフィッシング詐欺への利用です。
攻撃者は、銀行や有名なECサイトなどの本物のドメイン名を含むURLをメールやSNSで拡散します。
ユーザーはリンクのドメインを見て安心し、クリックしてしまいますが、実際にはオープンリダイレクトによって、見た目だけを似せた偽のログインサイトへと誘導されます。
そこで入力されたIDやパスワード、クレジットカード情報などの個人情報が盗み取られてしまいます。
マルウェアの配布
正規のサイトを経由して、ウイルスやランサムウェアなどのマルウェアをダウンロードさせるサイトへ誘導するケースもあります。
「公式サイトからのリンクだから安全だ」というユーザーの心理的な隙を突くことで、セキュリティソフトの警告を無視させたり、ファイルの実行を促したりすることが容易になります。
認証情報の漏洩(Refererヘッダの悪用)
リダイレクトの過程で、遷移前のページURLが「Referer」ヘッダとして遷移先のサイトへ送信されることがあります。
もし遷移前のURLにセッショントークンやパスワードリセット用のワンタイムトークンが含まれていた場合、それらが攻撃者のサーバーへ漏洩する恐れがあります。
これにより、アカウントの乗っ取りが行われるリスクが生じます。
企業のブランドイメージの失墜
自社のWebサイトが攻撃の踏み台として利用されたという事実は、社会的信用の低下を招きます。
「セキュリティ対策が不十分なサイト」というレッテルを貼られることは、ビジネスにおいて大きな損失となります。
検索エンジンやブラウザのセキュリティ機能によって、自社サイトが「危険なサイト」としてブラックリストに登録されてしまう可能性も否定できません。
オープンリダイレクトとSSRFの関係
オープンリダイレクトは、サーバーサイド・リクエスト・フォージェリ(SSRF)という別の脆弱性を増幅させる要因にもなります。
SSRFは、攻撃者がサーバーに対して、内部ネットワークなど通常アクセスできない場所へのリクエストを行わせる攻撃です。
一部のサーバー設定では、外部からの直接のリクエストは制限されていても、信頼されたサーバーからのリダイレクトであれば許可してしまうことがあります。
このように、複数の脆弱性が組み合わさることで、内部ネットワークへの侵入やデータの窃取といった深刻な事態へと発展する可能性があります。
オープンリダイレクトを防ぐための根本的な対策
オープンリダイレクトを防ぐためには、ユーザー入力をそのままリダイレクト先に利用しないことが鉄則です。
以下に、推奨される具体的な対策を優先度順に解説します。
1. リダイレクト先のURLを固定する(ホワイトリスト方式)
最も安全な方法は、プログラム側で転送先のURLをあらかじめ決めておくことです。
パラメータでURLを直接受け取るのではなく、識別子(ID)やキーを受け取るように設計を変更します。
| パラメータの値 | 実際の転送先URL |
|---|---|
| 1 | /dashboard |
| 2 | /profile |
| 3 | /settings |
このように、事前に定義したID以外が指定された場合はリダイレクトを拒否するように実装すれば、外部サイトへの転送は物理的に不可能になります。
2. 相対パスのみを許可する
外部サイトへのリダイレクトが不要な場合は、パラメータに指定された文字列が「/」から始まる相対パスであるかどうかを厳密にチェックします。
「http://」や「https://」、「//」から始まる文字列を拒否することで、同一ドメイン内の遷移に限定することができます。
ただし、ブラウザの仕様やサーバーの解釈によっては、特殊な形式の文字列が外部URLとして処理されることもあるため、正規表現などを用いた厳格なバリデーションが必要です。
3. リダイレクト前に「クッションページ」を表示する
どうしても動的なURLへのリダイレクトが必要な場合は、即座に転送するのではなく、ユーザーに対して警告画面を表示します。
「これから外部のサイトへ移動します。よろしいですか?」といった確認メッセージと共に、転送先のURLを明示します。
これにより、意図しないサイトへの自動転送を防ぎ、ユーザーに注意を促すことができます。
大手SNSや検索エンジンなど、不特定多数のURLを扱うプラットフォームで広く採用されている手法です。
4. 信頼できるドメインのみに制限する
特定のパートナー企業のサイトなど、限られた外部ドメインへのリダイレクトが必要な場合は、ドメインのホワイトリストを作成します。
リダイレクトを実行する直前に、パラメータから抽出したドメインがリストに含まれているかを確認します。
この際、サブドメインの扱いやパスの指定方法に不備があると、脆弱性が残る可能性があるため注意が必要です。
開発時に役立つセキュアなコードの書き方
具体的な防御策として、Java(Spring Framework)を例にしたセキュアな実装イメージを紹介します。
// 許可された内部パスのリスト
List<String> allowedPaths = Arrays.asList("/home", "/dashboard", "/profile");

String targetPath = request.getParameter("next");

// パスが許可リストに含まれている場合のみリダイレクト
if (allowedPaths.contains(targetPath)) {
    response.sendRedirect(targetPath);
} else {
    // 不適切な指定の場合はデフォルトのページへ
    response.sendRedirect("/home");
}このように、デフォルトの遷移先を常に用意しておくことで、攻撃者が意図しないパラメータを送信しても安全に処理を継続できます。
まとめ
オープンリダイレクトは、Webアプリケーションの利便性を支えるリダイレクト機能を逆手に取った巧妙な脆弱性です。
攻撃者が用意した偽のURLであっても、自社の正規ドメインが表示されていることで、ユーザーは容易に騙されてしまいます。
この脆弱性を放置することは、ユーザーをフィッシング詐欺やマルウェアの脅威にさらすだけでなく、企業としての信頼を根底から揺るがすリスクを孕んでいます。
対策の基本は、外部からのパラメータをそのままリダイレクト先に利用しないこと、そしてホワイトリストを用いた厳格な検証を行うことです。
日々の開発において、一つひとつのリダイレクト処理が安全に設計されているかを再確認し、セキュアなWebサイト運営を心がけましょう。
セキュリティ対策を徹底することは、ユーザーの安全を守るだけでなく、自社のブランド価値を持続させるための不可欠な投資と言えるでしょう。