インターネットを通じてデータを送受信する際、私たちは意識することなく複雑な仕組みを利用しています。
その中でも、通信の確実性を担保するために欠かせない概念が「エンベロープ」です。
エンベロープとは、直訳すると「封筒」を意味し、ITの分野ではデータ転送時の中身を包み込む「制御情報」を指します。
私たちが日常的に利用している電子メールやWebサイトの閲覧も、このエンベロープという仕組みが正しく機能することで成り立っています。
本記事では、ネットワーク通信におけるエンベロープの役割や、具体的な仕組みについて詳しく解説します。
エンベロープの基本的な考え方
IT用語としてのエンベロープを理解するには、まず現実世界の「郵便」を想像するのが最も近道です。
手紙を送る際、私たちは便箋(メッセージ本体)を封筒(エンベロープ)に入れ、その表面に宛先と差出人を記入します。
郵便局の配達員は、封筒の中身を読み取ることはありませんが、表面に書かれた情報だけを見て正しい場所へ届けます。
ネットワーク通信におけるエンベロープも、これと全く同じ役割を担っています。
データ本体を包み込み、転送に必要な制御情報を付与することが、エンベロープの主要な目的です。
ネットワーク層におけるデータカプセル化
ネットワークの世界では、データが送信される際に「カプセル化」というプロセスが行われます。
上位レイヤーから渡されたデータに対して、各階層でヘッダーやトレーラーといった制御情報が付加されていきます。
この付加された情報全体が、その階層におけるエンベロープとして機能します。
例えば、IPプロトコルではIPヘッダーがエンベロープの役割を果たし、パケットを目的地まで導きます。
受信側では、このエンベロープを剥がしていくことで、最終的なデータ本体を取り出すことができます。
なぜエンベロープが必要なのか
データ本体だけでは、ネットワーク上のどのサーバーを経由し、どの端末に届けるべきかを判断できません。
また、データが途中で破損していないか、正しい順序で届いているかを確認する術もありません。
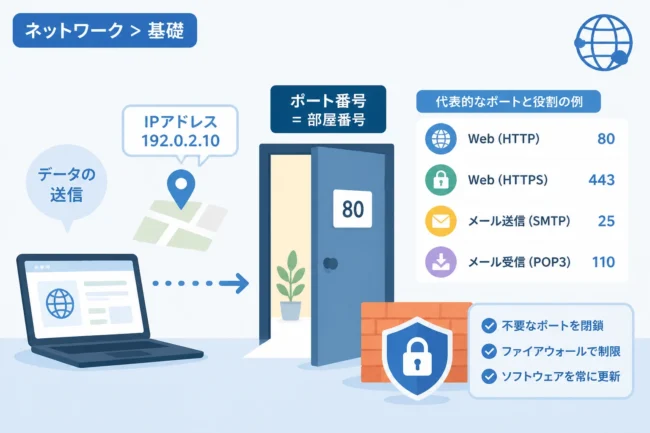
エンベロープには、宛先IPアドレスやポート番号、エラーチェック用のコードなどが含まれています。
これらの情報があるおかげで、インターネットという巨大なネットワークの中で迷子にならずにデータが届きます。
つまり、エンベロープは通信の信頼性と正確性を維持するための「道しるべ」といえます。
電子メールにおけるエンベロープの仕組み
エンベロープという言葉が最も頻繁に使われる場面の一つが、電子メールの配送プロセスです。
メールの世界には「エンベロープ」と「ヘッダー」という、混同されやすい2つの概念が存在します。
この違いを正しく理解することは、メールサーバーの運用やセキュリティ対策において非常に重要です。
エンベロープ情報とヘッダー情報の違い
メールにおけるエンベロープは、SMTP(Simple Mail Transfer Protocol)というプロトコルでやり取りされる通信コマンドの一部です。
一方でヘッダー情報は、メール本文と一緒に送られる「データの一部」であり、受信者のメールソフトに表示される情報です。
郵便に例えると、エンベロープは「封筒に書かれた宛先」、ヘッダーは「便箋の冒頭に書かれた『◯◯様へ』という宛名」に相当します。
メールを実際に配送するサーバー(MTA)は、ヘッダー情報ではなくエンベロープ情報だけを見て配送先を決定します。
以下の表に、それぞれの主な違いをまとめました。
| 比較項目 | エンベロープ (Envelope) | ヘッダー (Header) |
|---|---|---|
| 参照されるタイミング | メールサーバー間の転送時 | 受信者がメールを開いた時 |
| 主な内容 | MAIL FROM, RCPT TO | From, To, Subject, Date |
| ユーザーへの表示 | 通常は見えない | メールソフト上で見える |
| 役割 | 配送のための制御 | 情報の整理・表示 |
SMTPコマンドとエンベロープのやり取り
メールサーバー同士が通信を行う際、エンベロープ情報はコマンドの引数として渡されます。
例えば、送信元を通知する際は MAIL FROM というコマンドが使われます。
宛先を指定する際は RCPT TO というコマンドが使われます。
これらのコマンドで指定されたメールアドレスが、いわゆる「エンベロープFrom」および「エンベロープTo」となります。
サーバーはこれらの情報を基に、次にどのサーバーへメールを転送すべきかを判断します。
エンベロープFromとヘッダーFromの不一致
メールの仕組みにおいて興味深いのは、エンベロープFromとヘッダーFromが必ずしも一致しなくて良い点です。
エンベロープFromは「配送時の差出人」であり、エラーが起きた際の戻り先を決定するために使われます。
ヘッダーFromは「受信者に表示される差出人」であり、人間が誰からのメールかを確認するために使われます。
この仕組みを利用して、メルマガ配信サービスなどはエラー通知を自社サーバーで受け取りつつ、表示上の差出人を企業の公式アドレスに設定しています。
しかし、この情報の不一致は「なりすましメール」にも悪用される可能性があるため注意が必要です。
なりすましメールの原理
悪意のある攻撃者は、エンベロープFromには自分のアドレスを設定し、ヘッダーFromに銀行などの有名ブランドのアドレスを設定します。
受信者のメールソフトにはヘッダーFromが表示されるため、利用者は本物の銀行からのメールだと信じ込んでしまいます。
このような攻撃を防ぐために、SPFやDKIM、DMARCといった送信ドメイン認証技術が普及しました。
特にSPF(Sender Policy Framework)は、エンベロープFromのドメインが正当なサーバーから送られているかを確認する技術です。
リターンパス(Return-Path)の役割
メールが宛先不明などの理由で届かなかった場合、エラーメール(バウンスメール)が返送されます。
この返送先を決定するのが、受信側のサーバーがエンベロープFromの情報を基に作成する Return-Path ヘッダーです。
メールのソースを表示すると Return-Path: <address@example.com> という記述を見つけることができます。
これが、そのメールが配送された際に使用されたエンベロープFromの実体です。
エラー管理を正確に行うためには、適切なエンベロープFromを設定することが不可欠です。
プロトコルスタックにおけるエンベロープ
ここまでは主に電子メールの話をしてきましたが、エンベロープの概念はネットワーク全般に共通します。
OSI参照モデルの各階層において、上位のデータは下位のプロトコルにとっての「中身(ペイロード)」になります。
そして、下位のプロトコルが付加するヘッダー情報が「エンベロープ」として機能します。
この入れ子構造によって、インターネットの複雑な通信が整理されています。
TCP/IPモデルでの具体例
例えば、Webブラウザでページを閲覧する際の通信を考えてみましょう。
まず、HTTPプロトコルがリクエストデータを作成します。
次に、TCPプロトコルがそのデータを包み、ポート番号などの情報をエンベロープ(TCPヘッダー)として付加します。
さらにIPプロトコルがそれを包み、IPアドレスというエンベロープ(IPヘッダー)を付けます。
最後にイーサネットなどの物理的な層が、MACアドレスなどの情報を付加して電気信号として送り出します。
このように、通信の各段階で新しいエンベロープが重ねられていくのがネットワークの基本的な仕組みです。
カプセル化と非カプセル化のプロセス
データが送信元から宛先へ届くまでの流れを整理すると以下のようになります。
- アプリケーション層でデータが生成される。
- 各層で制御情報(エンベロープ)が付加される(カプセル化)。
- 物理媒体を通じてビット列として伝送される。
- 受信側の各層で制御情報が読み取られ、剥がされる(非カプセル化)。
- 最終的に宛先のアプリケーションに純粋なデータが届く。
このプロセスがあるおかげで、中間のルーターなどはデータの中身を理解する必要がなく、エンベロープだけを見て高速に処理を行えます。
セキュリティとエンベロープの深い関係
現代のネットワークセキュリティにおいて、エンベロープ情報の検証は非常に大きな意味を持ちます。
ファイアウォールや侵入検知システム(IDS)は、パケットのエンベロープをスキャンして不正なアクセスを遮断します。
例えば、許可されていないポート番号へのアクセスを制限するのも、エンベロープ内の情報をチェックしているからです。
暗号化とエンベロープ
通信の秘匿性を高めるための暗号化技術においても、エンベロープの概念が登場します。
SSL/TLSによる暗号化通信では、データ本体は暗号化されますが、配送に必要な一部のエンベロープ情報は平文のまま残されることがあります。
すべてを暗号化してしまうと、ルーターがどこへ送ればよいか分からなくなってしまうためです。
最近では、プライバシー保護のためにエンベロープ情報の一部(SNIなど)も暗号化する「ECH(Encrypted Client Hello)」という技術も開発されています。
「配送に必要な情報」と「守るべき秘密の情報」をどう分けるかが、セキュリティ設計の肝となります。
API通信におけるエンベロープ
システム同士が連携するAPI通信(特にSOAPなどの古いプロトコル)においても、エンベロープという用語が使われます。
XML形式のデータにおいて、全体を囲む <Envelope> タグが存在し、その中にヘッダーとボディが含まれる構造になっています。
これは、異なるシステム間でも共通の形式でメッセージを解釈できるようにするための規約です。
現在の主流であるREST API(JSON形式)では明示的にエンベロープタグを使わないことが多いですが、HTTPヘッダーがその役割を代替しています。
まとめ
エンベロープは、ネットワーク通信を支える「情報の封筒」としての重要な役割を担っています。
電子メールにおいては配送制御を司り、ネットワーク階層においてはデータのカプセル化を実現するための基盤となります。
私たちが普段目にすることはありませんが、この仕組みがなければインターネット上の膨大なデータは正しく宛先に届くことはありません。
エンベロープとヘッダーの違いを理解することは、メールトラブルの解決やセキュリティ対策の第一歩となります。
今後もネットワーク技術が進化する中で、よりセキュアで効率的なエンベロープの仕組みが考案され続けていくでしょう。
IT用語としてのエンベロープを正しく理解し、日々のネットワーク運用や開発に役立てていただければ幸いです。