ネットワーク通信の安定性とセキュリティを確保するために、背後で静かに動作している技術が数多く存在します。
その中でも、アプリケーションゲートウェイ(ALG)は、特定のプロトコルが複雑なネットワーク環境を安全に通過するために欠かせない存在です。
一般的に、ファイアウォールやルーターはIPアドレスやポート番号を基準に通信を制御しますが、それだけでは正常に動作しないアプリケーションが存在します。
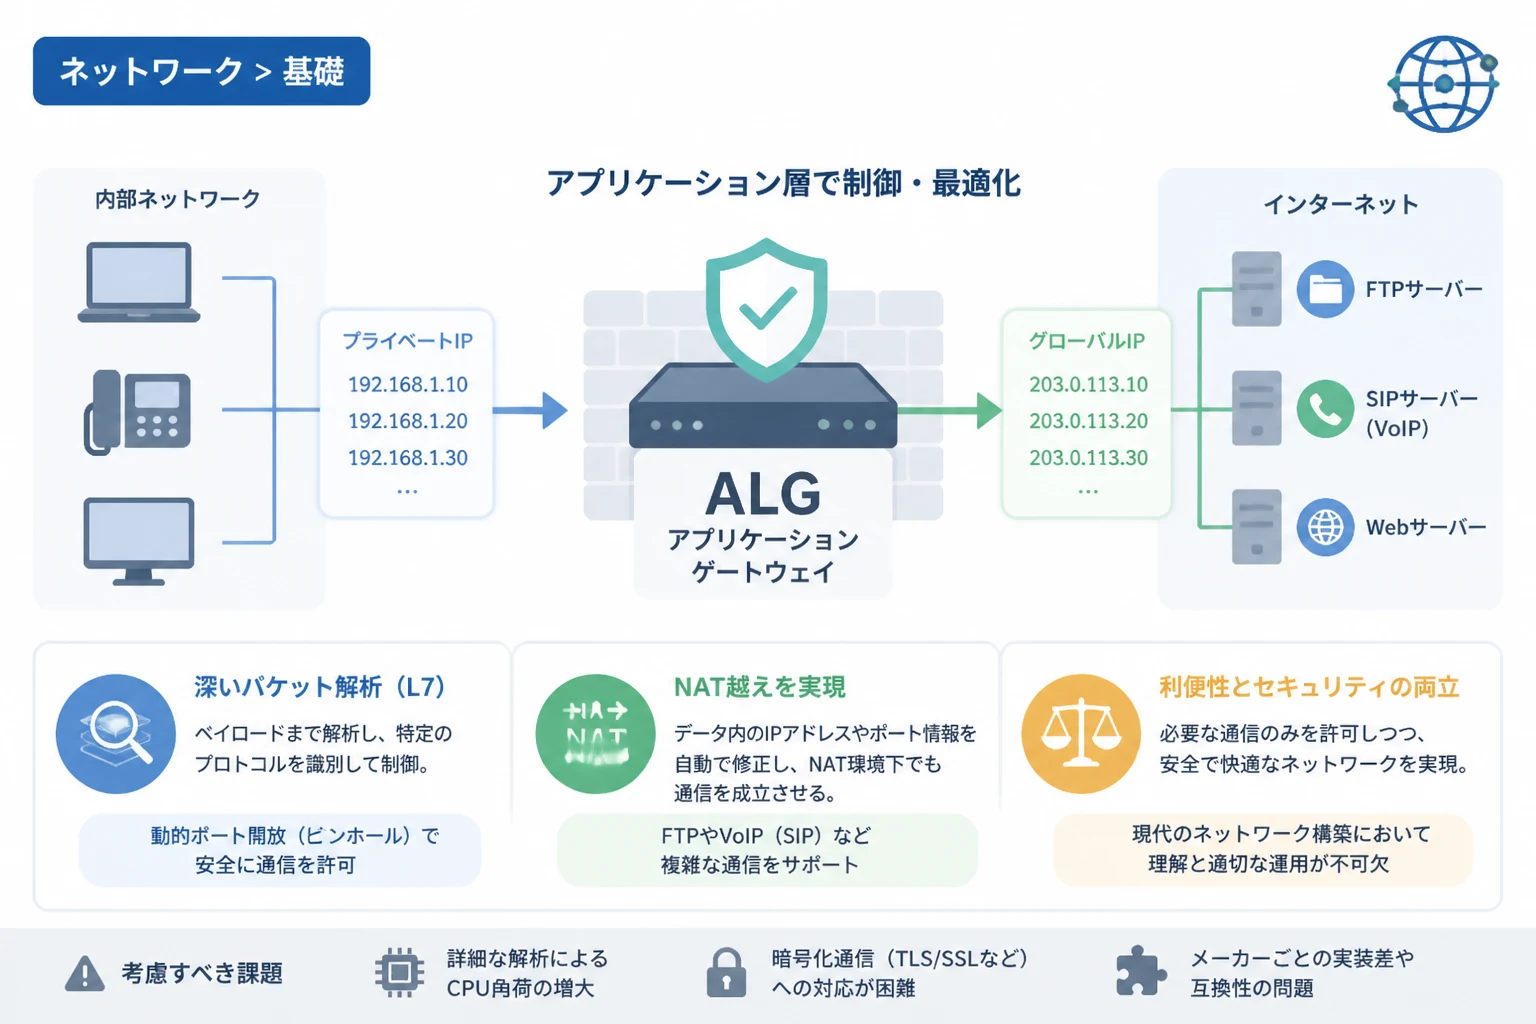
このような課題を解決し、通信のペイロード(中身)まで踏み込んで制御を行うのがアプリケーションゲートウェイの役割です。
本記事では、アプリケーションゲートウェイ(ALG / L7ゲートウェイ)の仕組みやメリット、そして「NAT越え」を支える重要な役割について詳しく解説します。
アプリケーションゲートウェイ(ALG)の基本概念
L7ゲートウェイとしての定義
アプリケーションゲートウェイは、OSI参照モデルの第7層である「アプリケーション層」で動作するゲートウェイ機能です。
一般的なファイアウォールが第3層(ネットワーク層)や第4層(トランスポート層)でフィルタリングを行うのに対し、ALGは通信の中身であるプロトコル固有のデータを解析します。
このため、「L7ゲートウェイ」や「アプリケーションレベルゲートウェイ」とも呼ばれ、特定のアプリケーションプログラムに対応した処理を自動的に実行します。
具体的には、FTPやSIPといった複雑な挙動をするプロトコルの情報を読み取り、ネットワークの境界線を越えられるように調整を行います。
アプリケーション層での高度な処理
従来のパケットフィルタリング方式では、送信元と送信先のヘッダー情報のみを確認してパケットの通過可否を判断していました。
しかし、高度なアプリケーション通信では、データパケットの内部に動的なポート番号やIPアドレス情報が含まれることがあります。
ALGは、これらのパケット内部に記述された「ペイロード」を深く読み取り(Deep Packet Inspection)、必要に応じて情報の書き換えを行います。
これにより、単純なフィルタリングでは遮断されてしまう通信を、セキュリティを維持したまま通すことが可能になります。
ALGが必要とされる理由:NAT越えの課題
NAT(ネットワークアドレス変換)の壁
現代のインターネット環境では、IPv4アドレスの枯渇対策として「NAT(Network Address Translation)」が一般的に利用されています。
NATはプライベートIPアドレスをグローバルIPアドレスに変換する技術ですが、これが特定のプロトコルにとって「壁」となる場合があります。
多くのアプリケーションでは、パケットのデータ部分に自身のIPアドレスを記述して通信を確立しようとします。
しかし、NATによってIPヘッダーが書き換えられても、データ部分のIPアドレスがそのまま残っていると、受信側との不整合が生じて通信が失敗してしまいます。
ペイロード内のIPアドレス書き換え
ALGはこの問題を解決するために、パケットのデータ部分に含まれるIPアドレスやポート番号をNATの設定に合わせて自動修正します。
これにより、送信元がプライベートネットワーク内にあっても、外部のサーバーと正常にセッションを確立できるようになります。
このプロセスはユーザーやアプリケーション側で意識する必要がなく、ゲートウェイ側で透過的に行われるのが特徴です。
動的なポート開放(ピンホール)
一部のプロトコルは、メインの通信経路とは別に、動的に割り当てられたポートを使用してデータ転送用の経路を確保しようとします。
通常、セキュリティ上の理由からファイアウォールは予期しないポートへのアクセスを拒否します。
ALGは、制御用パケットを監視して「次にどのポートでデータ通信が始まるか」を事前に検知します。
そして、その特定の通信のためだけに、一時的にファイアウォールに穴を開ける「ピンホール(Pinhole)」機能を提供します。
通信が終了すれば自動的にその穴を閉じるため、セキュリティレベルを落とすことなく動的な通信を実現できます。
ALGが対応する代表的なプロトコル
FTP(File Transfer Protocol)での動作
FTPには「アクティブモード」と「パッシブモード」という2つの接続方式が存在します。
特にアクティブモードでは、サーバー側からクライアント側の動的ポートに対して接続を試みるため、通常のファイアウォールでは遮断されてしまいます。
FTP-ALGは、クライアントが発行するPORTコマンドやPASVレスポンスを監視します。
内部のプライベートIPアドレスが外部へ漏れないよう書き換え、データ転送用のコネクションがスムーズに確立されるよう制御します。
VoIP(SIP/H.323)での役割
IP電話などで利用されるSIP(Session Initiation Protocol)は、ALGの恩恵を最も受けるプロトコルの一つです。
SIPパケットの中身には、音声データを送受信するためのIPアドレスとポート番号が記述されています。
SIP-ALGが機能していない場合、シグナリング(呼び出し)は成功しても、音声パケットがNATを通過できず「声が聞こえない」というトラブルが発生します。
ALGがSIPヘッダー内のアドレス情報を適切に処理することで、複雑な企業ネットワーク内でも安定した通話が可能になります。
その他の対応プロトコル
ALGは、ストリーミング再生で使われるRTSP(Real Time Streaming Protocol)や、古いネットワークプロトコルにも対応しています。
また、DNS(Domain Name System)通信において、応答パケットの整合性をチェックするためにALGが利用されることもあります。
ネットワーク機器のメーカーによって、どのプロトコルに対応しているかは異なります。
アプリケーションゲートウェイのメリット
高度なセキュリティ対策
ALGはアプリケーション層のデータを検査するため、プロトコルの仕様に反する不正なパケットを検知・遮断することが可能です。
例えば、FTP通信に見せかけて別のコマンドを送り込むような攻撃を防ぐことができます。
これは、単純なIPアドレスやポート番号の制限だけでは不可能な、きめ細かな防御策と言えます。
通信の透過性と利便性の向上
ALGを利用することで、個々の端末やアプリケーションに特別な設定を施す必要がなくなります。
NAT環境下にあることを意識せずに、高度なプロトコルを利用したサービスを導入できるのは大きな利点です。
管理者はゲートウェイ側で一括して制御を行えるため、運用コストの削減にもつながります。
トラフィックの可視化と制御
L7レベルでの監視を行うため、どのアプリケーションがどれだけの帯域を使用しているかを正確に把握できます。
特定のアプリケーションに対して優先制御(QoS)をかけたり、特定の機能だけを制限したりといった柔軟な運用が可能になります。
導入における注意点とデメリット
パフォーマンスへの影響
ALGはパケットの中身を詳細に解析するため、第3層や第4層での処理と比較して、CPU負荷が高くなる傾向にあります。
大量のトラフィックが発生する環境では、ALGの処理がボトルネックとなり、スループットが低下する恐れがあります。
そのため、ハードウェアのスペックや処理能力を慎重に見極める必要があります。
プロトコルの互換性問題
ALGの実装はメーカーごとに独自のアルゴリズムが採用されている場合が多く、稀にアプリケーションとの相性問題が発生します。
特に、プロトコルの拡張仕様や非標準的な挙動をするアプリケーションの場合、ALGが正しく解釈できずに通信を遮断してしまうことがあります。
このようなケースでは、あえてALG機能を無効化(Disable)し、別の手段(UPnPやSTUNなど)でNAT越えを実現することもあります。
暗号化通信(HTTPS/TLS)への対応
近年の通信はプライバシー保護のために暗号化されることが一般的になっています。
パケットのデータ部分が暗号化されている場合、ALGは中身を読み取ることができず、本来の機能を発揮できません。
これを解決するためには、ゲートウェイで一度暗号を復号する「SSLインスペクション」などの追加機能が必要となり、設計がさらに複雑化します。
WAFやプロキシサーバーとの違い
アプリケーションゲートウェイという言葉は、文脈によって他の技術と混同されることがあります。
ここでは、代表的な技術との違いを整理してみましょう。
| 技術名 | 主な動作層 | 主な目的 | 特徴 |
|---|---|---|---|
| ALG | L7(アプリケーション層) | プロトコルのNAT通過支援 | ファイアウォールやNATの補助機能として動作 |
| WAF | L7(アプリケーション層) | Webアプリケーションの保護 | HTTP/HTTPS通信の脆弱性攻撃(SQLi等)を阻止 |
| プロキシサーバー | L7(アプリケーション層) | 代理通信・キャッシュ・検閲 | クライアントの代わりにリクエストを送信 |
ALGはあくまでネットワークの疎通性を確保しつつセキュリティを高めるための「透過的な仕組み」であることが一般的です。
一方で、WAFはWebサイトへの攻撃防御に特化しており、プロキシは通信を中継・代行することに主眼を置いています。
クラウド環境におけるALGの進化
AzureやAWSでの活用
オンプレミス環境だけでなく、クラウドサービス(IaaS/PaaS)においてもALGやそれに類するL7ゲートウェイ機能が提供されています。
例えば、Microsoft Azureの「Azure Application Gateway」は、名前の通りL7での負荷分散やWebセキュリティ機能を提供します。
これらはスケーラビリティに優れており、トラフィック量に応じて自動的に処理能力を調整できる点が特徴です。
次世代ファイアウォール(NGFW)への統合
最新のセキュリティ製品では、ALG機能は「次世代ファイアウォール」の一部として統合されています。
単なるパケットの書き換えだけでなく、サンドボックスとの連携やアンチウイルススキャンなど、より高度な脅威対策と組み合わされています。
ネットワーク構成をシンプルに保ちながら、強力なエンドツーエンドのセキュリティを構築することが可能になっています。
まとめ
アプリケーションゲートウェイ(ALG)は、複雑なアプリケーションプロトコルがNATやファイアウォールによって阻害されるのを防ぐ、縁の下の力持ちのような技術です。
L7(アプリケーション層)でのインスペクションにより、「安全な通信の確保」と「NAT越えの自動化」を同時に実現します。
一方で、処理負荷の増大や暗号化通信への対応といった課題も存在するため、ネットワーク設計時にはその特性を正しく理解することが不可欠です。
VPN、VoIP、FTPなど、特定のプロトコルを利用するシステムを構築・運用する際には、ALGの設定が最適化されているかを必ず確認するようにしましょう。
適切なゲートウェイの選択と設定こそが、現代のセキュアで円滑なネットワーク環境を支える鍵となります。