カミンスキー攻撃は、2008年にセキュリティ研究者のダン・カミンスキー(Dan Kaminsky)氏によって発見された、DNSキャッシュポイズニングの画期的な手法です。
それまで知られていたDNSキャッシュポイズニングの限界を打破し、極めて短時間で攻撃を成功させることを可能にしたこの手法は、当時のインターネット基盤を揺るがす重大な脆弱性として世界中に衝撃を与えました。
本記事では、カミンスキー攻撃がどのような仕組みで実行されるのか、なぜこれほどまでに危険視されたのか、そして現代においてどのような対策が取られているのかを詳しく解説します。
DNSキャッシュポイズニングの基礎知識
カミンスキー攻撃を理解するためには、まずDNS(Domain Name System)の仕組みと、従来のキャッシュポイズニングについて知る必要があります。
DNSは、ドメイン名(例:example.com)をIPアドレス(例:192.0.2.1)に変換するためのシステムであり、インターネットの電話帳のような役割を果たしています。
ユーザーがウェブサイトにアクセスしようとすると、まず「キャッシュDNSサーバー」に問い合わせが行われます。
キャッシュDNSサーバーは、過去に問い合わせた結果を一定期間(TTL:Time To Live)保存しており、同じ問い合わせがあればそのキャッシュを返します。
もしキャッシュがない場合は、権威DNSサーバーへ問い合わせを行い、正しいIPアドレスを取得します。
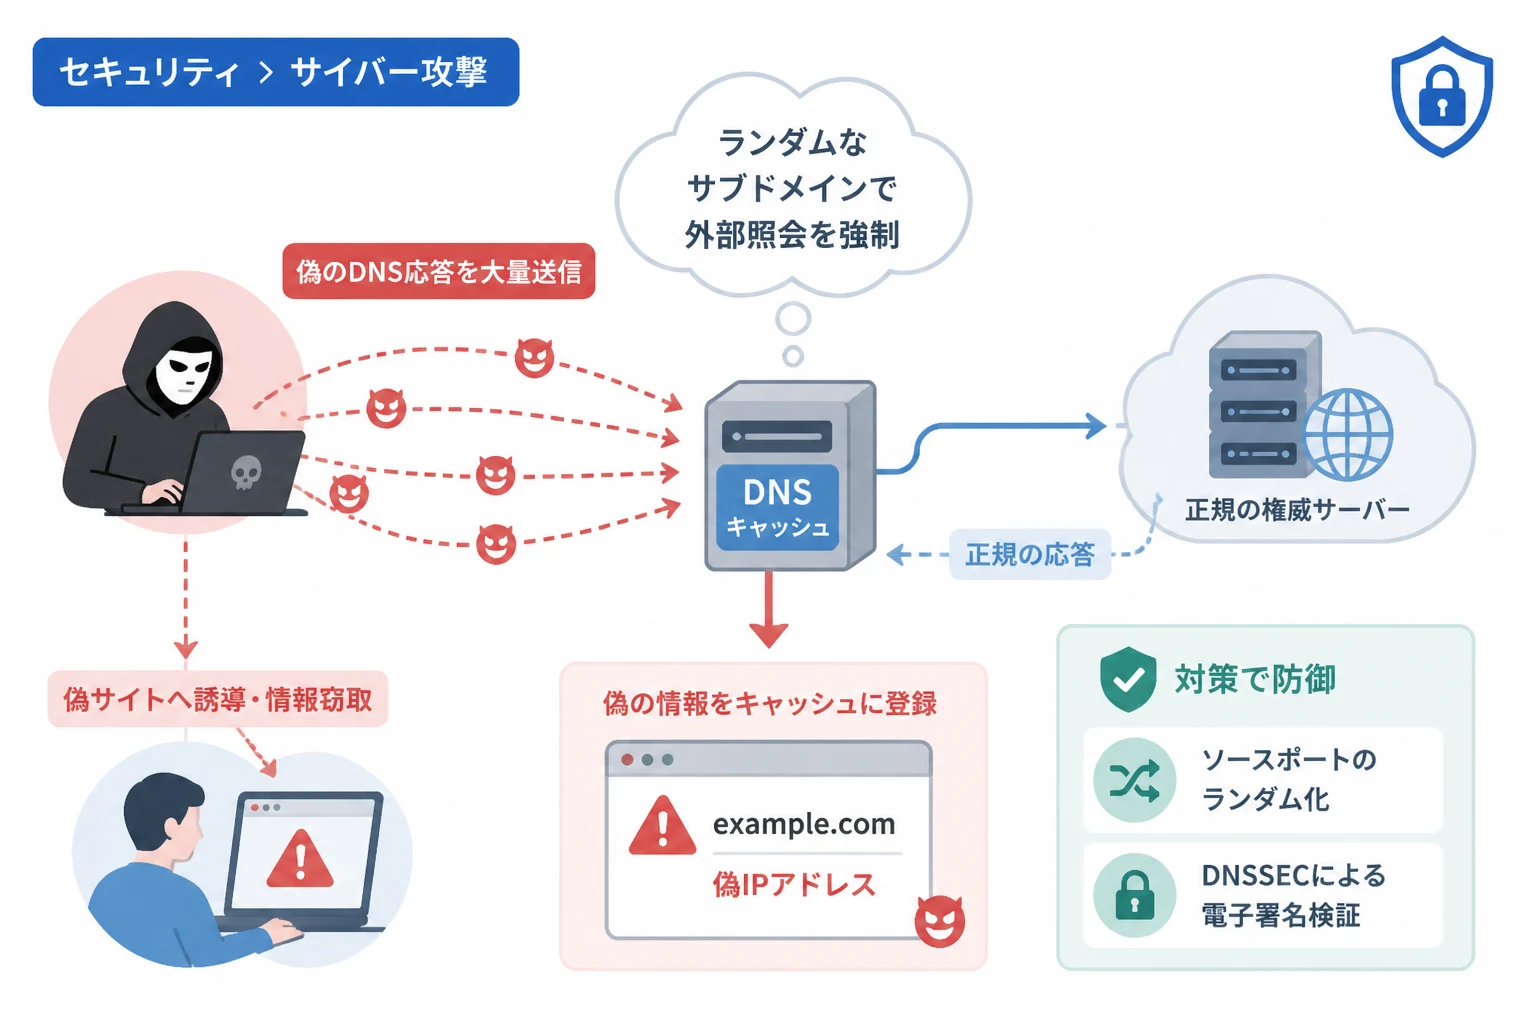
DNSキャッシュポイズニングとは、このキャッシュDNSサーバーに偽の情報を覚え込ませる(毒を入れる)攻撃のことです。
攻撃に成功すると、そのサーバーを利用するユーザーは、正規のサイトにアクセスしたつもりが攻撃者の用意した偽のサイトへ誘導されてしまいます。
従来の手法とカミンスキー攻撃の違い
カミンスキー攻撃が登場する以前のDNSキャッシュポイズニングには、大きな「制約」が存在していました。
従来手法の限界
従来の攻撃手法では、キャッシュDNSサーバーに既に保存されているドメイン情報を書き換える必要がありました。
しかし、一度キャッシュが保存されると、その有効期限(TTL)が切れるまでキャッシュDNSサーバーは外部へ再問い合わせを行いません。
そのため、攻撃のチャンスはTTLが切れる瞬間のわずかな時間に限定されていました。
もしTTLが数日間に設定されている場合、攻撃者は数日に一度しか偽情報を送り込むチャンスがなかったのです。
カミンスキー攻撃によるブレイクスルー
カミンスキー攻撃の恐ろしい点は、ターゲットのTTLを無視して、いつでも何度でも攻撃を試行できるという点にあります。
カミンスキー氏は、実在するドメインの前に「ランダムなサブドメイン」を付与して問い合わせを行う手法を考案しました。
例えば「example.com」ではなく「12345.example.com」や「abcde.example.com」といった存在しないサブドメインで問い合わせを発生させます。
キャッシュDNSサーバーはこれらの情報をキャッシュしていないため、必ず権威DNSサーバーへ問い合わせを行います。
攻撃者は、この再問い合わせが発生した瞬間に、大量の偽の応答を送り込みます。
これにより、TTLの終了を待つことなく、短時間で数千回、数万回の試行が可能になりました。
カミンスキー攻撃の技術的仕組み
ここでは、カミンスキー攻撃が具体的にどのようにして偽の情報を登録させるのか、そのプロセスを掘り下げます。
トランザクションIDの推測
DNSの問い合わせと応答の整合性を確認するために、「トランザクションID」という16ビット(0~65535)の識別番号が使用されます。
キャッシュDNSサーバーは、自分が送った問い合わせのIDと、返ってきた応答のIDが一致した場合のみ、その情報を正当なものとして受け入れます。
攻撃者は、キャッシュDNSサーバーが権威サーバーからの返答を受け取る前に、ランダムなIDを付与した偽の応答パケットを大量に送りつけます。
IDは65536通りしかないため、大量のパケットを送り続ければ、統計的に短時間で正しいIDを的中させることができます。
グルーレコード(Glue Record)の悪用
単に存在しないサブドメインのIDを的中させるだけでは、そのサブドメインの偽情報しか登録できません。
しかし、カミンスキー攻撃は「権威DNSサーバーの場所を教える」という応答メッセージの仕組みを悪用します。
攻撃者は、偽の応答パケットの中に「example.comの権威サーバーはこちらです」という偽の情報(グルーレコード)を含ませます。
キャッシュDNSサーバーがこの偽の応答を信じてしまうと、example.comドメイン全体の管理権限が攻撃者の指定したサーバーに移ったと誤認してしまいます。
結果として、本来のドメイン全体に対する通信を攻撃者がコントロールできるようになるのです。
カミンスキー攻撃がもたらす深刻な影響
カミンスキー攻撃に成功した攻撃者は、インターネット上のあらゆる通信を窃取・改ざんできる可能性があります。
| 影響を受ける項目 | 具体的な被害内容 |
|---|---|
| ウェブ閲覧 | 銀行やSNSの偽サイトに誘導され、IDやパスワード、クレジットカード情報が盗まれる。 |
| 電子メール | メールの配送先が変更され、重要な機密情報や個人情報が攻撃者に傍受される。 |
| ソフトウェア更新 | 正規のアップデートサーバーのふりをして、マルウェアを含む不正な更新ファイルを配布する。 |
| 証明書の発行 | ドメインの所有権を偽装し、正規のSSL/TLS証明書を不正に取得される可能性がある。 |
このように、インターネットの信頼性の根幹を支えるDNSが汚染されることで、セキュリティ対策そのものが無効化される危険性があります。
カミンスキー攻撃への主要な対策
2008年の発見以降、DNSの実装には多くの対策が施されました。
現在では以下の手法を組み合わせることで、攻撃の成功率を極めて低く抑えています。
1. ソースポートランダマイゼーション(SPR)
最も基本的かつ効果的な対策は、「ソースポートランダマイゼーション」の導入です。
従来、DNSの問い合わせに使用されるポート番号は固定、あるいは予測可能なものが多かったため、攻撃者はトランザクションID(16ビット)だけを当てれば済みました。
ソースポート(送信元ポート)もランダム化することで、攻撃者は「ポート番号(約16ビット) × トランザクションID(16ビット)」の組み合わせを当てる必要が出てきます。
これにより、推測が必要なパターン数が約43億通りにまで増大し、ブルートフォース攻撃による成功が事実上不可能になりました。
2. DNSSEC(DNS Security Extensions)
DNSSECは、DNSの応答データに電子署名を付与することで、データの正当性と完全性を保証する技術です。
キャッシュDNSサーバーは、受け取った応答が本物の権威サーバーから送られたものかどうかを公開鍵暗号を用いて検証します。
もし攻撃者が偽のパケットを送り込んでも、正しい署名がないためサーバーはそれを破棄します。
DNSキャッシュポイズニングを根本から解決するための最も強力な手段とされています。
3. 0x20ビットによる大文字小文字のランダム化
ドメイン名の問い合わせにおいて、英字の大文字と小文字を区別しないというDNSの仕様を利用した対策です。
「ExAmPlE.cOm」のように大文字小文字をランダムに混ぜて問い合わせを行い、応答パケットでもその形式が正確に維持されているかを確認します。
これにより、トランザクションIDやポート番号以外にも、攻撃者が推測しなければならない要素を増やすことができます。
4. 最新のパッチ適用と設定確認
BINDなどのDNSサーバーソフトウェアは、カミンスキー攻撃に対応したバージョンが既にリリースされています。
古いソフトウェアを使用し続けている場合、依然として脆弱性が残っている可能性があるため、常に最新の状態にアップデートすることが不可欠です。
また、内部ネットワーク用のキャッシュDNSサーバーが外部(インターネット側)からの再帰的な問い合わせを受け付けないよう設定することも重要です。
まとめ
カミンスキー攻撃は、DNSというインターネットの基幹システムが抱えていた構造的な弱点を突いた非常に巧妙な攻撃手法でした。
この攻撃の発見をきっかけに、ソースポートランダマイゼーションの普及やDNSSECの導入が加速し、現在のインターネットセキュリティはより強固なものへと進化しました。
しかし、DNSを狙った攻撃は今もなお形を変えて存在し続けており、管理者は常に適切な設定と最新の対策を維持する必要があります。
私たちは、見慣れたドメイン名が必ずしも正しい目的地に繋がっているとは限らないというリスクを再認識し、多層的なセキュリティ対策を講じていくことが求められています。