現代のビジネスシーンにおいて、テレワークや拠点を結ぶネットワーク構築は欠かせない要素となっています。
その中核を担う技術の一つが、インターネット回線を利用して仮想的な専用線を作り出す「インターネットVPN」です。
コストを抑えつつ安全な通信環境を構築できるため、多くの企業で導入が進んでいますが、その仕組みや種類を正確に把握している方は少ないかもしれません。
本記事では、インターネットVPNの基礎知識から、通信を保護する具体的な仕組み、導入のメリット・デメリットまで、技術的な視点を交えて詳しく解説します。
最適なネットワーク環境を選択するためのガイドとして、ぜひ最後までご覧ください。
インターネットVPNとは?仮想的な専用線の基本概念
インターネットVPN(Virtual Private Network)とは、公共のネットワークであるインターネット上に、仮想的な専用の通り道を作り出し、安全にデータをやり取りする技術のことです。
本来、不特定多数が利用するインターネットは、データの盗聴や改ざんのリスクにさらされています。
しかし、VPN技術を用いることで、あたかも自分たち専用のプライベート回線を利用しているかのような安全性を確保できます。
従来の「専用線」は、物理的な回線を特定の2点間に引くため非常に高額なコストがかかっていました。
対してインターネットVPNは、既存の安価なインターネット回線を利用するため、運用コストを劇的に抑えられるのが最大の特徴です。
現在では、企業の拠点間接続だけでなく、社員が社外から社内システムにアクセスする「リモートアクセス」の手段としても主流となっています。
インターネットVPNを支える3つの仕組み
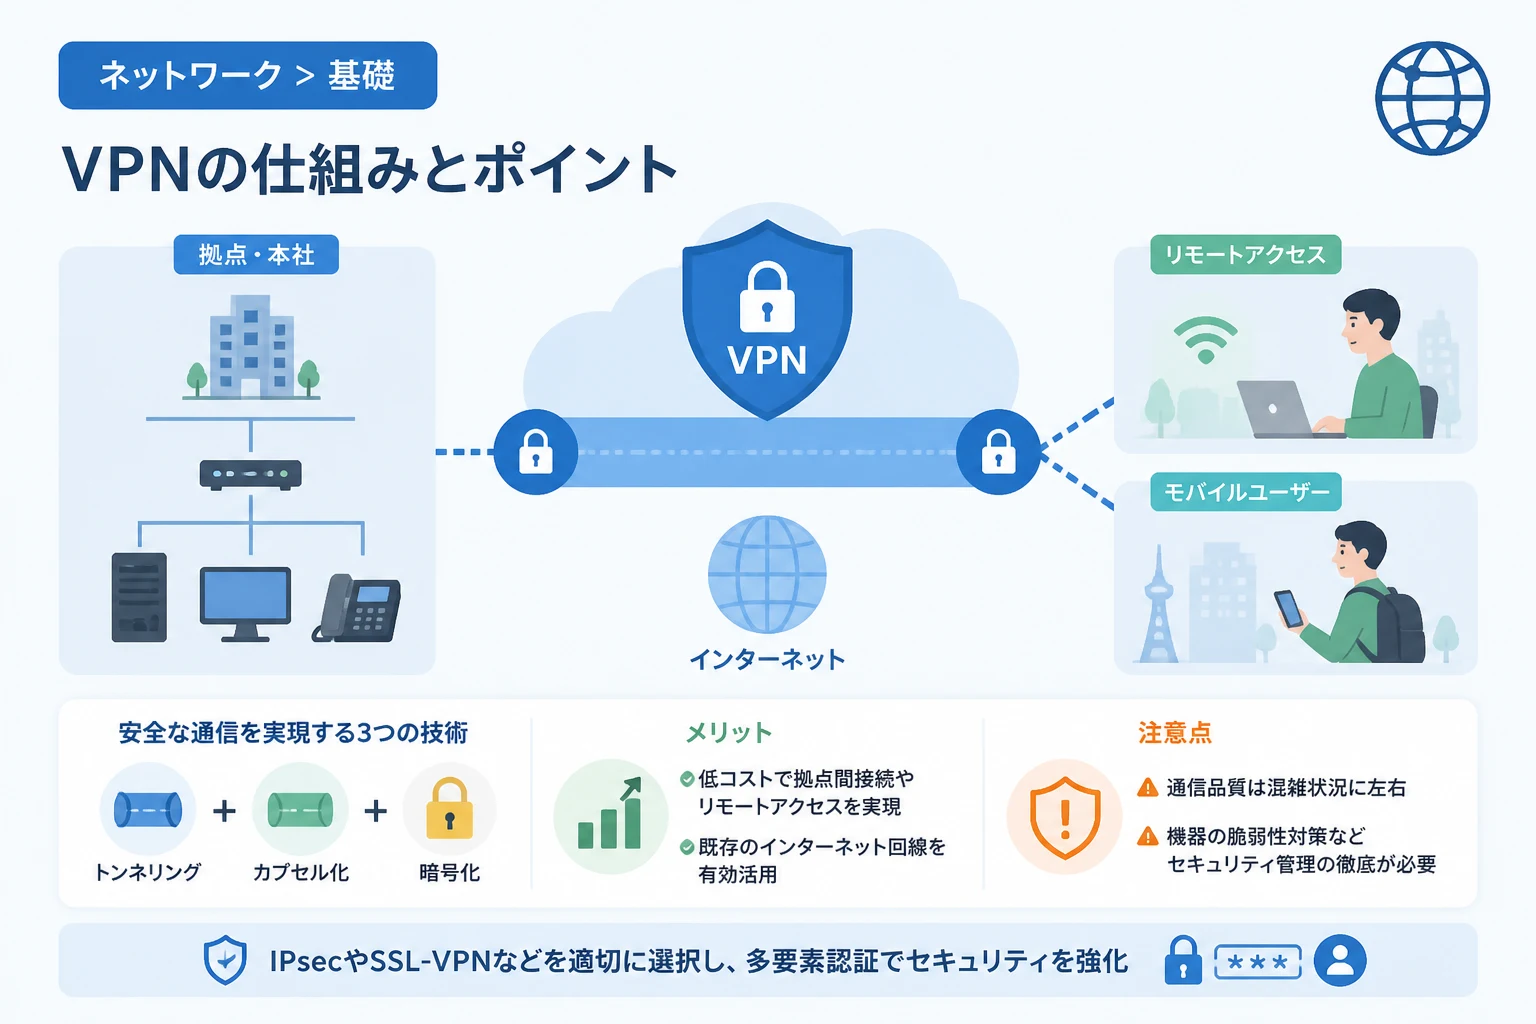
インターネットVPNが安全性を保てるのは、「トンネリング」「カプセル化」「暗号化」という3つの技術が組み合わさっているからです。
1. トンネリング(Tunneling)
トンネリングとは、インターネットという公衆網の中に、外部から遮断された仮想的な「トンネル」を構築する技術です。
このトンネルの両端にVPNゲートウェイなどの機器を設置し、特定の通信相手との間でのみデータを通過させます。
トンネルの中をデータが通ることで、外部の悪意ある第三者が通信の内容を覗き見することを困難にします。
2. カプセル化(Encapsulation)
カプセル化とは、元のデータパケットを新しいヘッダー情報で包み込み、別のパケットとして扱う技術です。
例えるなら、手紙を専用の封筒に入れ、その上からさらに「VPN通信用」という別の封筒で二重に梱包するようなイメージです。
これにより、本来インターネット上では直接送ることができないプロトコルのデータも、安全に目的地まで運ぶことが可能になります。
3. 暗号化と認証
万が一トンネル内を流れるデータが盗み見られたとしても、内容を解読できないようにするのが「暗号化」です。
共通鍵暗号方式や公開鍵暗号方式を用い、データを複雑な符号に変換して送信します。
また、「認証」の仕組みによって、接続しようとしている相手が正しい権限を持っているかを厳格に確認します。
これにより、なりすましによる不正アクセスを未然に防ぐことができます。
インターネットVPNの主な種類とプロトコル
インターネットVPNには、接続環境や目的に応じていくつかの種類が存在します。
ここでは、代表的な3つのプロトコルについて詳しく見ていきましょう。
IPsec-VPN
IPsec(Security Architecture for Internet Protocol)は、ネットワーク層で暗号化と認証を行うプロトコルです。
主に本社と支店などを結ぶ「拠点間VPN」において利用されます。
専用のVPNルーター同士でトンネルを構築するため、通信の安定性が高く、高度なセキュリティを実現できるのがメリットです。
ただし、接続する各拠点に専用のハードウェアを設置する必要があるため、初期設定や管理に一定の手間がかかります。
SSL-VPN
SSL-VPNは、Webブラウザに標準搭載されている「SSL/TLS」技術を利用したVPNです。
主に個人のPCやスマートフォンから社内へ接続する「リモートアクセスVPN」に適しています。
特別なクライアントソフトをインストールしなくても、ブラウザがあれば利用できるため、導入のハードルが低いのが特徴です。
アクセス権限をアプリケーション単位で細かく制御できるため、セキュリティの柔軟性にも優れています。
L2TP/IPsec
L2TP(Layer 2 Tunneling Protocol)とIPsecを組み合わせた方式です。
L2TPがトンネルを作成し、IPsecがその中のデータを暗号化するという役割分担を行っています。
多くのOS(Windows, macOS, iOS, Android)で標準サポートされているため、モバイルデバイスからの接続に広く利用されています。
インターネットVPNを導入するメリット
多くの企業がインターネットVPNを採用する背景には、コストや運用の面で大きな利点があるからです。
通信コストを大幅に削減できる
最大のメリットは、安価なブロードバンド回線を利用できる点にあります。
専用線や後述するIP-VPNと比較して、月々の回線費用を数分の一から数十分の一に抑えることが可能です。
拠点の数が多い企業ほど、このコスト削減効果は非常に大きくなります。
導入が容易で柔軟性が高い
既存のインターネット接続環境があれば、VPNルーターやソフトウェアを導入するだけですぐに利用を開始できます。
また、物理的な距離に縛られないため、国内拠点だけでなく海外拠点との接続も容易です。
短期間のプロジェクトオフィスや、急なテレワーク対応など、ビジネスの変化に合わせた迅速な構築が可能です。
モバイルワークや在宅勤務に対応できる
SSL-VPNなどを活用すれば、外出先のカフェや自宅のWi-Fi環境からでも社内ネットワークへ安全にアクセスできます。
場所を選ばない働き方を実現し、生産性の向上やワークライフバランスの改善に寄与します。
これは、現代の多様な働き方を支えるITインフラとして不可欠な要素と言えるでしょう。
インターネットVPNのデメリットと注意点
利便性の高いインターネットVPNですが、公衆網を利用するがゆえの弱点も理解しておく必要があります。
通信速度や品質が不安定になる可能性がある
インターネットVPNは、不特定多数のユーザーが共有する回線を利用する「ベストエフォート型」のサービスです。
そのため、時間帯や周囲の混雑状況によって、通信速度が低下したり遅延が発生したりすることがあります。
リアルタイム性が求められるWeb会議や、大容量データの頻繁なやり取りにはストレスを感じる場面があるかもしれません。
セキュリティリスクを完全にゼロにはできない
暗号化されているとはいえ、通信経路自体は公開されているインターネットです。
VPN機器自体の脆弱性を突いた攻撃や、ID・パスワードの盗難による不正アクセスのリスクは常に付きまといます。
多要素認証(MFA)の導入や、常に最新のファームウェアにアップデートするなどの徹底した管理が求められます。
拠点間VPNとリモートアクセスVPNの違い
インターネットVPNの形態は、大きく分けて「拠点間VPN」と「リモートアクセスVPN」の2種類に分類されます。
| 比較項目 | 拠点間VPN | リモートアクセスVPN |
|---|---|---|
| 主な目的 | 本社・支店間のLAN接続 | 社外から社内への個別接続 |
| 接続対象 | VPNルーター同士 | PC/スマホとVPNゲートウェイ |
| 使用プロトコル | IPsecが一般的 | SSL-VPN / L2TP/IPsec |
| ユーザーの意識 | 不要(常に接続されている) | 必要(都度ログインが必要) |
拠点間VPNは、オフィス間のネットワークを統合し、ファイルを共有したり内線電話を活用したりするために用いられます。
一方、リモートアクセスVPNは、個々の従業員がデバイスを使って社内リソースにアクセスするために用いられます。
現代の企業では、これら両方の形態を組み合わせて運用することが一般的となっています。
インターネットVPNと他のVPNサービスとの比較
VPNには、インターネットを使わない「IP-VPN」や「エントリーVPN」といった選択肢も存在します。
IP-VPN(閉域網)との違い
IP-VPNは、通信事業者が独自に保有する「閉域網(プライベートネットワーク)」を利用します。
インターネットを通らないため、セキュリティが非常に高く、通信品質(帯域)も保証されている場合が多いです。
ただし、インターネットVPNに比べて利用料金は高額になる傾向があります。
エントリーVPNとの違い
エントリーVPNは、安価な光回線などを利用しつつ、通信事業者の閉域網に接続するサービスです。
インターネットVPNの「安さ」と、IP-VPNの「安全性」の中間に位置するサービスと言えます。
インターネットを介さないため、外部からの攻撃を受けにくいというメリットがありますが、接続拠点が同じ通信事業者の回線に限定されるなどの制約もあります。
インターネットVPNを安全に運用するためのポイント
導入したインターネットVPNを安全かつ快適に使い続けるためには、以下の3点に注意が必要です。
1. 強固な認証方式の採用
単なるIDとパスワードだけの認証は、情報の流出時に非常に脆弱です。
ワンタイムパスワードや生体認証を組み合わせた多要素認証(MFA)を必ず導入しましょう。
これにより、万が一ログイン情報が漏洩しても、第三者による不正アクセスを防止できます。
2. 定期的なファームウェアの更新
VPNルーターやゲートウェイなどの機器には、しばしば重大な脆弱性が発見されます。
これらを放置すると、VPN装置自体が攻撃の踏み台にされてしまう危険性があります。
メーカーから提供される最新のアップデートを即座に適用する運用フローを確立してください。
3. 通信帯域のモニタリング
インターネットVPNは回線品質が変動するため、ネットワークの負荷状況を定期的に監視することが重要です。
特定の時間帯に遅延が発生していないか、特定ユーザーが帯域を占有していないかを確認します。
必要に応じて回線速度の見直しや、QoS(優先制御)の設定を検討してください。
次世代のセキュリティ:ゼロトラストとVPN
近年、VPNに代わる、あるいはVPNを補完する考え方として「ゼロトラスト」が注目されています。
ゼロトラストとは「何も信頼しない」ことを前提とし、ネットワークの内外を問わず、全てのアクセスを検証するセキュリティモデルです。
従来のVPNは「一度トンネル内に入れば安全」という「境界型防御」の考え方に基づいています。
しかし、巧妙化するサイバー攻撃に対抗するため、VPNによる接続に加えて、アクセスするたびにユーザーとデバイスの状態を厳格にチェックする手法が求められています。
具体的には、SASE(Secure Access Service Edge)などのクラウド型セキュリティサービスを併用する企業が増えています。
まとめ
インターネットVPNは、低コストで迅速に安全なネットワーク環境を構築できる、現代ビジネスに不可欠な技術です。
トンネリングや暗号化といった仕組みを理解することで、そのメリットを最大限に引き出すことができます。
一方で、インターネットという公衆網を利用する性質上、通信の不安定さやセキュリティリスクへの対策も欠かせません。
拠点間接続には「IPsec」、リモートアクセスには「SSL-VPN」といった適切な使い分けを行いましょう。
また、多要素認証の導入や定期的なメンテナンスを徹底し、常に安全な状態を保つことが重要です。
今後、ゼロトラストといった新しいセキュリティ概念とも組み合わせながら、より強固で柔軟なインフラ構築を目指してください。
本記事が、貴社の最適なネットワーク戦略の参考になれば幸いです。