インジェクション攻撃は、現代のWebアプリケーションやシステムが直面している最も深刻で古典的なサイバー攻撃の一つです。
攻撃者は、アプリケーションが外部からの入力を適切に処理しない脆弱性を悪用し、悪意のあるプログラムコードやクエリを「注入(インジェクション)」することで、システムの不正操作を試みます。
本記事では、インジェクション攻撃の基本的な仕組みから、代表的な種類、そして被害を未然に防ぐための具体的なセキュリティ対策までを詳しく解説します。
インジェクション攻撃の定義と基本原理
インジェクション攻撃とは、システムの入力フォームやURLパラメータなどを通じて、開発者が意図しない命令文を送り込み、データベースやオペレーティングシステムを不正に操作する攻撃の総称です。
この攻撃の根本的な原因は、ユーザーから送られてきた「データ」を、システムが「実行すべき命令(プログラム)」として解釈してしまうことにあります。
本来、プログラムはデータと命令を明確に区別して処理しなければなりませんが、その境界が曖昧な場合に脆弱性が発生します。
インジェクション攻撃は、数十年にわたりセキュリティ上の大きな脅威であり続けており、OWASP Top 10などの主要な脆弱性リストでも常に上位にランクインしています。
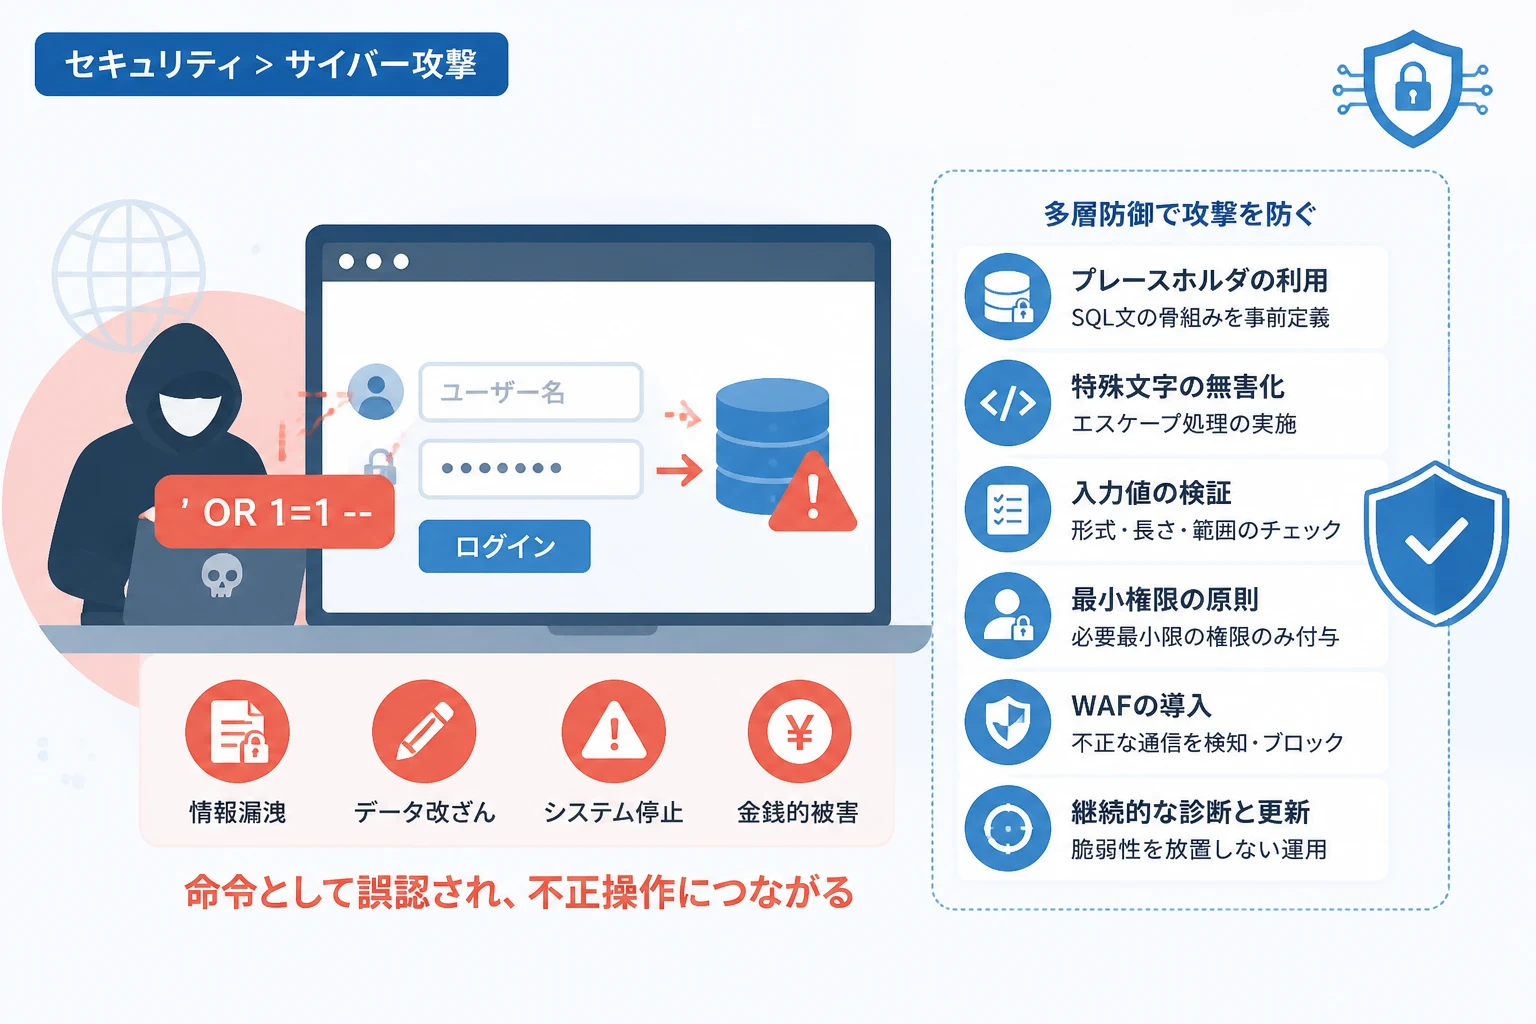
一度攻撃を許してしまうと、機密情報の漏洩やデータの改ざん、システム全体の停止といった甚大な被害を招く恐れがあります。
攻撃者は、特殊な記号や特定のキーワードを組み合わせて入力値を構成し、バックエンドで動くインタープリタやシェルを騙そうと試みます。
主なインジェクション攻撃の種類
インジェクション攻撃には、操作対象となるミドルウェアやプロトコルに応じて、いくつかの代表的な手法が存在します。
SQLインジェクション
SQLインジェクションは、データベースを操作するための言語であるSQL文を不正に操作する、最も有名なインジェクション攻撃です。
攻撃者が入力フォームなどにSQLの一部となる文字列を混入させることで、データベース内の情報を盗み出したり、内容を書き換えたりします。
例えば、IDとパスワードの認証画面において、入力値に常に真となる条件を含めることで、パスワードを知らなくてもログインに成功してしまうケースがあります。
以下は、SQLインジェクションの脆弱性があるコードに対して、攻撃者が入力を試みる例です。
-- 攻撃者が入力する値の例
' OR '1'='1
この入力が処理されると、プログラム内部で生成されるSQLは以下のようになり、WHERE句の条件が常に成立してしまいます。
SELECT * FROM users WHERE username = '' OR '1'='1';-- 実行結果:全ユーザーの情報が表示されてしまう
id | username | password
1 | admin | secret123
2 | guest | welcome
...OSコマンドインジェクション
OSコマンドインジェクションは、Webアプリケーションを通じてサーバー上のOSコマンドを直接実行させる攻撃手法です。
Webサイトの機能として、外部プログラムを呼び出してファイルを操作したり、ネットワークの疎通確認を行ったりする場合に、この脆弱性が生じることがあります。
攻撃者が入力値の中にコマンドを連結する記号(「;」や「&」など)を含めることで、本来の処理とは無関係なコマンドを実行させます。
例えば、入力したIPアドレスに対してpingを実行する機能がある場合、攻撃者は「8.8.8.8 ; cat /etc/passwd」といった入力を試みるかもしれません。
これにより、サーバー内の重要な設定ファイルが読み取られたり、最悪の場合はサーバーが完全に支配下に置かれたりする危険があります。
クロスサイトスクリプティング(XSS)
クロスサイトスクリプティング(XSS)は、HTMLの中に悪意のあるスクリプトを注入し、他のユーザーのブラウザ上で実行させる攻撃です。
広義のインジェクション攻撃に含まれることが多く、HTMLやJavaScriptという「表示用言語」をターゲットにしています。
掲示板の投稿内容やプロフィールの入力欄に、JavaScriptコードを埋め込むことで攻撃が成立します。
攻撃に成功すると、ユーザーのセッションクッキーを盗み出したり、偽の入力フォームを表示させてパスワードを窃取したりすることが可能になります。
メールヘッダインジェクション
メールヘッダインジェクションは、お問い合わせフォームなどのメール送信機能において、改行コードなどを利用してメールヘッダを不正に書き換える攻撃です。
攻撃者は「Cc」や「Bcc」といったヘッダを追加することで、大量の迷惑メールを送信するための踏み台としてサーバーを悪用します。
また、メールの本文そのものを書き換えて、フィッシングサイトへの誘導を行うケースも確認されています。
LDAPインジェクション
LDAPインジェクションは、ディレクトリサービス(Active Directoryなど)を検索するためのLDAPクエリに対して行われる攻撃です。
SQLインジェクションと同様に、特殊文字を利用してクエリの構造を変化させ、アクセス制御を回避したり、登録されているユーザー情報を抽出したりします。
組織内のユーザー管理システムが狙われることが多く、企業内部の機密情報が流出する要因となります。
インジェクション攻撃によって引き起こされる深刻な被害
インジェクション攻撃が成功した場合の被害は、単一のWebサイトの改ざんだけに留まりません。
被害の規模は、攻撃者がターゲットにしたシステムの重要度や権限によって決定されます。
| 被害項目 | 具体的な内容 |
|---|---|
| 情報漏洩 | 顧客の個人情報、クレジットカード番号、認証情報などが外部に流出する。 |
| データの改ざん・破壊 | データベース内の価格情報が変更されたり、全てのデータが削除されたりする。 |
| なりすまし | 管理者のアカウント権限を奪取され、システムが不正に操作される。 |
| マルウェア感染の媒介 | サイトを閲覧したユーザーに対し、JavaScriptを通じてウイルスを配布する。 |
| システム停止 | リソースを過剰に消費する処理を実行させられ、サービスが継続不能になる。 |
これらの被害は、企業の社会的信用を失墜させるだけでなく、法的な賠償責任や事業継続の危機を招くことになります。
特に、大規模な個人情報流出が発生した場合、その損害額は数億円規模に達することも珍しくありません。
なぜインジェクション攻撃が発生するのか
インジェクション攻撃が発生する最大の理由は、プログラムが「ユーザーからの入力を盲目的に信頼している」ことにあります。
開発者が「正しい入力しか来ない」という前提でコードを書いてしまうと、特殊な記号の処理を忘れてしまうのです。
また、古いライブラリやフレームワークを使用しており、それらに既知の脆弱性が含まれている場合も攻撃の対象となります。
さらに、複雑なシステムにおいて命令文を動的に生成するロジックが多用されることも、脆弱性が混入するリスクを高めています。
セキュリティ教育の不足により、適切なコーディング規約が現場で徹底されていないケースも少なくありません。
効果的なセキュリティ対策
インジェクション攻撃を防ぐためには、単一の対策ではなく「多層防御」の考え方を取り入れることが重要です。
ここからは、開発および運用のフェーズで実施すべき具体的な対策を紹介します。
1. プレースホルダ(バインド機構)の利用
SQLインジェクション対策において、最も推奨される手法が「静的プレースホルダ(準備された文)」の利用です。
これは、SQL文の骨組みをあらかじめデータベース側に解析させておき、後からデータのみを割り当てる仕組みです。
データは純粋な値としてのみ扱われるため、たとえ入力値にSQLコマンドが含まれていても、それが実行されることはありません。
以下は、PHPのPDOライブラリを使用した安全な実装例です。
// 安全なクエリの実行例
$stmt = $pdo->prepare('SELECT * FROM users WHERE username = :name');
// 値をバインドする(ここではデータとしてのみ扱われる)
$stmt->execute(['name' => $userInput]);
2. 入力値のサニタイズ(無害化)とバリデーション
サニタイズ(エスケープ処理)とは、特別な意味を持つ文字を無害な形式に変換することです。
例えば、HTMLタグとして機能する「<」を「<」に変換することで、スクリプトが実行されるのを防ぎます。
また、バリデーション(入力値検証)を徹底し、期待される型や形式以外のデータを受け付けないようにすることも不可欠です。
「電話番号の欄に数値以外が含まれていないか」といった基本的なチェックが、多くの攻撃を未然に防ぎます。
3. OSコマンド呼び出しの回避
OSコマンドインジェクションを防ぐための最良の方法は、そもそもシェルを経由して外部コマンドを呼び出さないことです。
多くの言語では、ファイル操作やネットワーク通信を標準ライブラリで行うことができます。
どうしてもコマンド実行が必要な場合は、入力を厳格に制限し、シェルの特殊文字(「;」「|」「&」「`」など)を完全に無効化しなければなりません。
4. 最小権限の原則の適用
万が一インジェクション攻撃が成功してしまった場合に備え、アプリケーションが使用するデータベースアカウントの権限を最小限に制限しておきます。
例えば、情報の参照のみを行う機能であれば、そのアカウントにはSELECT権限のみを与え、DROPやDELETEの権限は与えないように設定します。
これにより、攻撃者がデータベース全体を破壊したり、システムテーブルを操作したりするリスクを低減できます。
5. WAF(Web Application Firewall)の導入
Webサイトの前面にWAFを配置することで、インジェクション攻撃のパターンを含む通信を自動的に遮断できます。
WAFは、シグネチャベースやAIを用いた検知ロジックによって、アプリケーションに届く前に悪意のあるリクエストをフィルタリングします。
アプリケーション自体の修正が困難なレガシーシステムにおいて、WAFの導入は極めて有効な延命・防御策となります。
ただし、WAFはあくまで補助的な手段であり、根本的な脆弱性の修正を怠ってはなりません。
6. 定期的なセキュリティ診断とアップデート
システムの脆弱性を発見するために、定期的な脆弱性診断やペネトレーションテスト(侵入テスト)を実施することが推奨されます。
また、使用しているフレームワークやCMS、ライブラリを常に最新の状態に保つことで、既知の脆弱性を突いた攻撃を防ぐことができます。
新しい攻撃手法は日々考案されているため、開発チームは常に最新のセキュリティトレンドを把握しておく必要があります。
まとめ
インジェクション攻撃は、Webシステムの脆弱性を突く攻撃の中でも非常に強力であり、一度のミスが致命的な結果を招く可能性があります。
攻撃の仕組みを正しく理解し、プレースホルダの利用や適切なサニタイズといった基本的な対策を徹底することが、堅牢なシステムを構築する第一歩です。
セキュリティ対策は「これで十分」というゴールがなく、継続的な学習と対策のアップデートが求められます。
開発者や運用担当者は、本記事で紹介した手法をガイドラインとして活用し、信頼性の高いWebサービスの提供を目指してください。
脆弱性の芽を早い段階で摘み取ることが、将来的な企業の資産とユーザーの信頼を守ることにつながります。