現代のインターネット社会において、サイバー攻撃の手口は日々高度化しており、その中でも特に注意が必要なのが「なりすまし(スプーフィング)」です。
なりすましとは、第三者が正当な利用者や信頼できる企業、あるいはコンピュータシステムそのものを装い、不正な操作を行ったり情報を盗み出したりする行為を指します。
ネットワーク技術の隙を突くものから、人の心理を巧みに操るものまで多岐にわたり、知らぬ間に大きな被害に遭うリスクが常に潜んでいます。
本記事では、なりすましの定義から具体的な攻撃手法の種類、そして個人・企業が取るべき最新の対策まで、セキュリティのプロの視点で網羅的に解説していきます。
なりすまし(スプーフィング)の定義と基本概念
なりすましは、英語で「Spoofing(スプーフィング)」と呼ばれ、これは「騙す」「担ぐ」といった意味を持つ言葉に由来しています。
IT分野におけるスプーフィングとは、攻撃者が送信元情報や識別情報を偽装することで、システムやユーザーに対して「自分は信頼できる相手である」と誤認させることを指します。
この攻撃の恐ろしい点は、攻撃を受けた側が相手を信頼してしまっているため、防御の壁を自ら開けてしまう可能性が高いことにあります。
例えば、公式銀行を装ったメールを信じてパスワードを入力してしまう行為や、社内のネットワーク機器になりすました端末に通信を許可してしまうケースが挙げられます。
なりすましは、単独で行われるだけでなく、マルウェア感染やランサムウェア攻撃、情報の不正持ち出しなどの「入り口」として利用されることが非常に多いのが特徴です。
そのため、なりすましを防止することは、ITセキュリティ全体を強化する上で最も優先度の高い課題の一つとなっています。
主ななりすましの種類と巧妙な手口
なりすましには、技術レベルの異なる複数の手法が存在します。
攻撃の対象や目的に応じて使い分けられるこれらの手口を、代表的なものから順に見ていきましょう。
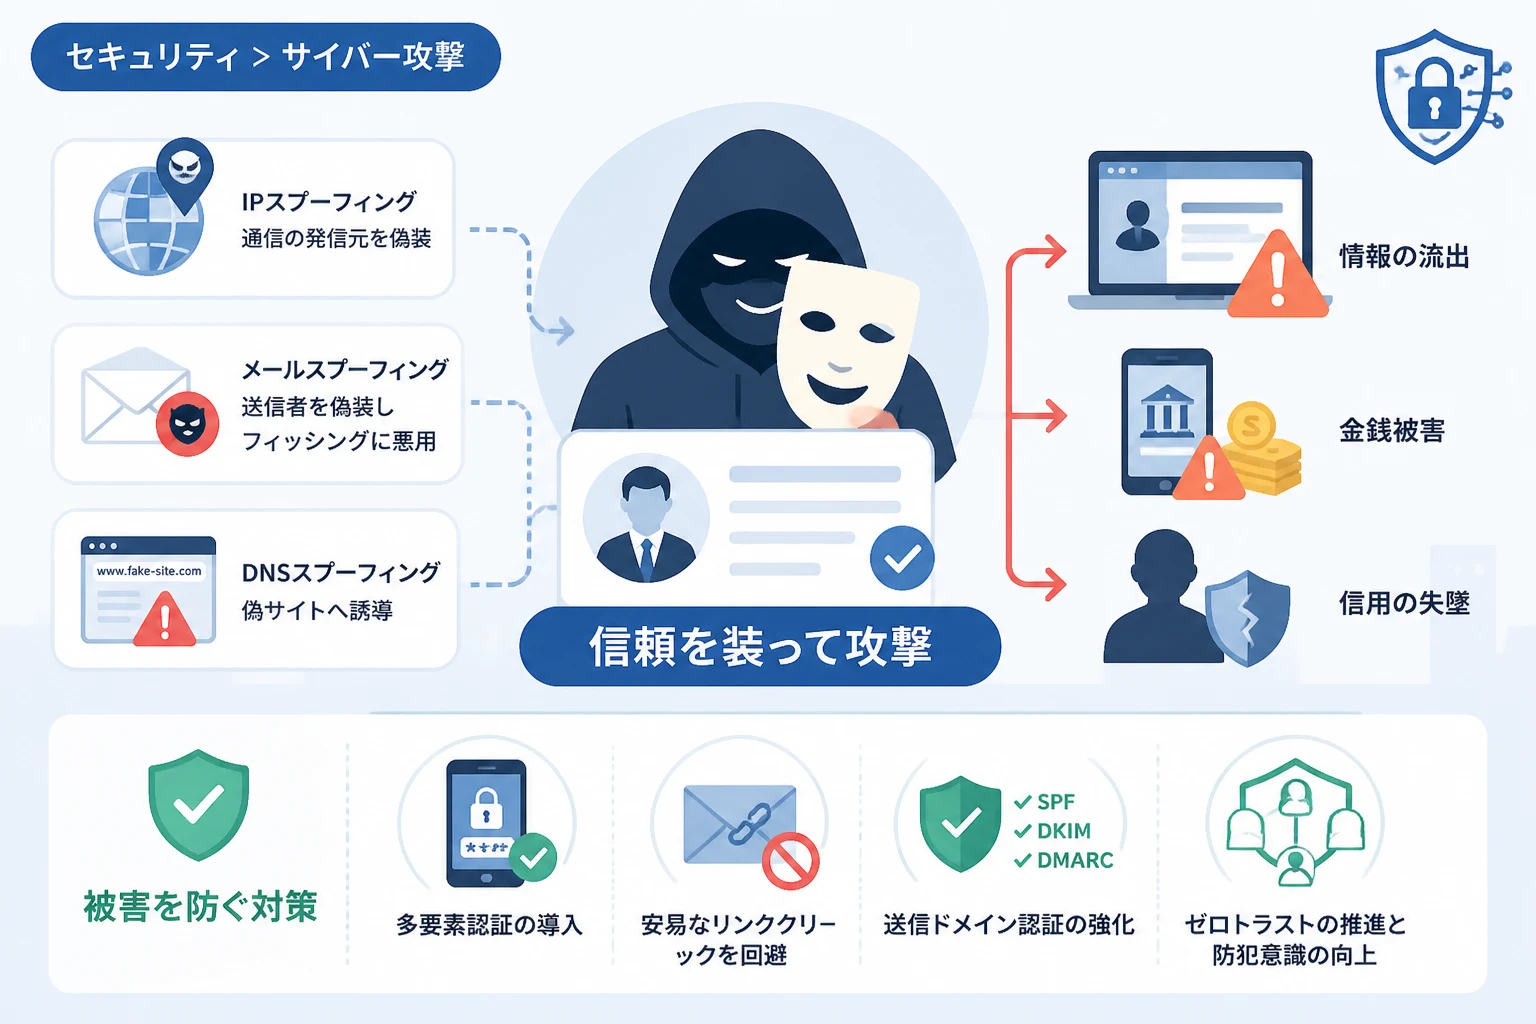
1. IPスプーフィング
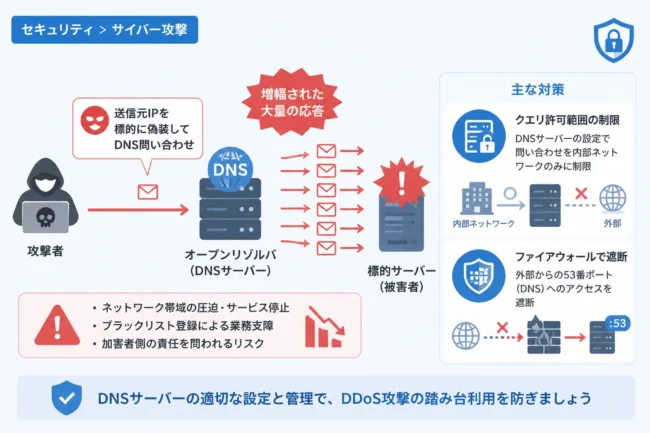
IPスプーフィングは、ネットワーク上の通信の起点となる「IPアドレス」を偽装する古典的かつ強力な攻撃手法です。
通常、インターネット通信では送信元のIPアドレスがパケットに含まれますが、攻撃者はこれを信頼されたネットワーク内のIPアドレスに書き換えて送信します。
受信側のサーバーやルーターが「内部からの安全な通信である」と判断してパケットを受け入れてしまうことで、不正アクセスを許してしまいます。
また、大量の偽装パケットを送りつけることでサービスを停止させる「DDoS攻撃」の踏み台としても頻繁に利用されます。
2. メールスプーフィング
メールスプーフィングは、メールの送信元(Fromアドレス)を偽装して、あたかも実在する企業や知人から送られてきたかのように見せかける手法です。
これは「フィッシング詐欺」の代表的な手段であり、偽のログインページへ誘導してIDやパスワードを盗み出すために使われます。
近年では、特定の組織の経営幹部などを装い、従業員に不正な送金を指示する「ビジネスメール詐欺(BEC)」も深刻な社会問題となっています。
メールの仕組み上、送信元の表記を自由に変更できてしまう脆弱性を突いた攻撃と言えるでしょう。
3. DNSスプーフィング(DNSキャッシュポイズニング)
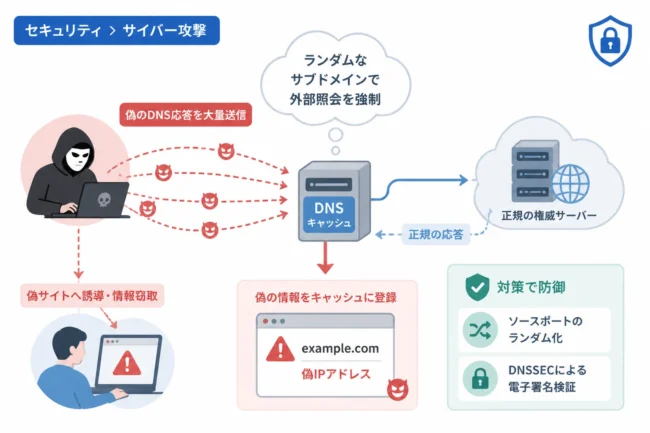
DNSスプーフィングは、ドメイン名とIPアドレスを紐付けるシステムであるDNSの情報を書き換える攻撃です。
ユーザーが正しいWebサイトのURLを入力しても、攻撃者が用意した偽のサーバーへと強制的に誘導されてしまいます。
ブラウザのアドレスバーに表示されるURL自体は正しいものであるため、ユーザーが被害に気づくことは非常に困難です。
これにより、金融機関のログイン情報やクレジットカード情報が大規模に盗まれるリスクがあります。
4. ARPスプーフィング
ARPスプーフィングは、主にローカルネットワーク内で行われる攻撃です。
ネットワーク上のIPアドレスと物理的なMACアドレスを対応させる「ARP」というプロトコルの不備を悪用します。
攻撃者が偽のARP応答を送ることで、他の端末の通信を自分のPCを経由させるよう仕向けます。
いわゆる「中間者攻撃(Man-in-the-Middle)」の一種であり、通信内容を盗聴したり、改ざんしたりすることが可能になります。
5. SNSやWebサービスでのアカウントなりすまし
実在する人物の氏名や顔写真、プロフィールを勝手に使用して、SNSアカウントを作成する行為です。
本人の知人に対して詐欺サイトへのURLを送りつけたり、不適切な投稿を行って本人の社会的信用を失墜させたりすることが目的です。
最近では、有名人の名前を騙った投資詐欺広告などがSNS上で横行しており、多くの被害者が出ています。
なりすましによって引き起こされる重大なリスク
なりすまし被害に遭うと、単なるデータの消失にとどまらない深刻なダメージを受けることになります。
ここでは、想定される主なリスクについて詳しく解説します。
| リスク項目 | 具体的な影響内容 |
|---|---|
| 機密情報の流出 | 顧客の個人情報、クレジットカード情報、社外秘の技術情報などが外部に漏洩します。 |
| 金銭的被害 | 銀行口座からの不正送金、ネットショッピングでの不正決済、身代金の要求などが発生します。 |
| 社会的信用の失墜 | なりすまし投稿によるブランドイメージの低下や、取引先からの信頼喪失を招きます。 |
| 二次被害の加害者化 | 自身のアカウントが踏み台にされ、知人や顧客へ攻撃メールを送りつける加害者になってしまう恐れがあります。 |
特に企業の場合、情報の漏洩は多額の損害賠償や行政指導、さらには事業継続の危機に直結します。
また、一度流出した情報はインターネット上で拡散され続け、完全な回収は不可能に近いという恐ろしさがあります。
個人の場合でも、乗っ取られたアカウントを介して人間関係が破壊されるといった、精神的な苦痛を伴う被害が後を絶ちません。
【個人向け】なりすまし被害を防ぐための実践的な対策
なりすまし被害から自分を守るためには、基本的なセキュリティ習慣を身につけることが何よりも重要です。
まずは以下の対策を今日から徹底してください。
多要素認証(MFA)の導入
最も効果的な対策の一つは、多要素認証(MFA)を有効にすることです。
IDとパスワードだけでなく、スマートフォンのアプリに届く通知やSMSのコード、指紋などの生体情報を組み合わせることで、万が一パスワードが漏洩しても不正ログインを阻止できます。
SNS、銀行、ECサイトなど、重要なサービスでは必ず設定を確認しましょう。
安易にリンクをクリックしない・情報を入力しない
「異常なログインがありました」「アカウントを凍結します」といった不安を煽るメールやメッセージが届いても、本文中のリンクをすぐにクリックしてはいけません。
公式サイトのブックマークや検索エンジンから直接サイトへアクセスし、情報の真偽を確認する癖をつけてください。
また、不自然な日本語や違和感のあるレイアウトのWebサイトには、絶対に個人情報を入力しないよう細心の注意を払いましょう。
強力なパスワード管理
複数のサービスで同じパスワードを使い回すことは非常に危険です。
一つのサイトから情報が漏れると、芋づる式に他のアカウントへなりすましログインされる「パスワードリスト攻撃」の標的になります。
パスワード管理ツールを活用し、英数字や記号を組み合わせた長く複雑なパスワードを個別に設定することが推奨されます。
【企業向け】なりすましを許さない組織的なセキュリティ強化
企業がなりすまし攻撃を防ぐためには、個人の努力に頼るだけでなく、システム的な防御策と組織的な管理体制の構築が不可欠です。
メールセキュリティの強化(SPF/DKIM/DMARC)
自社になりすましたメールが取引先に届かないようにするため、送信ドメイン認証技術を導入することが必須です。
送信元IPアドレスを確認する「SPF」、電子署名を利用する「DKIM」、そしてこれらを組み合わせて処理を決定する「DMARC」を適切に設定してください。
これにより、偽装されたメールを受信側で検知・遮断することが可能になり、自社のブランドを守ることにつながります。
ゼロトラスト・アーキテクチャの検討
「一度認証されたら安全」という従来の考え方を捨て、「常に確認し、何も信頼しない」という「ゼロトラスト」の考え方に基づくセキュリティ設計が求められています。
端末の場所やIPアドレスだけでアクセスを許可せず、接続のたびに認証と検証を行う仕組みを導入することで、ネットワーク内のなりすまし被害を最小限に抑えることができます。
従業員へのセキュリティ教育と訓練
どれほど強固なシステムを構築しても、最終的には「人」が攻撃の隙間を作ってしまうことがあります。
最新のなりすまし事例を共有する勉強会や、実際に偽のメールを送って対応を学ぶ「フィッシング訓練」を実施しましょう。
「怪しいメールを見つけたらすぐに報告する」という文化を醸成することが、組織全体の防御力を高める鍵となります。
最新トレンド:生成AIを悪用した高度ななりすまし
近年、AI技術の飛躍的な進歩に伴い、なりすましの手法も新たなステージに突入しています。
特に注意が必要なのが、実在する人物の顔や声をAIで生成する「ディープフェイク」を利用した攻撃です。
これまでは不自然な点が多かった動画や音声の偽装が、現在では肉眼や肉声では判別できないレベルに達しています。
オンライン会議に経営幹部のフリをして参加し、多額の送金を指示するといった事件も実際に発生しています。
このような高度な攻撃に対しては、技術的な検知システムの導入だけでなく、「重要な判断は複数のチャネルで確認する」といったアナログなルールの徹底も重要視されるようになっています。
まとめ
なりすまし(スプーフィング)は、私たちの身近な場所に潜む非常に巧妙な脅威です。
IPスプーフィングやメールスプーフィングといった技術的な攻撃から、SNSでのアカウント偽装、AIを悪用したディープフェイクまで、その手口は絶えず進化しています。
しかし、多要素認証の導入や送信ドメイン認証の設定、そして常に「疑いを持つ」という姿勢を忘れないことで、被害に遭うリスクは確実に下げることができます。
インターネットを利用するすべての人が、正しい知識と最新の対策を身につけ、安全なデジタル社会を築いていくことが求められています。
この記事で紹介した対策を参考に、まずは自分や自社の環境を今一度見直してみることから始めてみてください。