デジタル化が加速する現代社会において、サイバー攻撃の脅威はかつてないほど巧妙かつ複雑化しています。
多くの組織がファイアウォールやアンチウイルスソフトを導入していますが、攻撃者の手法は日々進化しており、従来の受動的な防御だけでは十分ではありません。
このような状況下で、攻撃者の意図や手法をあらかじめ把握し、先制的な対策を講じるためのアプローチとして「サイバー脅威インテリジェンス(CTI)」が大きな注目を集めています。
本記事では、サイバー脅威インテリジェンスの基本的な定義から、その種類、具体的な活用方法までを詳しく解説します。
セキュリティ担当者だけでなく、経営層にとっても不可欠なこの概念を理解し、組織の防御力を高めるための一助としてください。
サイバー脅威インテリジェンス(CTI)とは何か
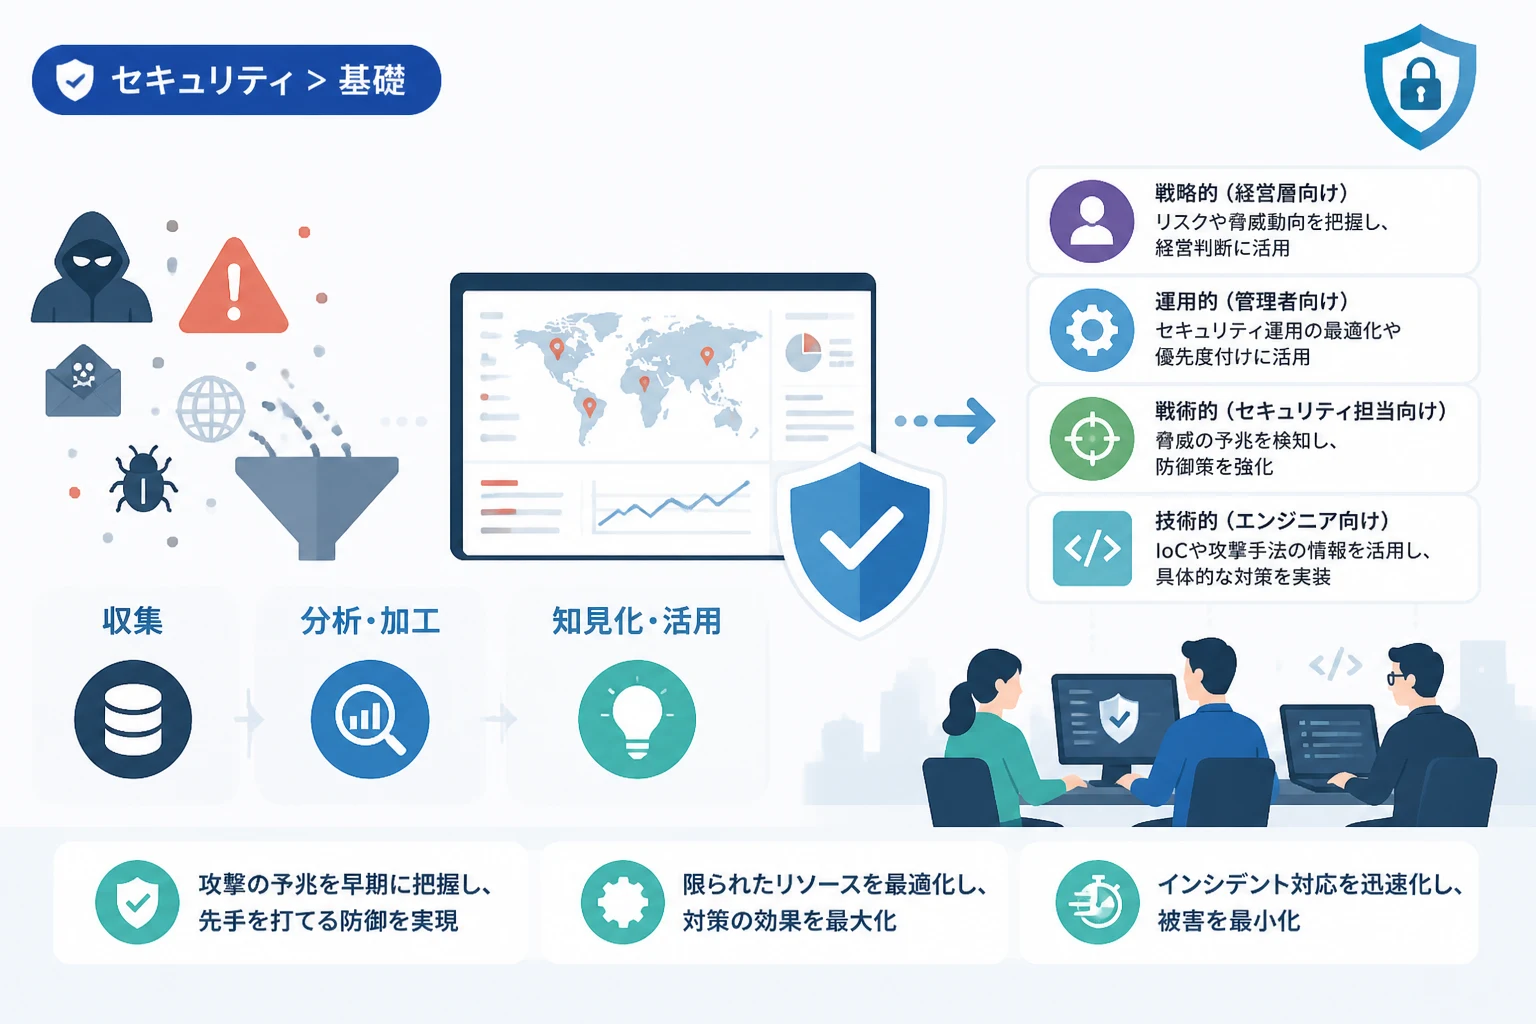
サイバー脅威インテリジェンス(Cyber Threat Intelligence:CTI)とは、組織を狙うサイバー攻撃の脅威について収集された情報を分析し、意思決定に役立つ形に変換した知見を指します。
単なる「情報(データ)」と「インテリジェンス」は明確に区別される必要があります。
日々発生する大量のログや、インターネット上に公開されている攻撃手法のニュースは、あくまで「データ」や「情報」の段階に過ぎません。
それらを収集・選別し、自組織にとってどのような影響があるのか、どのような対策を優先すべきかという「行動に結びつく洞察」まで昇華させたものがインテリジェンスです。
つまり、CTIの目的は、敵を知ることで防御側のリソースを最適化し、被害を未然に防ぐ、あるいは最小化することにあります。
データからインテリジェンスへの変換
生データは、そのままではノイズが多く、現場の判断を混乱させる可能性があります。
例えば、不審なIPアドレスのリスト(IoC:Indicators of Compromise)を数百万件入手したとしても、それをすべて遮断することは現実的ではありません。
インテリジェンスのプロセスを経ることで、そのIPアドレスがどのような攻撃キャンペーンに関連しているのか、自社の業界がターゲットに含まれているのかが明らかになります。
このように、文脈(コンテキスト)が付与されることこそが、CTIの最大の価値と言えるでしょう。
サイバー脅威インテリジェンスの4つの分類
CTIは、その活用の目的や対象となる読者層によって、大きく4つのカテゴリーに分類されます。
組織全体のセキュリティ戦略を立てる際には、これら4つのバランスを考慮することが重要です。
| 種類 | 主な対象者 | 内容と目的 |
|---|---|---|
| 戦略的インテリジェンス | 経営層、CISO | 攻撃のトレンド、地政学的リスク、投資判断の材料。 |
| 運用的インテリジェンス | セキュリティ管理者、SOCリーダー | 特定の攻撃グループ(APT)の動機、意図、将来の攻撃計画。 |
| 戦術的インテリジェンス | SOCエンジニア、CSIRT | 攻撃者の手法(TTP)、具体的な手順、防御側の検知ルール。 |
| 技術的インテリジェンス | インシデントレスポンダー | IoC(IPアドレス、ファイルハッシュ値、悪意のあるドメインなど)。 |
1. 戦略的インテリジェンス
戦略的インテリジェンスは、長期的なリスク評価や意思決定を行うための高レベルな情報です。
例えば、特定の国からのサイバー攻撃が活発化しているという地政学的な動向や、金融業界全体を狙う新しい詐欺手法の傾向などがこれに該当します。
経営層が予算配分を検討したり、セキュリティポリシーの方向性を決定したりする際に活用されます。
専門用語を排除し、ビジネスへの影響度(インパクト)を中心にまとめられるのが特徴です。
2. 運用的インテリジェンス
運用的インテリジェンスは、攻撃者が「誰で」「なぜ」「いつ」攻撃を仕掛けてくるのかという実態に焦点を当てます。
特定の攻撃グループ(APT:Advanced Persistent Threat)が現在どのような活動を展開しているかを把握することで、攻撃を事前に予測することを目指します。
この情報は、セキュリティ監視チーム(SOC)が警戒レベルを引き上げる際の根拠として用いられます。
3. 戦術的インテリジェンス
戦術的インテリジェンスは、攻撃者が使用する戦術、技術、手順(TTP:Tactics, Techniques, and Procedures)に関する詳細な情報です。
「この攻撃グループは、まずフィッシングメールを送り、次にPowerShellを悪用して横展開する」といった具体的な手法を指します。
これを知ることで、防御側は「どのような監視ルールをSIEM(セキュリティ情報イベント管理)に設定すべきか」を具体的に判断できます。
4. 技術的インテリジェンス
技術的インテリジェンスは、具体的な侵害指標(IoC)など、システムで機械的に処理可能な情報が中心となります。
マルウェアの検体ファイルが持つ特定のハッシュ値や、攻撃指令サーバー(C&Cサーバー)の通信先URLなどが代表例です。
これらはライフサイクルが短いため、リアルタイムに近いスピードでフィード(配信)され、ファイアウォールやEDRといった製品に自動的に反映されることが多いです。
サイバー脅威インテリジェンスが重要視される理由
なぜ今、CTIがセキュリティ対策の要として注目されているのでしょうか。
その背景には、サイバー脅威の質的変化と、組織が直面しているリソース不足という課題があります。
攻撃手法の高度化と検知の困難さ
現代のサイバー攻撃は、シグネチャベースの従来型セキュリティソフトを回避するように設計されています。
ファイルレス攻撃やOS標準機能を悪用する手法(LotL:Living off the Land)が増加しており、単なるパターンマッチングでは検知できません。
CTIを活用することで、攻撃者の「振る舞い」や「癖」を事前に把握でき、高度な攻撃に対抗することが可能になります。
限られたリソースの最適化
多くの企業において、セキュリティに充てられる人員や予算には限りがあります。
毎日発生する膨大な量のアラートすべてに対応することは不可能であり、「対応すべき優先順位の決定」が喫緊の課題となっています。
インテリジェンスを活用すれば、自社に関連性の高い脅威を特定し、重要なシステムへの防御にリソースを集中させることができます。
インシデント対応の迅速化
万が一被害に遭った際、攻撃者の正体や手法が分かっていれば、初動対応を大幅にスピードアップできます。
どのようなバックドアが仕掛けられる傾向にあるのか、どのデータが狙われやすいのかを知ることで、調査範囲を絞り込むことが可能です。
結果として、システムのダウンタイムを短縮し、被害額を最小限に抑えることにつながります。
スレッドインテリジェンス・サイクルの流れ
インテリジェンスは一度入手して終わりではなく、継続的なプロセスによってその精度を高めていく必要があります。
このプロセスは「インテリジェンス・サイクル」と呼ばれ、通常は以下の6つのステップで構成されます。
1. 計画と方向付け(Planning and Direction)
最初のステップでは、何のためにインテリジェンスが必要なのか、目的を明確にします。
守るべき資産は何か、想定される敵対者は誰かといった要件を定義し、具体的な問いを設定します。
2. 収集(Collection)
定義された要件に基づき、さまざまなソースから情報を収集します。
収集源には、OSINT(オープンソース・インテリジェンス)、商用フィード、ダークウェブの調査、内部ログ、ISAC(情報共有分析センター)などの外部コミュニティが含まれます。
3. 処理(Processing)
収集された膨大な生データから、ノイズを取り除き、分析しやすい形式に整理します。
外国語で記述されたレポートの翻訳や、データのフォーマット統一、重複排除などが行われます。
4. 分析(Analysis)
整理されたデータに対して専門家が分析を加え、意味のある知見を導き出します。
ここで初めて、データは「意思決定を支援するインテリジェンス」へと昇華されます。
5. 配布と共有(Dissemination and Integration)
生成されたインテリジェンスを、適切なタイミングで必要とする部署へ届けます。
経営層にはサマリーを、エンジニアには具体的な設定値をといったように、相手に応じた形式で提供することが肝要です。
6. フィードバック(Feedback)
提供されたインテリジェンスが実際に役立ったのかを評価します。
不足していた情報や、新たに生じた疑問を次のサイクルの「計画」へ反映させることで、精度を継続的に向上させます。
CTI導入における具体的な情報源(ソース)
CTIを構築するためには、多様なチャネルから情報を収集する必要があります。
大きく分けて「外部ソース」と「内部ソース」の2種類が存在します。
外部ソースの例
- OSINT:ニュースサイト、SNS、ブログ、政府機関が公開するレポートなど、誰でもアクセス可能な情報。
- 商用脅威フィード:セキュリティベンダーが提供する有料のデータ配信サービス。
- ダークウェブ:攻撃者が情報を交換したり、盗み出したデータを販売したりする非公開のネットワーク環境。
- ISAC(情報共有分析センター):金融や電力などの業界ごとに組織され、加盟企業間で脅威情報を共有する枠組み。
内部ソースの例
外部からの情報だけでなく、自社環境内で発生している事象も極めて重要なインテリジェンスになります。
SIEMに集約された過去の攻撃ログや、ハニーポット(囮のシステム)で観測された未知のスキャン行動などがこれに当たります。
外部のトレンドと内部の実情を照らし合わせることで、より実効性の高い分析が可能になります。
CTIを支える技術と標準化
インテリジェンスを効果的に流通・活用させるためには、機械が自動的に理解できるフォーマットの標準化が欠かせません。
現在、世界的に広く採用されているフレームワークやプロトコルをいくつか紹介します。
MITRE ATT&CK
MITRE ATT&CK(マイター・アタック)は、攻撃者の戦術と技術を体系的に分類した世界最大級の知識ベースです。
「偵察」「初期侵入」「権限昇格」といった各フェーズで、攻撃者がどのような手法を用いるかを詳細にマトリックス化しています。
CTIの分析結果をATT&CKにマッピングすることで、自組織の防御の穴を可視化できるようになります。
STIXとTAXII
STIX(Structured Threat Information eXpression)は、脅威情報を記述するための言語仕様です。
一方、TAXII(Trusted Automated eXchange of Intelligence Information)は、その情報を転送するためのプロトコルです。
これらを利用することで、異なるベンダーのセキュリティ製品間でも、シームレスに脅威情報を共有・反映させることが可能になります。
CTI導入の課題と成功のポイント
CTIは強力な武器になりますが、導入にあたってはいくつかのハードルが存在します。
失敗を避けるために、以下のポイントを意識することが推奨されます。
情報のオーバーロード(過負荷)への対策
ただ無批判に多くのフィードを購読すると、膨大なアラートに埋もれてしまい、業務を圧迫する原因となります。
まずは「自組織にとって価値のある情報源はどれか」を絞り込むことが先決です。
フィルタリングの自動化を推進し、人間が分析すべき重要な情報だけを残す仕組み作りが求められます。
専門人材の確保と育成
インテリジェンスを正しく解釈し、自社の対策に落とし込むには、高度なセキュリティ知識を持つアナリストが必要です。
しかし、こうした人材は世界的に不足しており、採用や育成には時間がかかります。
最初は外部のマネージドサービス(MSS)を活用しつつ、徐々に内部でノウハウを蓄積していくスモールスタートが現実的です。
「共有」の文化を醸成する
サイバー攻撃の情報は機密性が高いものですが、自社だけで抱え込まずに他社や公的機関と共有することが、社会全体の防御力向上に繋がります。
情報の秘匿性を保ちつつ、攻撃手法などの技術情報を共有するためのガイドラインを整備しておくことが重要です。
まとめ
サイバー脅威インテリジェンス(CTI)は、変化し続ける脅威に対して「一歩先を行く対策」を実現するための不可欠な要素です。
それは単に攻撃の情報を集めることではなく、その情報を「次の行動を変えるための知見」に変え、組織の意思決定を支援することに本質があります。
戦略的、運用的、戦術的、技術的という4つのレベルを理解し、自組織のフェーズに合わせた活用から始めてみてください。
敵の姿を明確に捉えることで、セキュリティ対策はより強固で効率的なものへと進化するはずです。
今後も巧妙化するサイバー攻撃に立ち向かうため、インテリジェンスを中心とした積極的な防御体制を構築していきましょう。