現代のデジタル社会において、情報の信頼性を守ることは企業や個人にとって最優先事項の一つとなっています。
サイバー攻撃の手口が巧妙化する中で、データが意図せず書き換えられたり、悪意のある第三者によって改ざんされたりするリスクは常に存在しています。
こうした脅威からシステムを守るための重要な技術が「インテグリティチェック法」です。
本記事では、インテグリティチェックの基本的な概念から、データを守る具体的な仕組み、そして現代のシステムで利用されている主要な手法について詳しく解説します。
インテグリティチェック法とは何か
インテグリティチェック法とは、データやファイルが作成時、あるいは送信時から変更や改ざんを受けていないことを確認するための手法です。
情報セキュリティには「機密性(Confidentiality)」「完全性(Integrity)」「可用性(Availability)」という3大要素があり、これらはCIAと呼ばれます。
インテグリティチェックはこの中の「完全性」を担保するための技術的なプロセスを指します。
完全性が保たれている状態とは、データが正確であり、かつ最新の状態で維持されていることを意味します。
例えば、オンライン銀行で振り込みを行う際、送信した金額が途中で書き換えられてしまえば、大きな被害が発生してしまいます。
また、OSのシステムファイルがウイルスによって改ざんされた場合、システム全体の制御が奪われる危険性があります。
インテグリティチェック法は、このような予期せぬデータの変化を即座に検知するために欠かせない役割を担っています。
「改ざん」と「誤り」の両方に対応する
インテグリティチェックが対象とするのは、悪意のある攻撃者による「改ざん」だけではありません。
ネットワークの通信障害によるデータの欠損や、ストレージの劣化によるビット反転など、物理的な要因で発生する「データの誤り」も検知の対象となります。
そのため、セキュリティ対策としての側面だけでなく、システムの信頼性を維持するための品質管理手法としても広く活用されています。
インテグリティチェックの基本的な仕組み
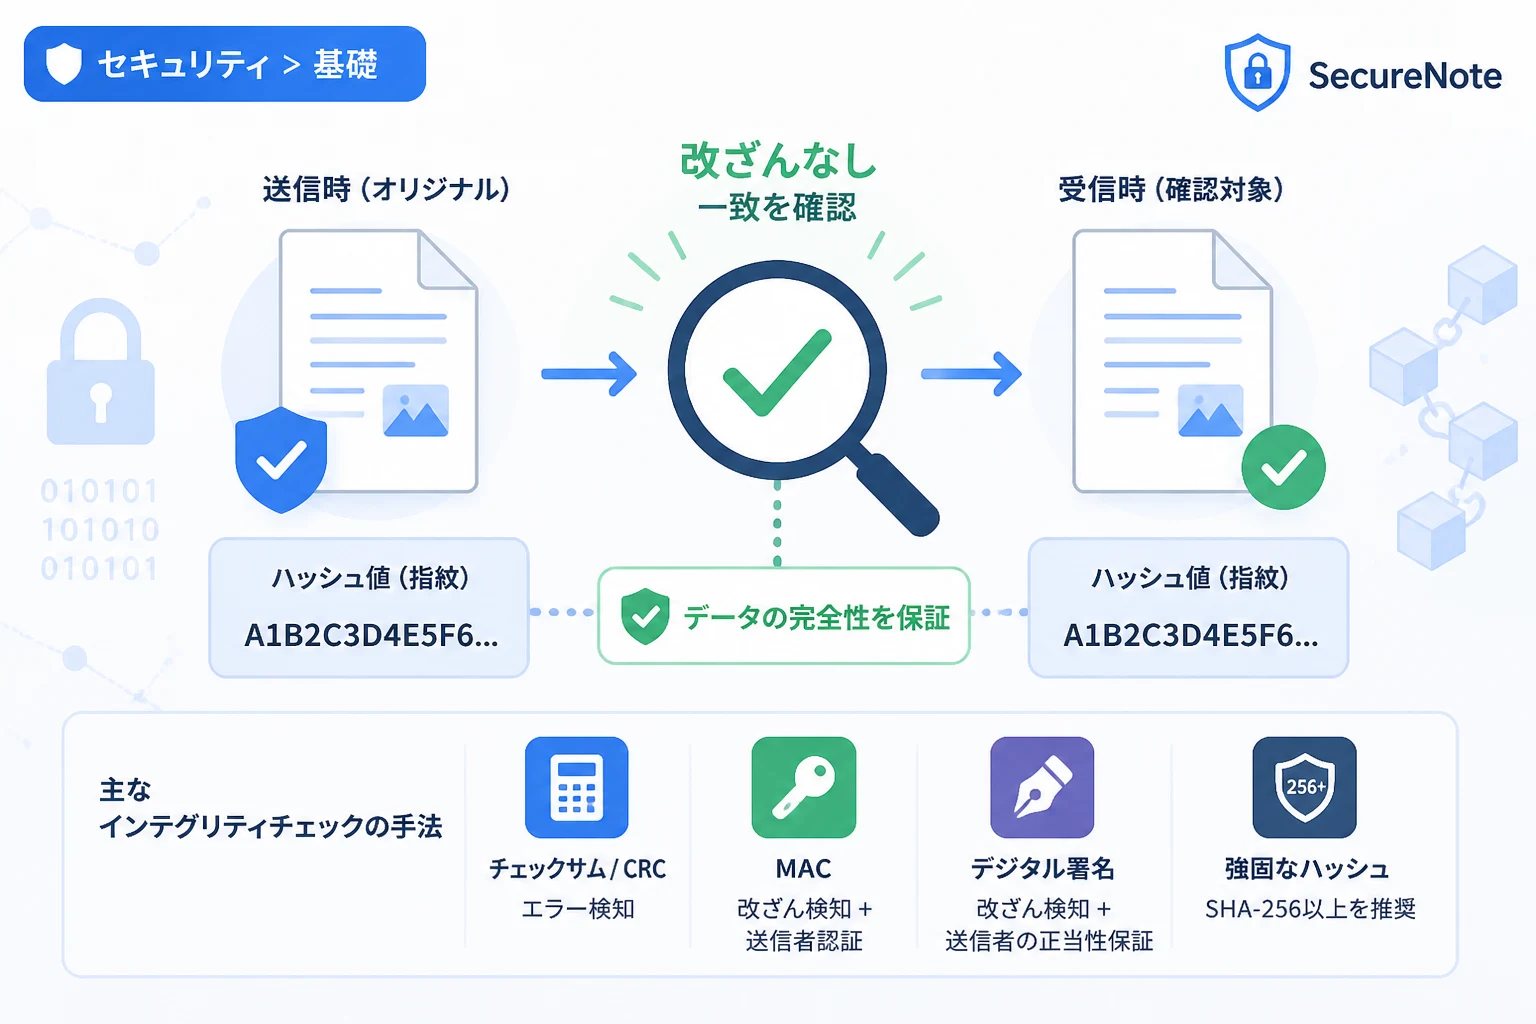
インテグリティチェックの基本的な原理は非常にシンプルで、「元の状態の記録」と「現在の状態」を比較することに集約されます。
この比較プロセスを効率的かつ確実に行うために、数学的なアルゴリズムが利用されます。
ハッシュ関数の利用
インテグリティチェックにおいて最も中心的な役割を果たすのがハッシュ関数です。
ハッシュ関数は、入力された任意の長さのデータから、固定長の短い値(ハッシュ値)を出力する計算式です。
ハッシュ値には「入力データが1ビットでも異なれば、出力される値が全く異なるものになる」という性質があります。
この性質を利用して、データの「指紋」のようなものを作成し、管理します。
基本的なチェックの流れ
一般的なインテグリティチェックは、以下の手順で実行されます。
- データが正常な状態のときに、ハッシュ関数を用いてハッシュ値を計算します。
- 計算されたハッシュ値を、安全な場所(データベースや署名ファイルなど)に保存しておきます。
- チェックを行いたいタイミングで、現在のデータから再度ハッシュ値を計算します。
- 保存しておいた元のハッシュ値と、新しく計算したハッシュ値を照合します。
- 2つの値が完全に一致すれば「完全性が保たれている」と判断し、一致しなければ「改ざんまたは破損がある」と判断します。
このように、ハッシュ値を比較するだけで、巨大なサイズのファイルであっても数バイトから数十バイトのデータ照合で改ざんを検知できるのが特徴です。
主要なインテグリティチェックの手法
インテグリティチェックには、用途やセキュリティレベルに応じてさまざまな手法が存在します。
ここでは、代表的な4つの手法について解説します。
1. チェックサム(Checksum)
チェックサムは、最も基本的で古くから使われている手法です。
データの合計値などを計算し、その値をデータの末尾に付与して送信します。
受信側でも同様の計算を行い、値が一致するかを確認します。
主に通信エラーの検知に使われますが、計算が単純であるため、意図的な改ざんを見抜く能力は低いという側面があります。
2. 巡回冗長検査(CRC)
CRC(Cyclic Redundancy Check)は、データを多項式で除算した余りを利用する手法です。
ハードディスクの読み書きや、イーサネット通信などの物理層に近い部分で広く採用されています。
バースト誤り(連続したデータの誤り)を高い確率で検知できるという強みがあります。
3. メッセージ認証コード(MAC)
MAC(Message Authentication Code)は、ハッシュ関数に「共通鍵」の概念を組み合わせた手法です。
単なるハッシュ値は誰でも計算できてしまいますが、MACは特定の鍵を持つ者しか正しい値を生成できません。
これにより、「データが改ざんされていないこと」に加えて「正しい送信者からのものであること」も保証できます。
4. デジタル署名
デジタル署名は、公開鍵暗号基盤(PKI)を利用した非常に強力なインテグリティチェック法です。
送信者は自身の秘密鍵でデータのハッシュ値を暗号化し、署名として添付します。
受信者は送信者の公開鍵でこれを復号し、計算したハッシュ値と比較します。
これにより、第三者による改ざんを防止するだけでなく、送信者本人が作成したことを証明する「否認防止」の機能も提供します。
インテグリティチェックで利用されるアルゴリズム
チェックの精度を左右するのが、使用されるハッシュアルゴリズムの強度です。
現在、一般的に利用されている主なアルゴリズムを以下の表にまとめました。
| アルゴリズム名 | 特徴 | 現在の推奨状況 |
|---|---|---|
| MD5 | 高速だが、現在は脆弱性が発見されている | セキュリティ目的では非推奨 |
| SHA-1 | かつて広く普及したが、衝突攻撃のリスクがある | 段階的に廃止が進んでいる |
| SHA-256 | SHA-2ファミリーの一つで、現在最も主流 | 広く推奨されている標準規格 |
| SHA-3 | SHA-2とは異なる構造を持つ最新の規格 | 高い安全性が求められる環境で推奨 |
セキュリティを担保するためには、SHA-256以上のアルゴリズムを選択することが現代のデファクトスタンダードとなっています。
プログラミングにおける実装例
ここでは、Pythonを使用してファイルの内容が改ざんされていないかをチェックする簡単なコード例を紹介します。
SHA-256アルゴリズムを使用して、ハッシュ値を生成する方法を確認してみましょう。
import hashlib

def calculate_hash(file_path):
    # SHA-256オブジェクトの作成
    sha256 = hashlib.sha256()

    try:
        with open(file_path, "rb") as f:
            # 大きなファイルにも対応できるよう分割して読み込む
            while chunk := f.read(4096):
                sha256.update(chunk)
        return sha256.hexdigest()
    except FileNotFoundError:
        return "File not found"

# チェック対象のファイル名
target_file = "sample_data.txt"
hash_result = calculate_hash(target_file)
print(f"File: {target_file}")
print(f"SHA-256: {hash_result}")
このプログラムを実行すると、指定したファイル固有のハッシュ値が出力されます。
File: sample_data.txt
SHA-256: 2cf24dba5fb0a30e26e83b2ac5b9e29e1b161e5c1fa7425e73043362938b9824もしsample_data.txtの内容が1文字でも書き換えられれば、このハッシュ値は全く別のものに変化します。
システム運用では、あらかじめ計算しておいた値と、この実行結果を比較することで自動的に改ざんを検知します。
インテグリティチェックの具体的な活用シーン
インテグリティチェックは、私たちの身近なシステムの裏側で数多く稼働しています。
ソフトウェアの配布
オープンソースソフトウェアやドライバをダウンロードする際、公式サイトに「SHA-256 Checksum」といった値が掲載されていることがあります。
ユーザーはダウンロードしたファイルのハッシュ値を自身で計算し、サイトに掲載されている値と照合することで、配布ファイルがウイルスに汚染されていないか、ダウンロード中に破損していないかを確認できます。
ファイル整合性監視(FIM)
サーバーセキュリティの分野では、「Tripwire」や「AIDE」といったツールが有名です。
これらは、OSの重要なシステムファイルや設定ファイルのハッシュ値を定期的にチェックします。
もし攻撃者が不正にバックドアを設置したり、パスワードファイルを書き換えたりした場合、管理者に即座にアラートを通知します。
ブロックチェーン技術
仮想通貨などで使われるブロックチェーンは、究極のインテグリティチェック構造と言えます。
前のブロックのハッシュ値を次のブロックに含めることで、過去のデータを1箇所でも書き換えると、それ以降のすべてのハッシュ値が不整合を起こす仕組みになっています。
これにより、分散ネットワーク全体でデータの正当性を保証しています。
実装時の注意点と課題
非常に強力なインテグリティチェック法ですが、導入にあたってはいくつかの注意点があります。
ハッシュ値自体の保護
比較対象となる「元のハッシュ値」が攻撃者によって書き換えられてしまっては意味がありません。
ハッシュ値リストは、読み取り専用のメディアに保存するか、デジタル署名を用いてハッシュ値の正当性自体を担保する必要があります。
パフォーマンスへの影響
大量のファイルや巨大なデータベースに対して頻繁にインテグリティチェックを行うと、CPUやディスクI/Oに負荷がかかります。
システムのパフォーマンス要件に合わせて、チェックの頻度や対象とする範囲を適切に設計することが求められます。
誤検知への対応
正規のアップデートや設定変更が行われた際にも、インテグリティチェックは「変更あり」として検知します。
運用ルールを明確にし、計画的な変更に伴うハッシュ値の更新作業を適切にフローに組み込むことが重要です。
まとめ
インテグリティチェック法は、データの完全性を証明し、改ざんや破損を迅速に検知するための不可欠な技術です。
ハッシュ関数を中心としたこの仕組みは、単純なエラー検知から、高度なサイバーセキュリティ対策まで幅広く活用されています。
SHA-256などの安全なアルゴリズムを選択し、適切な運用フローを構築することで、情報の信頼性を強固なものにできます。
データの真正性がこれまで以上に問われる時代において、インテグリティチェックの仕組みを正しく理解し、活用していくことは、すべてのIT技術者にとって重要なスキルと言えるでしょう。