インターネットを通じて侵入するウイルスやマルウェアの脅威は、現代のビジネスにおいて無視できないリスクとなっています。
特に企業のネットワークを守るためには、個々のデバイスだけでなく、ネットワークの入り口で脅威を遮断する仕組みが不可欠です。
その中核を担う技術の一つが、「アンチウイルスゲートウェイ」と呼ばれるセキュリティソリューションです。
本記事では、アンチウイルスゲートウェイの基本的な仕組みから、導入による具体的なメリット、さらには最適な製品選びのポイントまでを詳しく解説していきます。
アンチウイルスゲートウェイとは
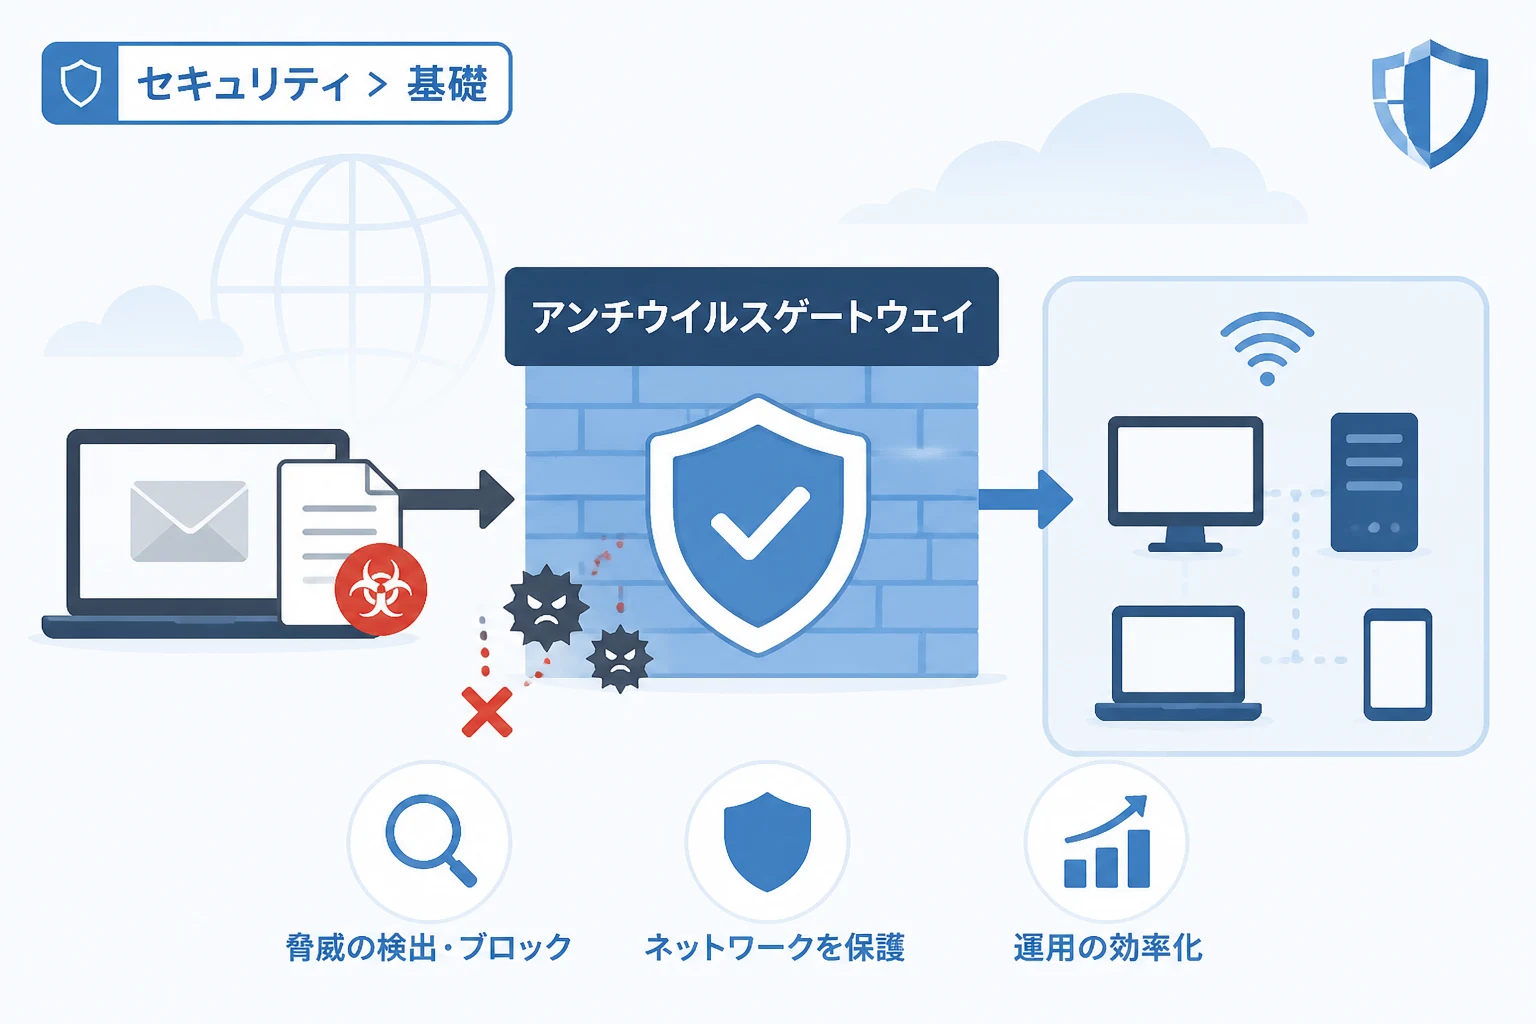
アンチウイルスゲートウェイとは、組織の内部ネットワークと外部ネットワーク(インターネット)の境界に設置されるセキュリティ対策製品のことです。
主な役割は、ネットワークの境界を通過するトラフィックをリアルタイムで監視し、ウイルスやマルウェアが含まれていないかを検査することにあります。
従来のセキュリティ対策では、パソコンやサーバーの一台ずつにソフトウェアをインストールする「エンドポイント対策」が主流でした。
しかし、デバイスの数が増加し続ける現代では、入り口で一括して防御を行うゲートウェイ型の対策が非常に重要視されています。
ゲートウェイ型セキュリティの重要性
サイバー攻撃の手法が巧妙化する中で、たった一つのデバイスが感染するだけで組織全体に被害が及ぶリスクが高まっています。
アンチウイルスゲートウェイは、社内ネットワークにウイルスが入り込む前に検知・除去を行うため、「水際対策」としての役割を果たします。
これにより、万が一エンドポイントの対策ソフトが最新状態でなかった場合でも、ネットワークレベルでの保護が可能になります。
また、昨今ではテレワークの普及により境界の概念が変化していますが、社内LAN環境を維持する企業にとっては依然として強固な防壁となります。
エンドポイント対策との違い
エンドポイント対策(EPP/EDRなど)とアンチウイルスゲートウェイの最大の違いは、防御を行う「場所」と「範囲」にあります。
エンドポイント対策は、パソコンやスマートフォンなどの末端デバイス上で動作し、そのデバイス自身の安全を確保します。
対して、アンチウイルスゲートウェイはネットワークの通信経路上の「門」として機能し、そこを通るすべてのデータを検査対象とします。
どちらか一方があれば十分というわけではなく、両者を組み合わせた「多層防御」を構築することが、現代のセキュリティスタンダードとなっています。
アンチウイルスゲートウェイの仕組み
アンチウイルスゲートウェイがどのようにして脅威を検知しているのか、その技術的な仕組みについて深く掘り下げていきましょう。
基本的には、ネットワークを流れる通信プロトコル(通信規約)を解析し、その中に含まれるファイルを抽出してスキャンを行います。
スキャンの対象となるプロトコル
アンチウイルスゲートウェイは、主に以下のプロトコルを通じてやり取りされるデータを監視します。
- HTTP/HTTPS(Webサイトの閲覧やファイルのダウンロード)
- SMTP/POP3/IMAP(メールの送受信)
- FTP(ファイルの転送)
これらのプロトコルは、日常的な業務で頻繁に使用されるため、ウイルスが侵入する主な経路となります。
アンチウイルスゲートウェイは、これらの通信が発生した際に、中身を一時的に保持してスキャンエンジンにかけます。
検知エンジンの種類
マルウェアを検知するための手法には、主にいくつかの異なるアプローチが存在します。
シグネチャマッチング(パターンマッチング)
シグネチャマッチングは、既知のウイルスの特徴を記録した「パターンファイル(定義ファイル)」と照合する最も基本的な手法です。
過去に発見されたウイルスのデータベースと一致すれば、即座にブロックや駆除が行われます。
高い精度で検知が可能ですが、新種のウイルス(ゼロデイ攻撃)には対応できないという弱点があります。
ヒューリスティック検知
ヒューリスティック検知は、プログラムの挙動やコードの構造を分析し、ウイルスに近い特徴がないかを判断する手法です。
定義ファイルに登録されていない未知のマルウェアであっても、「怪しい動き」を検知することで防御が可能になります。
ただし、通常のプログラムを誤ってウイルスと判定してしまう「誤検知」が発生する可能性もあります。
サンドボックス連携
最新のアンチウイルスゲートウェイでは、サンドボックスと呼ばれる仮想的な隔離環境と連携する機能が一般的です。
不審なファイルが見つかった場合、それを実際のネットワークから切り離された仮想空間で実行し、安全性を確認します。
このプロセスにより、非常に高度に隠蔽されたマルウェアであっても、その正体を暴くことができます。
SSL/TLS通信の可視化
現代のWebトラフィックの多くは、SSL/TLSによって暗号化されています。
暗号化されたままではゲートウェイが中身を検査できないため、一部の製品では「SSLインスペクション」という機能を提供しています。
これは、ゲートウェイで一度暗号を復号し、スキャンを行った後に再び暗号化して目的地へ届ける仕組みです。
暗号化通信に隠れた脅威を暴くために不可欠な機能と言えるでしょう。
導入のメリット
アンチウイルスゲートウェイを導入することで、組織はどのような恩恵を受けられるのでしょうか。
ここでは、運用管理とセキュリティ強化の両面から具体的なメリットを紹介します。
ネットワーク全体の一括保護
ゲートウェイで対策を講じる最大の利点は、ネットワークに接続されているすべてのデバイスを保護対象にできることです。
個別のパソコンだけでなく、プリンターやネットワークカメラといった、セキュリティソフトをインストールできないIoT機器も保護されます。
新しいデバイスをネットワークに繋いだ瞬間から、ある程度の安全性が確保されるのは大きな強みです。
運用コストと負荷の軽減
エンドポイント対策だけで全社を守ろうとすると、各端末のアップデート状況やスキャン履歴を個別に管理しなければなりません。
アンチウイルスゲートウェイであれば、ネットワークの境界一点で定義ファイルを更新するだけで、組織全体の防御力が維持されます。
管理者の運用負荷を大幅に削減できるため、ITリソースが限られた企業にとって非常に効果的です。
また、端末側でのウイルススキャン処理が減ることで、個々のパソコンの動作パフォーマンスが向上する副次的なメリットもあります。
感染拡大(二次被害)の防止
社内の1台がウイルスに感染した場合、そのウイルスはネットワーク経由で他の端末へと広がろうとします。
アンチウイルスゲートウェイの中には、内部ネットワーク間のトラフィックを監視できるものもあり、感染の拡大を食い止める役割を果たします。
また、外部への不審な通信(C&Cサーバーへの接続など)を遮断することで、情報の流出を防ぐことも可能です。
アンチウイルスゲートウェイの制限と注意点
非常に強力なアンチウイルスゲートウェイですが、これだけで万全というわけではありません。
導入を検討する際には、以下の制限事項を正しく理解しておく必要があります。
内部的な脅威には無力
アンチウイルスゲートウェイはあくまで「ネットワークの境界」を守るものです。
そのため、USBメモリを介した感染や、持ち込みPCによる直接的な感染を止めることはできません。
内部で発生したウイルス増殖に対しては、やはりエンドポイント対策やネットワーク分離などの対策が必要となります。
ネットワーク遅延のリスク
すべてのトラフィックをリアルタイムで検査するため、機器の性能不足は通信速度の低下を招きます。
特に大容量ファイルの送受信が多い環境や、SSLインスペクションを多用する環境では、高い処理能力が求められます。
導入時には、自社のトラフィック量に合わせた適切なスペックの選定が不可欠です。
エンドポイント対策との比較表
それぞれのセキュリティ対策の特徴を比較表にまとめました。
| 比較項目 | アンチウイルスゲートウェイ | エンドポイント対策 (EPP/EDR) |
|---|---|---|
| 設置場所 | ネットワークの境界(ルーター・UTM等) | 各デバイス(PC・サーバー等) |
| 主な保護対象 | ネットワークを通るデータ全体 | インストールされた個別の端末 |
| 未知の脅威への対応 | サンドボックス等で高度に対応可能 | 振る舞い検知等で対応 |
| 導入できない機器 | IoT機器やゲストPCも保護可能 | OSが非対応の機器には導入不可 |
| 管理の容易さ | 一括管理が可能で容易 | 端末数が増えると管理が複雑化 |
製品選びのポイント
現在、市場には多くのアンチウイルスゲートウェイ製品や、それを含むUTM(統合脅威管理)製品が存在します。
自社に最適な製品を選ぶために、チェックすべきポイントを整理しました。
スループット(処理能力)の確認
最も重要なのは、セキュリティ機能を有効にした状態での「実効スループット」です。
カタログスペック上の最大速度ではなく、アンチウイルス機能やSSLインスペクションを使用した場合に、どれだけの速度が出るかを確認してください。
業務に支障をきたすような遅延が発生しないよう、現在のトラフィック量に対して余裕を持った性能を選びましょう。
検知精度とメーカーの実績
アンチウイルスエンジンの開発元がどこであるか、その検知精度に関する第三者機関の評価はどうかを確認しましょう。
世界的に実績のあるメーカーのエンジンを採用している製品であれば、定義ファイルの更新頻度も高く、最新の脅威にも迅速に対応できます。
また、日本国内でのサポート体制が整っているかどうかも、トラブル発生時の安心感に直結します。
対応プロトコルと機能の網羅性
自社で利用しているアプリケーションやプロトコルを網羅しているかを確認してください。
Webブラウザ経由の通信だけでなく、メールやファイル転送をどの程度細かく制御できるかがポイントです。
さらに、近年必須となりつつあるSSL/TLS通信の復号スキャン機能が搭載されているかも重要です。
運用のしやすさと可視化機能
管理画面が日本語に対応しており、直感的に操作できるかどうかも、日々の運用においては大切です。
どのようなウイルスを検知し、誰がどのような通信を試みたのかを視覚的にレポートできる機能があれば、現状分析や対策の改善に役立ちます。
クラウド管理に対応している製品であれば、拠点が複数ある場合でも一括して監視・設定変更を行うことができ、非常に便利です。
アンチウイルスゲートウェイ導入のステップ
導入を具体的に進める際の手順について、一般的な流れを解説します。
まずは現状のネットワーク構成とトラフィック量を正確に把握することから始めましょう。
次に、必要なセキュリティレベルを定義し、予算に合わせた製品の比較検討を行います。
多くのメーカーがフリートライアルを提供しているため、実際の環境で評価機を動かし、パフォーマンスや誤検知の影響を確認することをお勧めします。
本番導入時には、ネットワークの中断を最小限に抑えるための移行計画を立て、必要に応じてベンダーの支援を受けるのがスムーズです。
まとめ
アンチウイルスゲートウェイは、組織のネットワークを守るための最も基本的かつ強力な砦です。
ネットワークの境界で一括してスキャンを行うことで、IoT機器を含む多様なデバイスを保護し、管理者の運用負担を大幅に軽減してくれます。
しかし、USBメモリなどの物理的な経路や、内部からの感染拡大を完全に防ぐためには、エンドポイント対策との併用が欠かせません。
サイバー脅威が日々進化する中で、一つの対策に依存するのではなく、多層的な防御体制を築くことが何よりも重要です。
自社の環境に最適なアンチウイルスゲートウェイを選定し、より安全で強固なビジネス基盤を構築しましょう。