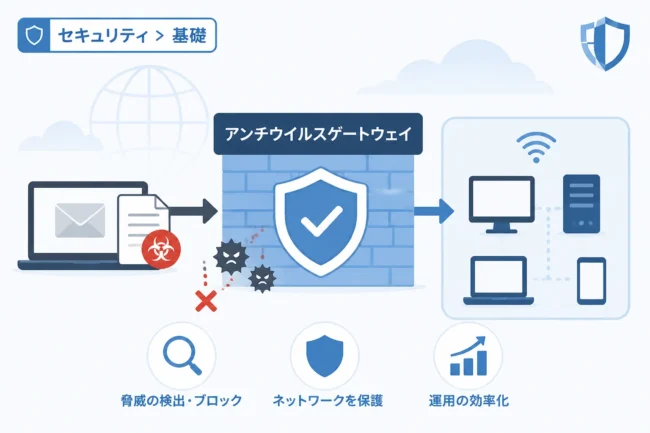
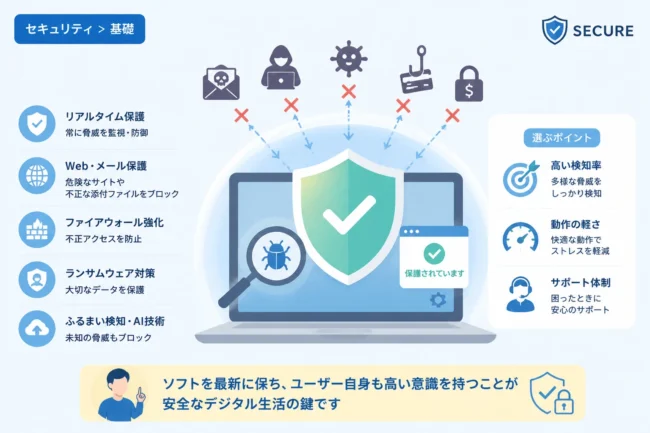
インターネットを安全に利用するために、多くのパソコンやスマートフォンにはセキュリティ対策ソフトがインストールされています。
そのセキュリティソフトが「どのファイルが悪意のあるものか」を判断するための基準となるのが、ウイルス定義ファイルです。
ウイルス定義ファイルは、別名で「パターンファイル」や「マルウェア定義ファイル」とも呼ばれます。
サイバー攻撃の手法が巧妙化する現代において、この定義ファイルの役割と更新の重要性を理解することは、個人・法人を問わず非常に重要です。
本記事では、ウイルス定義ファイルの基礎知識から、検知の仕組み、さらには最新のセキュリティ技術との関係性について詳しく解説します。
ウイルス定義ファイル(パターンファイル)とは何か
ウイルス定義ファイルとは、過去に発見されたコンピューターウイルスやマルウェアの特徴を記録したデータベースのことです。
セキュリティソフトは、パソコン内のファイルをスキャンする際、この定義ファイルに記載された情報と照らし合わせます。
もしスキャン対象のファイルが定義ファイル内のデータと一致した場合、ソフトはそのファイルを「脅威」として検知し、隔離や削除を行います。
例えるならば、ウイルス定義ファイルは警察が持っている「指名手配犯のリスト」や「モンタージュ写真」のようなものです。
指名手配リストに載っていない人物は素通りさせ、リストに載っている人物が見つかれば即座に対応するという仕組みに似ています。
この仕組みは「シグネチャ法」や「パターンマッチング方式」と呼ばれ、セキュリティ対策の最も基本的かつ伝統的な手法として知られています。
「指紋」に相当するハッシュ値の活用
ウイルス定義ファイルには、ウイルスのプログラムコードそのものが記録されているわけではありません。
実際には、ファイルの特徴を抽出した「ハッシュ値」と呼ばれる固有の識別番号などが記録されています。
ハッシュ値は、ファイルの内容が少しでも変われば全く別の値になるため、特定のウイルスを正確に特定するのに適しています。
セキュリティソフトは、スキャン対象のファイルからハッシュ値を計算し、定義ファイル内のリストと照合することで、瞬時にウイルスかどうかを判定します。
ウイルス定義ファイルがマルウェアを検知する仕組み
ウイルス定義ファイルを利用した検知プロセスは、非常に高速かつ効率的に設計されています。
具体的にどのようなステップで検知が行われるのか、その詳細を見ていきましょう。
シグネチャによるパターンマッチング
セキュリティソフトは、スキャン対象のプログラムコードの中から、そのウイルスに特有の断片(シグネチャ)を探し出します。
これは、膨大な書籍の中から特定のキーワードを検索する作業に似ています。
定義ファイルには、これまでに見つかった数億種類におよぶウイルスの特徴が凝縮されています。
ソフトはこの膨大なデータを高速に参照し、一致するパターンがないかをチェックします。
検出対象となる主な脅威
ウイルス定義ファイルが対応している脅威は、単なるコンピューターウイルスだけではありません。
現在では、以下のような多種多様なマルウェアや不正プログラムに対応しています。
| 脅威の種類 | 概要 |
|---|---|
| ウイルス | 既存のプログラムに寄生し、自己増殖を繰り返す悪意のあるプログラム。 |
| ワーム | ネットワークを介して単体で拡散し、システムを破壊したり負荷をかけたりする。 |
| トロイの木馬 | 正当なプログラムを装って侵入し、裏でバックドアを作成したり情報を盗んだりする。 |
| ランサムウェア | ファイルを暗号化して読み取れなくし、復元のために身代金を要求する。 |
| スパイウェア | ユーザーの閲覧履歴やキーボード入力を記録し、外部に送信する。 |
| アドウェア | 不適切な広告を強制的に表示させ、ユーザーの利便性を損なう。 |
なぜウイルス定義ファイルの更新が必要なのか
セキュリティソフトを導入していても、定義ファイルを最新の状態に保たなければ、その効果は半減してしまいます。
ここでは、なぜ頻繁なアップデートが不可欠であるのか、その理由を解説します。
新種のウイルスが毎日数万件以上誕生している
世界中では、毎日数十万種類という規模で「新種」や「亜種」のマルウェアが作成されています。
攻撃者は既存のウイルスの一部だけを書き換え、シグネチャを変化させることで検知を逃れようとします。
セキュリティベンダー(開発メーカー)は、これらの新しい脅威を常に監視し、解析を行っています。
解析が終わると新しい定義ファイルが作成され、ユーザーのパソコンへと配信されます。
定義ファイルが古いままでは、昨日出現したばかりの最新ウイルスに対して「手配書がない」状態となり、侵入を許してしまいます。
「ゼロデイ攻撃」への対策
ソフトウェアの脆弱性が発見されてから、修正プログラムが配布されるまでの間に攻撃が行われることを「ゼロデイ攻撃」と呼びます。
このような緊急性の高い脅威に対抗するためには、一刻も早くウイルス定義ファイルを更新し、攻撃コードを検知できるようにしなければなりません。
多くのセキュリティソフトでは、定義ファイルの自動更新機能が備わっていますが、これをオフにすることは極めて危険な行為です。
ウイルス定義ファイルの限界と補完技術
ウイルス定義ファイルによるパターンマッチングは非常に有効ですが、万能ではありません。
近年の高度なサイバー攻撃に対応するためには、定義ファイル以外の技術も組み合わせて使用する必要があります。
定義ファイル方式のメリットとデメリット
定義ファイル方式の最大の特徴は、「既知の脅威に対して誤検知が少なく、確実に処理できる」点にあります。
一方で、まだ定義ファイルが作成されていない「未知のマルウェア」には無力であるという決定的な弱点があります。
| 項目 | メリット | デメリット |
|---|---|---|
| 精度 | 既知のウイルスであれば誤検知が非常に少ない。 | 未知のウイルス(新種)を検知することができない。 |
| 負荷 | 特定のパターンを探すだけなので、比較的動作が軽い。 | 定義ファイルが肥大化するとメモリや容量を圧迫する。 |
| 確実性 | 検知された理由が明確であり、対処方針を決めやすい。 | 攻撃者が意図的にコードを変える「亜種」に弱い。 |
ヒューリスティック検知と振る舞い検知
定義ファイルに頼らずに、未知の脅威を見つけ出す技術として「ヒューリスティック検知」があります。
これは、ウイルスの構造やプログラムの特徴から「ウイルスである可能性が高い」と推測して検知する手法です。
また、プログラムを実行した際の動きを監視する「振る舞い検知(ビヘイビア法)」も普及しています。
例えば、「システムファイルを書き換えようとした」「外部の怪しいサーバーに通信を始めた」といった怪しい挙動を検知してブロックします。
現在のセキュリティ製品は、ウイルス定義ファイルによる「静的解析」と、振る舞い検知による「動的解析」を組み合わせることで、高い防御力を実現しています。
クラウド型定義ファイル(クラウドスキャン)の普及
従来の定義ファイル方式では、ユーザーのパソコン内に数GBもの巨大なデータベースを保存する必要がありました。
これにより、パソコンの動作が重くなる、更新ファイルのダウンロードに時間がかかるといった問題が発生していました。
この問題を解決するために登場したのが、クラウド上で定義ファイルを管理する方式です。
セキュリティソフトは、ファイルの情報をインターネット経由でクラウド上のサーバーに問い合わせ、瞬時に判定結果を受け取ります。
この方式により、端末側に膨大なデータを保持する必要がなくなり、常に最新の定義情報をリアルタイムで利用できるようになりました。
ウイルス定義ファイルを正しく運用するための注意点
ウイルス定義ファイルの効果を最大化し、セキュリティを維持するためには、いくつかの注意点があります。
特に企業組織や、オフライン環境でパソコンを使用する場合には、特別な配慮が求められます。
自動更新設定を常に有効にする
家庭や一般的なビジネス環境であれば、セキュリティソフトの自動更新設定を無効にしてはいけません。
多くの製品では、1日に数回から、多いものでは数分おきに定義ファイルのアップデートが行われています。
手動で更新を試みるのは時間がかかり、更新を忘れるリスクがあるため、システムに任せるのが最適です。
オフライン環境での管理方法
工場の制御システムや、高度な秘匿情報を扱う環境など、インターネットに接続されていないパソコンも存在します。
このような環境では自動更新が機能しないため、管理者が手動で更新ファイルを搬入する必要があります。
具体的には、インターネットに接続できる別のパソコンで定義ファイルをダウンロードし、USBメモリなどを介して適用します。
ただし、そのUSBメモリ自体がウイルスに感染しているリスクもあるため、厳格な運用ルールが求められます。
検知された際の対応手順を確認しておく
ウイルス定義ファイルによって脅威が検知された場合、ソフトは通常「隔離」という措置をとります。
隔離とは、ウイルスが活動できない安全な領域にファイルを移動し、無害化することです。
ユーザーは、検知されたファイルが本当にウイルスなのか、あるいは業務で必要なファイルが「誤検知(過検知)」されたのかを確認する必要があります。
もし誤検知であった場合は、そのファイルをスキャン対象外(ホワイトリスト)に設定するなどの対応を行います。
セキュリティソフト自体の有効期限に注意する
ウイルス定義ファイルの更新は、セキュリティソフトの契約期間中のみ提供されるサービスです。
ライセンスの有効期限が切れると、定義ファイルのダウンロードができなくなり、新しい脅威に対して無防備になります。
期限切れのセキュリティソフトを使用することは、鍵のかかっていない玄関ドアを放置しているのと同じくらい危険です。
期限が切れる前に更新手続きを行うか、別の製品への乗り換えを検討するようにしてください。
まとめ
ウイルス定義ファイルは、セキュリティ対策ソフトが正しく脅威を識別するための「知恵袋」であり、サイバーセキュリティの根幹を支える技術です。
過去の膨大な攻撃データを蓄積したこのファイルがあるからこそ、私たちは既知のウイルスから確実に保護されています。
しかし、攻撃者は常にその裏をかこうと新しいマルウェアを生み出し続けているため、定義ファイルを最新に保つことは絶対条件です。
現代のセキュリティ対策では、定義ファイルに加えて、振る舞い検知やAI技術、クラウド管理などの最新テクノロジーを併用することが主流となっています。
まずはご自身の使用しているデバイスで、ウイルス定義ファイルが最新の状態になっているか、自動更新が正しく設定されているかを改めて確認してみてください。
日々の些細なメンテナンスの積み重ねが、あなたの大切な情報やシステムをサイバー脅威から守るための第一歩となります。