現代のITインフラ運営において、ネットワーク機器やサーバーの状態を適切に管理することは、ビジネスの継続性を維持するために不可欠な要素です。
システム管理者が遠隔地から機器の設定変更や監視を行う手法には、大きく分けて「インバンド管理」と「アウトオブバンド管理」の2種類が存在します。
本記事で詳しく解説する「インバンド管理」は、私たちが日常的に利用しているメインのデータ通信経路をそのまま管理用として活用する手法です。
多くの企業や組織で標準的に採用されている管理手法ですが、その仕組みやメリット、そして特有のリスクを正確に把握しておくことは、堅牢なネットワーク構築の第一歩となります。
ネットワーク管理の基本概念から、運用上の注意点、効率的な活用方法までを整理して解説します。
インバンド管理とは何か
インバンド管理(In-band Management)とは、業務データが流れるメインのネットワーク経路と同じ帯域(バンド)を使用して、機器の管理や制御を行う手法を指します。
具体的には、私たちがインターネット閲覧やメール送信、社内システムへのアクセスに利用している通常のLANやWANを経由して、スイッチやルーターなどの管理画面にアクセスすることを意味します。
特別な管理専用の物理回線を敷設する必要がなく、既存のネットワーク構成をそのまま活用できる点が最大の特徴です。
例えば、オフィスの自席からサーバー室にあるスイッチに対して、SSHやブラウザ経由で設定変更を行う操作の多くは、このインバンド管理に該当します。
インバンド管理は「共有管理」とも呼ばれ、管理用のパケットが一般のデータパケットと混在して転送される仕組みとなっています。
インバンド管理で使用される主なプロトコル
インバンド管理を実現するためには、ネットワーク上で動作する様々な通信プロトコルが利用されます。
代表的なものとして、コマンドライン操作を行うためのSSH(Secure Shell)が挙げられます。
かつてはTelnetも広く利用されていましたが、通信内容が暗号化されないセキュリティ上の懸念から、現在ではSSHへの移行が強く推奨されています。
また、Webブラウザから直感的に設定操作を行うためのHTTPやHTTPSも、インバンド管理において頻繁に利用されるプロトコルです。
監視の側面では、ネットワーク機器の状態を周期的に取得したり、異常を通知したりするためのSNMP(Simple Network Management Protocol)が中心的な役割を果たします。
これらのプロトコルはすべて、業務通信と同じネットワークプロトコルスタック上で動作し、IPネットワークを介して通信が行われます。
インバンド管理の仕組みと動作原理
インバンド管理の仕組みを理解するためには、ネットワーク機器内部の「コントロールプレーン」と「データプレーン」の概念を知る必要があります。
データプレーンはユーザーのデータを高速に転送するための通り道であり、コントロールプレーンは機器自体の制御やルーティング情報の構築を担う頭脳部分です。
インバンド管理では、管理者が送信した管理用パケットが、一般のデータパケットと同じ物理ポートから入り、データプレーンを通過してコントロールプレーンへと届けられます。
このプロセスにおいて、機器内部では管理用通信を識別し、適切に処理するためのリソースが割り当てられます。
つまり、物理的な配線や論理的な経路を一般通信と共有しているのが、インバンド管理の根本的な動作原理です。
ネットワーク層での識別
論理的に通信を区別するために、インバンド管理では多くの場合、特定のIPアドレスやポート番号が使用されます。
管理者は、管理対象機器の業務通信用インターフェースに割り当てられたIPアドレス、あるいは管理用に設定された仮想的なIPアドレス(ループバックアドレスなど)に対して通信を試みます。
パケットが機器に到達すると、その宛先ポート番号(SSHなら22番、HTTPSなら443番など)に基づいて、OS内の管理プロセスへとデータが引き渡されます。
このように、一つの物理ポートが複数の役割を兼ねることで、効率的なリソース運用が可能になっています。
インバンド管理のメリット
インバンド管理が広く普及している背景には、導入の容易さとコストパフォーマンスの高さがあります。
ここでは、インバンド管理を採用することで得られる具体的なメリットを詳しく見ていきましょう。
導入コストの抑制
インバンド管理の最大の利点は、追加のインフラ投資がほとんど不要である点にあります。
既存のネットワーク配線やスイッチのポートをそのまま利用するため、管理専用のケーブルを敷設したり、専用の管理スイッチを購入したりする必要がありません。
特に拠点が点在している広域ネットワークにおいて、各拠点に管理専用回線を引くコストは膨大になりますが、インバンド管理であればその必要がありません。
予算が限られている中小規模のシステムや、初期費用を抑えたいプロジェクトにとって、非常に魅力的な選択肢となります。
構成のシンプル化
物理的な構成がシンプルに保たれることも、運用管理上の大きなメリットです。
ラック背面の配線が複雑にならず、ポートの空き状況を有効活用することができます。
論理的な管理についても、標準的なネットワーク技術の知識があれば対応可能なため、管理者の学習コストを低く抑えられます。
特殊なハードウェアの操作習得を必要とせず、日常的に使用しているツールで管理が行えるのは、運用チームにとって大きな効率化に繋がります。
拡張性の高さ
ネットワークが拡張される際、新しい機器を追加しても、その機器がネットワークに繋がってさえいれば即座に管理を開始できます。
仮想化環境やクラウド環境においては、物理的な制約を受けないインバンド管理の柔軟性がさらに際立ちます。
仮想スイッチや仮想ルーターの設定を、仮想ネットワーク経由で行うのは、インバンド管理の典型的な活用例と言えるでしょう。
インバンド管理のデメリットとリスク
手軽で便利なインバンド管理ですが、一方で無視できない重大な弱点も抱えています。
これらのデメリットを理解していないと、いざという時にシステムの復旧ができなくなる恐れがあります。
ネットワーク障害時の脆弱性
インバンド管理の最大のリスクは、「ネットワークそのものに障害が発生した際に、管理ができなくなる」という点です。
例えば、設定ミスでルーティングが途切れたり、スイッチのポートがダウンしたりした場合、その機器への管理用経路も同時に遮断されてしまいます。
原因を調査するためのアクセス手段が、障害そのものによって断たれてしまうという、いわゆる「共倒れ」の状態です。
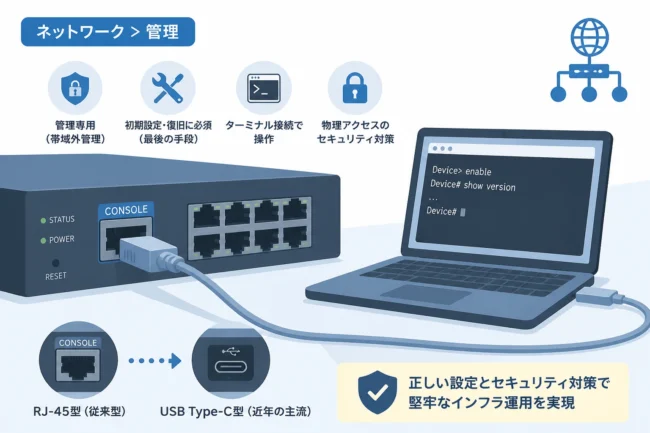
このような状況では、管理者が現場まで物理的に移動し、コンソールケーブルを直接接続して復旧作業を行う必要が出てきます。
大規模災害や広域障害が発生した際、遠隔からの迅速な復旧が困難になる点は、インバンド管理の構造的な限界です。
セキュリティ上の懸念
管理用通信が業務データと同じ経路を流れるため、悪意のある第三者による攻撃の標的になりやすいという側面があります。
もしネットワーク内に侵入を許した場合、攻撃者が通常のデータ通信に紛れて、管理ポートへの不正アクセスを試みることが可能になります。
また、DoS攻撃(サービス拒否攻撃)によってネットワーク帯域が占有されると、管理用通信も圧迫され、機器の制御が不能になるリスクがあります。
共有のインフラを使っている以上、業務通信のトラブルが管理通信に直接的な悪影響を及ぼす可能性は常に排除できません。
リソースの競合
非常に高負荷なデータ転送が行われている状況では、機器のCPUやメモリがデータ処理に奪われ、管理プロセスの応答が極端に遅くなることがあります。
管理画面を開くだけで数分かかる、あるいはタイムアウトして接続できないといった現象は、インバンド管理特有の課題です。
緊急時にこそ管理操作が必要ですが、その緊急時(高負荷時や異常発生時)にこそ繋がりにくくなるという矛盾を抱えています。
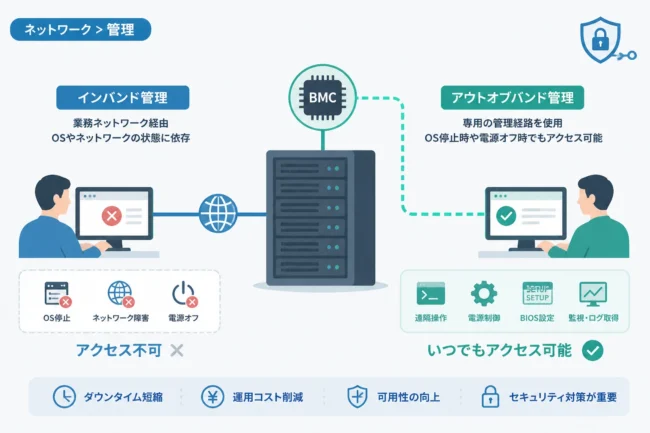
インバンド管理とアウトオブバンド管理(OOB)の比較
インバンド管理の対義語として語られるのが、アウトオブバンド管理(Out-of-band Management, OOB)です。
アウトオブバンド管理は、業務ネットワークとは完全に物理的・論理的に分離された、別の「裏道」を使用して管理を行う手法です。
両者の違いを理解するために、以下の比較表にまとめました。
| 比較項目 | インバンド管理 | アウトオブバンド管理(OOB) |
|---|---|---|
| 通信経路 | 業務ネットワークと共有 | 管理専用の独立した経路 |
| 導入コスト | 低い(追加設備がほぼ不要) | 高い(専用配線や機器が必要) |
| 障害時の強さ | 弱い(ネットワークダウンで遮断) | 強い(本番系障害の影響を受けない) |
| セキュリティ | 標準的(強固な設定が必要) | 非常に高い(物理的に分離可能) |
| 主な用途 | 日常的な設定変更、監視 | 緊急時の復旧、初期設定、OS再起動 |
インバンド管理は、日常的なメンテナンスや設定変更において非常に効率的です。
対してアウトオブバンド管理は、機器の電源操作やネットワーク全断時の救済策として、最後の砦としての役割を担います。
エンタープライズ環境では、これら両方を組み合わせて運用するのが一般的です。
セキュアなインバンド管理を実現するための対策
インバンド管理のリスクを最小限に抑え、安全に運用するためには、いくつかのベストプラクティスを導入することが推奨されます。
物理的に経路を分けることができない以上、論理的な防御を何重にも重ねることが重要です。
管理用VLANの分離
最も基本的かつ効果的な対策は、管理用通信専用のVLAN(Virtual LAN)を作成することです。
一般ユーザーが所属するVLANと、機器の管理インターフェースが属するVLANを分離することで、ネットワーク内での不必要な通信の露出を防ぎます。
たとえ同じ物理スイッチを経由していても、タグVLANによって論理的に隔離されていれば、一般ユーザーが管理パケットを傍受したり、不正にアクセスを試みたりすることは困難になります。
ACL(アクセス制御リスト)による制限
管理用プロトコルへのアクセスを許可する送信元IPアドレスを、厳密に制限することも不可欠です。
「管理端末セグメントからの通信のみ、SSHポートへの接続を許可する」といったACLを設定します。
これにより、万が一社内のPCがウイルスに感染した場合でも、そこからネットワーク機器の管理権限が乗っ取られるリスクを低減できます。
通信の暗号化の徹底
インバンド管理においては、通信経路上にどのようなデータが流れているかが見えてしまう可能性があります。
そのため、パスワードや設定情報を平文で流すTelnetやHTTPの使用は厳禁です。
必ずSSH、HTTPS、SNMPv3などの暗号化に対応したプロトコルを採用してください。
また、強力な認証アルゴリズムや公開鍵認証を導入することで、ブルートフォース攻撃などの脅威から管理アクセスを守る必要があります。
VPNを活用した遠隔アクセス
インターネット越しにインバンド管理を行う場合は、必ずVPN(Virtual Private Network)を経由させるべきです。
管理ポートをインターネット上に直接公開することは、攻撃者に門戸を開いているのと同義であり、極めて危険な行為です。
VPNを介して組織の内部ネットワークに入り、そこから管理用VLANへアクセスするという二段構えの構成が、現代の標準的なセキュリティレベルと言えます。
インバンド管理の運用シナリオ
実際にどのような場面でインバンド管理が適しているのか、具体的な運用シナリオを想定してみましょう。
日常的なパフォーマンス監視
サーバーやスイッチのトラフィック量、CPU使用率などを定期的に取得する監視ツール(ZabbixやNagiosなど)は、主にインバンド管理を利用します。
数分おきに発生する軽量なSNMPトラフィックは、業務通信に与える影響が少なく、既存のネットワークを利用して収集するのが最も効率的だからです。
グラフ化されたデータを参照しながら、将来のキャパシティプランニングを行うといった用途に最適です。
軽微な設定変更やOSアップデート
ポートの開放設定やVLANの割り当て変更など、ネットワークの疎通が確保されている状態での変更作業は、インバンド管理で行うのが一般的です。
管理者はデスクにいながら、複数の機器に対してスクリプトを実行し、一括で設定を変更することも可能です。
このような作業のスピード感は、インバンド管理ならではのメリットと言えるでしょう。
トラブルシューティングの初期段階
「特定の部署で通信が遅い」といった報告を受けた際、まずはSSHで近くのスイッチにログインし、ログを確認したりインターフェースの状態をチェックしたりします。
ネットワークが生きており、ログインが可能な状態であれば、インバンド管理は迅速な原因究明の手段となります。
インバンド管理の限界を超えたら
しかし、ネットワーク設定を誤って自身の接続を遮断してしまったり、ファームウェアの書き換えに失敗してOSが起動しなくなったりした場合は、インバンド管理の限界です。
ここで初めて「アウトオブバンド管理」が必要になります。
サーバーであればIPMIやiDRAC、iLOといったリモート管理機能、ネットワーク機器であればコンソールサーバー経由のアクセスがこれに当たります。
重要なシステムにおいては、「普段はインバンド管理で効率を追求し、万が一の際はアウトオブバンド管理で確実に復旧させる」というハイブリッドな体制を構築することが、最も現実的かつ安全な運用スタイルです。
まとめ
インバンド管理は、既存のネットワーク経路を流用して効率的にシステムを管理する、現代のIT運用における基盤技術です。
導入コストが低く、シンプルな構成で運用できるという大きなメリットがある一方で、ネットワーク障害時にアクセス不能になるという致命的な弱点も併せ持っています。
セキュリティリスクを最小化するために、管理用VLANの構築やACLによるアクセス制限、そして通信の暗号化を徹底することが不可欠です。
ネットワーク管理者は、インバンド管理の特性を正しく理解した上で、必要に応じてアウトオブバンド管理との使い分けや組み合わせを検討してください。
適切な管理手法の選択は、システムの可用性と安全性を高め、結果としてビジネスの信頼性を支える重要な要素となります。
本記事を参考に、自社のネットワーク管理体制が最適な状態であるか、今一度見直してみてはいかがでしょうか。