インターネットを利用する上で欠かせない電子メールですが、その裏側では「SMTP」と呼ばれるプロトコルがメッセージを運ぶ役割を担っています。
メールサーバーの管理において、かつては当たり前だった設定が、現在ではサイバー攻撃の踏み台として悪用されるリスクとなっているケースが少なくありません。
その代表的な例が、今回解説する「オープンリレー(第三者中継)」という状態です。
オープンリレーは、悪意のある第三者によってスパムメールの大量送信に利用される恐れがあり、サーバー管理者にとって最も警戒すべき設定不備の一つと言えます。
本記事では、オープンリレーの仕組みから、それが引き起こすセキュリティ上の脅威、そして適切な対策方法について詳しく解説していきます。
オープンリレー(第三者中継)とは何か
オープンリレーとは、メールサーバーが自分自身のドメインとは無関係な第三者からのメール配信依頼を、無条件に受け入れて転送してしまう状態を指します。
別名で「第三者中継」とも呼ばれ、インターネット上の誰でもそのサーバーを経由してメールを送信できてしまう設定を意味します。
本来、メールサーバーは自分の組織内のユーザーが外部へ送るメールか、あるいは外部から自分の組織内のユーザー宛てに届くメールのみを処理すべきものです。
しかし、オープンリレーが許可されているサーバーは、送信元も送信先も自組織に関係のないメールであっても、中継地点として動作してしまいます。
これは、いわば「誰でも勝手に入ってきて、好きな宛先に手紙を出せる郵便局」のような状態になっていると言えるでしょう。
SMTPの役割とリレーの仕組み
メールの送受信には、SMTP(Simple Mail Transfer Protocol)という通信規約が利用されます。
ユーザーがメールソフトで作成したメールは、まず送信側のSMTPサーバーに送られ、そこから宛先のドメインを管理するSMTPサーバーへとバケツリレーのように転送されます。
この「転送」のプロセス自体は、電子メールというシステムが成立するために不可欠な動作です。
問題となるのは、送信者の身元を確認せずに、誰からの依頼でも引き受けてしまう「無制限なリレー」が行われている場合です。
現代のインターネットでは、正当な権限を持つユーザーのみがリレーを利用できるように制限をかけるのが鉄則となっています。
歴史的背景と現状の変化
インターネットの黎明期において、オープンリレーは必ずしも悪とされる設定ではありませんでした。
当時はネットワークが今ほど複雑ではなく、善意に基づいた相互運用の精神から、メールを確実に届けるために多くのサーバーがオープンリレーを許可していました。
しかし、1990年代後半からスパムメールが社会問題化するにつれ、この仕組みはスパム送信者にとって格好の隠れ蓑となりました。
現在では、主要なメールサーバーソフト(PostfixやSendmail、Exchangeなど)のデフォルト設定は、オープンリレーが禁止された状態になっています。
それでもなお、古いシステムの流用や設定ミスによって、意図せずオープンリレー状態になっているサーバーが今もなお存在しています。
オープンリレーがもたらす深刻なセキュリティリスク
オープンリレー状態を放置することは、自組織だけでなく、インターネット全体のセキュリティを脅かす行為に繋がります。
具体的にどのようなリスクが発生するのか、その影響範囲を確認しておきましょう。
スパムメールやフィッシング詐欺の踏み台
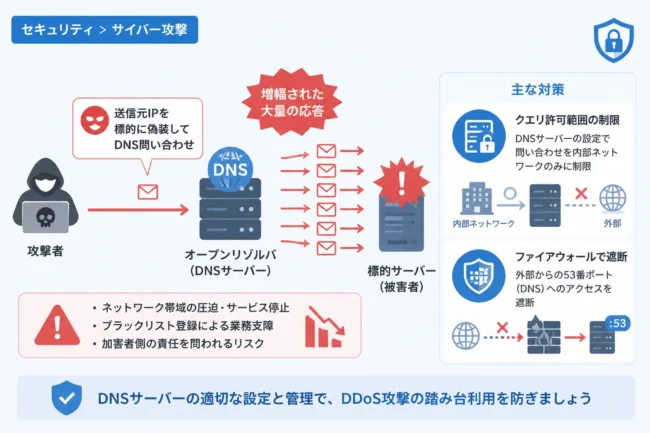
スパム業者は、自分たちの正体を隠し、かつ効率的に大量のメールを送りつけるために、常に脆弱なサーバーを探しています。
オープンリレーが可能なサーバーが見つかると、そこから大量の迷惑メールやフィッシング詐欺メールが世界中にバラまかれることになります。
攻撃者にとって、他人のサーバーを利用することは、自前のリソースを消費せずに済むだけでなく、追跡を逃れるための絶好の手段となります。
サーバー自体のブラックリスト登録
もしあなたの管理するサーバーがオープンリレーに悪用されると、世界中の「ブラックリスト(DNSBL)」に登録されてしまいます。
ブラックリストとは、スパム送信元として確認されたサーバーのIPアドレスを記録しているデータベースのことです。
多くのメール受信サーバーは、受信時にこのブラックリストを参照し、掲載されているIPアドレスからのメールを自動的に拒否します。
その結果、組織内の正規のユーザーが送る業務メールまでもが、相手側に届かなくなるという深刻な事態を招きます。
サーバーリソースの枯渇とパフォーマンス低下
大量のスパムメールを処理し続けることで、サーバーのCPUやメモリに過大な負荷がかかります。
また、メール送信キューがスパムで埋め尽くされることで、正常なメールの配信が遅延したり、最悪の場合はサーバーがダウンしたりすることもあります。
さらに、ネットワーク帯域が圧迫され、他の業務システムにも悪影響を及ぼす可能性も否定できません。
社会的信頼の失墜
自社のサーバーが攻撃の踏み台にされたという事実は、セキュリティ管理が甘い企業であるという印象を外部に与えます。
もし取引先に大量のスパムが届き、その送信元が自社サーバーであった場合、ビジネス上の信頼関係を大きく損なうことになりかねません。
場合によっては、プロバイダから警告を受けたり、通信回線を遮断されたりするリスクも伴います。
オープンリレーを防止するための主な対策
オープンリレーを防ぎ、安全なメール運用を実現するためには、いくつかの技術的な対策を組み合わせることが有効です。
以下に代表的な手法を解説します。
1. SMTP AUTH(SMTP認証)の導入
最も基本的かつ強力な対策は、SMTP AUTHを導入することです。
これは、メールを送信(リレー)しようとするユーザーに対し、ユーザーIDとパスワードによる認証を求める仕組みです。
認証に成功したユーザーのみが外部へのメール転送を許可されるため、部外者による不正な中継を確実に防ぐことができます。
現在、ビジネス用途で利用されるほぼ全てのメールサーバーにおいて、このSMTP AUTHの利用が標準となっています。
2. IPアドレスによる送信制限
自社の社内LANや特定の拠点など、信頼できるネットワーク範囲(IPアドレス)からの接続のみをリレー許可する方法です。
例えば、Postfixなどの設定ファイルにおいて、mynetworksなどのパラメータで許可するIP範囲を限定します。
ただし、外出先や自宅からリモートワークでメールを送信する場合には、固定のIPアドレスが使えないため、この方法だけでは不十分です。
その場合は、前述のSMTP AUTHと組み合わせて運用するのが一般的です。
3. 送信ドメイン認証技術の活用(SPF/DKIM/DMARC)
直接的なオープンリレー対策とは異なりますが、自社のドメインを保護するために「SPF」「DKIM」「DMARC」といった技術を導入することも重要です。
これらの技術は、メールの送信元が正当なサーバーであることを証明するための仕組みです。
万が一、自社サーバーがオープンリレーに悪用されたとしても、これらの認証が正しく設定されていれば、受信側で「なりすまし」として検知しやすくなります。
包括的なメールセキュリティを構築する上では、避けては通れない技術です。
4. POP before SMTP(過去の対策)
歴史的な対策の一つに「POP before SMTP」という手法もあります。
これは、メールを送信する前に一度POP3(メール受信)の認証を行うことで、一時的にそのIPアドレスからの送信を許可する仕組みです。
しかし、この方法は現在では時代遅れとなっており、より安全で効率的なSMTP AUTHへの移行が推奨されています。
サーバーの設定例(Postfixの場合)
多くのLinuxサーバーで採用されているMTA(メール転送エージェント)である「Postfix」を例に、設定のポイントを見てみましょう。
オープンリレーを防止するための設定は、主にmain.cfという設定ファイルで行います。
# /etc/postfix/main.cf の一部

# 信頼できるネットワークを指定(自サーバー自身とローカルネットワークのみに限定)
mynetworks = 127.0.0.0/8, 192.168.1.0/24

# リレーを制限するルールを設定
smtpd_relay_restrictions =
    permit_mynetworks,
    permit_sasl_authenticated,
    defer_unauth_destination
この設定の意味を解説します。
permit_mynetworksは、mynetworksで指定した信頼できるIPアドレスからのリレーを許可します。
permit_sasl_authenticatedは、SMTP AUTH(SASL認証)を通過したユーザーのリレーを許可します。
そして、最後のdefer_unauth_destination(あるいはreject_unauth_destination)によって、上記の条件に合致しない第三者からの外部宛てメールをすべて拒否します。
このように設定することで、「許可された身内」か「正しくログインした人」以外はサーバーを使えない状態にできます。
自社サーバーがオープンリレーになっていないか確認する方法
サーバーの管理者は、定期的に自分のサーバーがオープンリレーの状態になっていないかチェックする必要があります。
手動でコマンドを使って確認する方法のほか、オンラインのチェックツールを利用するのが便利です。
オンラインチェックツールの利用
インターネット上には、特定のIPアドレスやドメインを入力するだけで、オープンリレーの有無をテストしてくれる無料のサイトが多数存在します。
これらのツールは、外部の視点から実際にリレーが可能かどうかを試行し、その結果をレポートしてくれます。
定期的にこれらのツールを使って、意図しない設定変更やミスがないかを確認することをお勧めします。
telnetやncコマンドによる手動確認
技術的な知識があれば、コマンドラインから直接SMTPコマンドを叩いて確認することも可能です。
外部のネットワークから、自社サーバーの25番ポートに接続し、自分に関係のない宛先へメールを送る手順を試します。
もしサーバーが Relay access denied というエラーを返せば、正しくリレーが拒否されている証拠です。
| 確認項目 | 正常な状態(リレー禁止) | 危険な状態(オープンリレー) |
|---|---|---|
| 外部からの接続テスト | 認証なしの送信が拒否される | 認証なしで外部へ送信できてしまう |
| SMTPサーバーの応答 | 554 Relay access denied 等 | 250 Ok (送信を受け付ける) |
| ブラックリストの状態 | 登録されていない(Clean) | 多くのリストに登録されている |
まとめ
オープンリレーは、インターネットの初期には許容されていた仕組みでしたが、現在では非常に危険なセキュリティホールと見なされています。
悪意のある攻撃者にサーバーを悪用されると、自組織のメールが届かなくなるだけでなく、加害者側として社会的責任を問われることにもなりかねません。
サーバー管理者は、必ずSMTP AUTHを有効にし、IPアドレスによる制限を適切に行うことで、第三者による不正な中継を遮断しなければなりません。
また、一度設定して終わりにするのではなく、定期的な脆弱性診断やログの監視を通じて、安全な状態が維持されているかを確認し続けることが重要です。
電子メールという重要な通信インフラを守るために、オープンリレー対策を徹底し、安全なネットワーク環境を構築していきましょう。