デジタル化が加速する現代のビジネス環境において、ITセキュリティの考え方は劇的な転換期を迎えています。
かつては社内ネットワークと外部のインターネットを分ける「境界線(ペリメータ)」を守ることがセキュリティの主軸でした。
しかし、クラウドサービスの普及やリモートワークの浸透により、従来の境界防御だけでは資産を守りきることが困難になっています。
こうした状況下で、「誰が」「どのデバイスから」「何に」アクセスしているのかを特定する「アイデンティティ」が、新たなセキュリティの境界線として注目されています。
本記事では、セキュリティにおけるアイデンティティの本質的な意味から、その重要性、最新の管理手法までを詳しく解説します。
アイデンティティの定義とITセキュリティにおける役割
一般的にアイデンティティ(Identity)とは、「自己同一性」や「身元」を指す言葉です。
ITシステムやセキュリティの文脈において、アイデンティティは「ユーザーやデバイス、プログラムを一意に識別するための情報」を意味します。
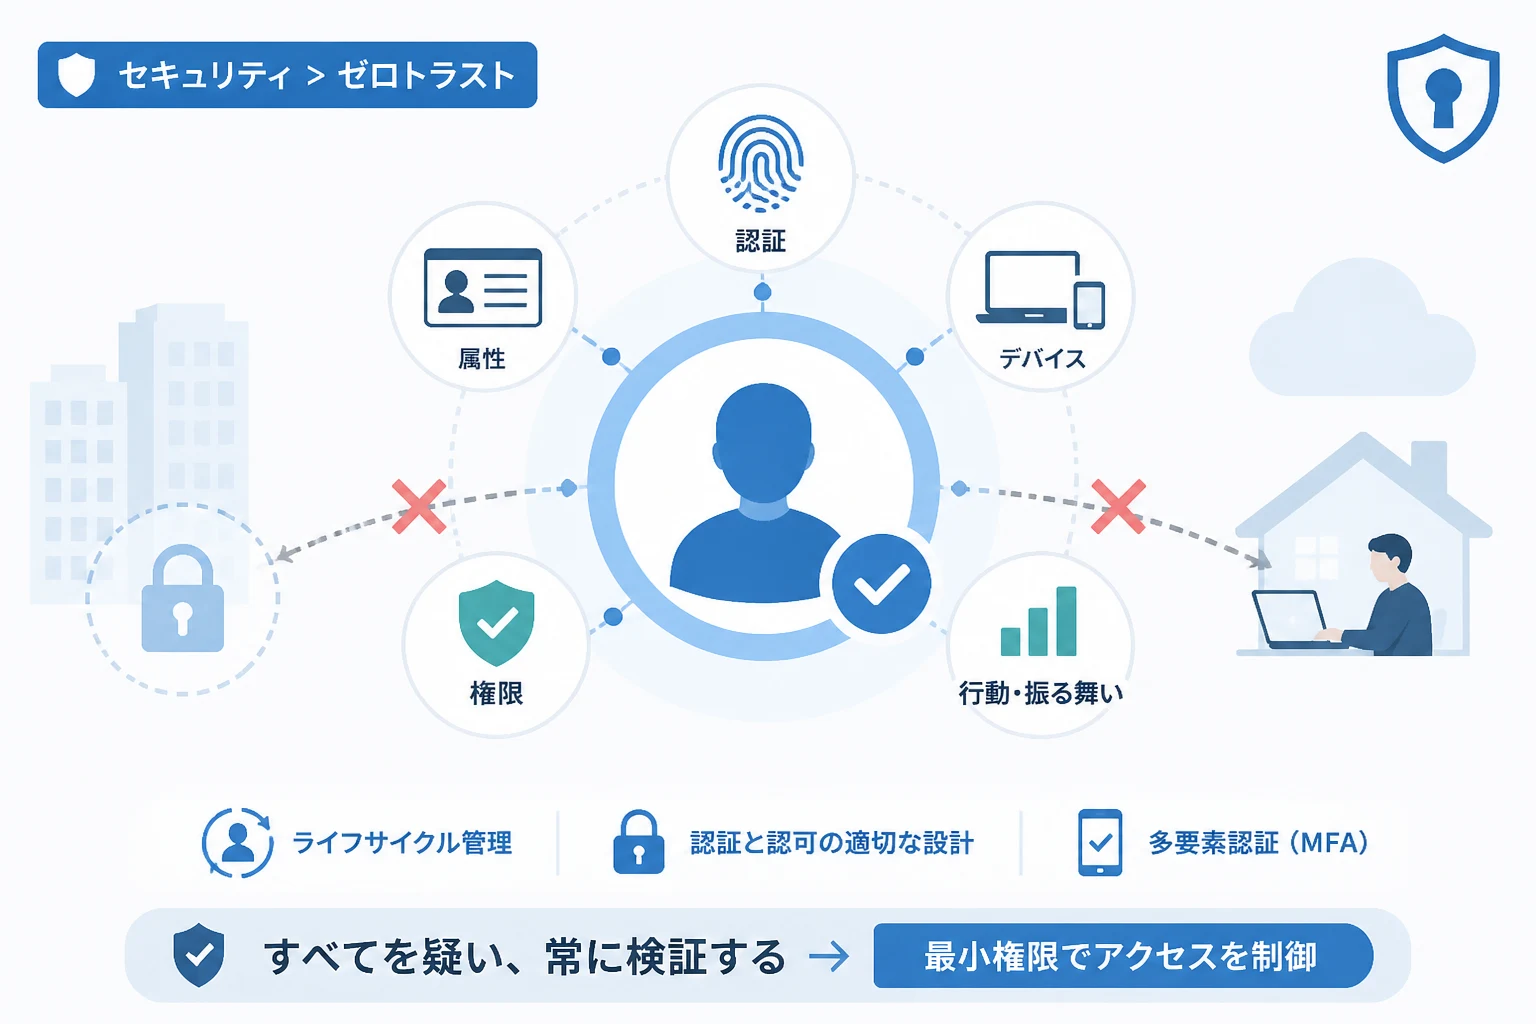
単なる「名前」や「ID」だけではなく、その主体に紐付く属性情報や権限、振る舞いの履歴なども含めた広い概念です。
「アカウント」と「アイデンティティ」の違い
混同されやすい言葉に「アカウント」がありますが、アイデンティティとは明確な違いがあります。
アカウントは特定のサービスを利用するための「利用権」や「ログイン情報」そのものを指します。
一方でアイデンティティは、複数のアカウントを束ねる「主体そのもの」を表す概念です。
例えば、一人の従業員がメール、チャット、人事システムの3つのアカウントを持っている場合、アイデンティティはその従業員本人という1つの存在に集約されます。
アイデンティティを構成する要素
アイデンティティは、以下のようなさまざまなデータによって構成されています。
まず、氏名や社員番号、メールアドレスといった基本情報が挙げられます。
次に、所属部署や役職、役割(ロール)といった属性情報が含まれます。
さらに、使用しているデバイスの識別子やIPアドレス、位置情報といったコンテキスト情報も重要な要素です。
これらの情報を組み合わせることで、システムは「今アクセスしようとしているのが本当に本人であるか」を判断します。
なぜ「アイデンティティが新たな境界」と言われるのか
近年、セキュリティ業界では「Identity is the new perimeter(アイデンティティは新たな境界である)」という言葉が頻繁に語られます。
この変化の背景には、従来のネットワーク防御モデルの限界があります。
境界防御モデルの終焉
従来は、オフィスという物理的な場所に依存した「社内ネットワーク」をファイアウォールで囲む手法が主流でした。
しかし、SaaSの利用拡大により、重要なデータは社外のクラウドストレージに保存されるようになりました。
また、従業員が自宅やカフェから業務を行うことが当たり前になり、守るべき「場所」が分散してしまいました。
このように境界が曖昧になった結果、場所ではなく「人(アイデンティティ)」をベースにアクセス制御を行う必要性が生じたのです。
ゼロトラスト・アーキテクチャの核心
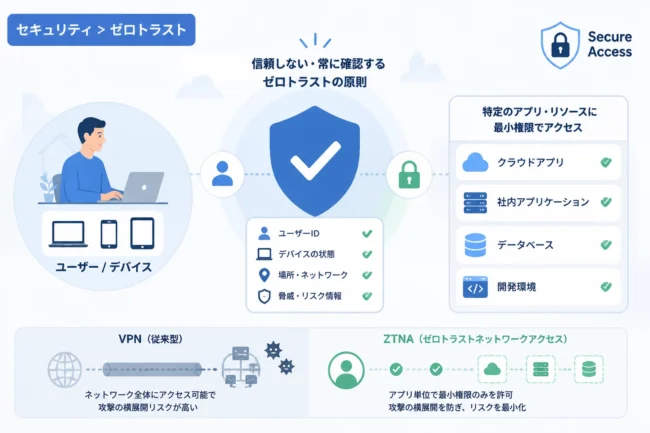
「何も信頼しない」という前提に立つ「ゼロトラスト」という考え方において、アイデンティティは最も重要な構成要素です。
ゼロトラストでは、ネットワークの内外を問わず、すべてのアクセス要求に対して厳格な検証を求めます。
この検証において、「誰がアクセスしているのか」を正確に把握するプロセスこそがアイデンティティ管理です。
アイデンティティを強固に管理することで、攻撃者がネットワーク内に侵入したとしても、権限のないデータへのアクセスを阻止できます。
アイデンティティ管理(IAM)の基本機能
企業がアイデンティティを適切に扱うための仕組みを「アイデンティティ・アクセス管理(IAM:Identity and Access Management)」と呼びます。
IAMは主に、ライフサイクル管理、認証、認可の3つのプロセスで構成されます。
アイデンティティのライフサイクル管理
アイデンティティは、作成から削除までのプロセスを適切に管理する必要があります。
入社時のアイデンティティ作成(プロビジョニング)、異動に伴う権限変更、そして退職時の削除(デプロビジョニング)という一連の流れです。
特に退職者のアカウントが残ったまま放置される「幽霊アカウント」は、サイバー攻撃の格好の標的となります。
適切なライフサイクル管理を行うことで、常に最新かつ正確なアイデンティティの状態を維持できます。
認証と認可の違い
IAMを理解する上で、認証(Authentication)と認可(Authorization)の区別は非常に重要です。
多くの人がこれらを混同していますが、セキュリティ上は全く異なる役割を持っています。
| 項目 | 認証(Authentication) | 認可(Authorization) |
|---|---|---|
| 目的 | 相手が本人であることを確認する | 特定のリソースへのアクセス許可を与える |
| 問いかけ | 「あなたは誰ですか?」 | 「あなたは何をして良いですか?」 |
| 主な手法 | パスワード、生体認証、多要素認証 | アクセス制御リスト(ACL)、ロールベース制御 |
認証に成功したからといって、すべてのデータにアクセスできるわけではありません。
認証によってアイデンティティが確定した後、そのアイデンティティに対して「どの範囲の操作を許すか」を決定するのが認可の役割です。
アイデンティティを脅かす主なサイバー攻撃
攻撃者は、企業の強固なネットワークを突破するよりも、アイデンティティを盗用して正当なユーザーになりすます方が効率的であると知っています。
アイデンティティに関連する主要な脅威を理解しておくことは、対策を立てる上で不可欠です。
フィッシング攻撃と認証情報の窃取
偽のログインページへ誘導し、ユーザーのIDとパスワードを盗み取る手法は今なお非常に有効な攻撃です。
最近では、ワンタイムパスワードまでもリアルタイムで盗み出す高度なフィッシング手法も確認されています。
一度アイデンティティが盗まれると、システム側からは「正当なアクセス」として認識されるため、検知が困難になります。
クレデンシャル・スタッフィング
過去の漏洩事件などで流出したIDとパスワードのリストを使い、さまざまなサービスに対して機械的にログインを試みる攻撃です。
ユーザーが複数のサービスで同じパスワードを使い回している場合、芋づる式に多くのアカウントが乗っ取られるリスクがあります。
これは、一つのアイデンティティが複数のアカウントに関連付けられている脆弱性を突いた攻撃と言えます。
特権昇格攻撃
一般ユーザーのアイデンティティを奪取した後、システム内の脆弱性を突いて管理者権限(特権)を手に入れる手法です。
特権アイデンティティが乗っ取られると、データの破壊や流出、バックドアの設置など、壊滅的な被害が生じる恐れがあります。
アイデンティティを保護するための最新技術
脅威が高度化する中で、アイデンティティを守るための技術も進化を続けています。
従来の「パスワードのみ」の管理から脱却し、より多層的で強固な仕組みを導入することが求められています。
多要素認証(MFA)の義務化
パスワードに加えて、スマートフォンへの通知や生体情報などを組み合わせる多要素認証は、もはや必須の対策です。
たとえパスワードが漏洩しても、物理的なデバイスを持たない攻撃者によるログインを阻止できます。
特に「FIDO2」などの公開鍵暗号を用いた規格は、フィッシングに対しても強い耐性を持ちます。
パスワードレス認証
「パスワードを覚える」というユーザーの負担を減らしつつ、セキュリティを向上させるのがパスワードレス認証です。
指紋や顔認証などの生体認証、あるいはハードウェアトークンを利用することで、パスワードという「盗まれやすい情報」そのものを排除します。
これにより、パスワードを狙った多くのサイバー攻撃を無効化することが可能になります。
IDaaS(Identity as a Service)の活用
クラウド上でアイデンティティ管理機能を提供するサービスを「IDaaS」と呼びます。
複数のクラウドサービスのログインを一括管理するシングルサインオン(SSO)機能を提供します。
また、異常な場所からのログインや深夜のアクセスなど、リスクベースの適応型認証を容易に実装できるのが特徴です。
アイデンティティ管理におけるベストプラクティス
技術を導入するだけでなく、運用面でも適切なルールを策定することが重要です。
ここでは、組織が取り組むべきアイデンティティ管理の指針を紹介します。
最小権限の原則(PoLP)の徹底
ユーザーには、その業務を遂行するために必要な「最小限の権限」のみを与えるべきです。
過剰な権限を付与したままにすると、万が一アイデンティティが乗っ取られた際の被害範囲が拡大してしまいます。
定期的に権限の棚卸しを行い、不要になったアクセス権は即座に剥奪する運用を徹底しましょう。
特権アクセス管理(PAM)の導入
管理者権限を持つアイデンティティは、一般ユーザーとは異なる厳格な管理が必要です。
「誰が、いつ、どのような操作を行ったか」を詳細にログに記録し、リアルタイムで監視する仕組みを導入します。
必要に応じて、作業時のみ一時的に権限を付与する「Just-In-Time(JIT)」アクセスの採用も有効です。
コンテキストベースのアクセス制御
単にIDとパスワードが一致しているかだけでなく、アクセス時の状況(コンテキスト)を判断基準に加えます。
例えば、「会社支給のデバイスか」「認可された国からのアクセスか」「普段の行動パターンと一致するか」といった要素です。
状況に違和感がある場合は、追加の認証を求めたり、アクセスを遮断したりすることで、なりすましを防ぎます。
今後の展望:分散型アイデンティティとAIの活用
アイデンティティの概念は、今後さらに進化していくと考えられています。
その一つが、ブロックチェーン技術などを活用した「分散型アイデンティティ(DID)」です。
これは、特定の企業やサービスにアイデンティティを預けるのではなく、ユーザー自身が自分の情報をコントロールする仕組みです。
プライバシー保護と利便性の両立を実現する技術として期待されています。
また、アイデンティティの振る舞い分析(ITDR:Identity Threat Detection and Response)にAIが活用され始めています。
AIが膨大なログから「普段と異なるわずかな変化」を検知し、攻撃の兆候をいち早く察知することが可能になります。
まとめ
アイデンティティは、もはや単なる「ユーザーID」のことではありません。
それは、クラウドやテレワークが普及した現代において、情報を守るための最後の砦となる「新たな境界」です。
ネットワークの内外を分ける物理的な壁がなくなった今、アイデンティティを軸とした厳格なアクセス制御が不可欠となっています。
企業が持続的な成長を目指すためには、強固な認証技術の導入と、適切なライフサイクル管理の両輪を回していく必要があります。
アイデンティティを正しく理解し、適切に管理することは、現代のビジネスにおける最も重要な戦略の一つと言えるでしょう。
本記事を通じて、アイデンティティの重要性を再認識し、自社のセキュリティ対策を見直すきっかけとなれば幸いです。