現代のビジネス環境において、テレワークの普及やクラウドサービスの活用は不可欠な要素となりました。
このような変化に伴い、社内ネットワークの境界を守る従来のセキュリティモデルだけでは、巧妙化するサイバー攻撃を防ぎきれなくなっています。
そこで、全てのアクセスを疑い、厳格に認証を行う「ゼロトラスト」の考え方を具現化したZTNA(ゼロトラストネットワークアクセス)が大きな注目を集めています。
本記事では、ZTNAの基本的な仕組みや、従来のVPNとの決定的な違い、導入によって得られるメリットについて詳しく解説します。
ZTNA(ゼロトラストネットワークアクセス)とは
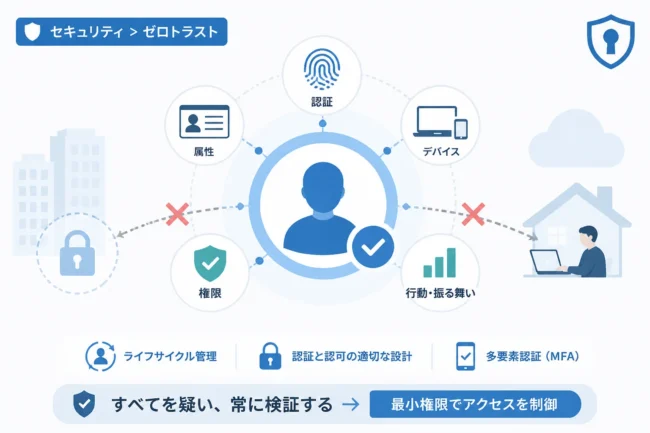
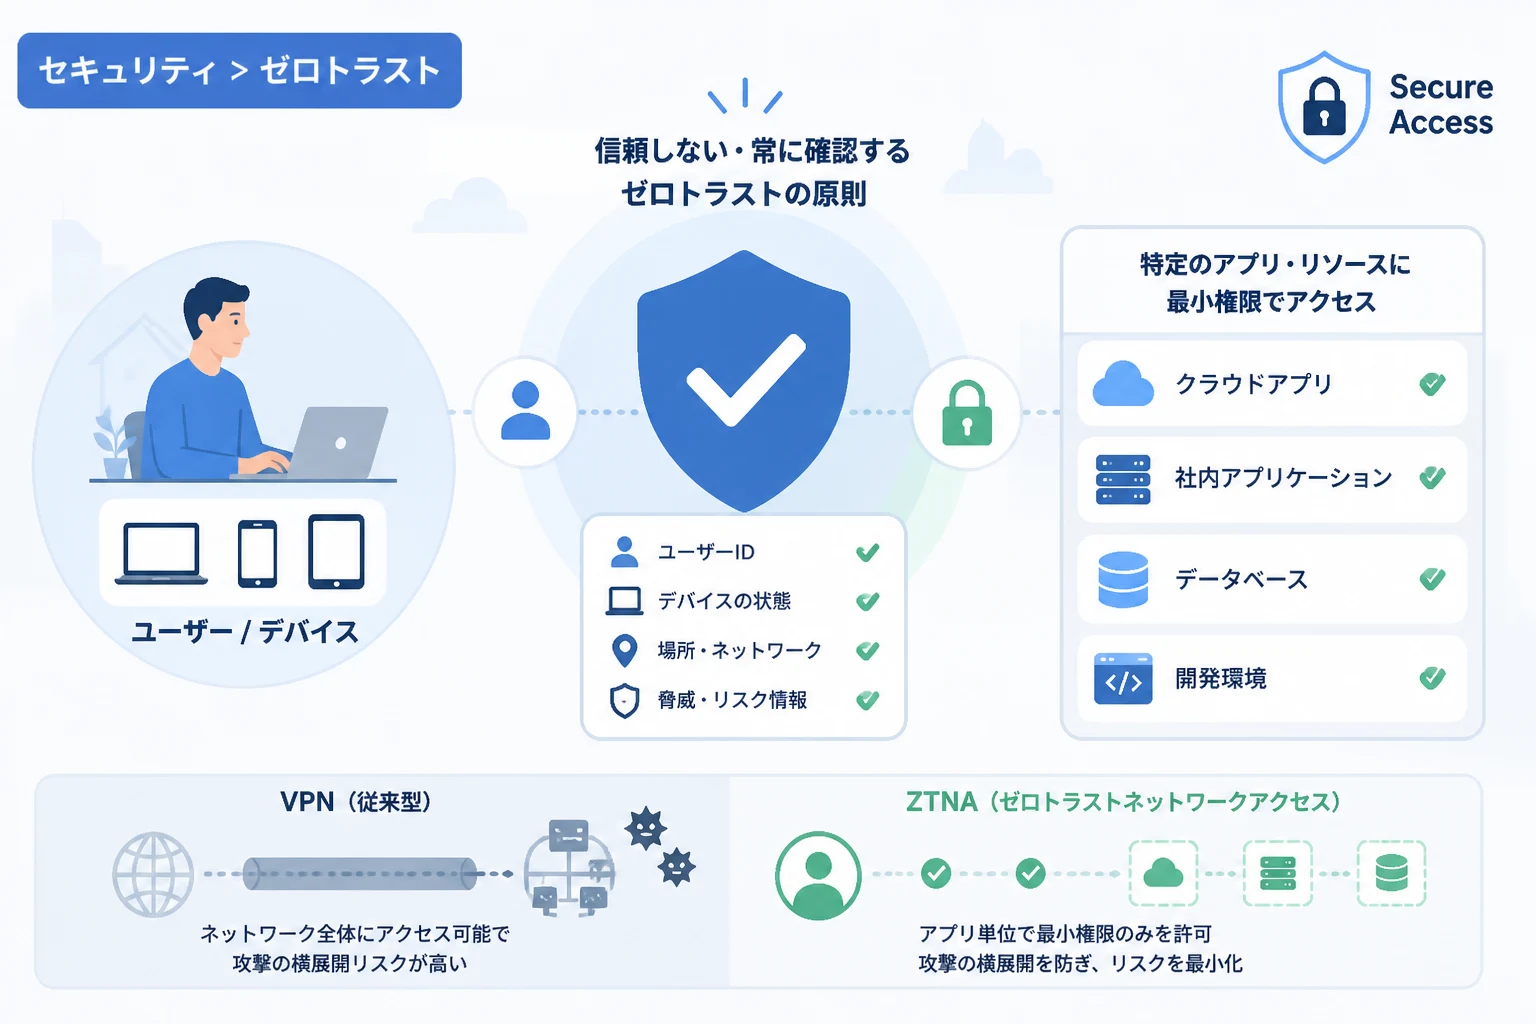
ZTNAとは、場所や端末を問わず、特定のアプリケーションやリソースへのアクセスを「決して信頼せず、常に検証する」という原則に基づいて制御するセキュリティソリューションです。
従来のセキュリティ対策は、社内ネットワークを「安全な領域」、外部ネットワークを「危険な領域」と明確に分ける「境界型セキュリティ」が主流でした。
しかし、内部不正や高度な標的型攻撃が増加したことで、一度ネットワーク内に侵入を許すと被害が拡大しやすいという弱点が露呈しました。
ZTNAは、ユーザーの ID、デバイスの状態、場所、時間などのコンテキストを基に、アクセス権限を動的に判断します。
アクセスが許可されたとしても、その範囲は必要最小限のリソースに限定され、ネットワーク全体への自由なアクセスは許可されません。
このように、ネットワークの場所ではなく「ユーザーとアプリケーションの関係性」を重視して守るのがZTNAの本質です。
ゼロトラストの核心「Never Trust, Always Verify」
ZTNAの根幹にあるのは、「Never Trust, Always Verify(決して信頼せず、常に確認せよ)」というゼロトラストの哲学です。
これまでは、一度認証を突破してネットワークに入ってしまえば、そのユーザーは「信頼できる存在」として扱われてきました。
ZTNAでは、たとえ社内からのアクセスであっても、あらかじめ定義されたポリシーに従って都度認証と認可を繰り返します。
これにより、万が一アカウント情報が盗まれたとしても、不正な挙動を即座に検知して遮断することが可能になります。
ZTNAの仕組みと技術的構成
ZTNAがどのようにして安全なアクセスを実現しているのか、その裏側にある技術的な仕組みを紐解いていきましょう。
ZTNAは主に、ユーザーからの接続要求をさばく「ZTNAコントローラー」と、実際のリソースを保護する「ZTNAゲートウェイ(またはコネクタ)」で構成されます。
SDP(Software Defined Perimeter)の活用
ZTNAを実現する代表的な技術の一つに、SDP(Software Defined Perimeter)があります。
SDPは、ソフトウェアによって仮想的な境界(ペリメータ)を構築する技術です。
特徴的なのは、認証前のリソースを外部から完全に見えない状態にする「ブラッククラウド」と呼ばれる仕組みです。
正規のユーザーが認証を通るまで、対象のサーバーやアプリケーションの IP アドレスやポートは秘匿されます。
これにより、攻撃者がネットワークをスキャンして脆弱性を探す行為を根本から防ぐことができます。
ID認識型プロキシによる制御
もう一つのアプローチとして、Googleが提唱した「BeyondCorp」に代表されるID認識型プロキシ方式があります。
これは、クラウド上のプロキシサーバーが全てのアクセスを中継し、ID管理システム(IdP)と連携して認可を行う仕組みです。
ユーザーはエージェントソフトを導入することなく、ブラウザ経由で安全に業務アプリを利用できるメリットがあります。
どちらの方式であっても、「認証されていないアクセスはリソースに到達すらできない」という点は共通しています。
ZTNAとVPNの決定的な違い
これまで多くの企業で利用されてきたVPN(Virtual Private Network)とZTNAは、何が異なるのでしょうか。
その違いを理解することは、自社に最適なセキュリティを検討する上で非常に重要です。
| 比較項目 | 従来のVPN | ZTNA |
|---|---|---|
| 信頼の概念 | 境界内は信頼する(境界型) | 一切信頼しない(ゼロトラスト) |
| アクセス範囲 | ネットワーク層全体への接続 | 特定のアプリケーション単位 |
| セキュリティレベル | 一度侵入されると横展開されやすい | 最小権限の原則で横展開を防止 |
| パフォーマンス | VPN装置への負荷集中(ボトルネック) | クラウド経由で分散処理が可能 |
| 可視性 | 接続ログの把握が限定的 | ユーザー単位の詳細な操作ログ |
ネットワーク接続か、アプリケーション接続か
VPNは、デバイスを社内ネットワークそのものに参加させる「ネットワークレベルの接続」を提供します。
これは、家の中に鍵を開けて入らせるようなもので、一度入ればリビングも寝室も自由に歩き回れる状態に似ています。
一方、ZTNAは特定のアプリケーションに対してのみ接続を許可する「アプリケーションレベルの接続」です。
これは、特定の部屋のドアだけを開け、それ以外の場所には一切立ち入らせない仕組みと言えます。
「ラテラルムーブメント(横方向の移動)」の防止
サイバー攻撃において最も恐ろしいのは、侵入した端末を踏み台にして他のサーバーへ感染を広げる「ラテラルムーブメント」です。
VPNの場合、一つの端末がマルウェアに感染すると、同じネットワーク内の全資産が危険にさらされます。
ZTNAであれば、マイクロセグメンテーション(細分化)によって通信が隔離されているため、被害を最小限に食い止めることができます。
ZTNAを導入するメリット
ZTNAへの移行は、単なるセキュリティ強化に留まらず、運用効率や利便性の面でも多くのメリットをもたらします。
1. セキュリティリスクの大幅な低減
前述の通り、最小権限の原則を徹底することで、情報漏洩のリスクを極限まで抑えることができます。
また、デバイスのパッチ適用状況やウイルス対策ソフトの稼働状況をチェックしてから接続を許可する「検疫機能」も備わっています。
これにより、管理不十分な私物デバイス(BYOD)からの脅威も排除可能です。
2. ユーザー体験(UX)の向上
従来のVPNでは、接続のたびに専用ソフトを立ち上げ、認証を待つという手間が発生していました。
ZTNAの多くはクラウドネイティブな設計であり、バックグラウンドで自動的に最適な経路で接続が行われます。
通信の遅延(レイテンシ)も軽減され、オフィスにいるのと変わらない感覚で業務に集中できる環境が整います。
3. 運用の柔軟性とスケーラビリティ
物理的なVPN装置を増設する必要がないため、急激なユーザー増にもクラウド上で柔軟に対応できます。
また、AWSやAzureといったマルチクラウド環境においても、統一されたポリシーでアクセス管理を一元化できるのが強みです。
IT管理者は、複雑なネットワーク構成に悩まされることなく、誰にどのアプリを使わせるかという論理的な管理に注力できます。
ZTNA導入時の注意点と検討ポイント
非常に強力なZTNAですが、導入にあたってはいくつか注意すべき点も存在します。
ID管理の徹底が前提条件
ZTNAは「誰が」アクセスしているかを重視するため、基盤となるID管理システム(IdP)の整備が欠かせません。
Azure AD(Microsoft Entra ID)やOktaなどのクラウドID基盤とのスムーズな連携が必要です。
多要素認証(MFA)を組み合わせて、ID自体の信頼性を高めることが成功の鍵となります。
レガシープロトコルへの対応確認
一部の古い社内システムや、特殊な通信プロトコルを使用するアプリケーションは、ZTNA経由での接続が難しい場合があります。
導入前に自社で利用しているアプリケーションをリストアップし、ZTNAでサポートされているか確認するプロセスが重要です。
全社一斉に切り替えるのではなく、まずはスモールスタートで検証を進めるのが現実的でしょう。
ZTNAの将来展望
ZTNAは、将来的にSASE(Secure Access Service Edge)と呼ばれる広範なフレームワークの一部として統合されていく傾向にあります。
SASEは、ZTNAに加えて、SD-WANやクラウド型ファイアウォール(FWaaS)、CASB(クラウドアクセスセキュリティブラウザ)などを包括した概念です。
ネットワーク機能とセキュリティ機能をクラウド上で一括提供することで、より高度で効率的なITインフラが実現します。
これからの企業のデジタル戦略において、ZTNAを起点としたゼロトラストの構築は避けて通れない道となるでしょう。
まとめ
ZTNA(ゼロトラストネットワークアクセス)は、従来の境界型セキュリティの限界を打破する、次世代のアクセス制御技術です。
「決して信頼せず、常に検証する」という考え方を徹底することで、テレワークやクラウド利用が進む現代においても、高いセキュリティレベルを維持できます。
VPNのボトルネック解消や、ランサムウェア被害の抑制を検討している企業にとって、ZTNAは最も有力な解決策の一つとなるはずです。
まずは自社のアクセス状況を可視化し、適切なパートナーとともにゼロトラストへの第一歩を踏み出してみてはいかがでしょうか。