現代のサイバーセキュリティにおいて、従来のような既知のパターンに依存する防御策だけでは限界が見え始めています。
巧妙化するサイバー攻撃や未知の脆弱性を突いた攻撃に対抗するために、近年注目を集めているのが「アノマリ」という概念です。
アノマリは日本語で「異常」や「例外」を意味し、システムやネットワークにおける不自然な挙動を捉えるための重要な指標となります。
この記事では、アノマリの基本的な意味から、セキュリティにおける検知の仕組み、導入するメリットや運用上の課題までを詳しく解説します。
アノマリ(Anomaly)とは?用語の定義を解説
アノマリとは、統計学やデータ解析の分野で用いられる言葉で、「通常の状態とは異なる、説明のつかない不規則な事象」を指します。
一般的なIT用語としては、データベース設計における不整合や、経済分野での理論に合致しない市場の動きを指すこともあります。
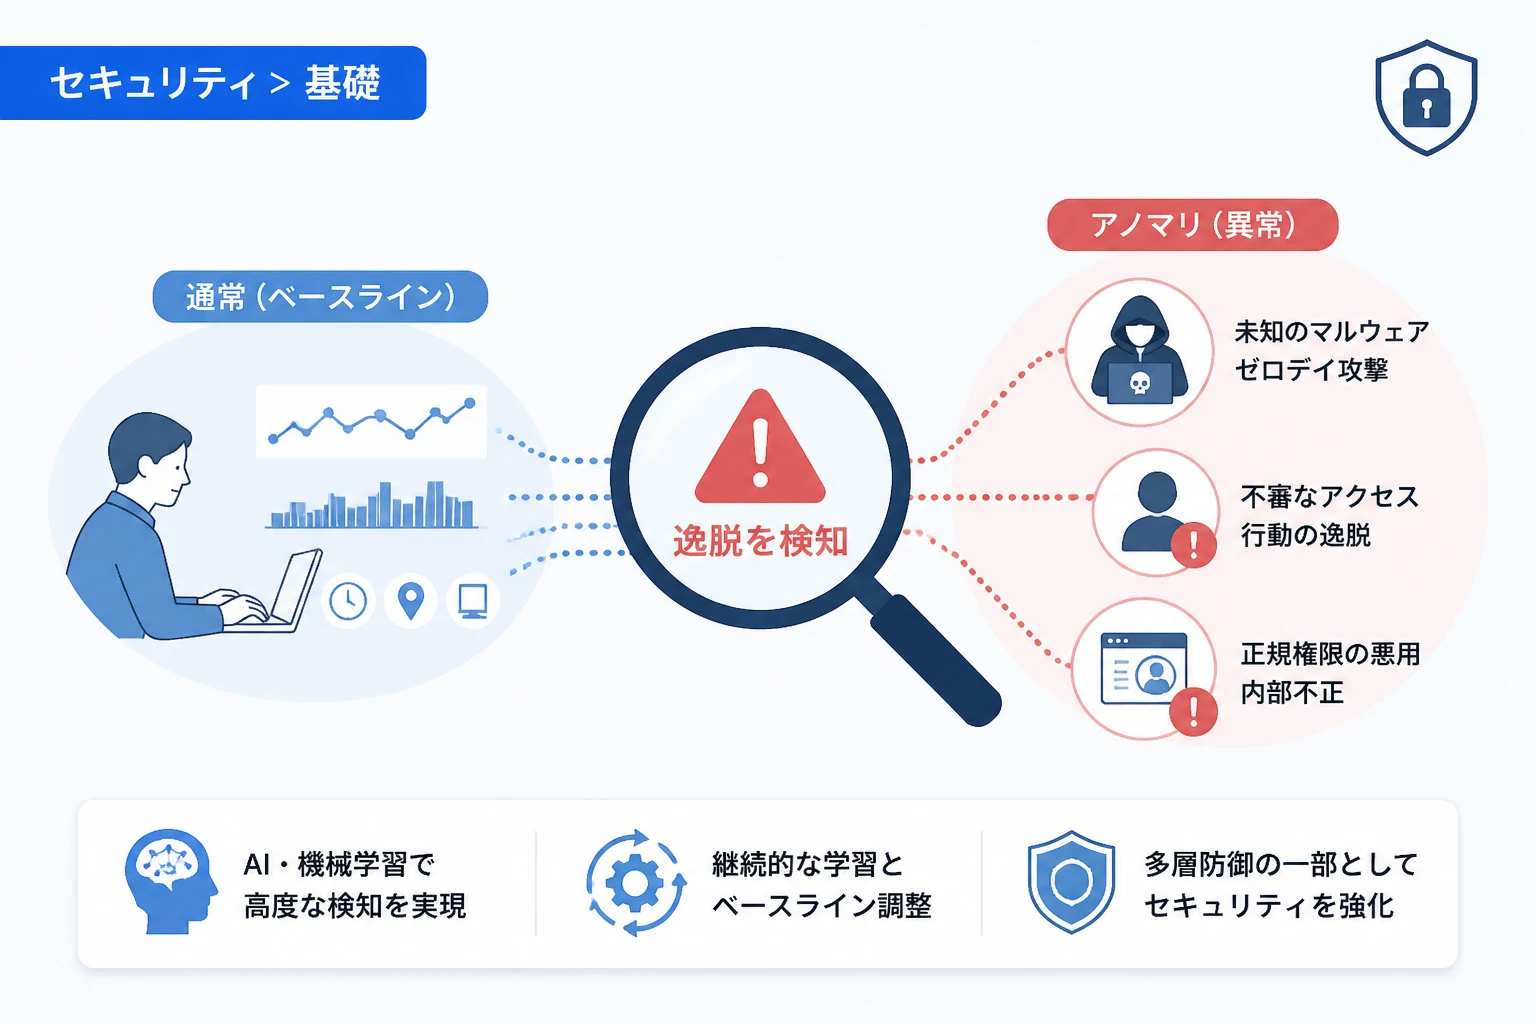
しかし、情報セキュリティの文脈におけるアノマリは、「システムやユーザーの普段の行動パターンから逸脱した挙動」という意味で使われます。
例えば、普段は日中にしかアクセスしないユーザーが深夜に大量のデータをダウンロードし始めた場合、それはアノマリとして認識されます。
アノマリそのものが直ちに悪意のある攻撃を意味するわけではありませんが、攻撃の予兆や内部不正の痕跡である可能性が非常に高いと考えられます。
セキュリティにおけるアノマリ検知の役割
セキュリティ対策において、アノマリを検知することは「まだ見ぬ脅威」を発見するために極めて重要な役割を果たします。
多くのセキュリティ製品は、過去に発見されたウイルスの特徴を記録した「シグネチャ」と呼ばれるリストを基に攻撃を判断します。
しかし、シグネチャが存在しない未知のマルウェアや、正当な権限を悪用した不正操作をシグネチャ型で見抜くことは困難です。
アノマリ検知は、「何が正常か」を定義し、そこから外れたものをすべて異常として抽出するというアプローチをとります。
これにより、攻撃の手法が新しくても、「普段と違う動き」をしているという事実だけで脅威をあぶり出すことが可能になります。
アノマリ検知の仕組み
アノマリ検知がどのようにして異常を判断しているのか、その基本的なメカニズムを解説します。
ベースラインの構築(学習フェーズ)
アノマリ検知を行うためには、まず比較対象となる「正常な状態(ベースライン)」を知る必要があります。
システムは一定期間、ネットワークのトラフィック量、ユーザーのログイン時間、実行されるコマンドの種類などのデータを収集します。
この学習期間を経て、「このシステムにおける日常的なプロファイル」が作成されます。
近年ではこの学習プロセスにAI(人工知能)や機械学習が活用されており、複雑なパターンの解析が行われています。
偏差の算出と判定(検知フェーズ)
ベースラインが構築された後は、リアルタイムで発生するイベントを常に監視し、ベースラインと比較し続けます。
現在の挙動がベースラインからどれほど離れているかを数値化し、その「偏差」が一定のしきい値を超えた場合にアラートを発信します。
単一の事象だけでなく、複数の要素を組み合わせて「総合的な不審度」を算出する高度なモデルも存在します。
アノマリ検知とシグネチャ検知の違い
セキュリティの検知手法には、大きく分けて「シグネチャ検知」と「アノマリ検知」の2種類があります。
それぞれの違いを理解することで、なぜアノマリ検知が必要とされるのかが明確になります。
| 比較項目 | シグネチャ検知 | アノマリ検知 |
|---|---|---|
| 判断基準 | 既知の攻撃パターン(ブラックリスト) | 正常な挙動からの逸脱(ホワイトリスト的発想) |
| 未知の脅威への対応 | 対応できない(後手に回る) | 対応可能 |
| 過検知(誤検知) | 非常に少ない | 比較的多い |
| 運用の手間 | リストの更新が主 | ベースラインの調整が必要 |
シグネチャ検知は、わかっている犯人を指名手配写真で探すようなもので、正確性は高いですが新種の犯人には無力です。
一方でアノマリ検知は、「普段この場所を歩かないような不審な動きをしている人」を見つけ出す手法と言えます。
主なアノマリ検知の対象と具体例
セキュリティ対策において、アノマリ検知はどのような対象に適用されるのでしょうか。
ネットワークアノマリ
ネットワークトラフィックの急増や、特定のポートへの短時間の大量アクセスなどを監視します。
DDoS攻撃や、内部ネットワークを探索するポートスキャンなどの動きを迅速に捉えることができます。
ホストアノマリ
サーバーやPC(エンドポイント)内でのリソース使用率やファイルの操作履歴を監視します。
ランサムウェアがファイルを一斉に暗号化する際のCPU負荷の急増や、システムファイルの不正な書き換えを検知します。
ユーザー行動分析(UEBA)
ユーザーの行動そのものを分析対象とする手法で、UEBA(User and Entity Behavior Analytics)と呼ばれます。
退職予定者が機密情報にアクセスしたり、海外から突然ログインが試行されたりといった「人間による不自然な動き」を特定します。
アノマリ検知を導入するメリット
アノマリ検知をセキュリティ戦略に組み込むことで、企業は以下のようなメリットを得られます。
ゼロデイ攻撃を未然に防げる可能性が高まる
ソフトウェアの脆弱性が修正される前に行われる「ゼロデイ攻撃」は、シグネチャが存在しないため防御が困難です。
しかし、攻撃コードが実行された際の不自然なプロセスの挙動をアノマリとして検知できれば、被害を最小限に抑えることが可能になります。
内部不正やアカウント乗っ取りの発見
正規のIDとパスワードを使用している攻撃者や内部犯は、従来の壁を作る防御では防げません。
アノマリ検知であれば、「権限は正しいが使い方が異常である」という矛盾を突くことができるため、迅速な対応が可能になります。
複雑化するIT環境への柔軟な対応
クラウドサービスの利用やテレワークの普及により、企業のネットワーク境界は曖昧になっています。
「どこからアクセスするか」ではなく「どのように振る舞うか」を基準とするアノマリ検知は、現代の環境に適した手法と言えます。
アノマリ検知における課題と対策
非常に強力なアノマリ検知ですが、導入にあたってはいくつか注意すべき課題も存在します。
過検知(フォールスポジティブ)のリスク
アノマリ検知の最大の課題は、「正常な変化」を「異常」と誤判定してしまうことです。
例えば、新システムの導入直後や繁忙期にトラフィックが増大した場合、それを攻撃と見なしてアラートを出すことがあります。
これを防ぐためには、定期的にベースラインを見直し、システムの学習精度を高めていく運用が必要です。
解析負荷とコスト
膨大なログデータをリアルタイムで解析するためには、高い処理能力を持つサーバーリソースが必要です。
また、検知された多くのアラートの中から真に危険なものを仕分けるための、専門的な知識を持つ人材も求められます。
ステルス攻撃への脆弱性
攻撃者がアノマリ検知の仕組みを逆手に取り、時間をかけてゆっくりとベースラインを汚染していく「ポイズニング攻撃」を仕掛ける可能性もあります。
少しずつ異常な行動を混ぜることで、それを「正常」として学習させてしまう高度な手法への警戒が必要です。
最新のAI・機械学習によるアノマリ検知の進化
近年では、ディープラーニングなどの最新技術がアノマリ検知に導入され、精度が劇的に向上しています。
従来の統計モデルでは捉えきれなかった「文脈(コンテキスト)」を理解するモデルが登場しています。
例えば、過去のプログラムの実行順序を言語モデルのように学習し、わずかなパターンの違いからマルウェアを特定する手法などが研究されています。
# 機械学習を用いた簡単な異常スコア算出のイメージ例
from sklearn.ensemble import IsolationForest
import numpy as np

# 正常な振る舞いデータの例(トラフィック量やアクセス頻度など)
data = np.array([[10], [12], [11], [13], [11], [100]]) # 100がアノマリ候補

# Isolation Forestモデルの初期化
clf = IsolationForest(contamination=0.1)

# 学習と判定
preds = clf.fit_predict(data)

# 結果の出力(-1が異常、1が正常)
print(preds)[ 1 1 1 1 1 -1]このように、データセットの中から他とは明らかに異なる動きをする要素を、自動的に切り分けることが可能になっています。
アノマリ検知を効果的に運用するポイント
アノマリ検知を導入する際は、単体で利用するのではなく、他のセキュリティ製品と連携させることが推奨されます。
SIEM(Security Information and Event Management)などを活用し、複数のセキュリティ製品のログを統合的に管理することが重要です。
アノマリ検知で見つけた「怪しい兆候」を、シグネチャ検知やインテリジェンス情報と照らし合わせることで、判断の正確性を高めることができます。
また、検知後の初動対応(インシデントレスポンス)のフローを事前に定義しておくことも忘れてはなりません。
まとめ
アノマリは、セキュリティ対策において「普段とは異なる異常な挙動」を指す重要なキーワードです。
従来のシグネチャ検知では対応できない未知の脅威や内部不正を早期に発見するために、アノマリ検知は不可欠な技術となっています。
導入には過検知への対策や運用の工夫が必要ですが、AIや機械学習の進化によってその精度と利便性は飛躍的に向上しています。
巧妙化するサイバー攻撃から組織の資産を守るために、アノマリ検知を中心とした多層防御の構築を検討してみてはいかがでしょうか。
「何が正しい状態か」を常に把握し続けることが、これからのデジタル社会における安全確保の第一歩となります。