コンピューターやスマートフォンを利用する際、特定のファイルが開けなかったり、設定の変更を拒否されたりした経験はないでしょうか。
これは、オペレーティングシステム(OS)が備えている「アクセス権(パーミッション)」という仕組みによって、ユーザーの行動が制限されているためです。
アクセス権は、データの安全性を守り、システムの安定性を維持するために不可欠なセキュリティの根幹となる概念です。
本記事では、アクセス権の基本的な定義から、主要なOSにおける種類、そして適切な権限管理の重要性について詳しく解説します。
アクセス権(パーミッション)の基本概念
アクセス権とは、コンピューター上のファイルやフォルダー(ディレクトリ)、プログラムなどのリソースに対して、誰がどのような操作を行えるかを定義した権限のことを指します。
英語では「Permission(パーミッション)」や「Access Rights」と呼ばれ、ITの現場ではどちらの用語も頻繁に使われます。
現代のOSは、複数のユーザーが同一のシステムを利用することを前提とした「マルチユーザー環境」をサポートしています。
そのため、自分以外のユーザーに勝手にファイルを書き換えられたり、システムに不可欠な設定を削除されたりしないよう、厳密なルールが必要です。
OSはログインしているユーザーの識別情報(ユーザーID)を確認し、そのユーザーが対象のリソースに対して許可された操作を行おうとしているかを瞬時に判断します。
もし許可されていない操作、例えば読み取り専用のファイルに対して上書き保存を試みた場合、OSはエラーを返し、その操作をブロックします。
なぜアクセス権の管理が必要なのか
アクセス権が必要な最大の理由は、情報セキュリティの「機密性」と「完全性」を確保するためです。
機密性とは、許可された人だけが情報にアクセスできる状態を指し、個人のプライバシーや企業の機密情報を守るために欠かせません。
完全性とは、情報が正確で改ざんされていない状態を指し、アクセス権によって不当なデータの変更や破壊を未然に防ぐことができます。
また、マルウェア(悪意のあるプログラム)の被害を最小限に抑えるという観点でも、アクセス権は重要な役割を果たします。
万が一、コンピューターがウイルスに感染しても、操作中のユーザーの権限が制限されていれば、システム全体を破壊するような重要なファイルへの攻撃を食い止めることが可能です。
さらに、誤操作によるトラブルを防止する効果もあります。
重要なシステムファイルを誤って削除しようとした際に「権限がありません」と警告が出ることで、人為的なミスからOSを保護できるのです。
OSにおける主なアクセス権の種類
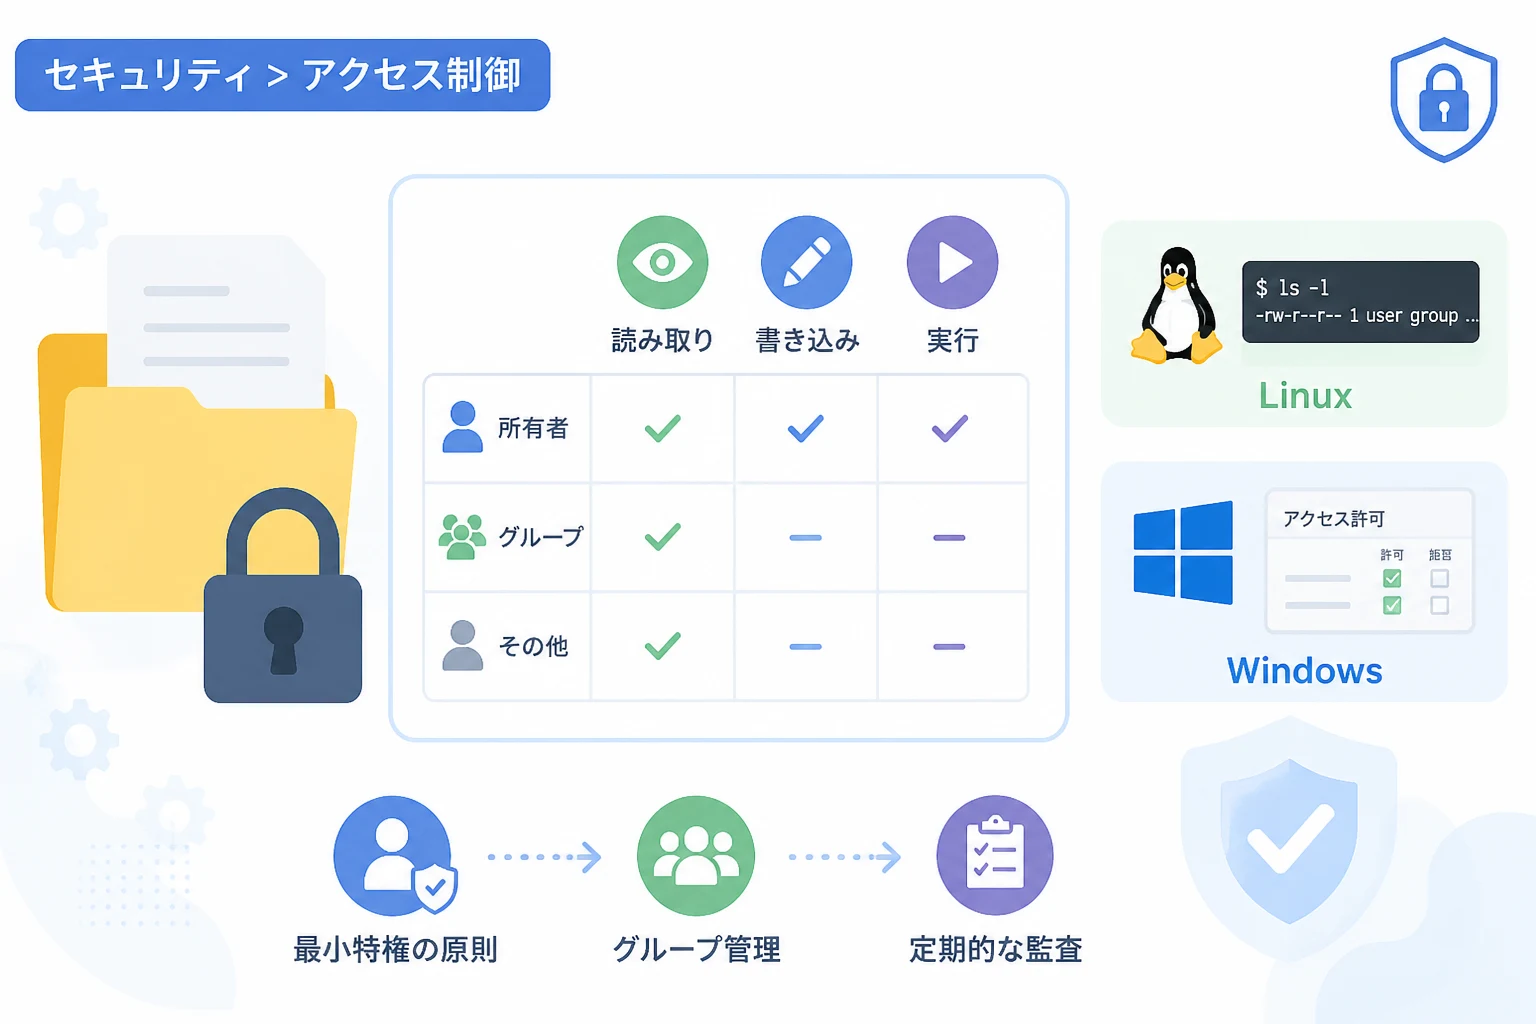
OSによって細かな名称は異なりますが、一般的にアクセス権は大きく分けて3つの要素で構成されています。
これらの権限を組み合わせることで、リソースに対する柔軟な制御を実現しています。
| 権限の種類 | 内容 | 具体的な操作 |
|---|---|---|
| 読み取り(Read) | データの内容を閲覧する権限 | テキストファイルを開く、画像を閲覧する、フォルダー内の一覧を表示する |
| 書き込み(Write) | データを新規作成・編集・削除する権限 | ファイルの内容を書き換える、新しいファイルを作成する、ファイルを削除する |
| 実行(Execute) | プログラムやスクリプトを動かす権限 | アプリケーションを起動する、バッチファイルやシェルスクリプトを実行する |
ファイルの場合、「読み取り」は中身を見るだけ、「書き込み」は変更を加えること、「実行」はアプリとして動作させることを意味します。
一方、フォルダー(ディレクトリ)の場合、「読み取り」は中のファイル一覧を見ること、「書き込み」は中にファイルを作ったり消したりすることを指します。
また、フォルダーにおける「実行」権限は、そのフォルダーの中に移動(パスを通す)することを許可する特別な意味を持ちます。
Linux/Unix系OSにおけるアクセス権の仕組み
LinuxなどのUnix系OSでは、アクセス権を「オーナー(所有者)」「グループ」「その他(全てのユーザー)」の3つの区分で管理します。
それぞれの区分に対して、先ほどの「r(Read)」「w(Write)」「x(Execute)」を割り当てます。
例えば、ls -lコマンドを実行した際に表示される -rwxr-xr-- という文字列は、アクセス権の状態を表しています。
パーミッションの表記方法
パーミッションは、アルファベットの他に3桁の数字で表記されることが一般的です。
読み取り(r)を4、書き込み(w)を2、実行(x)を1という数値に置き換え、それらを加算した合計値で表します。
- 7(4+2+1):すべての権限(rwx)
- 6(4+2):読み書き権限(rw-)
- 5(4+1):読み取りと実行権限(r-x)
- 4:読み取りのみ(r–)
これを利用して、オーナーが7、グループが5、その他が5の場合、「755」という数値で権限を一括指定できます。
権限の変更操作(chmodコマンド)
Linux環境でファイルやディレクトリの権限を変更するには、chmodコマンドを使用します。
開発環境などでスクリプトを記述した際、実行権限を与えるためにこの操作が必要になることが多々あります。
# script.shというファイルに、所有者の実行権限を含む全権限を付与する例
chmod 755 script.sh

# ファイルの詳細情報を確認する
ls -l script.sh-rwxr-xr-x 1 user group 0 May 11 10:00 script.shこのように、誰にどのような操作を許可するかを厳密に定義することで、サーバー環境の安全性を担保しています。
Windowsにおけるアクセス権(NTFSアクセス許可)の仕組み
Windows OSでは、主に「NTFSアクセス許可」と呼ばれる仕組みを用いて権限管理を行っています。
Linuxに比べてより詳細な設定が可能であり、GUI(グラフィカルユーザーインターフェース)での操作が中心となります。
主要な権限の種類
Windowsでは、単純な読み書き以外にも以下のような権限のセットが用意されています。
「フルコントロール」は、対象のリソースに対してあらゆる操作を許可する最も強力な権限です。
「変更」権限は、ファイルの読み書きや削除が可能ですが、自分自身のアクセス権を他人に変更するなどの特殊な操作はできません。
「読み取りと実行」は、ファイルの内容を読み取り、実行形式のファイルであればプログラムを起動することを許可します。
アクセス権の継承(インヘリタンス)
Windowsのアクセス管理における重要な特徴の一つに、「継承」という概念があります。
これは、上位のフォルダーに設定されたアクセス権が、その中にある子フォルダーやファイルに自動的に引き継がれる仕組みです。
例えば「経理部」というフォルダーに経理担当グループのアクセス権を設定すれば、その中に作成される全てのファイルに同じ権限が自動で適用されます。
この仕組みにより、大量のファイルが存在する環境でも、効率的に一貫性のあるセキュリティ設定を維持できます。
ただし、特定のファイルだけ例外的に誰にも見せないようにしたい場合は、この継承を無効化して個別の設定を行う必要があります。
適切な権限管理のためのベストプラクティス
アクセス権の設定を誤ると、機密情報の漏洩やシステムの停止など、深刻な事態を招く恐れがあります。
安全な運用を行うためには、「最小特権の原則」を徹底することが最も重要です。
最小特権の原則とは、ユーザーに対して業務を遂行するために必要な、最小限の権限だけを与えるという考え方です。
日常業務を行うユーザーに対して常に管理者権限を与えることは、セキュリティリスクを極端に高めるため避けるべきです。
また、個々のユーザーに対して直接権限を設定するのではなく、「グループ」単位で管理を行うことも効率的かつ安全な方法です。
「営業部グループ」や「開発チームグループ」などの単位でアクセス権を設定し、ユーザーをそのグループに所属させる手法が推奨されます。
これにより、人事異動や退職が発生した際も、グループの所属を変更するだけで適切なアクセス制御を継続できます。
さらに、定期的にアクセス権の設定状況を監査し、不要な権限が残っていないか、適切なユーザーだけがアクセスできるようになっているかを確認することも大切です。
まとめ
アクセス権(パーミッション)は、OSが情報を守り、円滑なマルチユーザー環境を実現するための「門番」のような役割を果たしています。
読み取り、書き込み、実行といった基本的な種類を理解し、LinuxやWindowsにおける管理手法の違いを把握することは、ITエンジニアにとって必須の知識です。
適切なアクセス権の設定は、単なる制限ではなく、ユーザーが安心してシステムを利用できる環境を構築するための重要なステップとなります。
最小特権の原則を守り、グループ管理や継承の仕組みを正しく活用することで、強固なセキュリティを備えたシステム運用を目指しましょう。
もし「ファイルが開けない」というトラブルに直面した際は、この記事で紹介したアクセス権の仕組みを思い出し、現在のユーザーに適切な権限があるかを確認してみてください。