現代のコンピューティングにおいて、セキュリティとプライバシーの保護は最も重要な課題の一つとなっています。
私たちが日常的に利用しているスマートフォンやパソコンのアプリケーションは、OS(オペレーティングシステム)によってその動作が厳格に管理されています。
その管理を支える重要な概念の一つが「エンタイトルメント」です。
エンタイトルメントとは、アプリケーションが特定の機能やリソースにアクセスするために必要な「権利」を定義する仕組みを指します。
本記事では、OSにおけるエンタイトルメントの基本的な仕組みから、その役割、セキュリティ上の重要性について詳しく解説します。
エンタイトルメントとは何か
エンタイトルメント(Entitlement)という言葉は、英語で「権利」や「資格」を意味します。
ITの文脈、特にOSやソフトウェア開発の分野では、アプリケーションが実行時に行使できる特定の能力や特権を指します。
例えば、カメラの使用、マイクの録音、位置情報の取得、ネットワークへの接続などがこれに該当します。
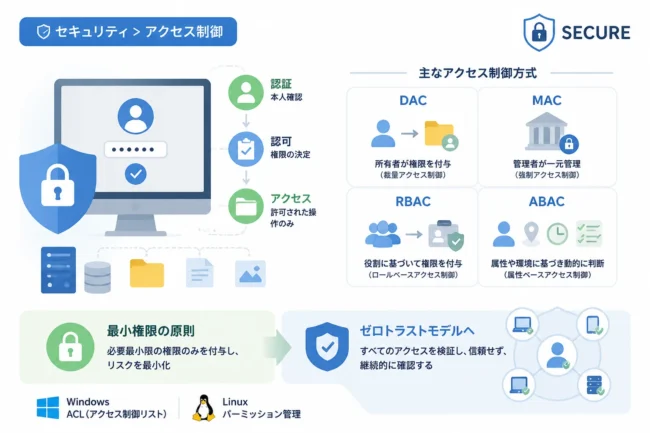
かつてのOSでは、ユーザーがアプリケーションを実行すると、そのアプリはユーザーと同じ権限ですべてのファイルや機能にアクセスできるのが一般的でした。
しかし、この方式では悪意のあるソフトウェアがシステム全体を破壊したり、個人情報を盗み出したりするリスクが非常に高くなります。
そこで導入されたのが、アプリケーションごとに「何ができるか」を細かく定義するエンタイトルメントの仕組みです。
パーミッションや権限との違い
エンタイトルメントと混同されやすい言葉に「パーミッション(許可)」や「特権」があります。
これらは似ていますが、OSのアーキテクチャにおいては異なる役割を持っています。
パーミッションは、一般的にユーザーがアプリケーションに対して「この操作を許可するかどうか」を決定する動的な同意を指すことが多いです。
一方、エンタイトルメントは、アプリケーションの開発段階であらかじめ「このアプリはこれらの機能を使用する可能性がある」と宣言される静的な権利です。
OSは、アプリが宣言していない機能(エンタイトルメントに記載されていない機能)を呼び出そうとした場合、たとえユーザーが許可を出そうとしても、その動作を強制的に拒否します。
OSにおけるエンタイトルメントの仕組み
エンタイトルメントは、単なる設定ファイルではなく、システムのセキュリティ基盤と深く結びついています。
ここでは、OSがどのようにしてエンタイトルメントを検証し、実行を制御しているのかを解説します。
デジタル署名との統合
エンタイトルメントの最も重要な特徴は、アプリケーションのデジタル署名の一部として組み込まれている点です。
開発者がアプリケーションをビルドする際、必要なエンタイトルメントの一覧をバイナリファイルに埋め込みます。
この情報は開発者の秘密鍵によって署名されるため、後から第三者がエンタイトルメントを勝手に書き換えることはできません。
OSはアプリケーションを起動する直前にデジタル署名を検証し、エンタイトルメントが改ざんされていないかを確認します。
もし署名が壊れていたり、不正な書き換えが検知されたりした場合、OSはそのアプリケーションの実行を即座に停止させます。
サンドボックスによる保護
エンタイトルメントは、「サンドボックス」と呼ばれる保護環境とセットで機能することが一般的です。
サンドボックスとは、アプリケーションをシステムから隔離された限定的な領域で動作させる仕組みです。
サンドボックス化されたアプリは、原則として自分自身の領域以外のデータにアクセスできません。
しかし、カメラや特定のフォルダなど、どうしても外部リソースが必要な場合があります。
この「サンドボックスの壁」に、特定の目的のためだけに小さな穴を開けるための鍵がエンタイトルメントであると言えます。
エンタイトルメントの主な具体例
実際にどのようなエンタイトルメントが存在するのか、一般的なOS(macOSやiOSなど)を例に見てみましょう。
| エンタイトルメント名(概念) | 許可される主な動作 |
|---|---|
| カメラアクセス | 内蔵カメラや外部カメラからの映像入力の取得 |
| マイクアクセス | 内蔵マイクを利用した音声の録音および解析 |
| 位置情報の利用 | GPSやWi-Fi情報を利用した現在地の特定 |
| プッシュ通知 | サーバーからユーザーへの通知の受信と表示 |
| iCloudストレージ | iCloud上のデータ保存領域へのアクセスと同期 |
| ネットワークアクセス | 外部サーバーとの通信、またはローカルネットワークへの接続 |
これらの項目は、プロパティリスト(.entitlementsファイル)と呼ばれるXML形式のファイルに記述されます。
以下に、概念的なコードの例を示します。
<!-- エンタイトルメントの定義例 -->
<dict>
    <key>com.apple.security.device.camera</key>
    <true/>
    <key>com.apple.security.files.user-selected.read-write</key>
    <true/>
</dict>
この例では、カメラの使用と、ユーザーが選択したファイルに対する読み書き権限を要求しています。
エンタイトルメントが果たす役割とメリット
エンタイトルメントの導入により、コンピューティング環境には多くのメリットがもたらされました。
1. 特権昇格攻撃の防止
サイバー攻撃の手法の一つに、アプリケーションの脆弱性を突いてシステム管理者の権限を奪取する「特権昇格」があります。
エンタイトルメントが適切に設定されていれば、万が一アプリがハッキングされたとしても、そのアプリが持つ権限以上の操作を行うことは困難です。
攻撃者がファイルシステム全体を破壊しようとしても、OSが「そのアプリにはファイルアクセスのエンタイトルメントがない」としてブロックするためです。
2. ユーザーのプライバシー保護
ユーザーは、自分のデバイス内のどのアプリがカメラやマイクを使おうとしているのかを把握する必要があります。
エンタイトルメントの仕組みがあることで、OSは「このアプリはカメラを使う権利を宣言しているが、ユーザーは許可しているか?」を正確に管理できます。
宣言されていない機能が勝手に使われることがないため、透明性の高いプライバシー管理が可能になります。
3. ソフトウェアの信頼性向上
開発者にとっても、エンタイトルメントはメリットがあります。
必要な権限を明示的に宣言することで、意図しないバグによるシステムへの悪影響を最小限に抑えることができます。
また、アプリストア(App Storeなど)の審査プロセスにおいて、エンタイトルメントは「そのアプリが何をしようとしているのか」を判断するための重要な指標となります。
エンタイトルメント運用の実際
エンタイトルメントは、単に開発者が自由に設定できるだけではありません。
高度なセキュリティが必要な権利については、OSベンダー(AppleやMicrosoftなど)による承認が必要です。
プロビジョニングプロファイルとの連携
特にモバイルアプリの開発においては、「プロビジョニングプロファイル」という仕組みが併用されます。
これは、「誰が」「どのデバイスで」「どのエンタイトルメントを使って」アプリを動かして良いかを証明するデジタル証明書の一種です。
例えば、銀行決済に関わるような特殊な機能を利用する場合、開発者はOSベンダーに対して特別な申請を行い、その権利が含まれたプロファイルを発行してもらう必要があります。
ランタイムにおける検証
OSはアプリケーションの実行中も、常にエンタイトルメントの整合性を監視しています。
あるプロセスが自分に許可されていないシステムコール(OSへの命令)を発行した場合、カーネルレベルでその命令は遮断されます。
この強制力こそが、エンタイトルメントを現代のOSセキュリティの要石にしている理由です。
エンタイトルメントを取り巻く課題
強力なセキュリティを実現するエンタイトルメントですが、課題や注意点も存在します。
開発の複雑化
開発者は、アプリに必要なエンタイトルメントを正確に把握し、適切に設定しなければなりません。
設定が漏れていると、アプリが正常に動作しなかったり、クラッシュしたりする原因となります。
また、複雑な権限設定はデバッグを困難にする側面もあります。
後方互換性の維持
OSがアップデートされ、新しいエンタイトルメントの仕組みが導入されると、古いアプリケーションがそのままでは動かなくなることがあります。
セキュリティを強化しつつ、既存のソフトウェア資産をどのように保護するかは、OSベンダーにとって常に難しいバランス調整となります。
まとめ
エンタイトルメントは、現代のOSにおいてアプリケーションの行動範囲を定義する、極めて重要なセキュリティメカニズムです。
それは単なる許可設定ではなく、デジタル署名と密接に連携し、ハードウェアやデータの不正利用を防ぐ強力な盾として機能しています。
私たちが安心してアプリケーションを利用できる背景には、この「最小限の権利だけを厳格に割り当てる」というエンタイトルメントの思想があります。
今後、AIやIoTデバイスの普及に伴い、権限管理はさらに複雑化していくことが予想されます。
エンタイトルメントの仕組みを正しく理解することは、エンジニアのみならず、ITに関わるすべての人にとって、セキュリティの本質を知る大きな一歩となるでしょう。