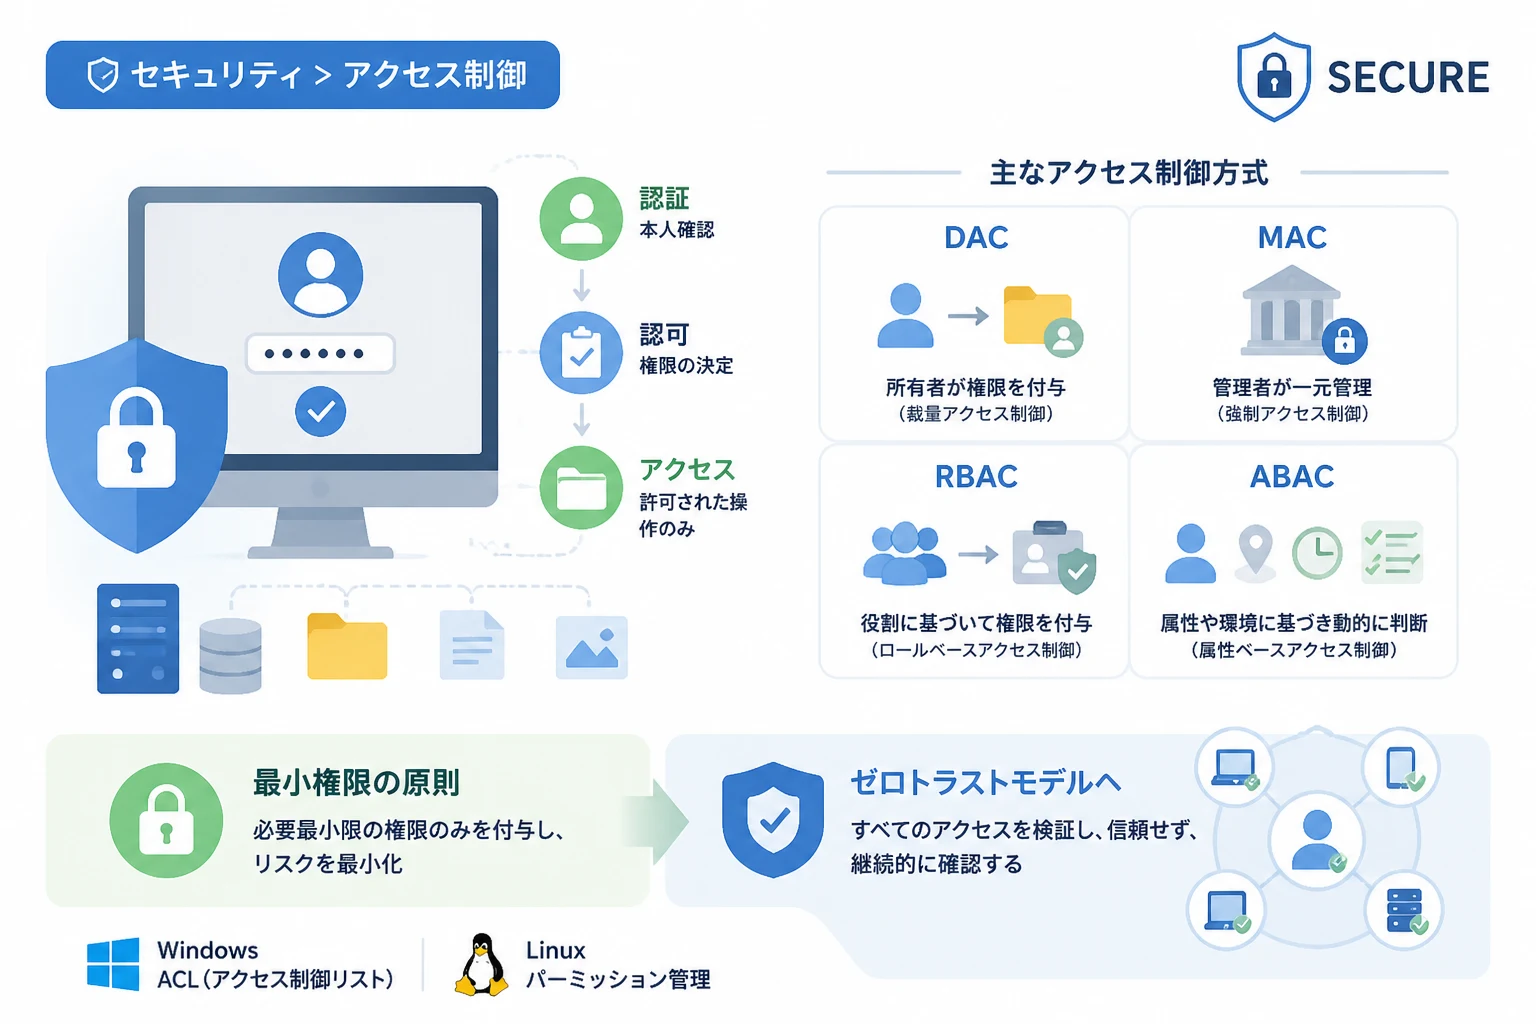
現代のコンピューターシステムにおいて、情報の安全性を守るための最も基本的な仕組みの一つがアクセス制御(アクセスコントロール)です。
ネットワークを通じて多様なデバイスが接続され、膨大なデータが共有される現代社会では、誰がどの情報に触れることができるかを厳密に管理する必要があります。
オペレーティングシステム(OS)は、このアクセス制御を実現するための基盤となる重要な役割を担っています。
この記事では、アクセス制御の定義から主要な方式、そして具体的なOSでの実装まで、専門的な視点から詳しく解説します。
アクセス制御(アクセスコントロール)の基本概念
アクセス制御とは、コンピューター上のリソースに対して、特定の主体(ユーザーやプログラム)が許可された操作のみを行えるように制限する仕組みを指します。
ここで言う「リソース」とは、ファイルやフォルダーといったデータだけでなく、メモリー領域やネットワークポート、周辺機器などのハードウェア資源も含まれます。
アクセス制御が正しく機能することで、機密情報の漏洩やデータの改ざん、システムの不正利用を防ぐことが可能になります。
「認証」と「認可」の違い
アクセス制御を理解する上で避けて通れないのが、「認証(Authentication)」と「認可(Authorization)」という2つの概念の区別です。
認証とは、システムを利用しようとしている主体が、自称する通りの本人であるかを確認するプロセスを指します。
一般的には、IDとパスワードの入力や、指紋認証などの生体認証によって行われます。
一方で認可とは、認証された主体に対して、特定のリソースへのアクセス権限を与えるプロセスを指します。
つまり、認証が「あなたは誰か」を確認するものであるのに対し、認可は「あなたは何をして良いか」を決定するものです。
アクセス制御はこの「認可」の部分に深く関わっており、システムが安全に運用されるための核心部分といえます。
アクセス制御の三要素(主体・対象・操作)
アクセス制御の仕組みは、一般的に「主体(サブジェクト)」「対象(オブジェクト)」「操作(オペレーション)」の3つの要素で構成されます。
主体とは、リソースにアクセスを試みるユーザーや、そのユーザーの代理として動作するプロセスを指します。
対象とは、アクセスされる側のリソースであり、ファイル、データベース、デバイスなどがこれに該当します。
操作とは、主体が対象に対して行う具体的なアクションであり、「読み取り」「書き込み」「実行」などが代表的です。
アクセス制御システムは、これら3つの組み合わせを常に監視し、許可されていない組み合わせの実行を遮断します。
OSにおけるアクセス制御の重要性
OSはハードウェアとアプリケーションの仲介役として、システム全体のリソース管理を行っています。
もしOSレベルでのアクセス制御が不十分であれば、一つのアプリケーションが脆弱性を突かれた際に、システム全体のデータが危険にさらされることになります。
例えば、マルチユーザー環境において、あるユーザーが他人の作成した機密ファイルを自由に閲覧できてしまう状況は、セキュリティ上の大きな欠陥です。
OSが提供するアクセス制御機能は、情報の機密性、完全性、可用性を維持するための「防壁」として機能しています。
主要なアクセス制御方式
アクセス制御には、運用の目的やセキュリティの強度に応じていくつかの代表的な方式が存在します。
ここでは、OSやエンタープライズシステムで広く採用されている方式を詳しく見ていきましょう。
任意アクセス制御 (DAC: Discretionary Access Control)
任意アクセス制御(DAC)は、リソースの所有者が、そのリソースに対するアクセス権限を誰に与えるかを決定できる方式です。
一般的なWindowsやmacOS、Linuxの標準的なファイルシステムで採用されているのがこの方式です。
DACの最大の特徴は、「所有者の裁量(Discretion)」によって権限を柔軟に変更できる点にあります。
例えば、自分が作成したファイルを特定のグループのメンバーだけが読み取れるように設定することが容易です。
しかし、柔軟性が高い反面、所有者が誤って広すぎる権限を付与してしまったり、マルウェアによって所有者の権限が乗っ取られたりするリスクがあります。
強制アクセス制御 (MAC: Mandatory Access Control)
強制アクセス制御(MAC)は、システム管理者が設定した一元的なセキュリティポリシーに基づき、OSが強制的にアクセスを制御する方式です。
DACとは異なり、リソースの所有者であっても、システムが定めたルールを無視して権限を変更することはできません。
MACでは、主体と対象のそれぞれに「セキュリティラベル」を付与し、そのレベルを比較することでアクセスの可否を判断します。
例えば、極秘扱いのラベルが付いたファイルには、同等以上の機密レベルを持つユーザーしかアクセスできないように厳密に制御されます。
この方式は、軍事機関や政府機関、高度なセキュリティが求められるサーバー環境などで活用されています。
ロールベースアクセス制御 (RBAC: Role-Based Access Control)
ロールベースアクセス制御(RBAC)は、個々のユーザーではなく、組織内での「役割(ロール)」に基づいて権限を割り当てる方式です。
例えば、「経理担当」「システム管理者」「一般社員」といったロールを定義し、それぞれのロールに必要な権限を紐付けます。
ユーザーには特定のロールを割り当てるだけで済むため、人事異動や組織変更に伴う権限管理の手間を大幅に削減できます。
RBACは、大規模な企業ネットワークやクラウドサービス、OSの管理機能において非常に効率的な手法として定着しています。
属性ベースアクセス制御 (ABAC: Attribute-Based Access Control)
属性ベースアクセス制御(ABAC)は、ユーザーの属性、リソースの属性、さらには「時間」や「場所」といった環境条件を組み合わせて動的に判断する方式です。
「就業時間内に、オフィス内からアクセスした場合のみ機密ファイルの閲覧を許可する」といった、非常にきめ細やかな制御が可能になります。
ABACは、柔軟性と高度なセキュリティを両立できる次世代のアクセス制御モデルとして注目を集めています。
アクセス制御方式の比較
それぞれの方式の特徴をまとめると、以下の表のようになります。
| 方式名 | 決定権者 | 主な特徴 | 主な用途 |
|---|---|---|---|
| 任意アクセス制御 (DAC) | リソースの所有者 | 柔軟性が高く、運用の負担が少ない | 一般的なデスクトップOS |
| 強制アクセス制御 (MAC) | システム管理者/OS | 非常に強固で回避が困難 | 軍事、政府、高セキュリティサーバー |
| ロールベースアクセス制御 (RBAC) | システム管理者 | 役割に応じた効率的な管理が可能 | 企業の業務システム、クラウド |
| 属性ベースアクセス制御 (ABAC) | 動的なポリシー | 多角的な条件での柔軟な制御 | 高度なクラウド管理、ゼロトラスト環境 |
Windows OSにおけるアクセス制御の仕組み
Windows OSでは、リソースのアクセス制御を管理するために「アクセス制御リスト(ACL: Access Control List)」を使用しています。
ACLは、ファイルやフォルダーなどのオブジェクトに付随するデータ構造であり、誰がどのような権限を持っているかを記述した「アクセス制御エントリ(ACE)」の集合体です。
セキュリティ識別子 (SID) とアクセス・トークン
Windowsの内部では、ユーザー名はそのまま処理されるのではなく、SID(Security Identifier)と呼ばれる一意の識別番号で扱われます。
ユーザーがログオンすると、OSはそのユーザーのSIDや所属グループの情報を含む「アクセス・トークン」を生成します。
プロセスがファイルにアクセスしようとする際、OSはこのトークンとファイル側のACLを照合し、権限があるかどうかを判定します。
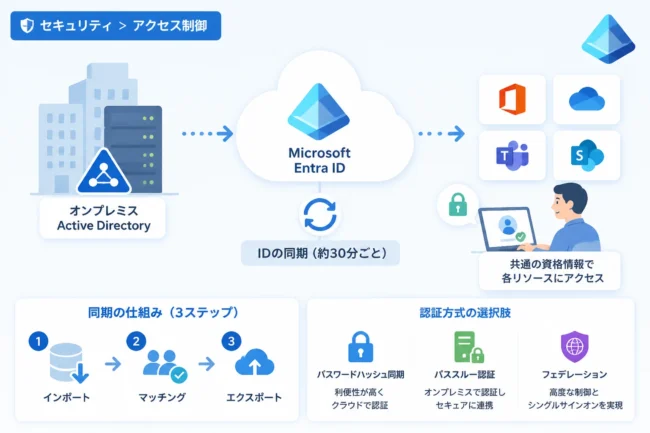
Active Directoryによる集中管理
企業環境においては、個別のPCごとにアクセス制御を設定するのは非効率的です。
そこで利用されるのが「Active Directory」です。
Active Directoryを使用することで、ドメイン内の全ユーザーやグループの権限をサーバー上で一括管理し、ネットワーク全体に反映させることができます。
Linux/Unix系OSにおけるアクセス制御の仕組み
LinuxやUnix系OSでは、古くからシンプルかつ強力なパーミッションモデルが採用されてきました。
基本的には「所有ユーザー」「グループ」「その他」の3つのカテゴリに対して、権限を設定します。
標準パーミッション
Linuxのファイルやディレクトリには、「読み取り (r)」「書き込み (w)」「実行 (x)」の3種類の権限が存在します。
これらはコマンドラインから ls -l コマンドを実行することで確認できます。
# ls -l コマンドの出力例
-rw-r--r-- 1 user group 1024 May 10 09:00 memo.txt# 実行結果の見方
- (ファイル種別)
rw- (所有者の権限: 読み書き可)
r-- (グループの権限: 読み取りのみ)
r-- (その他のユーザーの権限: 読み取りのみ)このように、数値(755や644など)や記号を用いて権限を厳密に管理するのがLinuxの伝統的な手法です。
SELinuxとAppArmorによるMACの導入
標準的なパーミッションだけでは、root権限(特権ユーザー)が奪われた際にシステムを守りきることができません。
そのため、Linuxには強制アクセス制御(MAC)を実現する仕組みが導入されました。
代表的なものに、Red Hat系OSで採用されている「SELinux(Security-Enhanced Linux)」や、Ubuntuなどで採用されている「AppArmor」があります。
これらは、プロセスが本来の目的以外の動作(例えばWebサーバーがシステム設定ファイルを書き換えるなど)を行おうとした場合に、たとえroot権限であっても拒絶する強力な防御機能を提供します。
最小権限の原則 (Principle of Least Privilege)
アクセス制御を設計・運用する上で最も重要とされる考え方が「最小権限の原則」です。
これは、各ユーザーやプロセスに対して、その業務や機能を実行するために必要な最小限の権限のみを与えるという方針です。
例えば、日々の事務作業にしかPCを使わないユーザーに、OSの設定を変更できる管理者権限を与えるべきではありません。
万が一ウイルスに感染したとしても、ユーザーの権限が制限されていれば、被害がシステム全体に及ぶリスクを最小化できるからです。
現代のアクセス制御:ゼロトラストモデルへの移行
かつてのアクセス制御は、「社内ネットワークの内側は安全」という境界型の防御を前提としていました。
しかし、クラウドの普及やテレワークの浸透により、境界線の意味が薄れてきています。
そこで登場したのが、「誰も、何も信頼しない」ことを基本とする「ゼロトラスト」という考え方です。
ゼロトラスト環境では、一度認証を通ったユーザーであっても、リソースにアクセスするたびに、デバイスの状態やアクセス元の場所などを動的に検証し、最小限の認可を与えます。
OSレベルのアクセス制御も、このような高度なID管理システム(IAM: Identity and Access Management)と連携する形へと進化しています。
アクセス制御運用のベストプラクティス
技術的な仕組みを導入するだけでなく、それを適切に運用することがセキュリティを保つ鍵となります。
まず、定期的にアクセス権の見直しを行うことが不可欠です。
異動や退職をしたユーザーの権限が残ったままになっていると、そこが攻撃の足がかりとなる可能性があります。
次に、アクセスログの監視と分析を実施してください。
「誰がいつどのファイルにアクセスしようとして拒絶されたか」といったログを分析することで、不正アクセスの兆候を早期に発見できます。
さらに、可能な限り多要素認証(MFA)を導入し、アクセス制御の入り口である「認証」を強固にすることも重要です。
まとめ
アクセス制御(アクセスコントロール)は、OSが提供する最も重要なセキュリティ機能の一つであり、情報資産を守るための要です。
DACやMACといった基本的な方式から、RBACやABACのような現代的な管理手法まで、それぞれの特徴を理解して使い分けることが求められます。
OSが提供するACLやパーミッションの設定を正しく理解し、「最小権限の原則」を徹底することが、安全なシステム運用の第一歩となります。
クラウドやテレワークが一般的になった現代では、アクセス制御は単なる「鍵かけ」ではなく、ビジネスの信頼性を支えるための不可欠な戦略といえるでしょう。
今後も進化を続けるアクセス制御の技術に注目し、常に最新のセキュリティ基準を維持していくことが、組織や個人のデータを守る道となります。