近年、企業を標的としたサイバー攻撃、特にランサムウェアの脅威はかつてないほど高まっています。
かつてのバックアップ対策は、ハードウェアの故障や人的な操作ミスからの復旧が主な目的でしたが、現代では「バックアップデータそのもの」を狙った攻撃への備えが不可欠です。
そこで注目されているのが、保存されたデータを一定期間、第三者やシステム管理者ですら変更・削除できない状態にする「イミュータブルバックアップ(不変バックアップ)」という技術です。
本記事では、イミュータブルバックアップの基本的な仕組みから、なぜ従来のバックアップだけでは不十分なのか、そして最新のランサムウェア対策における重要性について詳しく解説します。
イミュータブルバックアップ(不変バックアップ)とは?
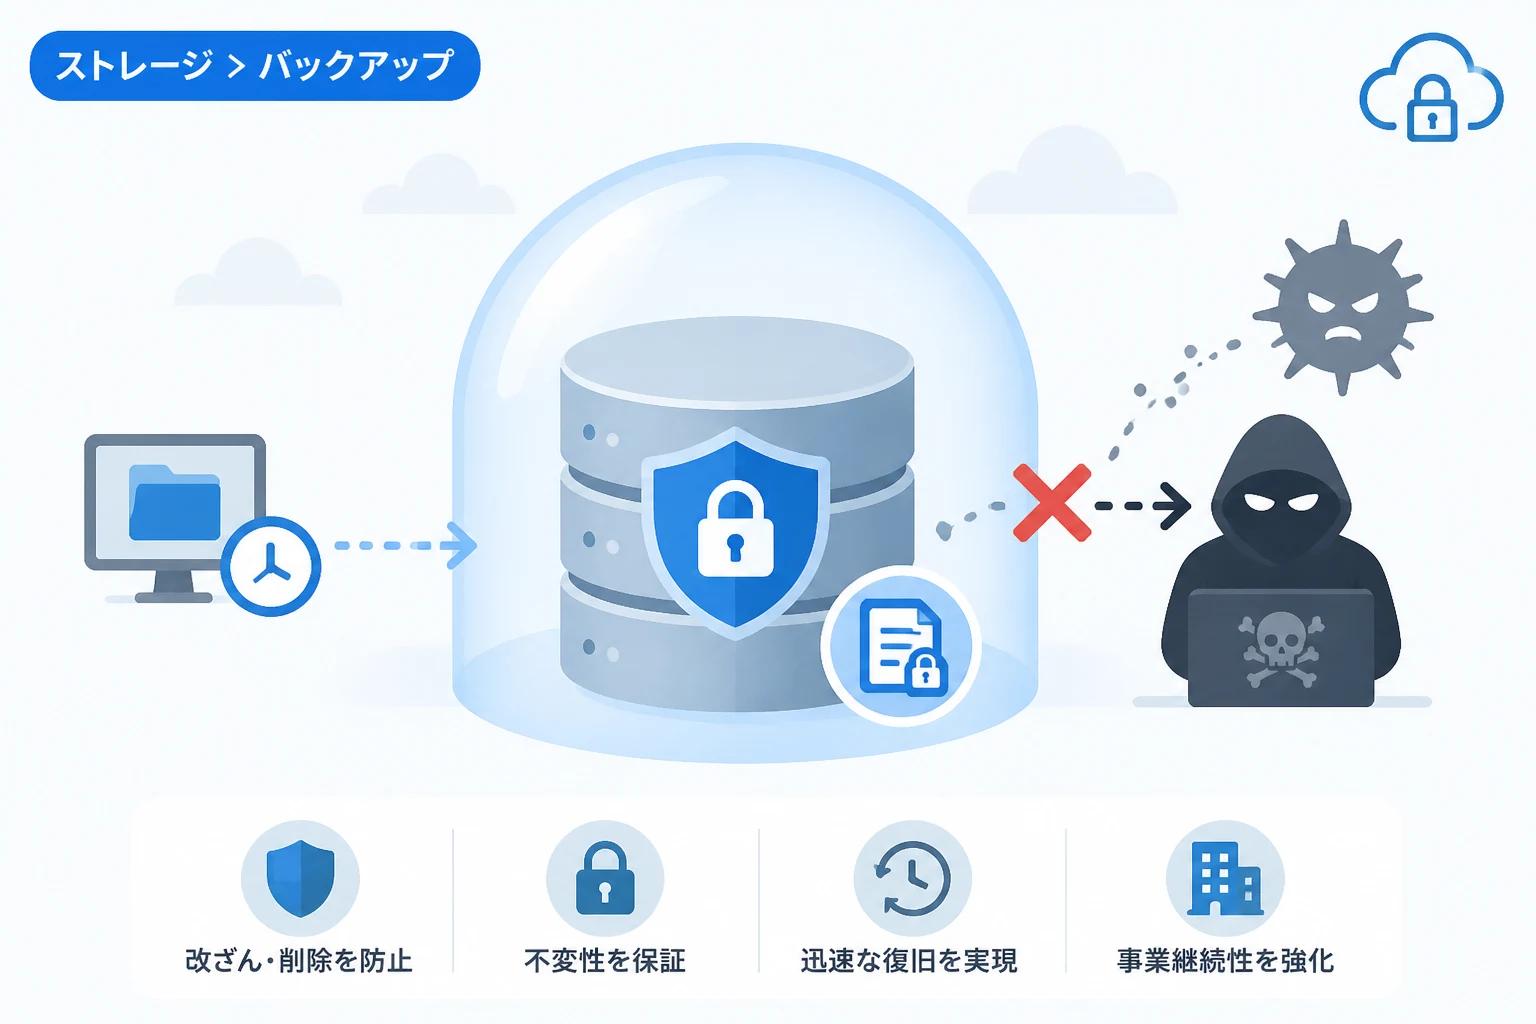
イミュータブルバックアップとは、一度書き込まれたデータを一定期間、いかなる手段を用いても変更・削除・上書きができない状態で保存する手法を指します。
英語の「Immutable」には「不変の」「変わることのない」という意味があり、ITの分野ではデータの書き換えが不可能な状態を意味します。
従来のバックアップでは、容量を節約するために古いデータを削除したり、新しいデータで上書きしたりすることが一般的でした。
しかし、この「変更や削除が可能である」という特性が、サイバー攻撃者にとっては格好の標的となります。
イミュータブルバックアップを採用することで、万が一管理者のアカウントが乗っ取られたとしても、バックアップデータそのものが保護されているため、データの損失を防ぐことが可能になります。
「不変性」が定義する要素
不変性を実現するためには、単に読み取り専用(Read-Only)にするだけではなく、物理的、あるいは論理的な保護機構が組み合わされている必要があります。
具体的には、あらかじめ設定した保持期間(リテンション期間)が経過するまでは、特権ユーザーであってもデータの削除が許可されません。
この仕組みにより、内部犯行によるデータの消去や、ランサムウェアによる意図的な暗号化処理を物理的・技術的に遮断します。
データが「不変」であることは、インシデント発生時の復旧において、そのデータが「クリーンで信頼できるものである」という保証になります。
従来のバックアップとの決定的な違い
従来のバックアップとイミュータブルバックアップの最大の違いは、「データの削除権限」の所在にあります。
通常のバックアップサーバーやストレージの場合、管理者権限(AdministratorやRoot)を持つユーザーは、自由にデータを削除したり設定を変更したりできます。
一方でイミュータブルバックアップでは、システムの根本的なレベルで「一定期間は削除コマンドを受け付けない」という制約が課せられます。
以下の表は、従来のバックアップとイミュータブルバックアップの特徴を比較したものです。
| 比較項目 | 従来のバックアップ | イミュータブルバックアップ |
|---|---|---|
| データの変更 | 可能(上書き可能) | 不可能(追加のみ、または固定) |
| 管理者による削除 | 可能 | 保持期間内は不可能 |
| ランサムウェア耐性 | 低い(バックアップも暗号化される恐れ) | 極めて高い(暗号化や削除ができない) |
| 主な用途 | 障害復旧・誤操作対策 | サイバー攻撃対策・コンプライアンス維持 |
なぜ今、イミュータブルバックアップが必要なのか
背景にあるのは、ランサムウェア攻撃の手口が巧妙化し、「バックアップを先に破壊する」という戦術が主流になったことです。
かつてのランサムウェアは、公開サーバーや個人のPCをランダムに攻撃し、ファイルを暗号化するだけのものが目立ちました。
しかし現在の組織的な標的型攻撃では、攻撃者はネットワーク内に潜伏し、まずバックアップサーバーの所在を特定します。
企業が身代金の支払いを拒否してバックアップから復旧することを防ぐため、本番環境を攻撃する前にバックアップデータを削除、あるいは暗号化してしまうのです。
ランサムウェアによる「二重恐喝」とバックアップの重要性
現代のランサムウェア攻撃では、データの暗号化だけでなく、「盗み出したデータの暴露」を盾にする二重恐喝が行われます。
この際、バックアップが破壊されていると、企業は自力でシステムを再構築する手段を失い、攻撃者の要求に屈せざるを得ない状況に追い込まれます。
イミュータブルバックアップが導入されていれば、本番環境が全滅しても、攻撃者が手出しできない「聖域」としてのバックアップが残ります。
これにより、企業は身代金を支払うことなく、事業継続計画(BCP)に基づいた迅速な復旧作業に移ることができます。
内部不正やヒューマンエラーへの対策
イミュータブルバックアップは、外部からの攻撃だけでなく、内部関係者による悪意あるデータ消去への対策としても有効です。
不満を持った従業員や権限を奪取された管理者が、退職直前に重要データを消去するといったリスクを最小限に抑えられます。
また、設定ミスによる意図しないデータの早期削除といったヒューマンエラーからもデータを保護してくれます。
イミュータブルバックアップを実現する仕組み
イミュータブルバックアップを実現するためには、ソフトウェアとハードウェアの両面で高度な技術が活用されています。
ここでは、代表的な技術的アプローチを紹介します。
WORM(Write Once, Read Many)技術
WORM(ワーム)とは、「一度だけ書き込みが可能で、読み取りは何度でもできる」という記憶媒体の特性です。
元々は光学ディスク(CD-RやDVD-R)などで利用されていた技術ですが、現在はHDDやフラッシュストレージ上のソフトウェア実装として提供されています。
エンタープライズ向けのストレージ製品では、ファイルシステムレベルでWORM機能を提供し、指定された期間内はファイルの上書きや削除を物理的に拒否します。
オブジェクトロック(Object Lock)
クラウドストレージ、特にAmazon S3などのオブジェクトストレージで広く普及しているのが「オブジェクトロック」機能です。
これは、各データオブジェクトに対して「リーガルホールド(法的保存)」や「リテンション(保持設定)」を適用する仕組みです。
GovernanceモードとComplianceモードの2種類があり、特にComplianceモードではルートユーザーであっても保持期間内の削除が一切できなくなります。
クラウドを活用したイミュータブルバックアップでは、この機能が中核的な役割を果たしています。
エアギャップ(物理的・論理的隔離)
エアギャップとは、バックアップ環境をネットワークから物理的、あるいは論理的に切り離す手法です。
完全に隔離された状態では、攻撃者がネットワーク越しにデータに触れることは不可能です。
伝統的な「テープバックアップ」は、物理的にドライブから取り出された時点で究極のイミュータブル(不変)な状態となります。
最近では、クラウド上でネットワークの経路を動的に遮断する「論理的なエアギャップ」技術も進化しています。
スナップショットとバージョニング
ストレージが提供するスナップショット機能や、ファイルのバージョニング機能を組み合わせる方法もあります。
ただし、単なるスナップショットでは、スナップショット自体を削除する権限が攻撃者に渡ると意味がありません。
そのため、スナップショットそのものを「不変設定」にできる機能を持つストレージを選択することが重要です。
主な実装方法とプラットフォーム
イミュータブルバックアップを導入するには、企業のインフラ構成に合わせて適切なプラットフォームを選択する必要があります。
パブリッククラウドを利用した実装
現在、最も手軽かつ強力に導入できるのがパブリッククラウドの機能を活用する方法です。
主要なクラウドベンダーは、強力なオブジェクトロック機能を提供しています。
- AWS (Amazon Web Services): Amazon S3 Object Lockを使用し、S3バケット内のデータを保護します。
- Microsoft Azure: Azure Blob Storageの「不変ストレージ」機能により、ポリシーベースの保持を実現します。
- Google Cloud: Cloud Storageの「バケットのロック」機能を用いて、データの変更を禁止します。
オンプレミスストレージ・アプライアンス
データの局所性を重視する場合や、大容量データを高速にバックアップしたい場合は、専用のバックアップアプライアンスが適しています。
多くのベンダーが、ランサムウェア対策に特化した「不変ストレージ」機能を備えたハードウェアを提供しています。
これらの製品は、独自の専用OS(強化OS)を搭載しており、OSレベルでのセキュリティが極めて高く設計されています。
テープストレージの再評価
「レガシーな技術」と思われがちなLTO(テープ)ですが、イミュータブルな保管という意味では非常に優れています。
テープは一度書き込んで棚に保管すれば、ネットワーク経由での攻撃経路は完全に断たれます。
これを「オフライン保管」と呼び、ランサムウェア対策の「最後の砦」として再評価されています。
イミュータブルバックアップのメリットとデメリット
導入を検討する際には、優れた防御力だけでなく、運用の負担やコストについても理解しておく必要があります。
導入のメリット
最大のメリットは、「データの整合性と復旧の保証」です。
万が一ランサムウェアに感染しても、システムをゼロから再構築するための「確実なコピー」があるという安心感は、企業にとって計り知れない価値があります。
また、金融業界や医療業界など、厳格なデータ保存規制(コンプライアンス)が求められる業種においては、データの改ざん防止を証明する手段となります。
サイバー保険の加入条件として、イミュータブルバックアップの導入が求められるケースも増えています。
導入の注意点とデメリット
一方で、ストレージコストの増加が最大の課題となります。
「削除できない」ということは、不要になったデータも保持期間が終了するまでストレージ容量を占有し続けることを意味します。
バックアップポリシーを誤って「永久保存」に近い設定にしてしまうと、ストレージ費用が急膨張するリスクがあります。
また、法的な要請(消去権の行使など)によりデータを即座に消去しなければならない状況が発生した場合、不変性が仇となって削除が困難になるケースも想定されます。
運用開始前に、適切な保持期間の設定(リテンションポリシー)を慎重に設計することが不可欠です。
効果的な運用のためのベストプラクティス
イミュータブルバックアップを導入するだけでは十分ではありません。
より強固な防御体制を築くための指針を紹介します。
「3-2-1-1-0ルール」の採用
バックアップの基本とされる「3-2-1ルール」を進化させた「3-2-1-1-0ルール」が推奨されています。
- 3: データのコピーを3つ持つ。
- 2: 2つの異なる媒体に保存する。
- 1: 1つはオフサイト(遠隔地)に保管する。
- 1: 1つはオフライン、またはイミュータブル(不変)な状態で保管する。
- 0: バックアップのリカバリテストを行い、エラーが「0」であることを確認する。
このルールを遵守することで、あらゆる障害や攻撃シナリオに対して高い耐性を持つことができます。
リストア(復旧)訓練の定期的な実施
「バックアップは取れているが、戻し方がわからない」「戻してみたらデータが壊れていた」という事態は珍しくありません。
特にイミュータブルバックアップは、特殊な設定や認証が必要な場合があるため、手順をマニュアル化し、定期的に復旧テストを行うことが重要です。
緊急時に迅速にシステムを稼働状態に戻せるよう、RTO(目標復旧時間)を意識した訓練が求められます。
アクセス権限の最小化と多要素認証(MFA)
バックアップシステム自体の管理権限を守ることも重要です。
バックアップの管理コンソールには必ず多要素認証(MFA)を導入し、限られた担当者のみがアクセスできるように厳格に管理してください。
いくらデータが不変であっても、バックアップ設定そのものを変更されてしまう(将来のバックアップを無効化されるなど)リスクを排除するためです。
まとめ
イミュータブルバックアップは、現代のサイバー脅威から企業の重要な資産を守るための「必須の装備」と言っても過言ではありません。
ランサムウェアによる攻撃は「防げるかどうか」のフェーズから、「攻撃を受けた後にどう迅速に復旧するか」というレジリエンス(回復力)のフェーズへと移っています。
データを「消せない状態」で保存することは、攻撃者に対する強力な抑止力となり、万が一の際の事業継続を支える生命線となります。
自社のデータ保護戦略を見直し、まずは重要なシステムから段階的にイミュータブルバックアップを導入することを検討してみてはいかがでしょうか。
正しい知識と適切なソリューションの選択が、企業の未来を守る鍵となります。