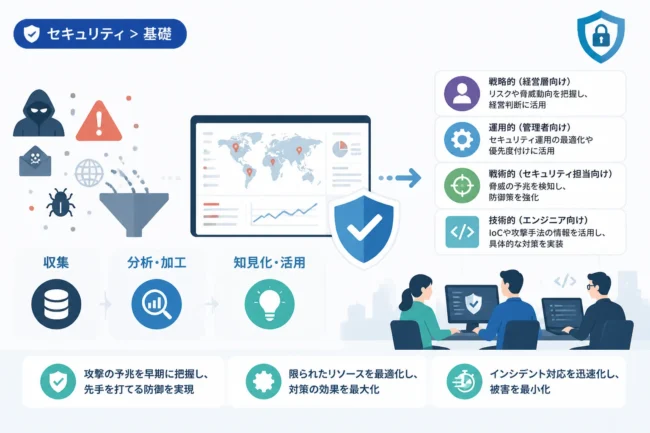
現代のビジネス環境において、ITインフラは欠かせない土台となっており、それと同時にサイバー攻撃の脅威も年々巧妙化しています。
多くの企業がDX(デジタルトランスフォーメーション)を推進する中で、最も警戒すべきリスクの一つが「セキュリティインシデント」です。
一度セキュリティインシデントが発生すると、企業の社会的信用は失墜し、多額の損害賠償や業務停止といった致命的なダメージを受ける可能性があります。
しかし、インシデントの定義を正しく理解し、適切な対応フローを事前に準備しておくことで、被害を最小限に抑えることが可能です。
本記事では、セキュリティインシデントの基礎知識から、具体的な種類、発生時の対応手順、そして未然に防ぐための対策までを詳しく解説します。
セキュリティインシデントとは何か
セキュリティインシデントとは、コンピューターの運用や情報の管理において、情報の安全性が脅かされるような事象を指します。
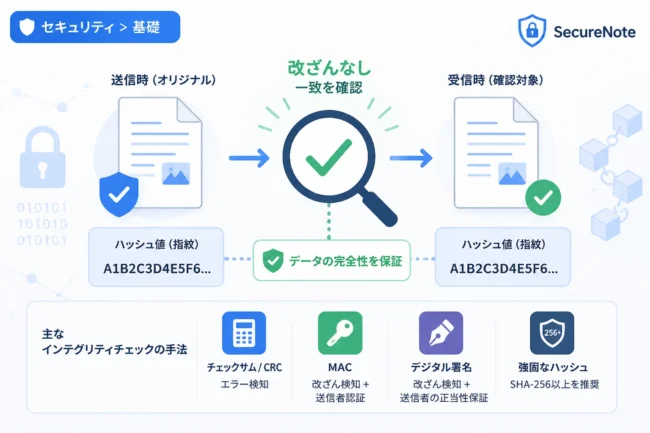
具体的には、情報の「機密性」「完全性」「可用性」という情報セキュリティの3要素が損なわれる状態、またはその恐れがある状態のことです。
よく似た言葉に「セキュリティアクシデント」がありますが、アクシデントは実際に実害が発生した「事故」を指すのに対し、インシデントは事故につながる可能性のある「出来事」を広く含みます。
例えば、マルウェアへの感染や不正アクセスによる情報漏えいはもちろん、PCの紛失や設定ミスによるデータ公開などもセキュリティインシデントに該当します。
ITシステムがビジネスの中核を担う現代において、これらの事象を完全にゼロにすることは非常に困難であると言わざるを得ません。
そのため、万が一事象が発生した際に、いかに迅速かつ適切に対応できるかが企業の存続を左右する重要な鍵となります。
セキュリティインシデントは単なるITの問題ではなく、経営上の重大なリスクであるという認識を持つことが不可欠です。
セキュリティインシデントの主な種類
セキュリティインシデントは、その発生原因や手法によっていくつかの種類に分類されます。
適切な対策を講じるためには、どのような脅威が存在するのかを具体的に把握しておく必要があります。
外部からのサイバー攻撃
最も代表的なインシデントは、悪意を持った第三者による外部からの攻撃です。
特に近年被害が拡大しているのが、データを暗号化して身代金を要求する「ランサムウェア」による攻撃です。
また、特定の企業や組織を標的にして機密情報を盗み出す「標的型攻撃」も非常に巧妙化しています。
ウェブサイトの脆弱性を突いた「SQLインジェクション」や、大量のアクセスを送りつけてサーバーを停止させる「DoS/DDoS攻撃」も依然として大きな脅威です。
これらの攻撃は自動化されたツールを用いて無差別に行われることも多いため、自社が標的とされる可能性は常に存在します。
人的ミス・過失
実は、セキュリティインシデントの多くは内部の人間による「人的ミス」が原因で発生しています。
メールの宛先間違いによる誤送信や、機密情報が含まれたUSBメモリ、ノートPCの紛失などがその典型例です。
また、クラウドサービスの管理画面における設定ミスにより、意図せず情報が外部から閲覧可能な状態になってしまうケースも増えています。
これらは悪意がないからといって許されるものではなく、重大な情報漏えい事故へと発展するリスクを孕んでいます。
従業員一人ひとりのセキュリティ意識を高める教育が、インシデント防止には極めて重要です。
内部不正
企業の従業員や元従業員、あるいは関係者が、不正に機密情報を持ち出したり悪用したりするケースも後を絶ちません。
高いアクセス権限を持つ人物が私利私欲や不満を理由に情報を漏えいさせる場合、発見が遅れやすく被害が甚大になる傾向があります。
転職先への手土産として顧客リストを持ち出すといった事例も、典型的な内部不正によるインシデントです。
システム的な監視だけでなく、組織としてのガバナンス強化や倫理教育が必要とされる領域です。
物理的な障害や災害
セキュリティインシデントはサイバー空間だけの問題ではありません。
地震や火災などの自然災害によってデータセンターが損壊し、システムが停止することもインシデントの一つに含まれます。
また、オフィスへの不法侵入による機器の盗難や、重要書類の盗み見なども物理的なセキュリティリスクです。
情報の「可用性(必要な時にいつでも使えること)」を守るためには、こうした物理的な脅威への備えも欠かせません。
セキュリティインシデントが企業に与える影響
インシデントが発生した場合、その影響は広範囲に及び、時には回復不能な損害をもたらします。
以下に、主な影響をまとめました。
| 影響のカテゴリ | 具体的な内容 |
|---|---|
| 経済的損失 | 調査費用、システム復旧費、賠償金、売上の減少、制裁金 |
| 社会的信用の失墜 | ブランドイメージの低下、顧客離れ、新規取引の停止 |
| 法的責任 | 個人情報保護法などの法令違反による罰則、損害賠償請求訴訟 |
| 業務への影響 | システム停止による業務の中断、従業員の対応負荷の増大 |
特に、顧客の個人情報を流出させた場合の社会的ペナルティは非常に重いものです。
一度失った信頼を取り戻すには、多大な時間とコストが必要になることを忘れてはなりません。
発生時の対応フロー:インシデントレスポンスの6段階
セキュリティインシデントが発生した際、パニックに陥らずに迅速な行動をとるためには、標準的な対応フローを策定しておくことが重要です。
一般的には、米国のNIST(国立標準技術研究所)などが提唱するインシデントレスポンスのサイクルに沿って対応を進めます。
1. 事前準備 (Preparation)
インシデントが発生する前に行うべき最も重要なステップです。
対応チーム(CSIRT:シーサート)の構築、連絡網の整備、ログの取得設定、バックアップの実施などが含まれます。
また、インシデント発生を想定した避難訓練のようなシミュレーションを行うことも、組織の対応力を高めるために有効です。
「起きたらどうするか」が明確になっていない組織では、初動が大幅に遅れることになります。
2. 検知と分析 (Detection and Analysis)
セキュリティ製品のアラートや、ユーザーからの報告、システムログの異常などを通じて異変を検知します。
検知した事象が本当にセキュリティインシデントなのか、どのような影響があるのかを冷静に分析します。
この段階では、「いつ、どこで、何が起きたのか」を客観的な証拠に基づいて特定することが求められます。
3. 封じ込め (Containment)
被害の拡大を防ぐために、影響を受けているシステムをネットワークから切り離すなどの応急処置を行います。
例えば、マルウェアに感染したPCをLANケーブルから抜く、不正アクセスを受けているサーバーの通信を遮断するといった対応です。
ただし、証拠となるメモリ上のデータが消えてしまわないよう、電源を切る前に状態を保存するなどの慎重な判断が必要な場合もあります。
4. 根絶 (Eradication)
インシデントの原因となった要素を完全に排除します。
マルウェアの駆除、脆弱性の修正パッチの適用、不正に使用されたアカウントの削除やパスワード変更などを行います。
このプロセスを疎かにすると、同じ手法で再攻撃を受けるリスクが残ってしまいます。
5. 復旧 (Recovery)
影響を受けたシステムを元の正常な稼働状態に戻します。
バックアップデータからのリストアや、安全性が確認された状態でのネットワーク再接続を行います。
復旧後もしばらくの間は、再度異常が発生しないか監視を強化する必要があります。
6. 事後対応 (Post-Incident Activity)
対応が終わった後に、一連のプロセスを振り返り、報告書を作成します。
なぜインシデントが発生したのか、対応フローに不備はなかったのかを検証し、再発防止策を策定します。
得られた教訓を組織全体で共有し、次のインシデントに備えることが、真のインシデントレスポンスの完了と言えます。
セキュリティインシデントを未然に防ぐための主要な対策
インシデントレスポンスの体制を整えることも大切ですが、当然ながら発生自体を防ぐための予防策も重要です。
技術的な対策と組織的な対策の両面からアプローチすることが求められます。
技術的対策の強化
OSやソフトウェアを常に最新の状態に保つ「脆弱性管理」は、最も基本的かつ効果的な対策です。
また、ウイルス対策ソフト(EDRなど)の導入、ファイアウォールやWAFによる通信の制御、多要素認証(MFA)の導入も強く推奨されます。
近年では「何も信頼しない」という考え方に基づく「ゼロトラストセキュリティ」の概念を取り入れる企業も増えています。
組織的・人的対策の徹底
情報セキュリティポリシーを策定し、全従業員に周知徹底させることが不可欠です。
定期的なセキュリティ教育を実施し、最新の攻撃手法や不審なメールの見分け方を共有することで、従業員のリテラシーを向上させます。
物理的な対策として、重要エリアへの入退室管理や、書類のシュレッダー処理のルール化なども重要です。
CSIRTの組織化
インシデント発生時に中心となって動く専門チーム、CSIRT(Computer Security Incident Response Team)を組織内に設けることが一般的になっています。
CSIRTは、インシデント情報の集約、外部機関との連携、復旧作業の指揮など、専門的な立場から事態を収拾する役割を担います。
自社だけで十分な体制を築くのが難しい場合は、外部のセキュリティベンダーと連携してSOC(Security Operation Center)サービスを活用するのも一つの手です。
まとめ
セキュリティインシデントは、現代のデジタル社会において避けては通れないリスクの一つです。
しかし、その正体を正しく知り、適切な「予防」と「事後対応」の準備をしておくことで、企業の受けるダメージは大幅に軽減できます。
技術的なツールを導入するだけでなく、従業員一人ひとりの意識改革や、組織としての対応フローの策定を並行して進めることが何より重要です。
インシデントは「いつか起こるもの」という前提に立ち、日頃からセキュリティ体制の点検と強化に努めましょう。
万が一の際、冷静かつ迅速に行動できる組織文化こそが、最強のセキュリティ対策となります。