現代のネットワーク社会において、「アウトバウンド」という言葉は非常に重要な役割を担っています。
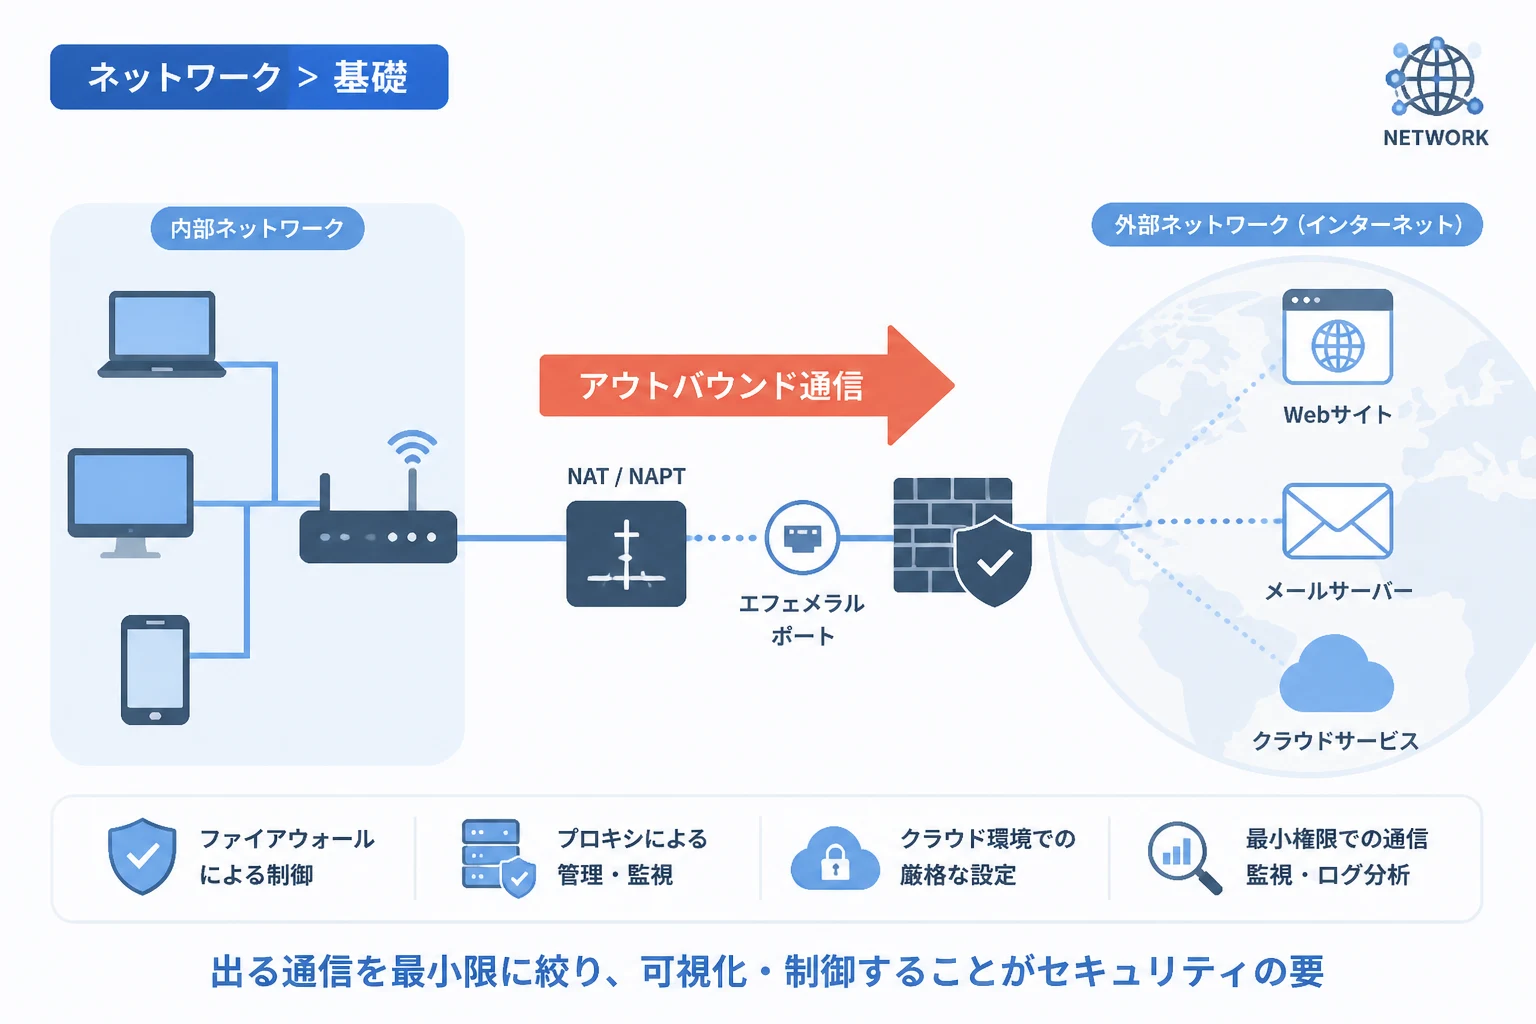
ITや通信の分野では、内部ネットワークから外部ネットワークへ向かう通信の向きを指して「アウトバウンド」と呼びます。
私たちが日常的にWebサイトを閲覧したり、メールを送信したりする動作は、すべてこのアウトバウンド通信から始まっています。
一見すると単純な情報の送出に思えますが、その背後には高度なセキュリティ技術やネットワークプロトコルが深く関わっています。
本記事では、アウトバウンド通信の基礎知識から、仕組み、セキュリティ上の重要性について詳しく解説します。
アウトバウンド通信の基礎知識
アウトバウンドは、直訳すると「外へ向かう」という意味を持つ言葉です。
ネットワーク通信の文脈では、自分の管理下にあるネットワークから、インターネットなどの外部ネットワークへ出ていくデータトラフィックを指します。
例えば、オフィス内のPCからGoogleで検索を行う際、最初のリクエストは社内LANからインターネットへと向かうため、これはアウトバウンド通信に該当します。
この通信の対義語として、外部から内部へ入ってくる通信を指す「インバウンド(Inbound)」があります。
通信の方向を意識することは、ネットワークの構築やセキュリティ対策を考える上で、最も基本的なステップの一つと言えるでしょう。
アウトバウンドの具体例
私たちの身の回りには、意識せずとも利用しているアウトバウンド通信が数多く存在します。
代表的な例としては、ブラウザでWebサイトにアクセスする際の「HTTP/HTTPSリクエスト」が挙げられます。
また、外部のメールサーバーへメッセージを送る「SMTP通信」もアウトバウンドの典型例です。
その他にも、クラウドストレージへのファイルアップロードや、OSのアップデートファイルのダウンロード要求もアウトバウンド通信から開始されます。
このように、ネットワークを利用する活動のほとんどは、起点が内部からのアウトバウンド通信であるという特徴があります。
アウトバウンド通信の仕組み
アウトバウンド通信が成立するためには、複数の技術的な要素が組み合わさって動作する必要があります。
特に、プライベートIPアドレスを使用している環境では、外部との通信を中継する仕組みが不可欠です。
NATとNAPTの役割
社内ネットワークや家庭内LANでは、通常プライベートIPアドレスが割り振られています。
しかし、インターネット上ではプライベートIPアドレスのままでは通信を行うことができません。
そこで、ルーターやファイアウォールが「NAT(Network Address Translation)」という技術を用いて、グローバルIPアドレスに変換します。
さらに、複数の端末が同時に外部と通信できるように、ポート番号を組み合わせて変換するNAPT(IPマスカレード)も広く利用されています。
アウトバウンド通信が発生すると、ルーターは「どの端末が、どのポートを使って、どこへアクセスしたか」を記録するセッション管理表を作成します。
この管理表があるおかげで、外部からの返信データ(インバウンド)が正しく元の端末に戻ってくることができるのです。
エフェメラルポートの使用
アウトバウンド通信を開始する際、クライアント端末は自身の通信用窓口として一時的なポート番号を割り当てます。
これをエフェメラルポート(短命なポート)と呼び、通信が終了すると解放される仕組みになっています。
サーバー側のウェルノウンポート(例:HTTPSの443番)に対して、クライアント側はランダムな高い番号のポートを使用して接続を試みます。
このポートの動きを理解しておくことは、ファイアウォールの設定ミスを防ぐ上で非常に重要です。
インバウンド通信との違い
アウトバウンドとインバウンドは、どちらも通信の方向を示す言葉ですが、その性質や管理方法は大きく異なります。
以下の表に、主な違いをまとめました。
| 比較項目 | アウトバウンド | インバウンド |
|---|---|---|
| 通信の起点 | 内部ネットワークから | 外部ネットワークから |
| 主な目的 | 情報の参照、リクエストの送信 | サービスの提供、外部からのアクセス |
| セキュリティリスク | データの持ち出し、C&Cサーバー通信 | 不正侵入、脆弱性攻撃、DDoS攻撃 |
| フィルタリング | 送信先IPやドメインで制限 | 許可されたポートのみ開放 |
インバウンド通信は、Webサーバーやメールサーバーを外部に公開している場合に、外部の不特定多数からアクセスを受ける形式です。
一方でアウトバウンド通信は、内部のユーザーやシステムが意図して発生させる通信を主眼に置いています。
近年のセキュリティ設計では、「インバウンドは厳しく遮断し、アウトバウンドも必要最小限に絞る」という考え方が主流となっています。
セキュリティにおけるアウトバウンド制御
かつてのセキュリティ対策は、外部からの攻撃を防ぐ「インバウンド対策」が中心でした。
しかし、標的型攻撃やマルウェア感染が巧妙化する現代では、アウトバウンド通信の制御が防御の要となっています。
なぜアウトバウンドを制限するのか
もし社内のPCがマルウェアに感染してしまった場合、そのマルウェアは攻撃者のサーバー(C&Cサーバー)と通信を行おうとします。
この時、アウトバウンド通信が無制限に許可されていると、機密情報が外部へ送信されたり、遠隔操作を許したりしてしまいます。
アウトバウンド通信を適切に制限することで、万が一の感染時にも被害を最小限に食い止めることができます。
また、内部の不正なユーザーによる情報の持ち出しを防ぐためにも、特定のオンラインストレージやSNSへのアウトバウンド通信をブロックすることが有効です。
エグレスフィルタリング(Egress Filtering)
ネットワークの境界において、外部へ向かうトラフィックを検査して制限することをエグレスフィルタリングと呼びます。
具体的には、ファイアウォールやプロキシサーバーを使用して、許可されていない宛先やプロトコルを遮断します。
例えば、「社内の業務サーバーは、OSアップデート用の特定のサイト以外とはアウトバウンド通信を行わない」といった厳格なルールを適用します。
これにより、サーバーが乗っ取られた際の二次被害を効果的に防ぐことが可能になります。
プロキシサーバーによる管理
アウトバウンドのWeb通信を管理する手法として、プロキシサーバーの導入が一般的です。
クライアントPCの代わりにプロキシサーバーが外部へリクエストを送ることで、通信の一元管理が可能になります。
プロキシサーバーでは、「誰が、いつ、どこへアクセスしたか」という詳細なログを記録できます。
また、危険なWebサイトへのアクセスをリアルタイムでブロックする「URLフィルタリング」機能も併用されることが多いです。
クラウド環境におけるアウトバウンド設定
物理的なネットワーク環境だけでなく、AWSやAzureといったクラウド環境においても、アウトバウンドの設計は非常に重要です。
クラウドサービスでは、仮想ネットワーク単位で通信を制御する仕組みが備わっています。
セキュリティグループとネットワークACL
例えばAWSの場合、セキュリティグループと呼ばれる仮想ファイアウォール機能があります。
セキュリティグループのデフォルト設定では、すべてのアウトバウンド通信が許可されていますが、これを「ステートフル」に制御できます。
一方、サブネット単位で適用されるネットワークACLは「ステートレス」な制御を行うため、行きの通信(アウトバウンド)だけでなく、帰りの通信(インバウンド)も明示的に許可する必要があります。
クラウド環境はインターネットと隣接しているため、設定ミス一つが重大なデータ流出につながるリスクを孕んでいます。
そのため、「原則としてすべてのアウトバウンドを拒否し、必要な宛先のみをホワイトリスト形式で許可する」設定が推奨されます。
アウトバウンド通信の監視とトラブルシューティング
ネットワークの安定運用には、アウトバウンド通信の状況を常に監視することが欠かせません。
異常なトラフィックの急増は、システム障害やサイバー攻撃の予兆である可能性があるからです。
トラフィック解析ツールの活用
NetFlowやIPFIXといったプロトコルを使用すると、どのようなアウトバウンド通信が発生しているかを可視化できます。
送信元IP、宛先IP、使用ポート番号、データ量などの情報を分析することで、帯域を圧迫している原因を特定できます。
また、IDS(侵入検知システム)やIPS(侵入防止システム)を導入することで、不審なパターンのアウトバウンド通信を自動的に検知・遮断することも可能です。
通信が通らない時の確認ポイント
アウトバウンド通信が失敗する場合、まずはDNSによる名前解決ができているかを確認します。
次に、ファイアウォールやルーターのアクセス制御リスト(ACL)で、送信が拒否されていないかをチェックします。
特に、前述したNATの設定ミスや、動的ポートの枯渇が原因で通信ができなくなるケースも少なくありません。
tracerouteコマンドを使用して、パケットがどの地点で遮断されているかを確認するのも有効な手段です。
# アウトバウンドの経路を確認する例
traceroute 8.8.8.8traceroute to 8.8.8.8 (8.8.8.8), 30 hops max, 60 byte packets
1 192.168.1.1 (192.168.1.1) 1.234 ms 1.121 ms 1.050 ms
2 10.0.0.1 (10.0.0.1) 5.432 ms 5.321 ms 5.210 ms
... (中略) ...
10 dns.google (8.8.8.8) 15.678 ms 15.543 ms 15.432 msアウトバウンドに関するよくある誤解
「アウトバウンド通信=安全」という誤った認識を持っているケースが見受けられますが、これは非常に危険です。
「自分たちがリクエストした通信の戻りだからチェックは不要」と考えるのは、過去の常識と言えるでしょう。
現代のサイバー攻撃の多くは、この「内部から始まる信頼された通信」を悪用します。
例えば、ブラウザの自動更新に見せかけた通信や、DNSプロトコルの中にデータを隠して持ち出す「DNSトンネリング」などの手法が存在します。
したがって、アウトバウンド通信に対しても、コンテンツのディープパケットインスペクション(DPI)を行うことが望ましいとされています。
まとめ
アウトバウンドとは、内部ネットワークから外部へと向かう通信の方向を指す、ネットワークの基本概念です。
インターネットを利用する上で不可欠な仕組みである一方、適切な制御が行われていないと重大なセキュリティリスクを招く可能性があります。
NATによるアドレス変換やファイアウォールによるエグレスフィルタリングを正しく理解し、設定することが重要です。
また、クラウド環境の普及に伴い、より柔軟かつ厳格なアウトバウンド管理が求められるようになっています。
「入る通信」だけでなく「出る通信」にも細心の注意を払うことで、より安全で堅牢なネットワーク環境を構築することができるでしょう。
日々の運用において、アウトバウンドトラフィックのログを定期的に確認し、異常がないかを監視する習慣をつけることをお勧めします。