ITの世界において「イメージ」という言葉は、非常に多岐にわたる文脈で使用される重要なキーワードです。
一般的には写真やイラストといった画像データを指しますが、システムのバックアップやクラウドコンピューティング、さらにはソフトウェアの開発現場では全く異なる意味を持ちます。
これらの「イメージ」は、いずれも「ある瞬間の状態をそのまま切り取って保存したもの」という共通の概念を持っています。
本記事では、画像データとしてのイメージから、システム構築に不可欠なディスクイメージ、そして現代のアプリケーション開発を支えるコンテナイメージまで、ITにおけるイメージの意味を網羅的に解説します。
画像データとしての「イメージ」
最も身近なイメージの意味は、ディスプレイに表示される写真や図解などの画像データです。
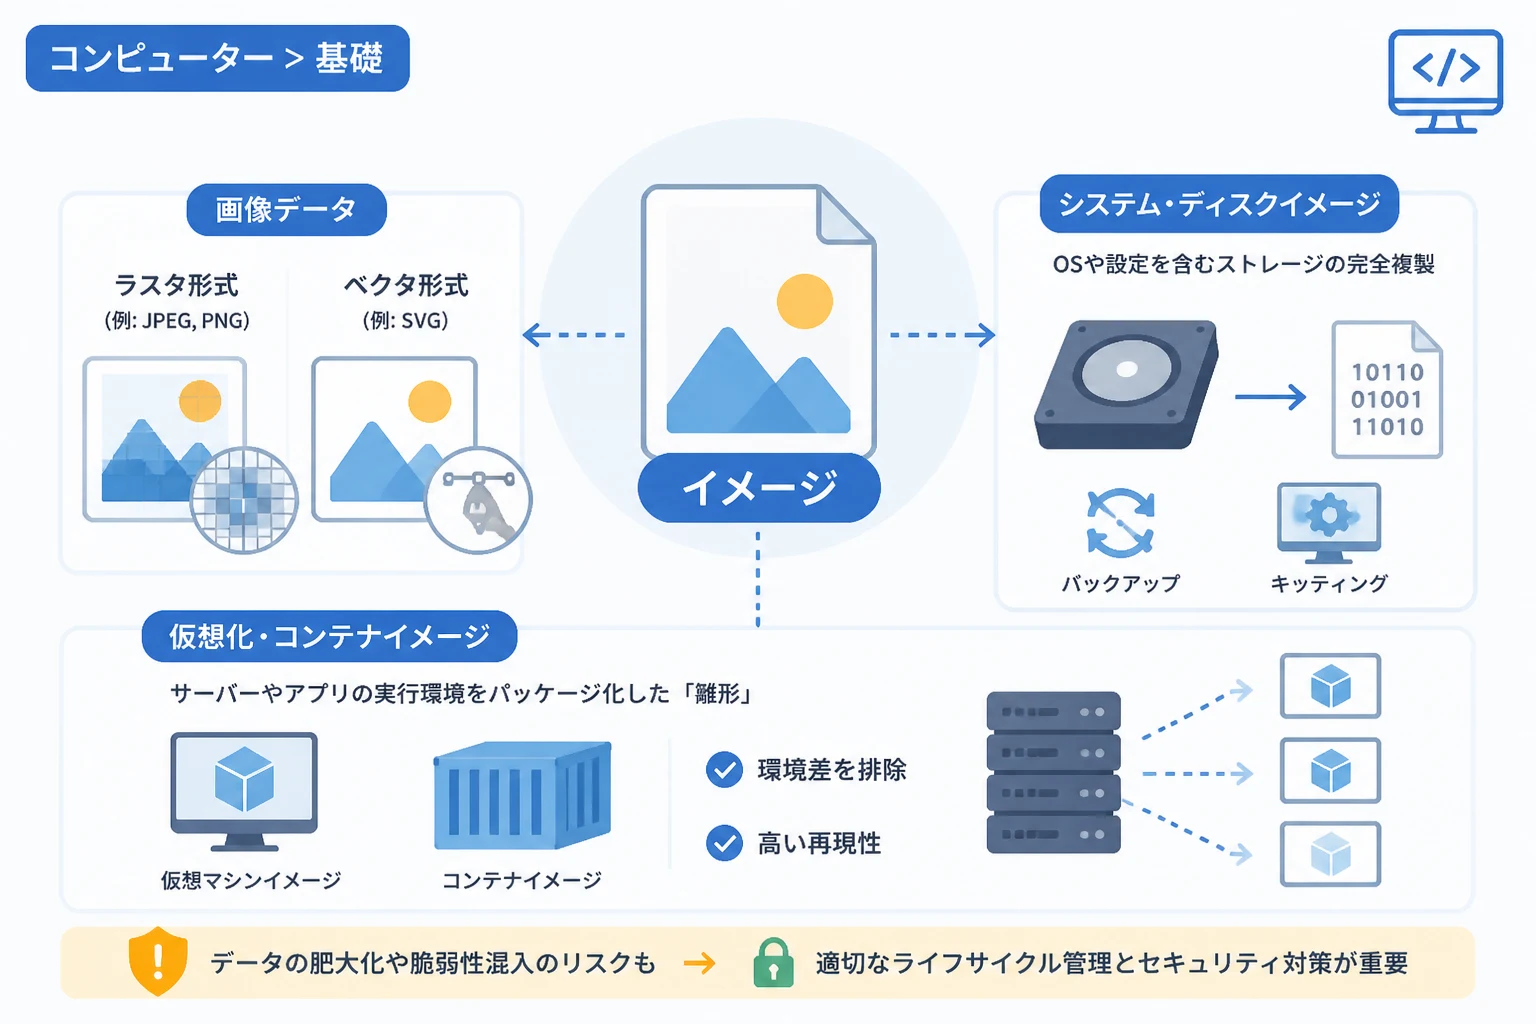
コンピュータが画像を扱う方式には、大きく分けて「ラスタ形式」と「ベクタ形式」の2種類が存在します。
ラスタ形式(ビットマップ画像)
ラスタ形式は、ピクセルと呼ばれる色の付いた点の集合体として画像を表現する形式です。
写真のように複雑な色相やグラデーションを表現するのに非常に適しています。
ただし、画像を無理に拡大するとピクセルの粒が目立ち、輪郭がぼやけてしまうという特性があります。
代表的なファイル形式には、JPEGやPNG、GIF、WebPなどが挙げられます。
ベクタ形式(ベクトル画像)
ベクタ形式は、点と線を数値的な座標や数式によって表現する形式です。
ロゴデザインやアイコン、フォントなどに多用される形式として知られています。
数式で描画を制御しているため、どれだけ拡大や縮小を行っても画質が劣化しないことが最大のメリットです。
ウェブサイトで広く利用されているSVG形式が、ベクタ形式の代表例と言えるでしょう。
ストレージやOSの「イメージ」
ITのインフラ管理やシステム運用において、イメージという言葉は「ディスクイメージ」や「システムイメージ」を指すことが一般的です。
ディスクイメージとは
ディスクイメージとは、ハードディスクやSSDなどのストレージに保存された内容を、一つのファイルとして丸ごとコピーしたデータのことです。
通常のファイルコピーとは異なり、ファイルシステム構造やブート情報までをセクタ単位で完全に複製するのが特徴です。
これにより、OSのインストール状態や複雑な設定を、別のコンピュータへ寸分違わず再現することが可能になります。
CDやDVDの内容をそのままデータ化した「ISOイメージ」も、ディスクイメージの一種として広く知られています。
システムイメージの活用シーン
システムイメージは、主にPCのバックアップや、大規模な組織でのキッティング作業に活用されます。
万が一PCのOSが起動しなくなった場合でも、あらかじめ作成しておいたシステムイメージを書き戻せば、作成時点の状態に即座に復旧できます。
また、企業で数百台のPCを導入する際、1台ずつOSをインストールするのは非効率です。
そこで、設定済みの「マスターイメージ」を1つ作成し、それを他のPCに一斉にコピー(クローニング)することで、キッティング作業の劇的な効率化が図られます。
仮想化技術と「マシンイメージ」
クラウドサービスや仮想化ソフトウェアを利用する際にも、イメージという用語は頻繁に登場します。
仮想マシンのテンプレート
クラウド環境(AWSやAzure、Google Cloudなど)において、仮想サーバーを作成するためのテンプレートを「マシンイメージ」と呼びます。
例えば、AWSではAmazon Machine Image(AMI)という名称で提供されています。
このイメージには、OSの種類やバージョン、必要なミドルウェア、初期設定などが含まれています。
ユーザーは提供されているイメージを選択するだけで、わずか数分でサーバーを立ち上げることができます。
スナップショットとの違い
イメージと似た概念に「スナップショット」がありますが、その役割は少し異なります。
スナップショットは、ある特定の時点におけるデータの状態を保存するもので、主にバックアップやロールバックを目的としています。
一方でイメージは、新しいサーバーを構築するための「雛形」として定義されることが多いという違いがあります。
コンテナ技術における「コンテナイメージ」
現代のソフトウェア開発において、最も注目されているのが「コンテナイメージ」です。
コンテナイメージの構造
コンテナイメージは、アプリケーションを実行するために必要なコード、ライブラリ、環境変数、設定ファイルを一つにまとめたパッケージです。
Dockerなどのコンテナ技術では、このイメージを基にして「コンテナ」という実行環境を生成します。
コンテナイメージの大きな特徴は、読み取り専用(Read-Only)のレイヤー構造になっている点です。
複数のレイヤーを重ね合わせることで、変更があった部分だけを差分として管理できる効率的な仕組みを備えています。
ポータビリティと再現性
コンテナイメージを利用する最大の利点は、開発環境と本番環境の差異をなくせることです。
開発者のローカルPCで作成したイメージは、クラウドサーバーやオンプレミスのサーバー上でも、全く同じように動作します。
「自分の環境では動いたのに、本番サーバーでは動かない」という、従来のインフラ構築における古典的な問題を解決しました。
この特性は、DevOpsやCI/CD(継続的インテグレーション/継続的デリバリー)の基盤として不可欠な要素となっています。
イメージ管理における主要な形式と比較
ITの各分野で使用されるイメージには、それぞれ固有のファイル形式や規格が存在します。
主要なイメージの種類を以下の表にまとめました。
| 種類 | 主な用途 | 代表的な拡張子・形式 |
|---|---|---|
| 画像イメージ | ウェブ表示、印刷、写真保存 | .jpg, .png, .gif, .svg |
| ディスクイメージ | OSのバックアップ、メディア配布 | .iso, .img, .dmg |
| 仮想マシンイメージ | クラウドサーバー構築、仮想化 | AMI, .vmdk, .vhd |
| コンテナイメージ | アプリ実行環境の配布、マイクロサービス | Docker Image, OCI形式 |
イメージを扱う際の注意点とセキュリティ
イメージは非常に便利な仕組みですが、利用や管理にあたっては注意すべき点もいくつか存在します。
データの肥大化
ディスクイメージやシステムイメージは、ストレージの内容を丸ごと保存するため、ファイルサイズが非常に大きくなりがちです。
不必要なイメージを大量に保持し続けると、ストレージ容量を圧迫し、バックアップコストの増大を招きます。
定期的なクリーンアップや、差分バックアップの活用を検討することが重要です。
セキュリティリスクと脆弱性
特にコンテナイメージや仮想マシンイメージにおいて、セキュリティは極めて重要な課題です。
古いイメージには、パッチが適用されていないOSの脆弱性が含まれている可能性があります。
悪意のある第三者が作成した公開イメージを使用すると、内部にマルウェアが仕込まれているリスクも否定できません。
信頼できるソース(公式サイトや公式リポジトリ)から提供されているイメージのみを使用することが、セキュリティを担保するための鉄則です。
イメージスキャンとライフサイクル管理
最新の開発現場では、イメージの中に脆弱性が含まれていないかを自動でチェックする「イメージスキャン」が導入されています。
また、構築したイメージを永久に使うのではなく、常に最新のセキュリティパッチを適用したイメージへ更新し続けるライフサイクル管理が求められます。
「一度作れば終わり」ではなく、継続的なメンテナンスが必要であることを認識しておきましょう。
IT用語としてのイメージの将来性
テクノロジーの進化に伴い、イメージという言葉が指す範囲はさらに広がっています。
例えば、AIの分野では、学習データセットそのものをイメージ化して管理する手法も登場しています。
また、エッジコンピューティングの普及により、極めて軽量な専用OSイメージの需要も高まっています。
どのような形態であれ、「複雑な状態をパッケージ化して、どこでも同じように再現できるようにする」というイメージの本質的な役割は、今後も変わることはないでしょう。
まとめ
ITにおける「イメージ」は、文脈によって画像データ、OSのバックアップ、仮想マシンのテンプレート、コンテナの配布パッケージと、多様な意味を持ちます。
しかし、その根底にあるのは「ある特定の状態を固定し、保存・複製・配布を容易にする」という共通の概念です。
画像イメージが視覚情報を固定するように、システムイメージやコンテナイメージはコンピュータの実行環境を固定します。
これらのイメージを正しく理解し、適切に管理することは、現代のITシステムを効率的かつ安全に運用する上で欠かせない知識となります。
それぞれの分野におけるイメージの特徴を把握し、日々の業務や学習に役立ててください。