インターネットを利用してウェブサイトを閲覧したり、メールを送受信したりする際、私たちの背後ではさまざまな通信ルールが働いています。
これらの通信ルールは「プロトコル」と呼ばれ、その中でもユーザーが利用するアプリケーションに最も近い位置で動作するのが「アプリケーションプロトコル」です。
本記事では、アプリケーションプロトコルの基本的な定義から、主要なプロトコルの種類、そして具体的な通信の仕組みまでを詳しく解説します。
ネットワークの構造を理解することで、日々のインターネット利用がどのような技術に支えられているのかを深く知ることができるでしょう。
アプリケーションプロトコルとは何か
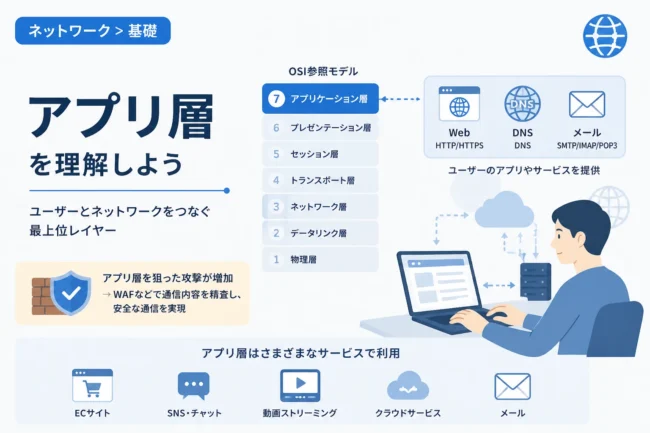
アプリケーションプロトコルとは、ネットワーク通信においてOSI参照モデルの第7層(アプリケーション層)で動作する通信規約のことです。
通信プロトコルには階層構造があり、下位層がデータの運搬を担うのに対し、アプリケーションプロトコルは「データの意味」や「具体的な操作」を定義します。
例えば、ウェブブラウザがサーバーに対して「このページを表示してほしい」と要求し、サーバーがそれに応答する際のルールがこれに該当します。
ユーザーが直接触れるソフトウェアと、実際にデータをやり取りするネットワークインフラの橋渡しをする極めて重要な役割を持っています。
TCP/IPモデルにおいては、最上位の「アプリケーション層」に分類され、セッション層やプレゼンテーション層の機能も含めて統合的に扱われることが一般的です。
このプロトコルが存在することで、異なるメーカーのソフトウェア同士であっても、共通の形式で情報を交換することが可能になります。
OSI参照モデルにおける役割
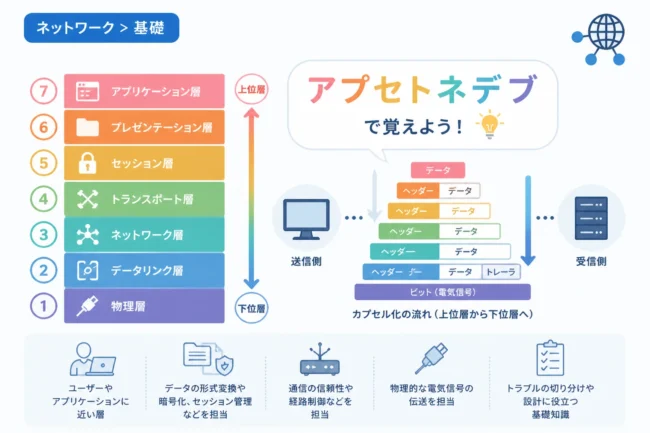
OSI参照モデルは通信機能を7つの階層に分けたモデルであり、アプリケーションプロトコルはその頂点に位置します。
下位のレイヤーであるトランスポート層(TCPやUDP)がデータの伝送路を確保した後、その通路を使って具体的なサービスを実現するのがアプリケーションプロトコルの仕事です。
具体的には、データのフォーマット指定、文字コードの識別、ファイル転送の手順、メールの宛先指定などが定義されています。
アプリケーション層はユーザーインターフェースに最も近く、人間が理解できる形へとデータを処理する最終段階を担っています。
主要なアプリケーションプロトコルの種類と役割
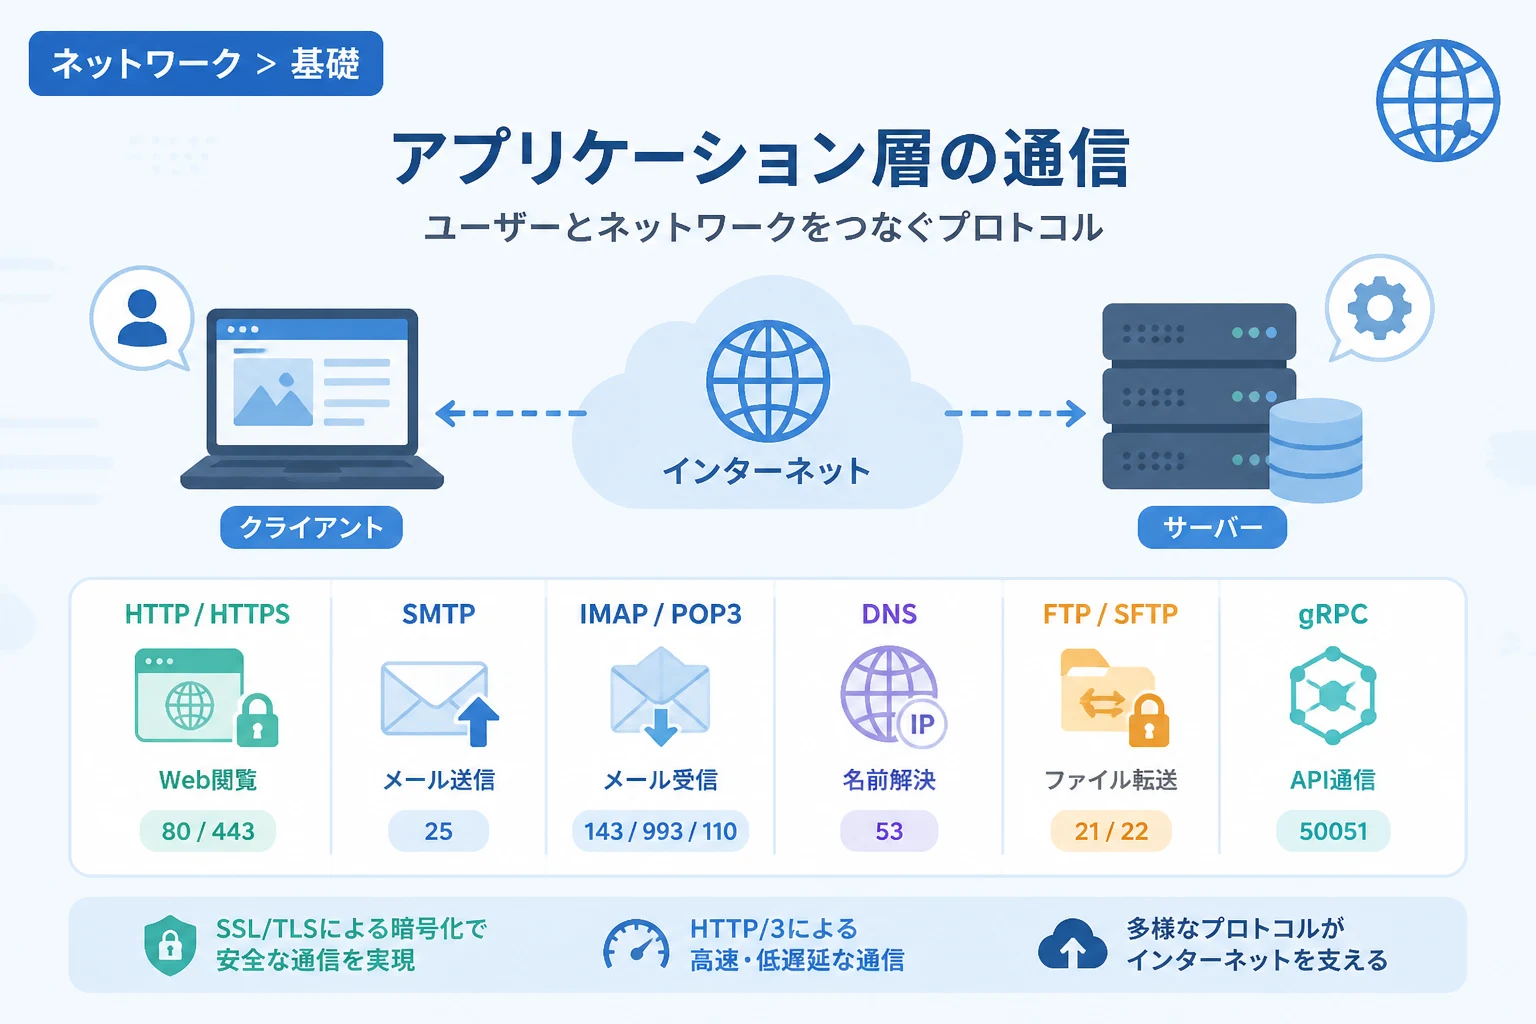
インターネット上には、用途に応じて数多くのアプリケーションプロトコルが存在しています。
ここでは、私たちが日常的に利用している代表的なプロトコルをカテゴリ別に紹介します。
Web閲覧に使用されるプロトコル
HTTP(HyperText Transfer Protocol)
HTTPは、WebサーバーとWebブラウザの間でHTMLなどのコンテンツをやり取りするためのプロトコルです。
現在のWebサイト閲覧における標準的なプロトコルであり、世界中で最も広く普及しています。
ステートレス(状態を保持しない)という特徴を持ち、1つのリクエストに対して1つのレスポンスを返す単純な構造が基本です。
HTTPS(HTTP Secure)
HTTPSは、HTTPにSSL/TLSによる暗号化機能を加えたプロトコルです。
通信内容を暗号化することで、盗聴や改ざん、なりすましを防止し、安全な通信を実現します。
現在のWeb標準はHTTPSとなっており、検索エンジンやブラウザもこのプロトコルの利用を強く推奨しています。
メールの送受信に使用されるプロトコル
SMTP(Simple Mail Transfer Protocol)
SMTPは、メールの送信およびメールサーバー間での転送を行うためのプロトコルです。
メールを送る際の「郵便局への投函」や「郵便局間の搬送」に相当する役割を果たします。
POP3(Post Office Protocol version 3)
POP3は、メールサーバーから自分のデバイスにメールをダウンロードするためのプロトコルです。
一度ダウンロードしたメールはサーバーから削除される設定が一般的であり、1つの端末でメールを管理するのに適しています。
IMAP(Internet Message Access Protocol)
IMAPは、サーバー上にあるメールを閲覧・管理するためのプロトコルです。
メールの実体はサーバーに置いたままにするため、スマートフォンやPCなど複数のデバイスで同期して利用するのに非常に適しています。
ファイル転送や遠隔操作に使用されるプロトコル
FTP(File Transfer Protocol)
FTPは、ネットワーク上でファイルを転送するために設計されたプロトコルです。
Webサイトのデータをサーバーにアップロードする際などに古くから利用されてきました。
ただし、パスワードなどが暗号化されないため、現代では安全性を高めたSFTPなどの代替手段が推奨されます。
SSH(Secure Shell)
SSHは、ネットワークに接続された機器を遠隔操作するためのプロトコルです。
通信内容が完全に暗号化されるため、サーバーの構築や管理において不可欠なツールとなっています。
ネットワーク管理に使用されるプロトコル
DNS(Domain Name System)
DNSは、ドメイン名(example.comなど)とIPアドレス(192.0.2.1など)を紐づける名前解決のためのプロトコルです。
私たちがURLをブラウザに入力した際、裏側で即座にIPアドレスを特定するために動作しています。
DHCP(Dynamic Host Configuration Protocol)
DHCPは、ネットワークに接続するデバイスに対してIPアドレスを自動的に割り当てるプロトコルです。
ユーザーが手動で設定を行う手間を省き、効率的なIPアドレス管理を可能にします。
主要プロトコルの比較一覧表
各プロトコルの特徴と、一般的に使用されるウェルノウンポート番号を以下の表にまとめました。
| プロトコル名 | 主な役割 | 標準ポート番号 | 下位トランスポート層 |
|---|---|---|---|
| HTTP | Webコンテンツの転送 | 80 | TCP |
| HTTPS | 暗号化されたWeb通信 | 443 | TCP |
| SMTP | メールの送信・転送 | 25 / 587 | TCP |
| POP3 | メールの受信(ダウンロード型) | 110 / 995(SSL) | TCP |
| IMAP | メールの閲覧(同期型) | 143 / 993(SSL) | TCP |
| DNS | ドメイン名とIPアドレスの変換 | 53 | UDP / TCP |
| SSH | セキュアな遠隔ログイン | 22 | TCP |
| FTP | ファイルの転送 | 20 / 21 | TCP |
アプリケーションプロトコルの通信の仕組み
アプリケーションプロトコルは、多くの場合「クライアント・サーバーモデル」という方式で動作します。
サービスを要求する「クライアント(ブラウザなど)」と、サービスを提供する「サーバー」が対話形式で通信を進めます。
リクエストとレスポンスの流れ
通信の始まりは、クライアントからの「リクエスト(要求)」です。
例えばHTTPの場合、クライアントはサーバーに対して「GET /index.html HTTP/1.1」といったメッセージを送ります。
メッセージを受け取ったサーバーは、その要求を解析し、適切なデータを準備します。
次に、サーバーはクライアントに対して「レスポンス(応答)」を返します。
レスポンスには、処理の成否を示すステータスコードや、要求されたHTMLデータが含まれます。
この一連のやり取りが完了することで、画面にWebページが表示される仕組みになっています。
ポート番号による識別
サーバーには同時に多くの通信が届きますが、どのアプリケーションプロトコルに対する通信かを識別するためにポート番号が使用されます。
IPアドレスが「建物の住所」だとすれば、ポート番号は「部屋番号」に例えられます。
例えば、サーバーのIPアドレス宛に届いた通信でも、ポート番号が「80」であればWebサーバー用、「25」であればメールサーバー用として処理されます。
このように、下位層から渡されたデータを適切なアプリケーションへ振り分ける仕組みが整っています。
コネクションの確立と切断
多くのアプリケーションプロトコルは、信頼性の高い通信を行うために、下位層のTCPを使用して「コネクション」を確立します。
リクエストを送る前に、まずはクライアントとサーバーの間で「これから通信を始めます」という合意(3ウェイ・ハンドシェイク)が行われます。
通信が終わると、明示的にコネクションを切断し、リソースを解放します。
一方で、DNSのようにスピードが重視される場合は、コネクションを確立しないUDPが利用されることもあります。
セキュリティを支えるSSL/TLS技術
インターネット上の脅威が増す中、アプリケーションプロトコルの通信内容を保護する技術の重要性が高まっています。
かつてのHTTPやFTPなどは、データが平文(暗号化されていない状態)で流れていたため、悪意のある第三者に内容を盗み見られるリスクがありました。
この問題を解決するのがSSL/TLSと呼ばれる暗号化プロトコルです。
SSL/TLSはアプリケーション層とトランスポート層の間に位置し、通信全体をトンネルのように包み込んで保護します。
これにより、HTTPS(HTTP + SSL/TLS)やSMTPS(SMTP + SSL/TLS)といった、安全な通信が可能になりました。
現代のウェブサイト運営において、SSL/TLSによる暗号化は必須の要件となっています。
最新のアプリケーションプロトコルの動向
技術の進歩に伴い、アプリケーションプロトコルも常に進化し続けています。
特にWebの領域では、より高速で効率的な通信を実現するための新しい規格が登場しています。
HTTP/2とHTTP/3
従来のHTTP/1.1では、一度に1つのリクエストしか処理できず、通信の遅延が課題となっていました。
これを解決したHTTP/2では、1つのコネクション内で複数のデータを並列してやり取りすることが可能になりました。
さらに最新のHTTP/3では、下位層のトランスポートプロトコルとしてUDPをベースにした「QUIC」を採用しています。
これにより、不安定な回線環境でも接続を維持しやすく、ページの読み込み速度が劇的に向上しました。
API通信とgRPC・REST
近年では、プログラム同士がデータをやり取りするためのAPI(Application Programming Interface)向けのプロトコルも注目されています。
広く使われているREST(RESTful API)は、HTTPの仕組みをそのまま利用してデータを交換する設計手法です。
一方で、Googleが開発したgRPCは、HTTP/2を基盤としてバイナリ形式でデータをやり取りし、非常に高速で軽量な通信を実現しています。
マイクロサービス化が進む現代のシステム開発において、これらのプロトコル選択はシステムのパフォーマンスを左右する重要な要素です。
まとめ
アプリケーションプロトコルは、インターネットを通じたあらゆるサービスの基盤を成す、非常に重要な通信ルールです。
HTTPやSMTP、DNSといった多彩なプロトコルがそれぞれ固有の役割を果たすことで、私たちは複雑なネットワークを意識することなく利用できています。
OSI参照モデルの最上位層として、人間とコンピューターの橋渡しをするこの技術は、セキュリティや速度の向上を目指して日々進化を続けています。
主要なプロトコルの種類と、ポート番号やリクエスト・レスポンスといった基本的な仕組みを理解することは、ITリテラシーを高めるための大きな一歩となります。
今後もHTTP/3のような新しい技術が登場する中で、アプリケーションプロトコルの役割はさらに重要性を増していくでしょう。