現代のネットワーク社会において、私たちがWebサービスやスマートフォンアプリを安全に利用するためには、堅牢なセキュリティ技術が欠かせません。
その中でも、API連携やサービス間の認可を支える基盤として、アクセストークンは非常に重要な役割を担っています。
SNSへのログインや外部ツールとの連携など、日常的な操作の裏側では常にこのトークンがやり取りされ、私たちのデータを守っています。
本記事では、アクセストークンの基本的な概念から、認証・認可における具体的な役割、さらには混同されやすいリフレッシュトークンとの違いまでを詳しく解説します。
アクセストークンとは何か?
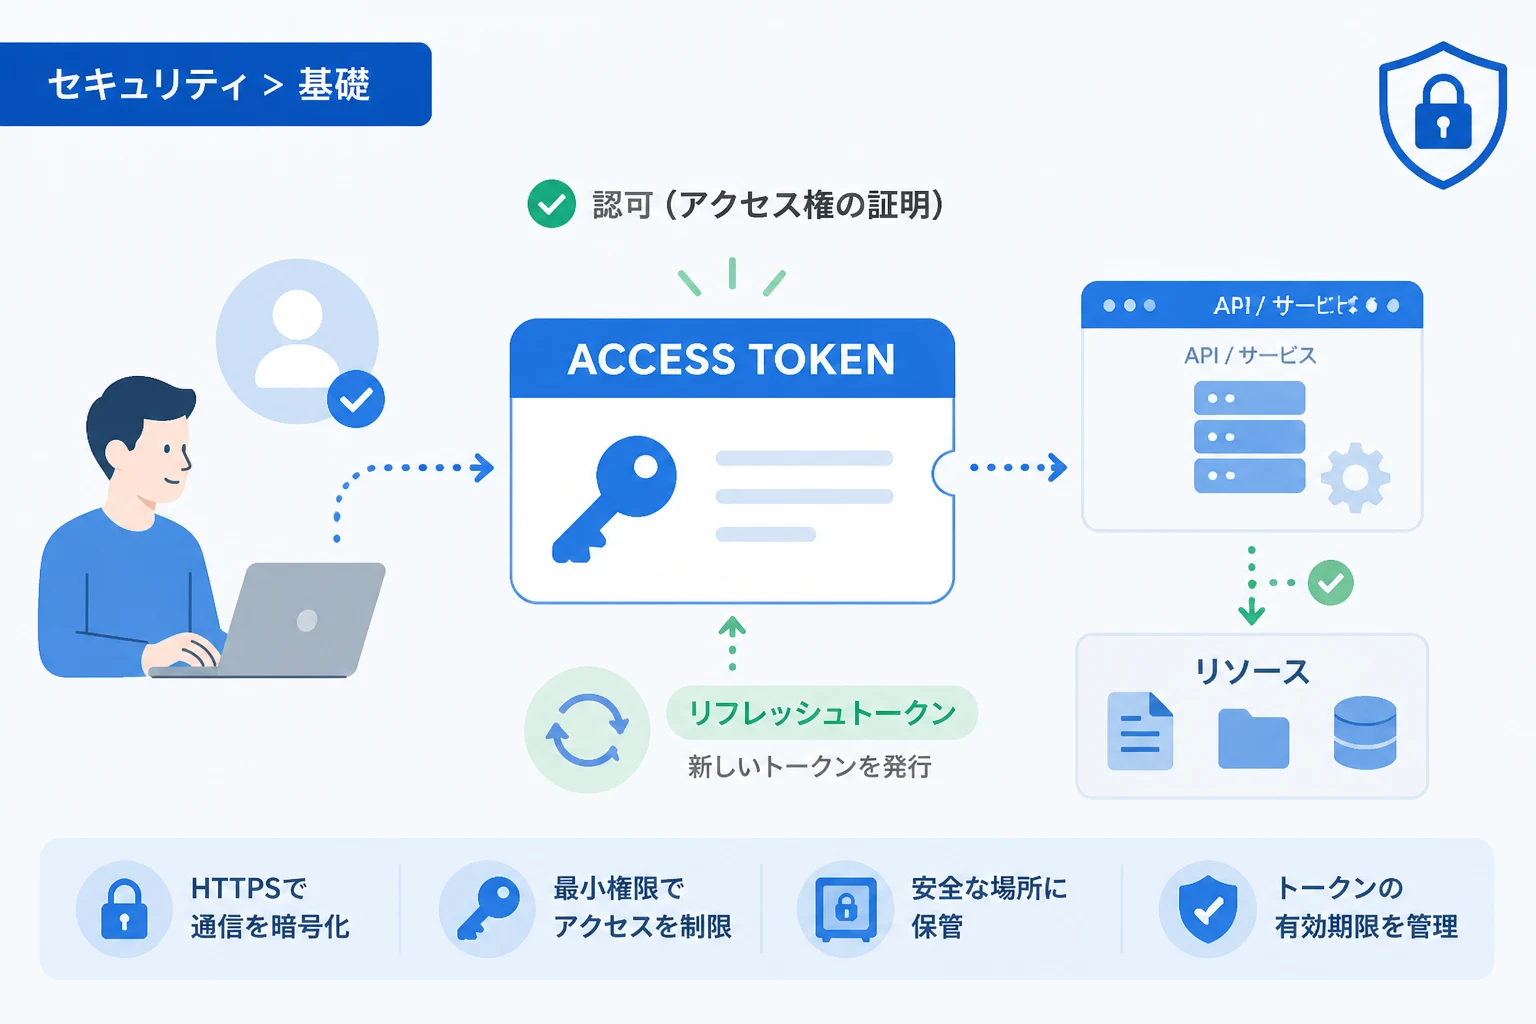
アクセストークンとは、クライアントアプリケーションがユーザーに代わって特定のサーバーのリソース(データ)にアクセスする際に使用される、一種の「デジタル通行証」のことです。
通常、ランダムな文字列や構造化されたデータ(JWTなど)の形式で発行されます。
ユーザーがIDやパスワードを毎回入力しなくても、このトークンをサーバーに提示することで、安全に情報のやり取りを継続することが可能になります。
アクセストークンは、主にOAuth 2.0やOpenID Connectといったプロトコルにおいて標準的に利用されています。
この仕組みにより、サードパーティ製のアプリに対して「ユーザーのパスワードを教えることなく」特定の操作権限だけを与えることができるようになりました。
「鍵」に例えたアクセストークンのイメージ
アクセストークンの概念を理解するためには、ホテルの「カードキー」をイメージすると分かりやすいでしょう。
ホテルのフロントでチェックイン(本人確認)を済ませると、宿泊客はカードキーを受け取ります。
このカードキーには、宿泊する部屋の番号や、ジム・ラウンジの利用権限といった情報が記録されています。
客室のドアを開ける際に必要なのは「カードキー」であり、フロントで見せた「パスポート(パスワード)」をドアに提示する必要はありません。
アクセストークンも同様に、一度発行されれば、サーバーに対して「私は正当な権限を持っています」という証拠として機能します。
認証と認可におけるアクセストークンの役割
アクセストークンについて語る際、避けては通れないのが「認証(Authentication)」と「認可(Authorization)」の違いです。
多くの人がこの二つを混同しがちですが、アクセストークンが真価を発揮するのは主に「認可」の領域です。
認証(Authentication)とは
認証とは、「アクセスしようとしている人が、本当にその本人であるか」を確認するプロセスを指します。
IDとパスワードの入力、指紋認証、顔認証などがこれに該当します。
つまり、認証は「相手の身元を特定すること」が目的です。
認可(Authorization)とは
一方で認可とは、「特定のリソースに対して、どのような操作を行う権利があるか」を定義し、許可するプロセスを指します。
アクセストークンは、この「権限の証明書」として機能します。
たとえば、あるアプリがあなたのGoogleドライブのファイルを表示する権限(読み取り権限)は持っているが、削除する権限(書き込み権限)は持っていないといった制御が行われます。
このように、アクセストークンには「誰が」「どの範囲のデータに」「いつまで」アクセスできるかという情報が含まれている、あるいは関連付けられています。
アクセストークンの仕組みと発行プロセス
アクセストークンがどのように発行され、どのように使われるのか、一般的なOAuth 2.0のフローを例に挙げて説明します。
- ユーザーがアプリケーション(クライアント)に対して、リソースへのアクセス許可を求めます。
- アプリケーションは認可サーバー(GoogleやMicrosoftなど)のリクエスト画面を表示します。
- ユーザーが認可サーバー上で、アプリケーションに対して権限の付与を「承認」します。
- 認可サーバーはアプリケーションに対し、アクセストークンを発行します。
- アプリケーションは受け取ったアクセストークンを、リソースサーバー(APIなど)へのリクエストに含めて送信します。
- リソースサーバーはトークンの有効性を検証し、正しければデータを返却します。
このプロセスにおいて、ユーザーのパスワードがアプリケーション側に渡ることは一切ありません。
これにより、万が一アプリケーション側からデータが漏洩したとしても、ユーザーのパスワードそのものが流出するリスクを抑えることができます。
アクセストークンの送信方法
多くの場合、アクセストークンはHTTPヘッダーの「Authorization」フィールドを使用して送信されます。
具体的には、「Bearer」というスキーム名に続けてトークンを記述する形式が一般的です。
GET /api/v1/user_profile HTTP/1.1
Host: example.com
Authorization: Bearer <アクセストークンの文字列>
</アクセストークンの文字列>
リソースサーバーはこのヘッダーを確認し、トークンが有効期限内であるか、要求されたリソースへのアクセス権限があるかを瞬時に判断します。
アクセストークンとリフレッシュトークンの決定的な違い
アクセストークンとセットで使われることが多いのがリフレッシュトークンです。
これら二つの役割を明確に分けることで、セキュリティと利便性の両立を図っています。
アクセストークンの特徴
アクセストークンは、実際にリソースへアクセスするために使用されます。
セキュリティ上の理由から、その有効期限は非常に短く設定されるのが一般的です(例:30分〜1時間)。
有効期限が短いことで、万が一トークンが第三者に盗まれたとしても、被害を最小限に食い止めることができます。
リフレッシュトークンの特徴
リフレッシュトークンは、新しいアクセストークンを取得するために使用される特殊なトークンです。
アクセストークンとは異なり、リソースへの直接的なアクセスには使用できません。
有効期限は長く設定されており(例:数週間〜数ヶ月)、ユーザーがログアウトするまで維持されることもあります。
アクセストークンが期限切れになった際、リフレッシュトークンを認可サーバーに提示することで、ユーザーに再度ログイン(ID・パスワード入力)を求めることなく、新しいアクセストークンを再発行できます。
両者の比較表
| 比較項目 | アクセストークン | リフレッシュトークン |
|---|---|---|
| 主な役割 | リソース(API等)へのアクセス | アクセストークンの再発行 |
| 有効期限 | 短い(分〜時間単位) | 長い(日〜月単位) |
| 送信先 | リソースサーバー | 認可サーバー |
| 流出時のリスク | データの不正閲覧・改ざん | 恒久的なアクセスの乗っ取り |
JWT(JSON Web Token)としてのアクセストークン
近年、アクセストークンの実装形式として広く普及しているのがJWT(JSON Web Token)です。
JWTは、JSON形式のデータを Base64URLエンコードし、署名を付与したものです。
JWTの構造
JWTは、ドット(.)で区切られた三つの部分で構成されています。
- ヘッダー (Header):トークンのタイプや署名アルゴリズム(HS256など)が指定されます。
- ペイロード (Payload):ユーザーID、有効期限、付与された権限(スコープ)などの情報が含まれます。
- 署名 (Signature):データが改ざんされていないかを検証するためのハッシュ値です。
JWT形式の大きな特徴は、「ステートレス(状態を持たない)」な検証が可能であるという点です。
サーバーはデータベースにトークンの情報を問い合わせることなく、署名を検証するだけで、そのトークンの正当性を判断できます。
{
  "sub": "1234567890",
  "name": "Tanaka Taro",
  "iat": 1516239022,
  "exp": 1516242622,
  "scope": "read write"
}
上記のようなJSONデータがエンコードされ、アクセストークンとして流通します。
アクセストークンを安全に扱うためのセキュリティ対策
アクセストークンは「デジタル通行証」であるため、これが流出することは、その権限を第三者に明け渡すことを意味します。
開発者や運用者は、以下のセキュリティ対策を徹底する必要があります。
1. 有効期限(TTL)を適切に短く設定する
アクセストークンの寿命を短くすることは、最も基本的な防御策です。
たとえトークンが盗まれたとしても、数分後に失効するように設定されていれば、被害を限定的になります。
2. セキュアな通信経路(HTTPS)の使用
トークンをやり取りする際は、必ずHTTPS(TLS)による暗号化通信を使用しなければなりません。
平文のHTTP通信では、ネットワーク経路上の第三者によってトークンが容易に傍受されてしまいます。
3. 保存場所の慎重な選定
ブラウザ側でトークンを保存する場合、JavaScriptからアクセス可能な「LocalStorage」に保存すると、XSS(クロスサイトスクリプティング)攻撃によってトークンが盗まれるリスクがあります。
より安全な方法として、HttpOnly属性を付与したCookieに保存することが推奨されています。
これにより、ブラウザのスクリプトからトークンを読み取ることが不可能になり、XSS対策として機能します。
4. スコープ(Scope)による制限
「最小権限の原則」に基づき、アプリケーションに必要な最小限の権限(スコープ)のみをトークンに付与するようにします。
たとえば、プロフィール情報の閲覧だけが必要なアプリに対して、メール送信の権限まで与えるべきではありません。
5. トークンの無効化(Revocation)の仕組み
ユーザーがログアウトした場合や、不審なアクセスを検知した場合には、有効期限内であってもトークンを即座に無効化できる仕組みを用意しておく必要があります。
リフレッシュトークンを無効化することで、それ以降の新しいアクセストークン発行を阻止することが可能です。
アクセストークンのメリットと導入時の注意点
アクセストークンの仕組みを導入することで、システムには多くのメリットがもたらされますが、同時に注意すべき点も存在します。
導入のメリット
- セキュリティの向上:ユーザーのパスワードを外部アプリに渡さずに済むため、認証情報の保護が強化されます。
- スケーラビリティ:JWTなどの形式を使えば、サーバー側でセッション管理を行う負荷を軽減でき、大規模なシステムにも対応しやすくなります。
- ユーザー体験の向上:リフレッシュトークンを活用することで、頻繁にログインを求められるストレスを解消できます。
導入時の注意点
最も大きな注意点は、トークンの管理コストです。
特に「トークンの失効管理」は複雑になりがちです。
ステートレスなJWTを使用している場合、一度発行したトークンをサーバー側から能動的に無効化するには、ブラックリスト方式などの追加実装が必要となります。
また、リフレッシュトークンそのものが盗まれた場合には、長期にわたってアカウントが乗っ取られるリスクがあるため、その保管には細心の注意を払う必要があります。
まとめ
アクセストークンは、現代のWebシステムにおいて「認可」を司る極めて重要な要素です。
パスワードという「究極の秘密情報」を直接やり取りすることなく、安全にサービス間の連携を実現できるこの仕組みは、今のインターネット社会の利便性を支えています。
アクセストークンは短期間の利用を想定した「使い捨ての鍵」であり、それを継続的に更新するのがリフレッシュトークンの役割です。
この二つの役割分担を理解し、HTTPSの使用や適切なスコープ設定、保存場所の選定といったセキュリティ対策を講じることで、初めて安全なシステムを構築することができます。
開発者であれ利用者であれ、アクセストークンの仕組みを正しく知ることは、自身のデータやシステムを守るための第一歩となるでしょう。
今回解説した内容を参考に、ぜひアクセストークンを活用した安全なアプリケーション開発やサービス利用を心がけてみてください。