現代の企業経営において、ITシステムの安定稼働と情報資産の保護は最優先事項の一つとなっています。
日々の業務で利用するソフトウェアやOSには、開発時には想定できなかった「脆弱性」が後から発見されることが少なくありません。
こうしたセキュリティ上の弱点が見つかった際、開発元や専門機関から公式に発表される情報がアドバイザリ(セキュリティアドバイザリ)です。
アドバイザリは、単なるお知らせではなく、システムの安全を維持するために不可欠な「指示書」としての役割を担っています。
本記事では、セキュリティアドバイザリの基本的な意味から、記載されている情報の読み解き方、そして実務における具体的な活用方法まで詳しく解説します。
アドバイザリ(セキュリティアドバイザリ)とは
アドバイザリとは、直訳すると「勧告」や「助言」を意味する言葉です。
IT業界、特にセキュリティの分野では、特定のソフトウェアやハードウェアに発見された脆弱性に関する公式な通知を指します。
この通知は、その製品を開発したベンダー(メーカー)や、公共のセキュリティ機関(JPCERT/CCなど)によって発行されます。
アドバイザリが発行される目的は、利用者にリスクを周知し、被害を未然に防ぐための対策を促すことにあります。
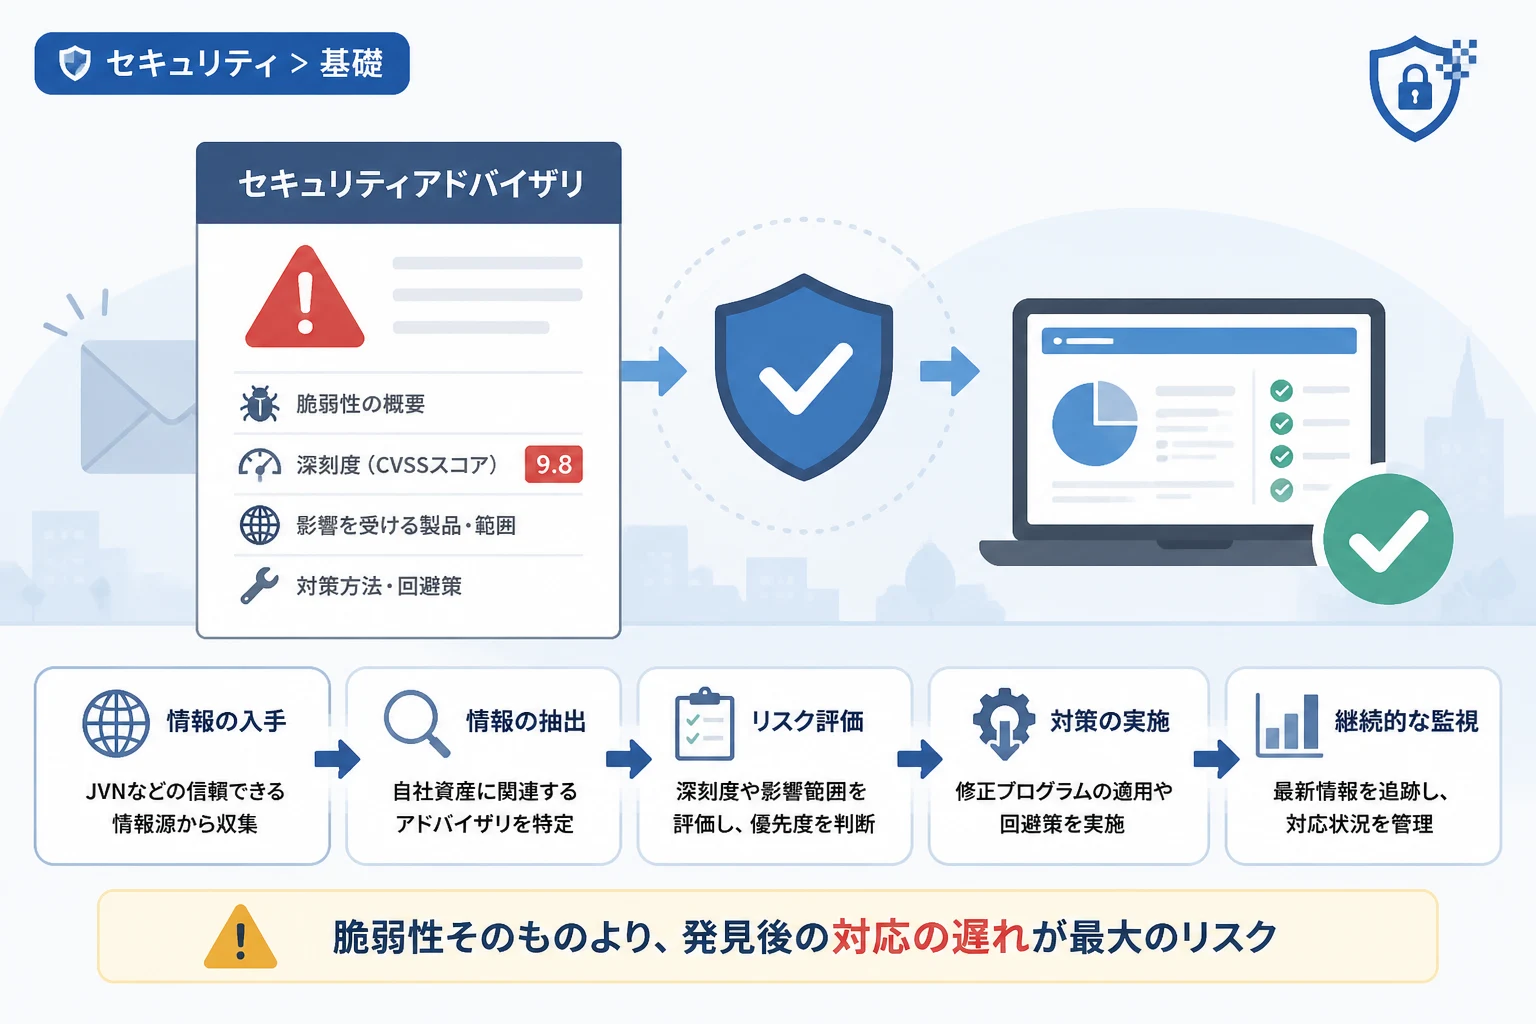
一般的に、アドバイザリには脆弱性の概要、影響を受ける製品のバージョン、攻撃を受けた場合の影響、そして具体的な対策方法が含まれます。
サイバー攻撃者は常に既知の脆弱性を狙っているため、アドバイザリ情報をいち早くキャッチすることは、防御側にとって極めて重要です。
アドバイザリが発行される背景
ソフトウェアは人間が作成するものである以上、プログラムのミスや設計上の不備をゼロにすることは困難です。
これらが見つかった際、無防備な状態のまま放置すると、情報の漏洩やシステムの破壊といった深刻な事態を招きかねません。
そのため、脆弱性が発見された際には、開発元が速やかに調査を行い、修正プログラム(パッチ)とともにアドバイザリを公開する仕組みが確立されています。
これにより、世界中のシステム管理者が一斉にセキュリティ対策を講じることが可能になります。
アップデート通知との違い
通常のアプデート通知は、機能の追加や不具合の修正など、利便性の向上を目的とした内容も多く含まれます。
これに対し、セキュリティアドバイザリは「セキュリティリスクの解消」に特化した情報です。
たとえ機能面に不満がなくても、アドバイザリで報告されたリスクを回避するために、更新を優先しなければならないケースが多々あります。
セキュリティアドバイザリの重要性
なぜ企業や個人にとって、アドバイザリをチェックすることがそれほど重要なのでしょうか。
その最大の理由は、「攻撃の予告先回り」ができる点にあります。
サイバー攻撃の多くは、すでに修正方法が公開されているにもかかわらず、対策が遅れているシステムを標的にします。
アドバイザリを確認し、迅速に対応することは、鍵の開いたドアを閉める作業に等しいと言えます。
ゼロデイ攻撃のリスク低減
修正プログラムが提供される前に攻撃が行われることを「ゼロデイ攻撃」と呼びます。
アドバイザリの中には、修正パッチが未完成であっても、暫定的な回避策(ワークアラウンド)を提示するために発行されるものがあります。
こうした情報を活用することで、ゼロデイ攻撃による被害を最小限に抑えることが可能になります。
コンプライアンスと社会的責任の履行
個人情報や機密情報を扱う組織にとって、既知の脆弱性を放置することは、安全管理義務の違反とみなされる可能性があります。
万が一事故が発生した際、最新のアドバイザリに基づいた対策を行っていたかどうかは、組織の信頼性を左右する大きな要因となります。
適切な情報収集と対策の実施は、現代のビジネスにおける基本的なマナーと言っても過言ではありません。
アドバイザリに含まれる主な情報項目
セキュリティアドバイザリには、技術的な仕様から運用上の判断基準まで、多岐にわたる項目が記載されています。
これらを正しく読み解くためには、標準的な項目とその意味を理解しておく必要があります。
識別番号(CVE IDなど)
多くの脆弱性には、個別に識別するためのユニークな番号が割り振られます。
代表的なものがCVE(Common Vulnerabilities and Exposures)です。
CVE-2024-XXXXXといった形式で表記され、異なるメーカー間でも同じ脆弱性を特定するために使用されます。
脆弱性の深刻度(CVSSスコア)
脆弱性がどの程度危険であるかを数値化したものが、CVSS(Common Vulnerability Scoring System)です。
0.0から10.0までのスコアで表され、数値が大きいほど緊急性が高いことを示します。
| 深刻度のレベル | CVSSスコアの範囲 | 求められる対応の目安 |
|---|---|---|
| 緊急 (Critical) | 9.0 ~ 10.0 | 直ちに対策を実施する必要がある。 |
| 重要 (High) | 7.0 ~ 8.9 | 速やかに対策の計画を立てて実行する。 |
| 警告 (Medium) | 4.0 ~ 6.9 | 次回のメンテナンス時などに適用を検討する。 |
| 注意 (Low) | 0.1 ~ 3.9 | 必要に応じて対策を行う。 |
影響を受けるシステム(Affected Products)
どの製品の、どのバージョンが脆弱性の対象となるかが明記されます。
OSの種類や、特定の機能が有効な場合のみ影響を受けるといった、詳細な条件が含まれることもあります。
解決策と回避策(Solution / Workaround)
最も重要な項目であり、脆弱性を根本的に解決するための修正プログラムの入手先や、適用方法が示されます。
パッチがすぐに適用できない環境のために、設定変更などで一時的にリスクを軽減する「回避策」が提示されることもあります。
脆弱性情報の入手先(ソース)
アドバイザリ情報を効率的に収集するためには、信頼できる情報源を知っておくことが重要です。
情報の速報性と正確性を考慮し、複数のソースを組み合わせて活用しましょう。
JVN (Japan Vulnerability Notes)
日本国内で使用されているソフトウェアの脆弱性情報を集約しているポータルサイトです。
JPCERT/CCとIPA(独立行政法人情報処理推進機構)が共同で運営しており、日本語で詳細な解説を読むことができます。
国内外のベンダーから提供されるアドバイザリを網羅的に確認できるため、国内のIT管理者にとって必須のサイトです。
各ベンダーのサポートページ
Microsoft、Cisco、VMware、Amazon Web Services (AWS) などの大手ベンダーは、独自のセキュリティ通知ポータルを運営しています。
自社で利用している主要な製品については、ベンダーが配信するメールマガジンやRSSフィードを購読するのが最も確実です。
CISA (Cybersecurity & Infrastructure Security Agency)
アメリカの国土安全保障省に属する機関で、世界的に影響の大きい脆弱性情報をいち早く発信します。
特に「Known Exploited Vulnerabilities Catalog」(悪用が確認されている脆弱性カタログ)は、対策の優先順位を決める上で非常に参考になります。
アドバイザリ情報の活用フロー
情報を入手しただけでは、セキュリティ対策は完了しません。
組織内で情報を整理し、実際の対策につなげるためのワークフローを構築することが求められます。
1. 情報の収集とフィルタリング
毎日膨大な数のアドバイザリが公開されるため、すべての情報を精査するのは現実的ではありません。
まずは、自社のIT資産管理台帳と照らし合わせ、「自社に関連がある製品」の情報のみを抽出する仕組みを作ります。
2. リスク評価の実施
対象の製品が見つかったら、その脆弱性が自社の環境でどの程度のリスクになるかを評価します。
「そのサーバーはインターネットに公開されているか」「重要な機密データを扱っているか」といった文脈を考慮して、対応の優先順位を決定します。
CVSSスコアだけに頼らず、自社独自の評価基準を持つことが望ましいです。
3. 対策の検討と検証
修正プログラムを適用する際、既存の業務アプリケーションに悪影響を与えないかテスト環境で確認します。
もし即時のパッチ適用が困難な場合は、ファイアウォールでの通信制限や設定変更などの回避策を検討します。
4. 対策の実施と記録
計画に基づいてパッチの適用や設定変更を実施します。
作業が完了したら、「いつ」「誰が」「どの脆弱性(CVE番号)に対して」「どのような措置をとったか」を記録に残します。
この記録は、後のセキュリティ監査やトラブルシューティングで重要な証跡となります。
効果的なアドバイザリ管理のポイント
手動での管理には限界があるため、ツールや外部サービスを賢く利用することが成功の鍵です。
脆弱性スキャンツールの導入
アドバイザリ情報と自社のサーバー状態を自動で照らし合わせるスキャンツールを活用すると、管理負荷が劇的に軽減されます。
これらのツールは、適用されていないパッチを自動で検出し、優先度を可視化してくれます。
情報の「重要度」を見極める目
アドバイザリの中には、特定の条件下でしか発生しない「理論上のリスク」も含まれます。
技術的な背景を理解し、実際に攻撃が可能かどうかのリアリティを判断できる専門知識(または専門家の助言)を確保しておくことが重要です。
自動化によるレスポンスの高速化
一部のクラウドサービスやOSでは、セキュリティ更新を自動で適用する機能が備わっています。
検証を省略するリスクはありますが、人手が足りない現場では、自動更新を積極的に活用することも有効な戦略です。
まとめ
アドバイザリ(セキュリティアドバイザリ)は、進化し続けるサイバー脅威から組織を守るための「羅針盤」です。
脆弱性情報の意味を正しく理解し、自社の環境に合わせて適切に評価・対応するプロセスこそが、真のサイバーセキュリティと言えます。
日々の業務で忙しい中、常に最新情報を追うことは容易ではありません。
しかし、信頼できる情報ソースを絞り込み、社内での対応フローを明確にしておくことで、リスクを大幅に低減させることが可能です。
本記事で紹介したCVSSスコアの見方やJVNの活用、管理フローの構築などを参考に、より堅牢なセキュリティ体制の構築を目指してください。
脆弱性は発見されることが問題なのではなく、発見された後の対応が遅れることが最大のリスクであることを忘れないようにしましょう。