近年の企業のITインフラにおいて、ネットワークの規模は拡大し続け、その管理はますます複雑化しています。
多くの拠点を持つ企業や大規模なデータセンターを運用する組織にとって、新しいネットワーク機器を導入する際の「設定作業」は大きな負担となります。
こうした課題を解決し、ネットワークの構築と管理を劇的に効率化する技術として注目されているのが、ZTP(ゼロタッチプロビジョニング)です。
本記事では、ZTPの基本的な仕組みから導入するメリット、運用の際の注意点までを詳しく解説します。
ZTP(ゼロタッチプロビジョニング)とは?
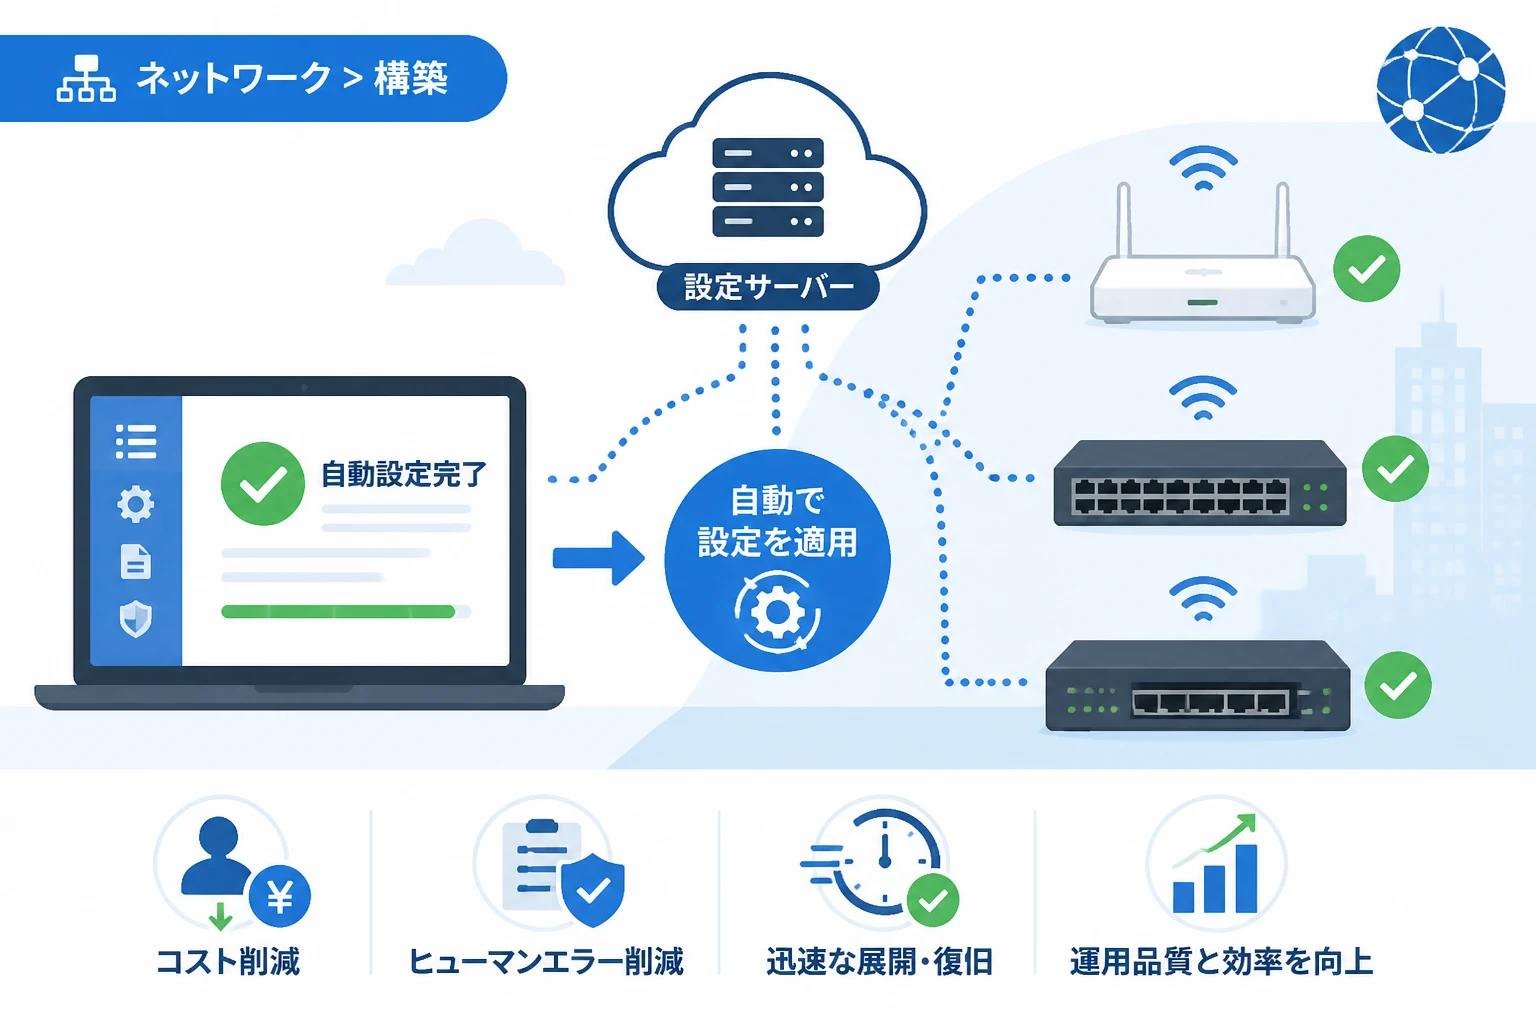
ZTP(Zero Touch Provisioning)とは、ネットワーク機器の初期設定を人の手を介さずに自動で実行する仕組みのことです。
通常、ルーターやスイッチなどのネットワーク機器を導入する場合、エンジニアがコンソールケーブルを接続し、コマンドライン(CLI)から手動で設定を入力する必要があります。
しかし、ZTPに対応した機器であれば、ネットワークに接続して電源を入れるだけで、あらかじめ用意された設定ファイルが自動的に読み込まれます。
文字通り「タッチ(手作業)」が「ゼロ」でプロビジョニング(準備・設定)が完了するため、この名称で呼ばれています。
この技術は、特にSD-WAN(Software-Defined WAN)やクラウドインフラ、大規模なデータセンターにおいて不可欠な要素となっています。
ZTPが動作する基本的な仕組み
ZTPは、単一の技術ではなく、複数のプロトコルやサーバーが連携することで実現されます。
一般的には、以下の4つのステップを経て自動設定が行われます。
1. ネットワークへの接続とIPアドレスの取得
工場出荷状態のネットワーク機器を物理的に配線し、電源をオンにします。
機器は起動後、自身に設定が保持されていないことを認識すると、DHCPサーバーに対してIPアドレスの発行をリクエストします。
この際、DHCPサーバーは単にIPアドレスを割り当てるだけでなく、設定ファイルの保存場所を示す情報も同時に通知します。
2. 設定サーバー情報の取得
DHCPサーバーからのレスポンスには、通常「DHCPオプション66」や「DHCPオプション67」といった拡張情報が含まれています。
オプション66は、設定ファイルが保存されているサーバー(TFTP、HTTP、HTTPSサーバーなど)のアドレスを指定します。
オプション67は、そのサーバー内にある具体的なファイル名(ブートファイル名)を指定する役割を持ちます。
3. 設定ファイルおよびOSイメージのダウンロード
機器は取得した情報を基に、ファイルサーバーへアクセスを開始します。
最新のOSイメージが必要な場合は、設定ファイルと同時にOSのアップデート用ファイルもダウンロードされます。
このプロセスにより、機器は常に組織が指定する標準的なソフトウェアバージョンと構成を維持することができます。
4. 設定の適用と再起動
必要なデータのダウンロードが完了すると、機器は自動的に設定を反映させます。
必要に応じて再起動が実行され、すべてのプロセスが完了すると、その機器は通常の通信が可能な状態になります。
エンジニアが現地に赴くことなく、配送業者による物理的な設置だけで開通が完了する点が最大の特徴です。
ZTPを導入する主なメリット
ZTPの導入は、コスト削減だけでなく、運用の品質向上にも大きな影響を与えます。
人件費と作業時間の削減
従来の手法では、各拠点に高スキルのエンジニアを派遣するか、事前に拠点で設定を済ませた機器を配送する必要がありました。
ZTPを活用すれば、現地の作業員はLANケーブルを差し込むだけで済むため、高額な人件費や出張コストを大幅に抑制できます。
数千台規模のデバイスを導入する場合、この作業時間の短縮はビジネスのスピード感に直結します。
ヒューマンエラーの排除
手動でのコマンド入力は、どんなに熟練したエンジニアであってもタイピングミスや設定漏れのリスクを排除できません。
ZTPでは、マスターとなる設定ファイルを中央で管理し、それを各機器に配信します。
構成の標準化が容易になるため、個体ごとの設定ミスによる通信トラブルを未然に防ぐことが可能です。
迅速な障害復旧(RMA対応)
万が一機器が故障した際も、ZTPは威力を発揮します。
代替機を現場に送り、古い機器と入れ替えて電源を入れるだけで、元の設定が自動的に復元されます。
これにより、ダウンタイムを最小限に抑え、複雑な復旧手順を簡略化することができます。
従来の手法とZTPの比較
手動設定とZTPの違いを、以下の表にまとめました。
| 比較項目 | 手動設定(CLI) | ZTP(自動設定) |
|---|---|---|
| 作業場所 | 現地またはキッティングセンター | リモート(物理設置のみ現地) |
| 必要なスキル | 高いネットワーク知識(CCNA以上等) | 物理配線ができる程度の知識 |
| 設定ミス | 発生しやすい(手入力のため) | ほぼ発生しない(テンプレート化) |
| スケーラビリティ | 低い(台数に比例して工数増) | 高い(同時並行で展開可能) |
| 導入コスト | 人件費により高額になりやすい | 初期環境構築後は大幅に低減 |
ZTP導入時の注意点とセキュリティ
非常に便利なZTPですが、導入にあたってはいくつかの考慮すべきポイントがあります。
初期環境の構築コスト
ZTPを運用するためには、DHCPサーバーやファイルサーバーの構築、ならびに設定ファイルのテンプレート作成が必要です。
少数の機器を導入するだけであれば、手動設定の方が早い場合もあります。
運用の自動化によるメリットが、構築にかかる初期コストを上回るかどうかを事前に評価することが重要です。
ネットワーク接続の確保
ZTPは、ネットワーク経由で設定を取得する仕組みであるため、大前提として「サーバーへの疎通」が確保されている必要があります。
例えば、広域イーサネットや閉域網を利用する場合、タグVLANの設定が必要なケースなど、物理的な接続だけでは疎通できない環境では工夫が必要です。
セキュリティリスクへの対策
認証されていない機器がネットワークに接続された際、誤って機密性の高い設定ファイルがダウンロードされるリスクを考慮しなければなりません。
MACアドレスによるクライアント認証や、デジタル署名を用いた設定ファイルの検証など、セキュリティ機能を組み合わせて運用することが推奨されます。
最近では、ベンダー独自のクラウドベースのプロビジョニングツールを利用することで、より安全にZTPを実行できる環境も増えています。
ZTPで利用される構成ファイルの例
多くのZTP環境では、YAMLやJSON形式、あるいはCiscoのIOS設定のようなテキストベースのファイルが利用されます。
以下は、仮想的なネットワーク機器が取得する設定情報のイメージです。
# ネットワーク機器の自動設定テンプレート例
hostname: Branch-Router-01
interfaces:
  - name: GigabitEthernet0/0
    description: WAN-Link
    ipv4_address: dhcp
  - name: GigabitEthernet0/1
    description: LAN-Internal
    ipv4_address: 192.168.10.1/24
services:
  ssh: enabled
  snmp:
    community: internal-read-only
このような定義ファイルをサーバー側に配置しておくことで、機器は自身のシリアル番号などに基づいて適切な設定を自動選択します。
まとめ
ZTP(ゼロタッチプロビジョニング)は、現代のネットワーク管理において「自動化」を実現するための極めて重要な技術です。
手作業によるミスの削減、導入スピードの向上、そして運用コストの劇的な低減など、そのメリットは多岐にわたります。
特に多拠点展開やクラウド移行を進める企業にとって、ZTPの活用は競争力を高めるための強力な武器となるでしょう。
初期の環境整備やセキュリティ対策といった課題はありますが、将来的な運用負荷の軽減を見据えれば、その投資価値は非常に高いと言えます。
ネットワーク運用の効率化を目指す第一歩として、まずは自社の導入機器がZTPに対応しているかを確認し、スモールスタートで自動化を検討してみてはいかがでしょうか。