インターネットや社内ネットワークにおいて、通信相手を特定するために欠かせないのがIPアドレスです。
IPアドレスの運用方法には、大きく分けて「クラスフル」と「クラスレス」という2つの考え方が存在します。
現在では柔軟性の高いクラスレス運用が主流となっていますが、ネットワークの基礎を理解する上でクラスフルの仕組みを知ることは非常に重要です。
本記事では、クラスフルアドレッシングの基本的な仕組みから、各クラスの特徴、そしてなぜクラスレスへと移行したのかについて詳しく解説します。
クラスフルとは?固定されたネットワーク境界の仕組み
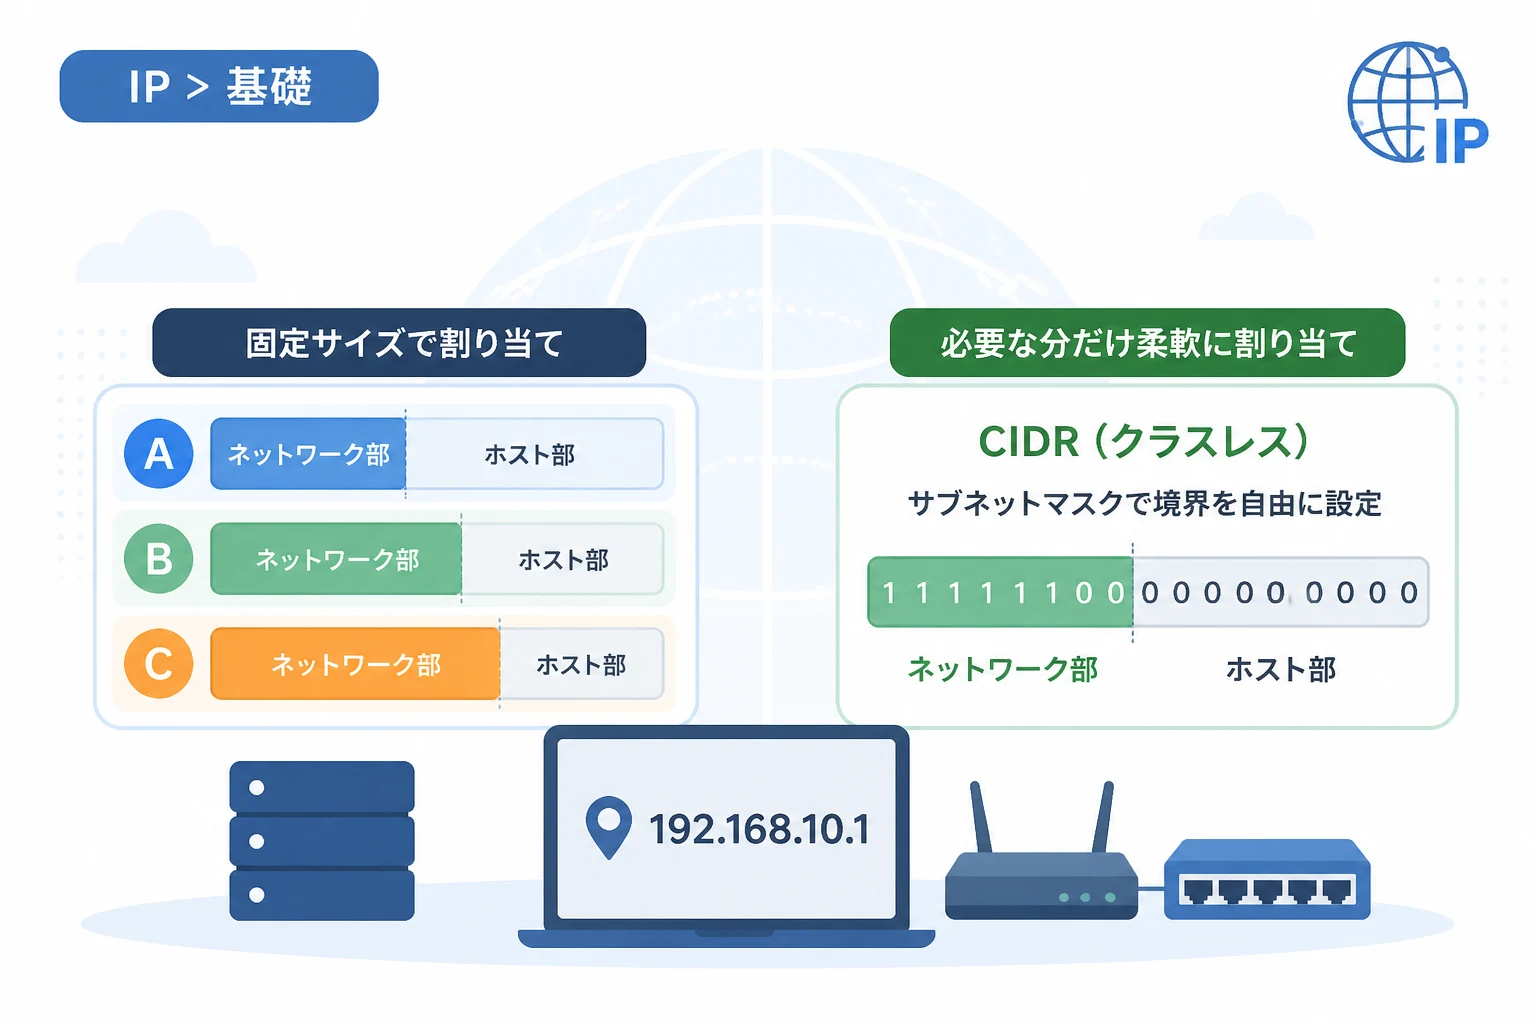
クラスフル(Classful)とは、IPv4アドレスを特定のサイズ(クラス)ごとに固定して割り当てる方式のことです。
IPv4アドレスは32ビットの数値で構成されており、通常は「192.168.1.1」のように8ビットずつ4つの数字に区切って表記されます。
この32ビットの中には、「どのネットワークに属しているか」を示すネットワーク部と、「そのネットワーク内のどの端末か」を示すホスト部が含まれています。
クラスフル方式では、このネットワーク部とホスト部の境界線が、あらかじめ決められた位置で固定されています。
具体的には、先頭の数ビットの値を確認するだけで、そのIPアドレスがどのクラスに属し、どこまでがネットワーク部であるかを自動的に判断できる仕組みになっています。
この方式が導入された当初は、ルーターが複雑な計算をすることなく経路を判別できるため、非常に効率的な仕組みとして普及しました。
IPアドレスのクラス分類と特徴
クラスフルアドレッシングでは、アドレス空間をクラスAからクラスEまでの5つのグループに分類しています。
一般的に端末に割り当てて使用されるのはクラスA、クラスB、クラスCの3種類です。
それぞれのクラスによって、収容できるネットワーク数やホスト数が大きく異なります。
クラスごとの仕様一覧
| クラス | 先頭ビット | 第1オクテットの範囲 | デフォルトマスク | 最大ホスト数 |
|---|---|---|---|---|
| クラスA | 0 | 1 – 126 | 255.0.0.0 | 16,777,214 |
| クラスB | 10 | 128 – 191 | 255.255.0.0 | 65,534 |
| クラスC | 110 | 192 – 223 | 255.255.255.0 | 254 |
| クラスD | 1110 | 224 – 239 | なし(マルチキャスト用) | – |
| クラスE | 1111 | 240 – 255 | なし(研究・予約用) | – |
各クラスの詳細解説
クラスA:大規模ネットワーク向け
クラスAは、先頭の1ビットが「0」で始まるアドレス群です。
ネットワーク部が最初の8ビット(第1オクテット)だけで構成され、残りの24ビットがすべてホスト部となります。
そのため、1つのネットワーク内で約1,677万台という膨大な数のIPアドレスを扱うことができます。
国家レベルの通信インフラや、世界規模の超巨大企業に対して割り当てられることを想定したクラスです。
クラスB:中規模ネットワーク向け
クラスBは、先頭の2ビットが「10」で始まるアドレス群です。
ネットワーク部が16ビット、ホスト部が16ビットという構成になっています。
1つのネットワークで最大65,534台の端末を接続できるため、大学や大企業などの組織に適したサイズです。
クラスC:小規模ネットワーク向け
クラスCは、先頭の3ビットが「110」で始まるアドレス群です。
ネットワーク部が24ビットと長く、ホスト部は最後の8ビットのみです。
接続できる端末数は最大254台と少なめですが、作成できるネットワークの数が非常に多いため、小規模な拠点や家庭内LANなどで広く利用されています。
クラスDとクラスE
クラスDは、特定のグループに対して一斉にデータを送信する「マルチキャスト」のために予約されています。
クラスEは、将来の実験や研究開発用に確保されており、一般的な通信で利用されることはありません。
クラスフル方式が抱えていた大きな課題
クラスフル方式はシンプルで管理しやすい反面、インターネットが爆発的に普及するにつれて深刻な問題に直面しました。
その最大の問題は、「IPアドレスの割り当て効率が非常に悪い」という点です。
例えば、500台の端末を接続したい組織がある場合、クラスC(最大254台)では足りないため、クラスB(最大65,534台)を割り当てることになります。
しかし、クラスBを割り当てると、65,000個以上の残りのアドレスが使われずに無駄になってしまいます。
このように、「大・中・小」の3段階しかない固定枠では、組織の実情に合わせた柔軟な配分が不可能でした。
この非効率な割り当てにより、世界中で利用可能なIPv4アドレスが急速に枯渇する危機(IPv4アドレス枯渇問題)を招くこととなったのです。
クラスレス(CIDR)への移行とその違い
クラスフル方式の課題を解決するために登場したのが、「クラスレスアドレッシング」です。
これは、クラスという概念を完全に取り払い、ネットワーク部の長さを任意のビット数で自由に設定できるようにした仕組みです。
この技術は、CIDR(Classless Inter-Domain Routing)と呼ばれます。
サブネットマスクによる柔軟な制御
クラスフルでは先頭ビットで自動的にマスク値が決まっていましたが、クラスレスでは「サブネットマスク」を明示的に指定します。
例えば、/23という表記(CIDR表記)を用いることで、510台規模のネットワークを構築するといった、組織の規模に合わせた最適な切り分けが可能になります。
これにより、IPアドレスの浪費を大幅に抑えることができるようになりました。
クラスフルとクラスレスの比較
| 比較項目 | クラスフル方式 | クラスレス方式 (CIDR) |
|---|---|---|
| 境界線 | 8, 16, 24ビットで固定 | 1ビット単位で自由に変更可能 |
| アドレスの効率 | 低い(無駄が多い) | 高い(柔軟に配分できる) |
| 主な判定方法 | 先頭ビットのパターン | サブネットマスク(プレフィックス長) |
| ルーティング | サブネット情報を送らない場合がある | サブネット情報を常にやり取りする |
現代におけるクラスフルの役割と重要性
現在、インターネット上のルーティングはすべてクラスレス方式で行われています。
しかし、クラスフルの概念が完全に消え去ったわけではありません。
例えば、プライベートIPアドレスの範囲設定は、今でもクラスフルの名残を強く受けています。
RFC 1918で規定されているプライベートアドレスの範囲は、以下の通りです。
- クラスA相当:10.0.0.0 ~ 10.255.255.255
- クラスB相当:172.16.0.0 ~ 172.31.255.255
- クラスC相当:192.168.0.0 ~ 192.168.255.255
また、古いネットワーク機器や一部の古いルーティングプロトコル(RIPv1など)は、サブネットマスクの情報をやり取りできないため、クラスフルな動作を前提としています。
最新のネットワークエンジニアリングにおいても、トラブルシューティングやレガシーシステムの保守、あるいは資格試験(CCNAなど)の基礎知識として、クラスフルの理解は必須と言えます。
ネットワーク構成の例(クラスフルな解釈)
もし、クラスフルな環境でネットワークを設定する場合、ルーティングプロトコルがどのようにアドレスを解釈するか、簡単な例を見てみましょう。
# クラスAのアドレス設定例
Interface GigabitEthernet0/1
 ip address 10.1.1.1 255.0.0.0

# クラスCのアドレス設定例
Interface GigabitEthernet0/2
ip address 192.168.1.1 255.255.255.0上記の設定において、ルーターは10.1.1.1の先頭が「0」であることから、これをクラスAであると自動認識します。
もしサブネットマスクを省略可能な古いプロトコルを使用している場合、このアドレスは自動的に/8として扱われることになります。
現代の設計では10.1.1.1を/24(255.255.255.0)で細分化して使うことが一般的ですが、これは「クラスレスな運用」を行っていることになります。
まとめ
クラスフルとは、IPv4アドレスをネットワーク規模に応じて固定の枠組み(クラス)で管理する、初期のインターネットを支えた仕組みです。
仕組みがシンプルであるというメリットがありましたが、IPアドレスの有効活用という点では柔軟性に欠け、アドレス枯渇問題の要因の一つとなりました。
現在は、より柔軟な「クラスレス方式」が標準となっていますが、クラスごとの範囲やデフォルトマスクの知識は、ネットワーク構築の土台として今もなお受け継がれています。
プライベートIPアドレスの選定や、サブネット計算の基本を理解するために、クラスフルの概念をしっかりと押さえておきましょう。