ITの世界において「ソース」という言葉は、文脈によって複数の意味を持ちますが、IP(インターネットプロトコル)の分野では「情報の送信元」を指す極めて重要な概念です。
ネットワーク上でデータがやり取りされる際、そのデータがどこから送られてきたのかを特定するための情報が不可欠となります。
この送信元を示す情報を一般的にソース(Source)と呼び、通信の成立において中心的な役割を担っています。
本記事では、IPネットワークにおけるソースの定義から、ソースIPアドレスの役割、セキュリティ上の重要性までを詳しく解説します。
IP通信におけるソース(送信元)の定義
IPネットワークにおける「ソース」とは、データパケットを生成し、ネットワークへ送出する起点となるデバイスやインターフェースを指します。
通信の最小単位である「パケット」には、必ずどこから送られたかを示す情報が含まれていなければなりません。
この情報は、封筒に書かれた「差出人の住所」に例えられることが多く、ネットワーク上のルーティングや応答のために利用されます。
IPプロトコルの仕様では、パケットの先頭部分である「IPヘッダー」の中に、ソースを特定するためのフィールドが定義されています。
具体的には、ソースIPアドレスという32ビット(IPv4の場合)または128ビット(IPv6の場合)の数値が格納されます。
このソース情報が存在することで、受信側のデバイスは「誰に返信すればよいか」を判断することが可能になります。
ソースIPアドレスの構造と役割
ソースIPアドレスは、ネットワーク上の個々のホストを一意に識別するための識別子です。
IP通信が開始される際、送信元のコンピュータは自身のIPアドレスをパケットのソースフィールドに書き込みます。
IPヘッダーにおけるソースフィールド
IPv4ヘッダーにおいて、ソースIPアドレスは32ビットの固定長フィールドとして確保されています。
以下に、IPv4ヘッダーの主要な構成要素とソースアドレスの位置を簡略化した表で示します。
| フィールド名 | ビット長 | 役割 |
|---|---|---|
| Version | 4ビット | IPのバージョン(4または6)を示します。 |
| IHL | 4ビット | ヘッダーの長さを示します。 |
| Source IP Address | 32ビット | パケットを送信した端末のIPアドレスを格納します。 |
| Destination IP Address | 32ビット | パケットの宛先となる端末のIPアドレスを格納します。 |
このように、ソースアドレスは宛先アドレス(Destination Address)と常に対になって管理されます。
IPv6環境では、アドレス空間の拡張に伴い、ソースIPアドレスのフィールドは128ビットに拡大されています。
リターントラフィックの確保
ソース情報の最も重要な役割の一つは、双方向通信を実現することにあります。
インターネット上の通信の多くは、要求(リクエスト)に対して応答(レスポンス)を返す形式で行われます。
サーバーがクライアントからの要求を受け取った際、パケット内のソースIPアドレスを確認することで、正しい返送先を知ることができます。
もしソース情報が欠落していたり、誤っていたりすると、サーバーは応答をどこへ送ればよいか分からず、通信は成立しません。
ソースポート番号の重要性
IPレベルでのソース(IPアドレス)だけでなく、トランスポート層(TCP/UDP)におけるソースポート番号も非常に重要です。
一つのIPアドレスを持つコンピュータ内では、複数のアプリケーションが同時に通信を行っています。
ソースポート番号は、送信元デバイス内の「どのアプリケーション」がデータを送ったかを識別するために使用されます。
通常、ソースポート番号には49152番から65535番までの範囲にある「エフェメラルポート(一時的なポート)」がOSによって自動的に割り当てられます。
受信側は、このソースポート番号を宛先ポートとして流用することで、特定のアプリケーションへの正確な応答を可能にします。
ソース情報の変換:SNAT(Source NAT)
現代のネットワーク環境では、パケット内のソース情報が途中で書き換えられることが一般的です。
この技術をSNAT(Source Network Address Translation)と呼びます。
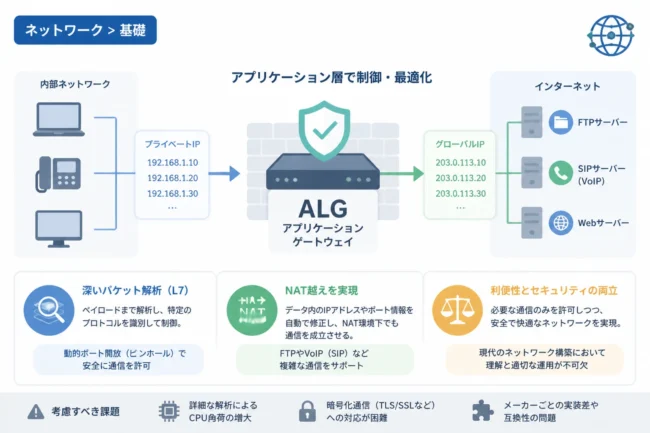
家庭や企業のLAN内で使用されるプライベートIPアドレスは、そのままではインターネット上で通信を行うことができません。
ルーターやファイアウォールは、パケットが外部へ出ていく際に、ソースIPアドレスを組織が保有するグローバルIPアドレスに書き換えます。
このとき、ルーターは内部のどの端末がどのポートを使って通信を開始したかを変換テーブルに記録します。
インターネットからの応答が戻ってきた際、ルーターはこのテーブルを参照して、ソース情報を元のプライベートIPアドレスに戻します。
SNATによって、一つのグローバルIPアドレスを複数の端末で共有することが可能になり、IPv4アドレスの枯渇問題への対策となっています。
セキュリティにおけるソースの検証
ネットワークセキュリティの観点から、パケットのソース情報は常に信頼できるわけではありません。
IPスプーフィング(なりすまし)
攻撃者がパケットのソースIPアドレスを偽造する手法を、IPスプーフィングと呼びます。
攻撃者は自身の正体を隠したり、信頼された端末になりすましたりするために、他人のIPアドレスをソースとして設定したパケットを送信します。
これにより、ファイアウォールの許可リストを突破したり、DDoS攻撃の踏み台として利用したりすることが可能になります。
このような脅威に対抗するため、ネットワーク機器には「ソース情報の妥当性」を確認する機能が備わっています。
ソースルーティングとフィルタリング
多くの中継機器では、ACL(アクセス制御リスト)を用いてソースに基づいたフィルタリングを実施します。
特定のソースIPアドレスからの通信のみを許可したり、逆に拒否したりすることで、不正アクセスを防ぎます。
また、「ユニキャスト逆経路転送(uRPF)」という技術では、パケットが入ってきたインターフェースが、そのソースIPアドレスへの到達経路として妥当かどうかをチェックします。
もし不適切なルートからパケットが届いた場合、それはソースが偽装されている可能性が高いと判断され、パケットは破棄されます。
トラブルシューティングとソースの指定
ネットワークの不具合を調査する際、明示的にソースを指定してテストを行うことがよくあります。
例えば、複数のネットワークインターフェースを持つルーターにおいて、どのIPアドレスを送信元としてパケットを送るかは結果に大きく影響します。
多くのネットワークOSでは、pingコマンドなどの診断ツールでソースを指定するオプションが用意されています。
# Cisco IOSなどの機器でソースインターフェースを指定してpingを実行する例
ping 8.8.8.8 source GigabitEthernet0/0
特定のインターフェース(ソース)を指定して通信確認を行うことで、経路制御やフィルタリングのどこに問題があるかを切り分けることができます。
サーバー管理においても、ログファイルに記録されたソースIPアドレスを分析することは、トラブルの早期解決や攻撃の検知に直結します。
開発における「ソース」との違い
IPの文脈から少し離れますが、IT用語としての「ソース」には別の強力な意味が存在することを理解しておく必要があります。
ソフトウェア開発の分野において「ソース」といえば、通常はソースコード(Source Code)を指します。
ソースコードは人間が読み書きできる形式で記述されたプログラムの設計図であり、コンピュータが実行できる形式(オブジェクトコード)の「元」となるものです。
IP分野の「送信元」と開発分野の「設計図」は全く異なる概念ですが、どちらも「何かの根源・始まり」という意味を内包しています。
インフラエンジニアとアプリケーション開発者が会話する際は、どちらの「ソース」について話しているかを明確にすることが重要です。
まとめ
IP分野におけるソース(Source)は、通信の出発点を示す極めて基本的な要素です。
ソースIPアドレスやソースポート番号によって、ネットワーク上の数多のデバイスの中から「誰が」通信を行っているかが特定されます。
この情報は、単なる送信元のラベルではなく、戻りパケットの制御やセキュリティ対策、NATによるアドレス有効活用など、ネットワークのあらゆる仕組みと密接に関わっています。
IP通信の仕組みを深く理解するためには、パケットが持つソース情報の重要性と、それがどのようにネットワーク内で処理されるかを正しく把握しておくことが不可欠です。
日々の運用やトラブルシューティング、あるいはセキュリティ設計において、常に「ソース(送信元)」の視点を持つことが、安定したネットワーク構築への第一歩となります。