現代のデジタル社会において、私たちがインターネット上のサービスや社内システムを利用する際、必ずと言っていいほど「アカウント」という言葉を耳にします。
アカウントは、デジタル世界における「個人の身分証明書」や「サービス利用権限」を指す極めて重要な概念です。
しかし、その重要性ゆえに、サイバー攻撃の標的になりやすく、不適切な管理は重大な情報漏えい事故に直結するリスクを孕んでいます。
本記事では、アカウントの基本的な意味から、現代のIT環境において求められる高度なセキュリティ管理手法までを詳しく解説します。
企業の情シス担当者から一般の利用者まで、安全なデジタルライフを送るための基礎知識を身につけましょう。
アカウントの基本概念と定義
IT用語としての「アカウント(Account)」とは、コンピューターやネットワーク上のサービスを利用するための権利を指します。
もともとは会計用語で「口座」を意味する言葉ですが、ITの世界では「そのサービスを利用する資格」という意味で定着しました。
アカウントを所有することで、システムは「誰がアクセスしているのか」を識別し、その人物に許可された操作のみを許容できるようになります。
よく混同される言葉に「ID(識別子)」がありますが、厳密にはアカウントの一部に過ぎません。
アカウントは、ID、パスワード、およびユーザーに紐付く権限や設定情報などをすべて包含した「枠組み」全体を指す言葉です。
IDとアカウントの違い
ID(Identifier)は、システムが特定の個人を識別するための「名前」や「符号」のことです。
これに対し、アカウントはそのIDを用いてログインした後に享受できる「権利のパッケージ」と言い換えることができます。
例えば、銀行口座(アカウント)を利用するために、口座番号(ID)が必要になる関係性と似ています。
セキュリティの観点では、IDは公開されることもありますが、アカウントそのものは厳重に保護されるべき資産です。
アカウントを構成する主な要素
一つのアカウントは、複数の情報が組み合わさることで機能しています。
これらの要素が正しく管理されることで、初めて安全な認証と認可が実現されます。
1. ユーザーID(識別子)
ユーザーを一意に特定するための符号で、メールアドレスや社員番号などが使われることが一般的です。
他のユーザーと重複しないことが絶対条件となります。
2. 認証情報(認証要素)
そのIDを所有しているのが本人であることを証明するための情報です。
代表的なものにはパスワードがありますが、近年では指紋や顔認証といった生体情報も多用されています。
3. 権限(パーミッション)
そのアカウントで「何ができるか」を定義したものです。
データの閲覧のみを許可するのか、編集や削除まで許可するのかといった制御が行われます。
4. プロファイル情報
氏名、所属部署、連絡先、最終ログイン日時などの付随的なデータです。
管理者はこれらの情報を基に、不審な挙動がないかを監視します。
アカウントの種類とその役割
システム内には、用途に応じてさまざまな種類のアカウントが存在します。
それぞれの特性を理解し、適切に使い分けることがセキュリティの第一歩です。
一般ユーザーアカウント
通常の業務やサービスの利用に使用されるアカウントです。
必要最低限の権限のみが付与されており、万が一漏えいしてもシステム全体への影響を抑える設計が推奨されます。
管理者アカウント(特権アカウント)
システムの構築、設定変更、ユーザー追加など、強力な権限を持つアカウントです。
WindowsではAdministrator、Linux系ではrootと呼ばれます。
特権アカウントが奪取されるとシステムが完全に乗っ取られるため、最も厳重な管理が必要です。
サービスアカウント
人間ではなく、プログラムやシステム自身が別のシステムにアクセスするために使用するアカウントです。
自動バックアップ処理や外部APIとの連携などで利用されます。
ゲストアカウント
一時的な訪問者に付与される、極めて限定的な権限のみを持つアカウントです。
セキュリティリスクを避けるため、現代のビジネス環境では原則として無効化するか、厳格な期限を設けるのが通例です。
アカウント管理(IAM)の重要性
組織においてアカウントを適切に制御する仕組みを「IAM(Identity and Access Management)」と呼びます。
IAMの目的は、「適切な人が、適切なリソースに、適切な理由で、適切な時間だけアクセスできる」状態を作ることです。
不適切な管理状態、例えば退職者のアカウントが残存している状態などは、内部不正や外部攻撃の格好の足がかりとなります。
アカウントのライフサイクル(作成、変更、停止、削除)を自動化し、ヒューマンエラーを排除することが求められています。
セキュリティを強化するアカウント管理手法
サイバー攻撃が巧妙化する中、従来のIDとパスワードだけの管理では限界が来ています。
ここでは、現在推奨されている主要なセキュリティ管理手法を紹介します。
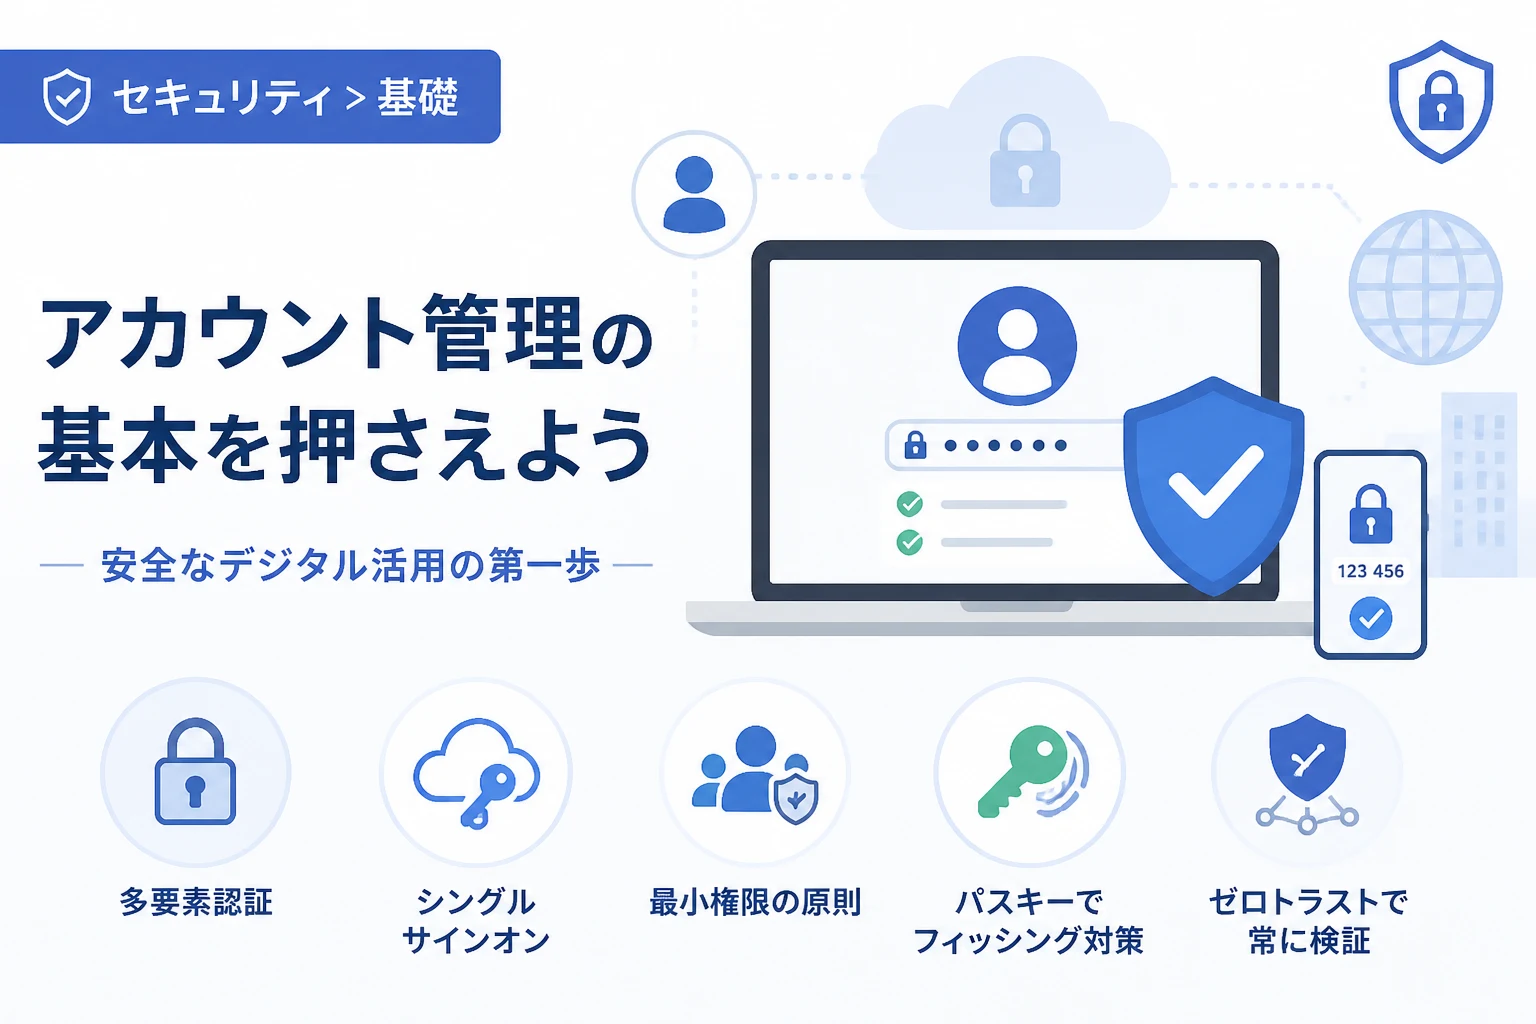
多要素認証(MFA)の導入
パスワード(知識情報)に加えて、スマートフォンへの通知(所持情報)や指紋(生体情報)などを組み合わせる手法です。
これにより、万が一パスワードが盗まれたとしても、第三者による不正ログインを強力に阻止できます。
MFAの導入は、アカウントセキュリティにおける最も効果的な対策の一つとされています。
シングルサインオン(SSO)の活用
一度の認証で、連携している複数のクラウドサービスやシステムにログインできる仕組みです。
ユーザーは覚えるべきパスワードが一つで済むため、安易なパスワードの使い回しを防止できます。
また、管理者は一つの場所でアカウントの停止操作を行うだけで、すべてのサービスへのアクセスを一括で遮断できるメリットがあります。
最小権限の原則(Least Privilege)
ユーザーには、その業務を遂行するために必要な「最小限の権限」だけを与えるという考え方です。
一般社員に管理権限を与えないのはもちろん、プロジェクトごとにアクセス範囲を限定します。
この原則を徹底することで、アカウントが侵害された際の被害範囲を最小限に食い止めることができます。
特権アクセス管理(PAM)
管理者アカウントなどの「強い権限」を持つアカウントを、通常のアカウントとは別に特別に管理する手法です。
「いつ、誰が、何の目的で」特権を使用したのかをログとして記録し、必要時のみ権限を一時的に付与する運用が行われます。
最新のアカウントセキュリティ技術
パスワードという概念そのものをなくそうとする「パスワードレス」の動きが加速しています。
パスワードは忘却や漏えいのリスクが常に付きまとうため、より安全な代替手段が求められているからです。
パスキー(Passkeys)
FIDOアライアンスとWorld Wide Web Consortium(W3C)が推進する、最新の認証規格です。
デバイス(PCやスマホ)に保存された秘密鍵と、サーバー側の公開鍵を使って認証を行います。
ユーザーはデバイスのロック解除(顔認証や指紋認証)を行うだけでログインでき、フィッシング攻撃に対して非常に強い耐性を持ちます。
ゼロトラスト・アーキテクチャ
「一度認証したら信頼する」のではなく、「常に疑い、すべてのアクセスを確認する」という次世代のセキュリティモデルです。
アカウントのログイン場所、使用デバイスのセキュリティ状態、アクセス時間帯などを動的に評価し、アクセスの可否を判断します。
アカウント管理における主なリスクと対策
攻撃者がアカウントを奪取するために用いる手法は多様化しています。
| 攻撃手法 | 内容 | 効果的な対策 |
|---|---|---|
| ブルートフォース攻撃 | パスワードを総当たりで試す攻撃 | 複雑なパスワード、ログイン試行回数制限 |
| リスト型攻撃 | 他で漏えいしたID・パスワードを流用する攻撃 | パスワードの使い回し禁止、多要素認証 |
| フィッシング | 偽のログインサイトへ誘導し情報を盗む | パスキーの導入、URLの確認徹底 |
| ソーシャルエンジニアリング | 管理者になりすまして電話などで聞き出す | 本人確認ルールの徹底、セキュリティ教育 |
アカウントの運用ルール策定のポイント
技術的な対策だけでなく、組織内での運用ルールを明確に定めることが重要です。
まず、パスワードの使い回しを厳禁し、パスワードマネージャーの利用を推奨しましょう。
次に、アカウントの定期的な棚卸しを実施し、不要になったアカウントが放置されていないかを確認します。
特に外部パートナー企業に付与したアカウントや、期間限定のプロジェクト用アカウントは見落とされがちです。
また、万が一アカウントが漏えいした疑いがある場合の「通報フロー」を周知しておくことも不可欠です。
迅速なアカウント停止措置が、大規模な情報漏えいを未然に防ぐ鍵となります。
まとめ
アカウントは、ITサービスを利用するための単なるログイン情報ではなく、現代のビジネスと個人のプライバシーを守る「最前線の防壁」です。
クラウドシフトやリモートワークの普及により、アカウント管理の重要性はかつてないほど高まっています。
IDとパスワードだけに頼る時代は終わり、多要素認証やパスキー、そしてゼロトラストに基づいた厳格な管理が不可欠となっています。
組織としては、IAMやPAMといったフレームワークを活用し、システム全体のアカウントライフサイクルを適切にコントロールすることが求められます。
利用者一人ひとりがアカウントの重要性を正しく理解し、適切なセキュリティ意識を持つことが、安全なデジタル社会を支える基盤となります。
本記事で紹介した管理手法や最新技術を参考に、自社のアカウント管理体制を見直してみてはいかがでしょうか。