ITの分野において「アタッチ(Attach)」という言葉は、何らかの要素を別の要素に「結びつける」あるいは「接続する」という意味で広く使われています。
コンピュータのリソースを有効活用するためには、必要なタイミングで適切なデバイスやデータをシステムに関連付ける作業が欠かせません。
アタッチは、単にケーブルを接続する物理的な作業だけを指すのではありません。
OSやソフトウェアが対象となるリソースを認識し、制御可能な状態にすることを広く意味します。
特にサーバー構築やクラウド環境の運用において、アタッチの概念を正しく理解しておくことは非常に重要です。
本記事では、OSや仮想化環境におけるアタッチの具体的な仕組みや、対義語であるデタッチとの違いについて詳しく解説します。
アタッチとは?基本的な意味と役割
アタッチ(Attach)は英語で「取り付ける」「付着させる」といった意味を持つ単語です。
IT用語としては、「あるシステムやプロセスに対して、別のリソースを関連付けて利用可能な状態にする操作」を指します。
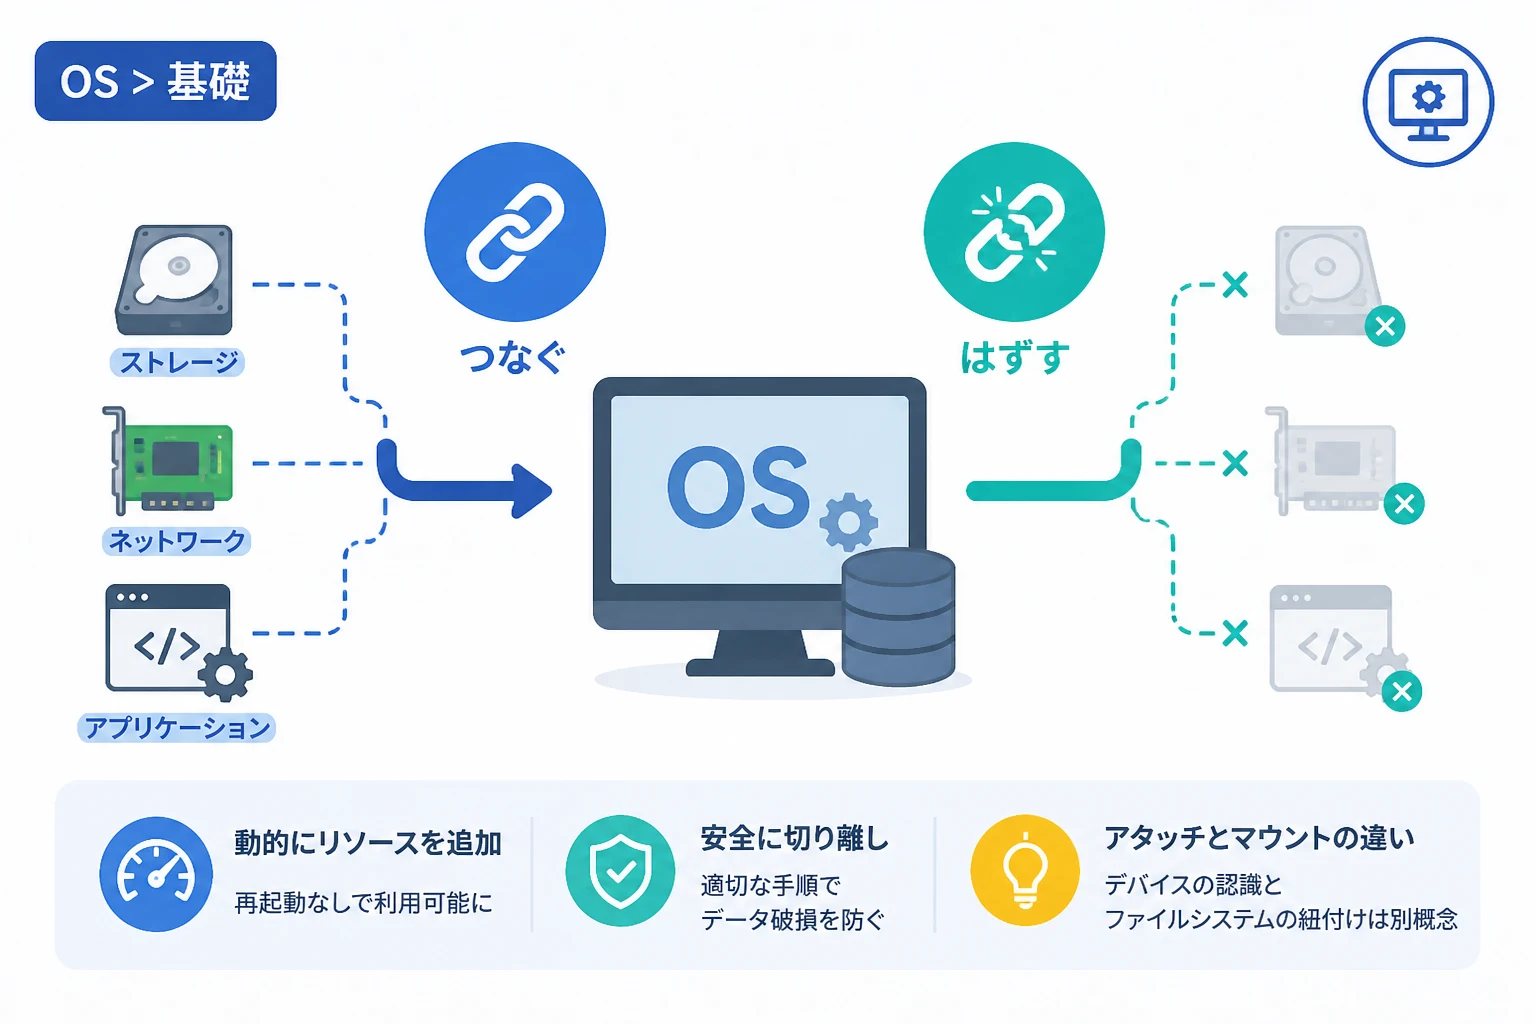
この「リソース」には、ハードディスクなどの記憶装置、ネットワークインターフェース、あるいは実行中のプログラムなど、さまざまなものが含まれます。
アタッチ操作の最大の特徴は、動的にリソースを追加できる点にあります。
コンピュータを再起動することなく、必要に応じて機能や容量を拡張できる仕組みは、現代のコンピューティングにおいて不可欠な要素です。
OSにおけるアタッチの仕組みと役割
オペレーティングシステム(OS)のレベルでは、アタッチは主にハードウェア資源の管理やプログラムの制御に関連して登場します。
ストレージデバイスのアタッチ
最も身近な例は、外付けハードディスクやUSBメモリなどのストレージデバイスをコンピュータに認識させる場面です。
OSが新しい物理ドライブを検出し、そのドライブに対して論理的なパスを割り当てるプロセスがアタッチに相当します。
WindowsやLinuxなどのOSでは、デバイスが物理的に接続されると、カーネルがそれを検知して適切なドライバをロードします。
この段階ではまだファイルシステムとして利用できない場合もありますが、システムがその個体を認識した状態がアタッチの第一歩となります。
プロセスへのアタッチ
ソフトウェア開発やシステム運用の現場では、実行中の「プロセス」に対してデバッガなどのツールを接続することをアタッチと呼びます。
通常、プログラムの不具合を調査する際には、プログラムの起動時からデバッガを介在させることが一般的です。
しかし、既に稼働しているサービスに後からデバッガを接続して状態を確認したい場合に「プロセスへのアタッチ」が行われます。
これにより、実行中のプログラムを停止させることなく、内部のメモリ状態や変数の値をリアルタイムで解析することが可能になります。
以下は、Linux環境においてコマンドラインから実行中のプロセスにデバッガをアタッチする際のイメージです。
# プロセスID(PID)が1234の実行中プログラムにgdbをアタッチする
gdb -p 1234Attaching to process 1234
Reading symbols from /usr/bin/example_app...
0x00007f8a... in nanosleep () from /lib64/libc.so.6
(gdb)仮想化・クラウド環境におけるアタッチ
現代のITインフラの中心である仮想化技術やクラウドサービスにおいて、アタッチはより重要な役割を担っています。
仮想ディスクのアタッチ
仮想マシン(VM)に対して、仮想的なハードディスク(ボリューム)を追加する操作が頻繁に行われます。
例えば、クラウドサービスでサーバーの容量が不足した際、新しいストレージボリュームを作成して既存のインスタンスにアタッチします。
これにより、サーバーを停止することなくディスク容量を拡張し、データの保存領域を即座に確保できます。
この柔軟性は、物理的なハードウェアの増設では実現困難な、クラウドならではの大きなメリットです。
ネットワークインターフェースのアタッチ
仮想マシンには、ネットワーク接続のための「仮想NIC(ネットワークインターフェースカード)」をアタッチすることも可能です。
複数のネットワークに所属させたい場合や、特定のセキュリティグループを適用したインターフェースに差し替えたい場合にこの操作が行われます。
物理的なLANカードを差し替えるのと同様の効果を、管理画面上の操作だけで完結させることができます。
仮想化環境における主なアタッチ対象
| 対象リソース | アタッチ後の主な用途 |
|---|---|
| ブロックストレージ | データベースのデータ保存領域、ログ保存用の拡張ドライブ |
| ネットワークインターフェース | 管理用ネットワークへの接続、セカンダリIPアドレスの付与 |
| GPUリソース | 機械学習や画像処理の高速化のための演算リソース追加 |
| ISOイメージファイル | 仮想DVDドライブとしてのOSインストールメディア読み込み |
デタッチ(Detach)との違いと関係性
アタッチの正確な理解には、その対義語である「デタッチ(Detach)」についても知っておく必要があります。
デタッチとは、システムに接続されているリソースを安全に切り離す操作を指します。
アタッチが「利用開始」のための手続きであるのに対し、デタッチは「利用終了」または「移動準備」のための手続きです。
重要な点は、デタッチを行わずに物理的な切断(強制的な取り外し)を行うと、データの破損やシステムの不安定化を招く恐れがあることです。
OSはメモリ上にデータを一時的に保持(キャッシュ)していることがあるため、デタッチ操作を通じて書き込みを完了させる必要があります。
例えば、クラウド環境でストレージを別のインスタンスに付け替えたい場合は、まず現在のインスタンスからデタッチし、その後に新しいインスタンスへアタッチするという手順を踏みます。
アタッチ操作時の注意点
アタッチは非常に便利な機能ですが、実行する際にはいくつかの注意点があります。
権限とセキュリティ
リソースをアタッチする操作は、システムの構成を変更する重大なアクションです。
そのため、通常は管理者権限(root権限やAdministrator権限)が必要となります。
不用意なアタッチを許すと、不正なデバイスからウイルスが混入したり、機密データが外部に持ち出されたりするリスクがあるため、適切なアクセス制御が求められます。
OS側の認識プロセス(マウントとの違い)
初心者が混同しやすい概念に「マウント(Mount)」があります。
厳密には、ストレージをシステムが認識する物理的・論理的な接続が「アタッチ」であり、その中のファイルシステムを特定のディレクトリに関連付けて利用可能にするのが「マウント」です。
クラウド環境では、コントロールパネルでボリュームを「アタッチ」しただけでは不十分で、OS内部で「マウント」操作を行って初めてファイルが読み書きできるようになります。
リソースの整合性
一つのリソースを複数のシステムに同時にアタッチする場合、注意が必要です。
通常、標準的なファイルシステムは複数のOSから同時に書き込まれることを想定していません。
特別な共有ファイルシステムを使用せずに多重アタッチを行うと、管理情報の整合性が崩れ、データが破壊される致命的なエラーにつながります。
まとめ
アタッチは、OSや仮想化環境においてリソースを柔軟に管理するための基盤となる重要な概念です。
物理的な接続から、仮想的なディスクの追加、さらには実行中のプロセスに対するデバッグまで、その活用範囲は多岐にわたります。
アタッチとデタッチの仕組みを正しく理解し、マウントなどの関連する操作と区別して覚えることで、効率的かつ安全なシステム運用が可能になります。
特にクラウドネイティブな環境では、リソースの動的な付け替えが日常的に行われるため、これらの用語の定義をしっかりと押さえておきましょう。
インフラの拡張性や柔軟性を最大限に引き出すために、アタッチという操作の背後にある仕組みを常に意識して作業に当たることが大切です。