現代のビジネス環境において、ITインフラは企業の成長を支える不可欠な基盤となりました。
しかし、DX(デジタルトランスフォーメーション)の進展やクラウド利用の拡大に伴い、企業のデジタル資産はかつてないほど複雑化しています。
このような状況下で、サイバー攻撃者が侵入経路として利用できる接点の総称を「アタックサーフェス(攻撃対象領域)」と呼びます。
セキュリティ担当者にとって、このアタックサーフェスを正確に把握し、適切に管理することは、サイバー防衛の第一歩となります。
本記事では、アタックサーフェスの定義から、その種類、管理が必要な理由、そして具体的な管理手法までを詳しく解説します。
アタックサーフェス(攻撃対象領域)の定義と基礎知識
アタックサーフェスとは、悪意のある攻撃者がシステムやネットワークに侵入し、データを盗み出したり、不正な操作を行ったりするために利用できるすべての接点や経路の合計を指します。
これには、公開されているサーバーやWebサイトだけでなく、従業員の端末や利用しているクラウドサービス、さらには物理的なデバイスまでが含まれます。
アタックサーフェスは広ければ広いほど、攻撃者にとっての「入り口」が多いことを意味し、セキュリティリスクが高まります。
かつてのセキュリティ対策は、社内ネットワークの境界を守る「境界防御」が主流でしたが、現在は境界自体が曖昧になっています。
そのため、自社のどこに弱点があるのかを可視化するアタックサーフェスの概念が、現代のセキュリティ戦略の中心となっています。
アタックサーフェスが分類される3つの主要な領域
アタックサーフェスは、その性質によって大きく3つの領域に分類して考えることができます。
1. デジタル・アタックサーフェス
デジタル・アタックサーフェスは、インターネット経由でアクセス可能なすべてのデジタル資産を指します。
具体的には、公開IPアドレス、ドメイン名、Webアプリケーション、API、クラウドインフラなどが該当します。
また、適切に管理されていない「シャドーIT」や、既に利用停止したはずの古いWebサイトなどもここに含まれます。
これらの資産は外部からスキャンされやすく、脆弱性が放置されていると、真っ先に攻撃の標的となります。
2. 物理的アタックサーフェス
物理的アタックサーフェスは、オフィス内にあるハードウェアや、持ち出し可能なデバイスなどを指します。
エンドポイントとなるPC、スマートフォン、USBメモリ、サーバーラック、IoT機器などが代表例です。
これらが盗難に遭ったり、悪意のある第三者によって不正なデバイスを接続されたりすることで、ネットワークへの侵入を許すリスクがあります。
特にテレワークの普及により、社外へ持ち出される端末が増えたことで、この領域の管理はより困難になっています。
3. ソーシャル・アタックサーフェス(人的領域)
ソーシャル・アタックサーフェスは、システムそのものではなく、組織に属する「人」を対象とした攻撃領域です。
フィッシングメールや、SNSを通じたソーシャルエンジニアリングなどがこの領域における攻撃手法となります。
どれほど強固なシステムを構築していても、従業員がIDやパスワードを漏洩させてしまえば、攻撃者は容易に内部へ侵入できます。
人はセキュリティにおける「最も弱いリンク」と表現されることもあり、教育や啓蒙活動による対策が不可欠です。
アタックサーフェスが急速に拡大している背景
近年、多くの企業でアタックサーフェスが爆発的に拡大しており、それがセキュリティ事故の増加に直結しています。
まず大きな要因として、マルチクラウドやハイブリッドクラウドの普及が挙げられます。
自社で管理しきれない範囲にIT資産が分散したことで、管理の目が行き届かない資産が増加しました。
次に、テレワークの一般化により、従業員が自宅やカフェなどの公共ネットワークから社内システムにアクセスする機会が増えたことが挙げられます。
また、IoT機器の導入が進んだことで、ネットワークに接続されるデバイスの数も飛躍的に増加しました。
これらのデバイスの多くは、PCやサーバーほど強固なセキュリティ機能を持っていないことが多く、格好のターゲットとなります。
さらに、ソフトウェアのサプライチェーンが複雑化したことも要因の一つです。
自社開発のコードだけでなく、オープンソースライブラリや外部のSaaSサービスを利用することで、自社の関知しない場所で脆弱性が生まれるリスクが高まっています。
アタックサーフェス管理(ASM)の重要性とメリット
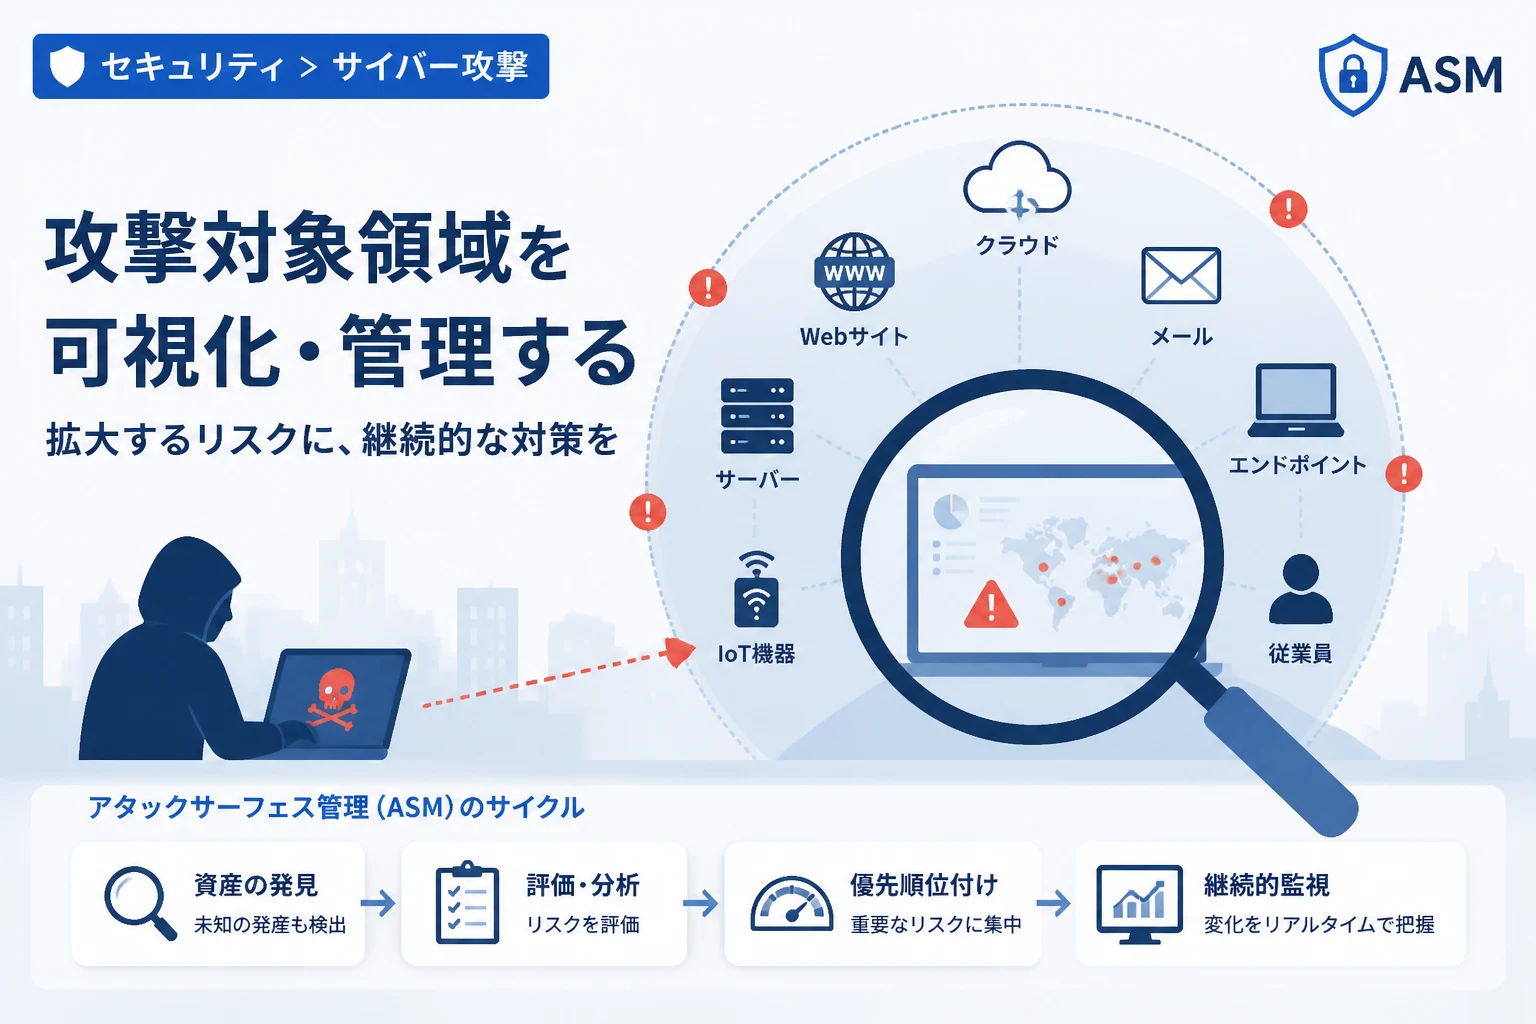
アタックサーフェスが拡大し続ける現状に対抗するために提唱されているのが、アタックサーフェス管理(ASM:Attack Surface Management)です。
ASMを導入することで、自社のIT資産を「攻撃者と同じ視点」で継続的に調査し、弱点を特定することができます。
従来の定期的なセキュリティ診断(ペネトレーションテストなど)は、実施した時点の「点」の評価に過ぎませんでした。
しかし、IT環境が日々刻々と変化する現代では、継続的かつ自動的なモニタリングが求められます。
ASMを実施する主なメリットは、管理外の資産(シャドーIT)を早期に発見し、リスクを未然に防げる点にあります。
また、優先的に対処すべき脆弱性を可視化することで、限られたリソースを効率的にセキュリティ対策に充てることが可能になります。
ASM(Attack Surface Management)の具体的なプロセス
効果的なASMを実現するためには、以下の4つのプロセスをサイクルとして回すことが重要です。
1. 資産の発見(Asset Discovery)
自社の管理下にある資産だけでなく、インターネット上に公開されている関連資産をすべて洗い出します。
ドメイン名やIPアドレスをキーにして、サブドメインや開発中のテスト環境、外部のクラウドストレージなどを特定します。
この段階では、「自分たちが把握していなかった資産」を見つけ出すことが最も大きな成果となります。
2. 資産の分類と評価
発見した資産を、重要度や用途に応じて分類します。
その資産がどのようなOSやミドルウェアを使用しているのか、どのようなサービスが稼働しているのかを詳細に調査します。
これにより、どの資産が攻撃を受けた際にビジネスへの影響が大きいかを判断できるようになります。
3. 脆弱性の特定と優先順位付け
各資産に対して、既知の脆弱性や設定ミス(ポートの開放、デフォルトパスワードの使用など)がないかをチェックします。
すべての脆弱性に即座に対応することは困難なため、CVSS(共通脆弱性評価システム)などの指標を用いて優先順位を決定します。
ビジネス上の重要資産における深刻な脆弱性から順に対策を講じることが、効率的なリスク低減に繋がります。
4. 継続的な監視と修復
脆弱性の修正が完了した後も、新たな資産の追加や新たな脆弱性の発見に備えて監視を続けます。
IT環境の変化は非常に早いため、一度きりの調査ではなく、24時間365日の自動スキャンを継続することが推奨されます。
アタックサーフェス管理(ASM)と脆弱性管理の違い
ASMと従来の脆弱性管理は混同されやすいですが、その焦点と範囲には明確な違いがあります。
以下の表で、それぞれの主な特徴を比較します。
| 比較項目 | 脆弱性管理(Vulnerability Management) | アタックサーフェス管理(ASM) |
|---|---|---|
| 対象範囲 | 管理台帳に登録されている既知の資産 | インターネット上の全資産(未知の資産を含む) |
| 視点 | 内部のシステム管理者視点 | 外部の攻撃者視点 |
| 主な目的 | 既知の資産における脆弱性の修正 | 攻撃経路の可視化と資産の棚卸し |
| 実施頻度 | 定期的(月次、四半期など) | 継続的かつリアルタイム |
脆弱性管理は「管理しているものを深く守る」ことに長けていますが、ASMは「守るべき範囲自体を広範に定義する」役割を担っています。
両者は対立するものではなく、ASMで発見した資産を脆弱性管理のプロセスに組み込むといった、相互補完的な運用がベストです。
アタックサーフェスを削減するためのベストプラクティス
管理を行うだけでなく、アタックサーフェスそのものを可能な限り小さくする(削減する)努力も必要です。
まず、「最小権限の原則」を徹底し、不要なサービスやポートはすべて閉鎖することが基本です。
外部に公開する必要のない社内システムは、VPNやゼロトラスト・ネットワーク・アクセス(ZTNA)を通じてのみアクセス可能にします。
また、放置されている休止中の古いWebサイトや、不要になったクラウドのテスト環境などは速やかに削除してください。
従業員に対しては、シャドーITを利用させないためのガイドライン整備と、代替となる公式ツールの提供を行うことが効果的です。
APIの利用においては、認証機能を必ず実装し、ドキュメント化されていない「シャドーAPI」が生まれないよう統制を強化しましょう。
自動化ツールによるアタックサーフェスの可視化例
ASMを人力で行うのは限界があるため、多くの企業では専用のツールを利用しています。
例えば、Pythonなどの言語を用いて、自社のサブドメインを自動的にスキャンする簡易的なスクリプトを運用している現場もあります。
以下は、資産発見のイメージを示す非常にシンプルなコードの例です。
import socket

# 調査対象のホスト名リスト
target_hosts = [
    "example.com",
    "dev.example.com",
    "test.example.com",
    "mail.example.com"
]

def check_host(host):
    try:
        # ホスト名からIPアドレスを取得(名前解決ができるか確認)
        ip_address = socket.gethostbyname(host)
        print(f"[発見] {host} は有効です (IP: {ip_address})")
    except socket.gaierror:
        # 名前解決に失敗した場合は無視
        pass

if __name__ == "__main__":
    print("資産スキャンを開始します...")
    for host in target_hosts:
        check_host(host)
print("スキャンが完了しました。")資産スキャンを開始します...
[発見] example.com は有効です (IP: 93.184.216.34)
[発見] mail.example.com は有効です (IP: 93.184.216.35)
スキャンが完了しました。実際のASMツールは、このような単純な名前解決だけでなく、ポートスキャン、バナー情報の取得、OSの推測、脆弱性データベースとの照合などを網羅的に行います。
こうしたツールを活用することで、セキュリティ担当者は手動での調査から解放され、より高度なリスク判断に時間を割くことができるようになります。
まとめ
アタックサーフェスは、サイバー攻撃者が組織に侵入するためのあらゆる「接点」であり、その管理は現代のセキュリティ対策において最優先事項の一つです。
クラウド、モバイル、IoTの普及によって拡大し続ける攻撃領域を、手作業で管理することはもはや不可能です。
自社のデジタル資産を攻撃者の視点で捉え、ASM(アタックサーフェス管理)を通じて継続的に可視化・評価する体制を構築してください。
未知の資産や放置された脆弱性を一つずつ減らしていく地道な努力こそが、深刻なセキュリティ侵害を防ぐ最も確実な方法です。
本記事で紹介した分類や管理プロセスを参考に、自社のIT資産を今一度見直し、強固な防衛基盤を築いていきましょう。