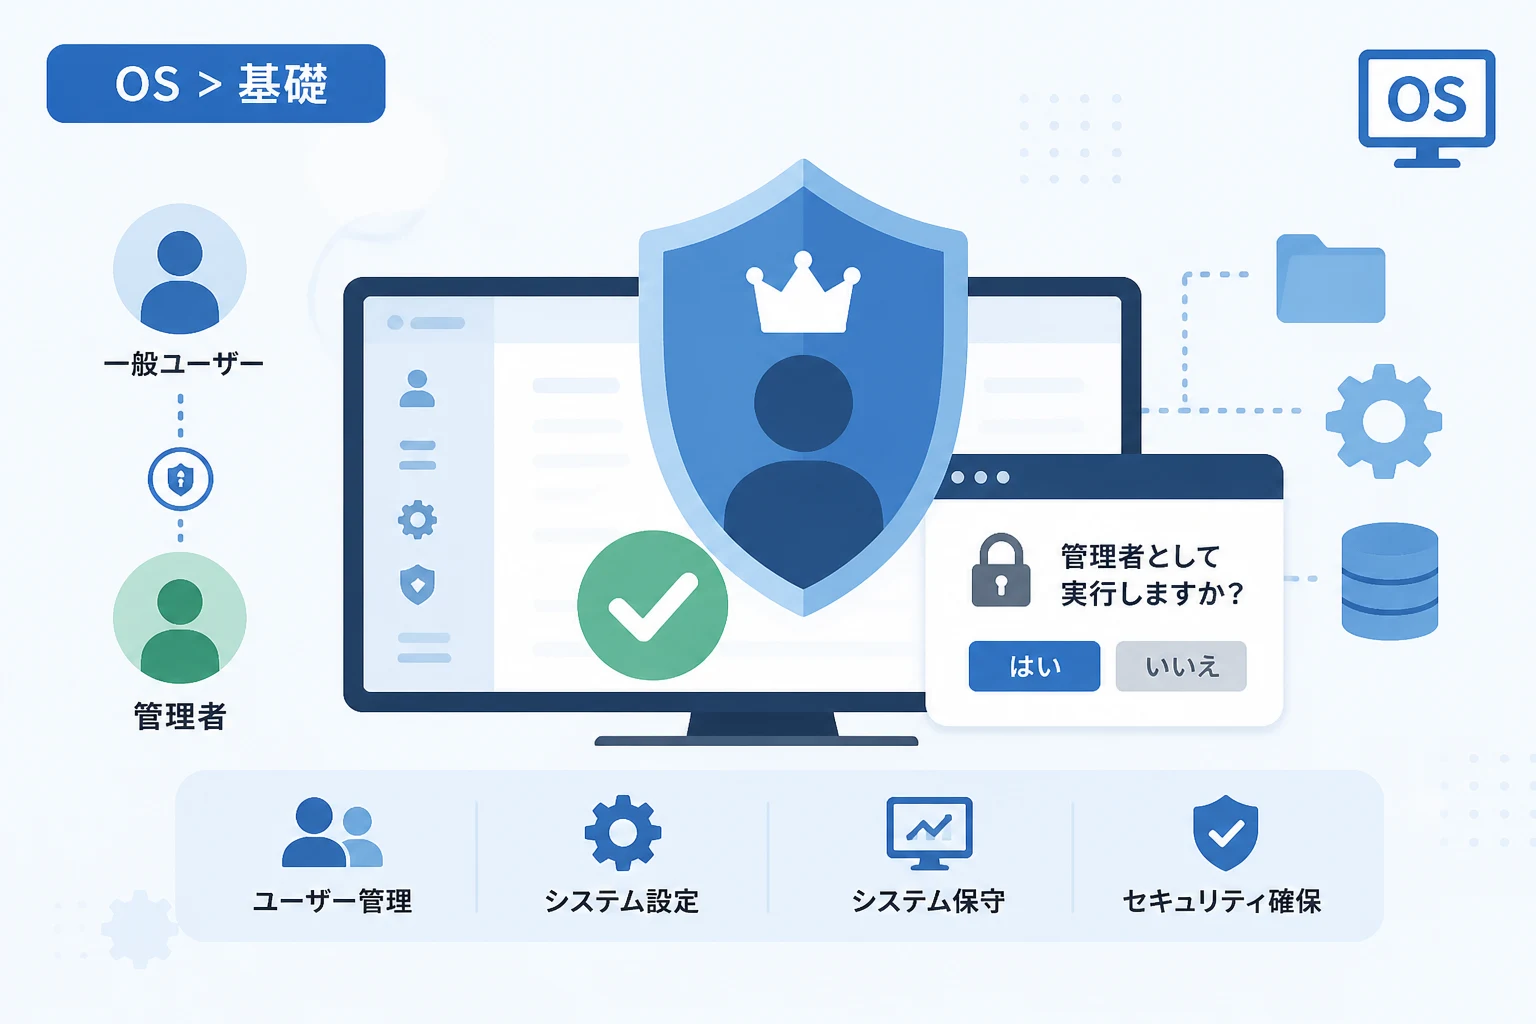
アドミニストレータ(アドミン)は、コンピュータのオペレーティングシステム(OS)において、あらゆる操作を実行できる最高レベルの権限を持つユーザーを指します。
普段私たちがパソコンやスマートフォンを利用する際、意識せずに行っている設定変更やアプリのインストールも、実はこの「管理者権限」という仕組みによって制御されています。
システムの根幹に関わる設定を誤って変更したり、悪意のあるソフトウェアが勝手に動作したりするのを防ぐために、アドミニストレータの役割を正しく理解することは非常に重要です。
本記事では、ITの基礎知識として欠かせないアドミニストレータの定義から、各OSでの違い、そしてセキュリティ上の注意点について詳しく解説します。
アドミニストレータ(アドミン)の定義と基本的な役割
アドミニストレータとは、英語の「Administrator」をカタカナ表記したもので、日本語では「管理者」や「特権ユーザー」と訳されます。
ITの現場では短縮して「アドミン」と呼ばれることも多く、システムの全機能を自由に操作できる権利を有しています。
OSは複数のユーザーが利用することを前提に設計されており、各ユーザーが勝手に他のユーザーのデータを書き換えたり、システムを破壊したりできないように制限が設けられています。
この制限を一切受けず、システム全体の保守や管理を行うために用意されているのがアドミニストレータという特別なアカウントです。
具体的には、ハードウェアのドライバの追加、ネットワークの設定変更、システムアップデートの適用などがアドミニストレータの主な役割に含まれます。
また、他のユーザーアカウントの作成や削除、パスワードのリセットといった「ユーザー管理」も重要な任務の一つです。
現代のOSでは、この強力な権限を適切に管理することが、サイバーセキュリティ対策の第一歩であると考えられています。
OSごとに異なる管理者の名称と特徴
アドミニストレータという名称は主にWindowsで使われますが、他のOSでも同様の役割を持つアカウントが存在します。
ここでは、代表的なOSにおける管理者の呼び方とその特徴について見ていきましょう。
Windowsにおける「Administrator」
Windows OSでは、伝統的に最高権限を持つユーザーを「Administrator」と呼びます。
Windowsをセットアップした際に最初に作成するアカウントは、通常この管理者権限が付与された状態になっています。
しかし、Windows Vista以降のバージョンでは、セキュリティを向上させるために、管理者であっても通常時は一般ユーザーと同じ権限で動作するよう変更されました。
重要な設定変更を行うときだけ「許可」を求めるダイアログが表示される仕組みは、この管理者権限の保護を目的としたものです。
LinuxやUnixにおける「root」
LinuxやUnix系OSでは、最高権限を持つユーザーは「root(ルート)」と呼ばれます。
rootは「根」という意味を持ち、システムのあらゆるファイルやプロセスに対して無制限のアクセス権を持っています。
Linuxの世界では「rootは神のような存在」と例えられることもあり、一度の操作ミスでOS全体を消去してしまうほどの強力な力を持っています。
そのため、日常的な作業でrootアカウントに直接ログインすることは推奨されず、必要に応じて一時的に権限を借りる運用が一般的です。
macOSにおける管理者ユーザー
AppleのmacOSもUnixベースのOSであるため、内部的にはrootが存在しますが、ユーザーが直接目にするのは「管理者」という区分です。
macOSの管理者は、システム環境設定の変更やアプリケーションのインストールなど、日常的な管理業務を行うことができます。
さらに深いシステム領域の操作には、パスワード入力による認証が必要となる二段構えの構造になっています。
管理者権限と一般ユーザー権限の具体的な違い
なぜ、すべてのユーザーを管理者にせず、わざわざ「一般ユーザー」と分ける必要があるのでしょうか。
その理由は、権限の範囲を明確に分けることで、システムの安定性とセキュリティを確保するためです。
以下の表は、一般的なOSにおける管理者と一般ユーザーの主な権限の違いをまとめたものです。
| 操作内容 | 管理者(アドミニストレータ) | 一般ユーザー |
|---|---|---|
| ソフトウェアのインストール | ○(全ユーザー向けに可能) | △(一部の制限されたもののみ) |
| システムファイルの編集 | ○(可能) | ×(禁止されている) |
| 他ユーザーのアカウント作成 | ○(可能) | ×(不可) |
| パスワードの変更 | ○(全員分可能) | △(自分のみ可能) |
| ネットワーク詳細設定 | ○(可能) | ×(閲覧のみ可能) |
このように、一般ユーザーは自分の作業に必要な範囲内でのみ操作が許可されています。
これにより、一人のユーザーが誤って共通のソフトを消してしまったり、ネットワーク設定を壊してオフィス全体の接続を遮断したりするトラブルを防ぐことができます。
アドミニストレータは、こうした「システム全体の秩序を守るための特別な鍵」を持っている状態だと言えます。
権限昇格の仕組み:UACとsudo
現代のコンピュータ利用において、常にアドミニストレータとして活動するのは非常に危険です。
そこで、必要な時だけ管理者の権利を行使する「権限昇格」という仕組みが導入されています。
WindowsのUAC(ユーザーアカウント制御)
Windowsを使っていると、画面が暗転し「このアプリがデバイスに変更を加えることを許可しますか?」という警告が表示されることがあります。
これは「UAC(User Account Control)」と呼ばれる機能で、意図しない管理者権限の行使を遮断するための防御壁です。
もしウイルスが勝手に設定を書き換えようとしても、このダイアログで人間が「はい」を押さない限り、権限は付与されません。
Linuxのsudoコマンド
Linux環境では、一般ユーザーが一時的にroot権限でコマンドを実行するためにsudo(superuser do)という命令を使います。
例えば、システムを更新する際は以下のようなコマンドを入力します。
# システムを最新の状態に更新する例
sudo apt update && sudo apt upgrade
このコマンドを実行するとパスワードを求められ、正しく認証されるとその操作だけが管理者として実行されます。
[sudo] password for user:
Reading package lists... Done
Building dependency tree... Done
All packages are up to date.
このように、必要な瞬間だけ「管理者の仮面を被る」ことで、普段の不注意による事故を最小限に抑える工夫がなされています。
アドミニストレータ権限に潜むセキュリティリスク
アドミニストレータは非常に強力であるため、サイバー攻撃者にとって最大の標的となります。
もし管理者のパスワードが盗まれたり、管理者権限でログインしたまま怪しいサイトを閲覧したりすると、甚大な被害が生じる可能性があります。
例えば、マルウェア(悪意のあるソフト)が管理者権限を取得すると、セキュリティソフトを強制終了させたり、ハードディスク内の全データを暗号化して身代金を要求したりすることが可能になります。
また、システム内部のバックドア(裏口)を作成され、永続的に監視されるリスクも高まります。
企業組織においては、不用意に従業員全員にアドミニストレータ権限を与えることは、セキュリティ上の大きな欠陥となります。
これを防ぐためには、「最小権限の原則」を徹底することが推奨されます。
最小権限の原則とは、各ユーザーに対して、その業務を遂行するために必要な最低限の権限だけを割り当てるという考え方です。
日常のメール返信や資料作成には一般ユーザー権限を使い、システムのメンテナンス時のみ管理者権限を使用する運用が理想的です。
企業環境における管理者の役割と運用
個人のパソコンだけでなく、会社のネットワーク環境におけるアドミニストレータの役割はさらに多岐にわたります。
企業のIT部門では、Windows Serverの「Active Directory」などの仕組みを使って、数百台から数千台のパソコンを一括で管理しています。
この場合、各パソコンのローカルな管理者とは別に、ネットワーク全体を統括する「ドメイン管理者」というさらに強力な権限が存在します。
ドメイン管理者は、社員の入社・退社に伴うアカウント発行や、社内規定に基づいたセキュリティポリシーの一斉適用を行います。
例えば「USBメモリの使用を禁止する」「一定時間操作がない場合は自動でロックする」といったルールを、管理者権限を使って強制的に設定できます。
近年では、クラウドサービスの普及に伴い、クラウド上のリソース(AWSやAzureなど)を管理する「クラウド管理者」の需要も高まっています。
物理的なパソコンの管理だけでなく、仮想的なインフラの権限を適切に設計することが、現代のアドミニストレータに求められる高度なスキルとなっています。
アドミニストレータアカウントの適切な管理方法
最後に、個人や組織でアドミニストレータアカウントを安全に運用するための具体的なポイントを紹介します。
まず第一に、管理用のアカウントには必ず強力なパスワードを設定し、可能な限り二要素認証(MFA)を導入してください。
パスワードが漏洩した際の被害が他のアカウントよりも圧倒的に大きいため、保護を何重にも重ねる必要があります。
第二に、不必要なアドミニストレータアカウントを作成しないことです。
「とりあえず予備で作っておこう」といった安易なアカウント作成は、攻撃者にとっての侵入口を増やす結果に繋がります。
第三に、管理操作を行った際のログ(記録)を保存しておくことです。
「いつ、誰が、どの管理者権限で何を変えたか」という記録があれば、万が一のトラブル発生時に原因を迅速に特定できます。
これらの対策を講じることで、アドミニストレータが持つ強力なパワーを安全かつ効果的に活用できるようになります。
まとめ
アドミニストレータ(アドミン)は、OSにおける最高権限を持ち、システムの維持管理に欠かせない重要な存在です。
WindowsのAdministrator、Linuxのroot、macOSの管理者など、名称は違えどその本質的な役割は共通しています。
全権限を持っているからこそ、操作ミスや不正アクセスの際のリスクは極めて大きく、適切な権限分離と慎重な運用が求められます。
一般ユーザーとの違いを理解し、UACやsudoなどの「権限昇格」の仕組みを正しく活用することが、安全なコンピュータ利用の鍵となります。
「最小権限の原則」を意識し、必要なときだけ管理者の力を使うという姿勢を忘れないようにしましょう。
本記事を通じて、アドミニストレータの役割と重要性についての理解が深まれば幸いです。