デジタルトランスフォーメーション(DX)の加速に伴い、多くの企業が自社の業務システムやサービス基盤をクラウド環境へと移行しています。
クラウドへの移行は利便性や拡張性をもたらす一方で、サイバー攻撃の標的となるリスクを増大させているのも事実です。
特にクラウド上で動作するアプリケーションやデータベースなどの「ワークロード」をいかに保護するかは、現代のIT戦略において避けては通れない課題となっています。
こうした背景から、クラウド特有のセキュリティ課題を解決するためのソリューションとして、CWPP(Cloud Workload Protection Platform)が大きな注目を集めています。
本記事では、CWPPの定義や主な機能、なぜ今このツールが求められているのかについて、最新のトレンドを交えながら詳しく解説します。
CWPP(Cloud Workload Protection Platform)とは
CWPPは、Cloud Workload Protection Platformの略称で、日本語では「クラウド・ワークロード保護プラットフォーム」と呼ばれます。
この概念は、IT分野の調査・アドバイザリ企業であるガートナー(Gartner)社によって提唱されました。
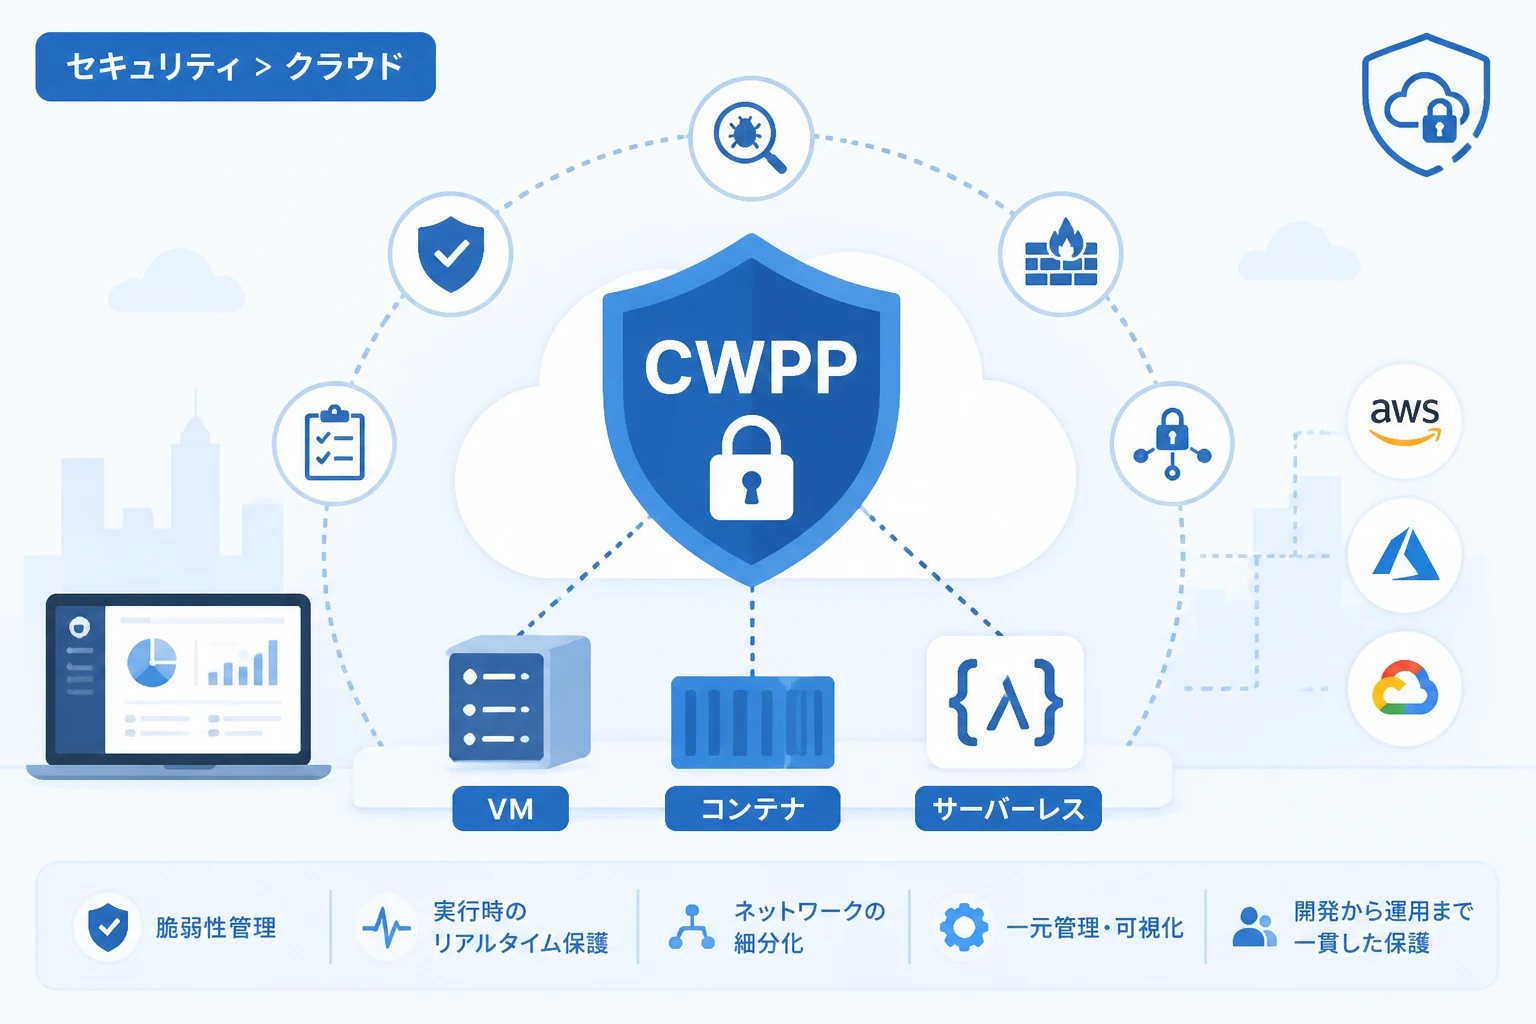
CWPPの主目的は、物理サーバー、仮想マシン(VM)、コンテナ、サーバーレス環境など、あらゆる場所で動作するワークロードを一元的に保護することにあります。
従来のセキュリティ対策は、ファイアウォールなどのネットワーク境界で守る「境界防御」が中心でした。
しかし、クラウド環境では境界が曖昧であり、攻撃者はワークロードそのものの脆弱性を突いて侵入を試みます。
CWPPは、ワークロードの内部にまで踏み込み、ライフサイクル全体を通じて一貫したセキュリティを提供するために設計されています。
「ワークロード」の具体的な内容
CWPPが保護対象とする「ワークロード」には、主に以下の種類が含まれます。
- 仮想マシン(Virtual Machines):AWS EC2やAzure VMなどの従来の仮想サーバーインスタンス。
- コンテナ(Containers):DockerやKubernetes上で動作する、ポータビリティの高い実行環境。
- サーバーレス(Serverless/FaaS):AWS Lambdaのように、インフラ管理を意識せずコードのみを実行する仕組み。
これらのワークロードは、クラウドネイティブな環境において複雑に組み合わされて利用されています。
CWPPは、これら多様な環境が混在するハイブリッドクラウドやマルチクラウド環境においても、単一のコンソールから可視性と制御を提供する点が大きな特徴です。
CWPPが注目される背景
なぜ今、多くの企業がCWPPの導入を検討しているのでしょうか。
その背景には、クラウド特有の運用形態と、それに伴う新たな脅威の存在があります。
クラウド移行と環境の複雑化
かつてのIT環境は、社内ネットワークという明確な境界の中にサーバーが配置されていました。
しかし、クラウドの普及により、システムはオンプレミスと複数のクラウドサービスが入り混じった状態になっています。
管理すべき対象が分散したことで、セキュリティ担当者が「どこで何が動いているか」を把握することが困難になりました。
CWPPは、こうした複雑化したインフラを一元管理し、セキュリティの死角をなくす役割を担っています。
責任共有モデルの理解と実践
クラウドを利用する際、ユーザーは「クラウド事業者と利用者の責任範囲」を定義した「責任共有モデル」を理解しなければなりません。
AWSやAzureなどの事業者は、クラウド自体のインフラ(物理ハードウェアやデータセンター)の安全性を保証します。
しかし、その上で動作するOS、アプリケーション、データのセキュリティは、利用者が責任を持つ必要があります。
多くの企業がこの「利用者の責任範囲」の対策を十分に行えておらず、脆弱性を放置したまま運用しているケースが少なくありません。
CWPPは、この利用者が守るべきワークロードの安全性を確保するための強力な武器となります。
CWPPの主な機能
CWPPは、ワークロードを保護するために多層的な機能を提供します。
以下に、代表的な機能のいくつかを紹介します。
脆弱性管理とスキャン
ワークロードで使用されているOSやライブラリに、既知の脆弱性が含まれていないかを自動的にスキャンします。
特にコンテナ環境においては、デプロイ前の「イメージスキャン」を実施することで、問題のあるコードが本番環境へ流入するのを防ぎます。
ランタイム保護(Runtime Protection)
ワークロードが稼働している最中の挙動をリアルタイムで監視します。
不審なプロセスの実行やファイルへの異常なアクセス、メモリ改ざんなどを検知し、即座にブロックします。
これにより、ゼロデイ攻撃や未知の脅威に対しても迅速な対応が可能になります。
ネットワークセグメンテーション(マイクロセグメンテーション)
クラウド内のワークロード間の通信を可視化し、必要最小限の通信のみを許可する制御を行います。
万が一、一つのワークロードが侵害されたとしても、攻撃者が他のシステムへ横移動(ラテラルムーブメント)するのを防ぐことができます。
整合性監視(FIM)
システムファイルや設定ファイルが意図せず変更されていないかを監視します。
サイバー攻撃者は侵入後にバックドアを作成するためにファイルを書き換えることが多いため、この監視は侵入検知において非常に重要です。
CWPPと他のセキュリティソリューションの違い
クラウドセキュリティには、CWPP以外にも似たような名称のソリューションが存在します。
それぞれの違いを正しく理解することは、適切なツール選定において不可欠です。
CSPM(Cloud Security Posture Management)との違い
CSPMは「クラウド全体のセキュリティ設定」を監視するツールです。
例えば、S3バケットが公開設定になっていないか、多要素認証(MFA)が有効になっているかといった「設定ミス」を防ぐのが主な目的です。
これに対し、CWPPは設定ではなく「ワークロードの中身(OSやアプリ、実行プロセス)」を保護の対象としています。
いわば、CSPMが「家の戸締まり」を確認するツールであるのに対し、CWPPは「家の中にいる不審者」を見つけるツールだと言えます。
CASB(Cloud Access Security Broker)との違い
CASBは、従業員が利用するSaaS(Microsoft 365やSalesforceなど)の利用状況を可視化・制御するツールです。
シャドーITの検知や、機密情報の持ち出し制限(DLP)を得意としています。
CWPPは自社で構築・運用するサーバーやアプリケーションを保護するものであるため、保護の対象領域が異なります。
セキュリティソリューション比較表
| ソリューション名 | 主な保護対象 | 主な役割 |
|---|---|---|
| CWPP | VM、コンテナ、サーバーレス | ワークロード内部の脆弱性・脅威保護 |
| CSPM | クラウドインフラの設定 | 設定ミスやコンプライアンス違反の検知 |
| CASB | SaaS利用(ユーザー行動) | クラウド利用の可視化、データ保護 |
CNAPPへの進化と統合
近年、セキュリティ市場ではCWPPとCSPMを個別に運用するのではなく、統合して提供する動きが加速しています。
この統合されたプラットフォームは、CNAPP(Cloud Native Application Protection Platform)と呼ばれます。
CNAPPは、開発段階から運用段階までのすべてのフェーズで一貫したセキュリティ対策を可能にします。
CWPP単体でも強力ですが、インフラの設定不備(CSPM)とワークロードの脅威(CWPP)を相関させて分析することで、より高度なリスク管理が可能になります。
最新のクラウドセキュリティを検討する際は、CWPPの機能が含まれたCNAPP製品を視野に入れるのが一般的になっています。
CWPP導入のメリット
CWPPを導入することで、企業はどのような恩恵を受けられるのでしょうか。
主なメリットを3つのポイントに絞って説明します。
1. ハイブリッド・マルチクラウド環境の一元管理
オンプレミスの仮想サーバーから、AWS、Azure、GCPなどの複数のクラウドまで、異なる環境を一つのツールで保護できます。
各クラウドベンダーが提供する個別のツールを使い分ける必要がなくなり、運用負荷の大幅な軽減につながります。
2. 開発と運用の融合(DevSecOps)の実現
CWPPをCI/CDパイプライン(ソフトウェア開発の自動化プロセス)に組み込むことで、開発段階で脆弱性を修正できます。
「シフトレフト」と呼ばれるこのアプローチにより、リリース後に重大な欠陥が見つかるリスクを最小限に抑えられます。
3. コンプライアンス対応の自動化
PCI DSSやSOC2、ISMSといった業界標準のセキュリティ規格への準拠状況を継続的にチェックできます。
定期的な監査レポートの作成を自動化できるため、コンプライアンス維持にかかるコストを削減可能です。
CWPP選定のポイント
CWPP製品を選ぶ際には、自社の環境に適したものを選ぶことが重要です。
以下の観点を確認することをお勧めします。
保護対象の網羅性
自社が現在、そして将来利用する予定の環境(コンテナやサーバーレスなど)をすべてカバーしているか確認してください。
一部の機能が特定のOSや特定のクラウドベンダーに依存している場合、将来的な拡張性が損なわれる可能性があります。
パフォーマンスへの影響
CWPPはワークロード内で動作するため、保護機能がシステムのリソースを過度に消費しないか注意が必要です。
特に、エージェント型の製品を導入する場合は、CPUやメモリへの負荷を事前にテストしておくことが望ましいでしょう。
運用の自動化と連携
検知した脅威に対して、自動的に隔離や再構築を行える機能があるかどうかも重要なポイントです。
また、SIEM(セキュリティ情報イベント管理)などの既存のセキュリティツールと連携できるかどうかも確認しましょう。
まとめ
クラウド環境の急速な普及により、サイバー攻撃の手法もより巧妙かつ直接的になっています。
インフラの境界を守るだけでは不十分な時代において、ワークロードそのものを内側から守るCWPPは不可欠なソリューションです。
CWPPは、仮想マシンからコンテナ、サーバーレスに至るまで、多種多様な実行環境に対して一貫したセキュリティを提供します。
また、脆弱性スキャンやランタイム保護といった強力な機能により、開発から運用までを安全に支えることができます。
今後、クラウド活用をさらに進めていく企業にとって、CWPP(あるいはそれを含むCNAPP)の導入は、ビジネスの継続性を確保するための重要な投資となるでしょう。
自社のシステム環境とリスクを正しく把握し、最適なCWPPを選択することで、安心・安全なクラウド活用を実現してください。