現代のビジネス環境において、サプライチェーンという言葉は製造業や物流業だけの用語ではなくなりました。
ITシステムやソフトウェア開発の現場においても、外部のライブラリ、クラウドサービス、外部ベンダーによる保守管理など、目に見えない巨大な供給網が張り巡らされています。
近年、このソフトウェアの供給経路を標的としたサイバー攻撃が急増しており、エンジニアやプロジェクトマネージャーにとってサプライチェーンの理解は不可欠なものとなっています。
本記事では、IT・ソフトウェア開発におけるサプライチェーンの基礎知識から、そのセキュリティ管理がいかに重要であるかについて詳しく解説します。
IT・ソフトウェア開発におけるサプライチェーンとは
サプライチェーンとは、一般的には「原材料の調達から製品の製造、在庫管理、配送、販売を経て消費者に届くまでの一連の流れ」を指します。
IT分野におけるサプライチェーンもこの概念に似ていますが、扱う対象が物理的な部品ではなく「ソフトウェアの構成要素」や「デジタルサービス」である点が特徴です。
現代のソフトウェア開発において、全ての機能をゼロから自社でコーディングすることはまずありません。
オープンソースソフトウェア(OSS)のライブラリやフレームワークを活用し、クラウドインフラを基盤として、APIを介した外部サービスとの連携を行うことが一般的です。
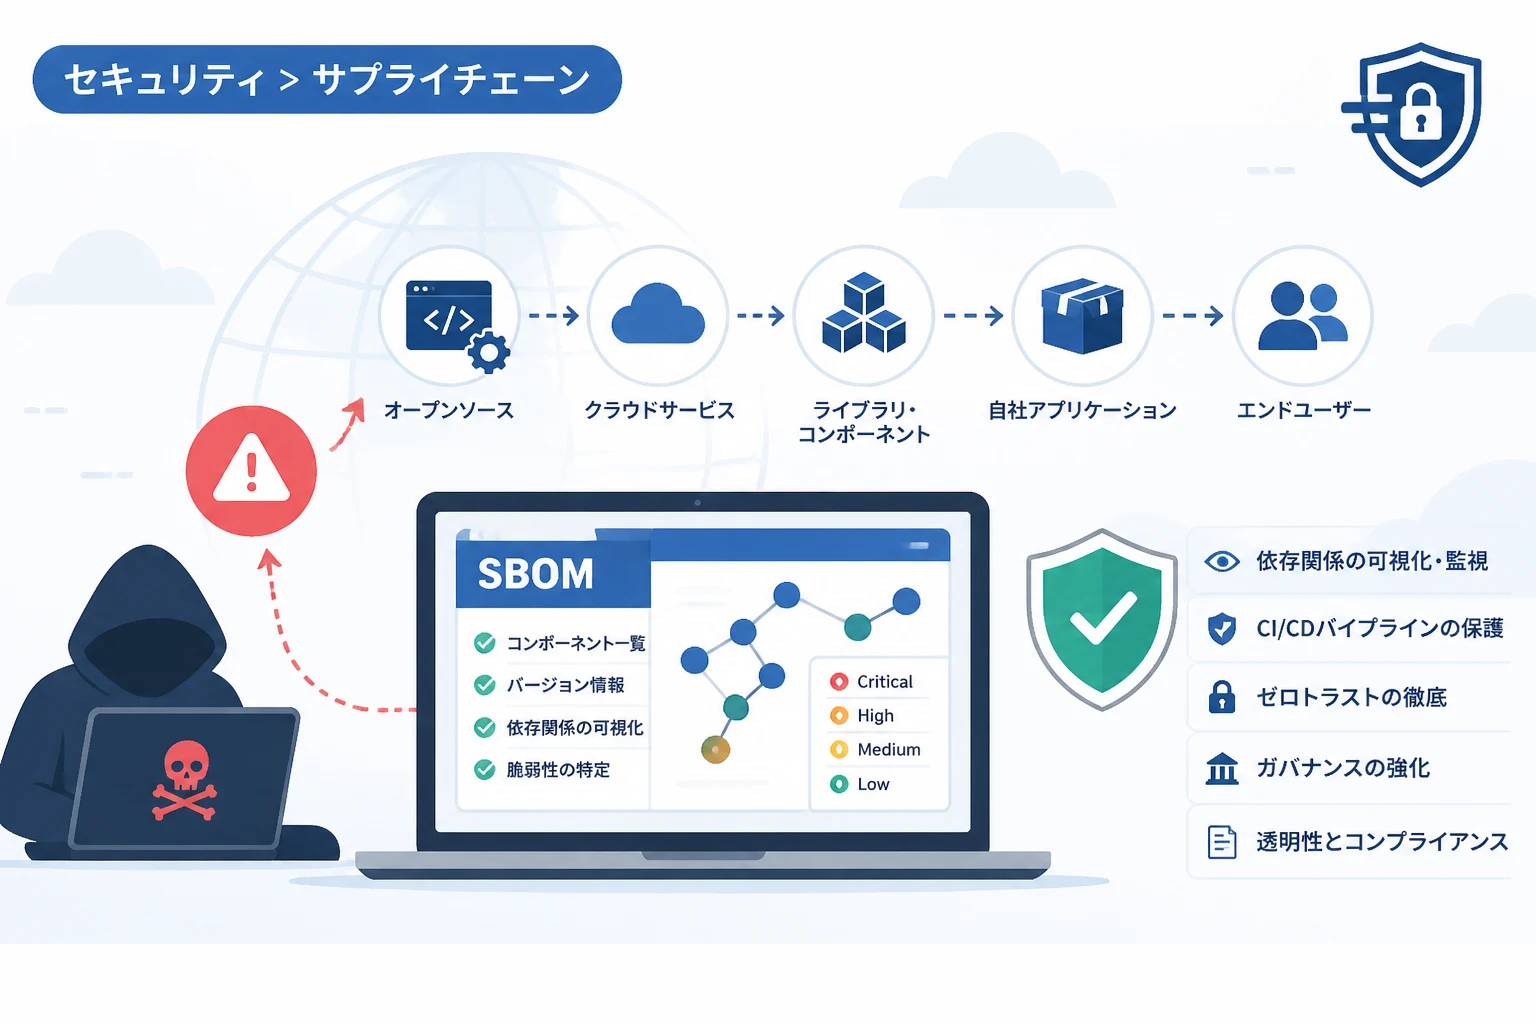
このように、一つのアプリケーションを構成するために必要となる、あらゆる外部リソースの連鎖を「ソフトウェアサプライチェーン」と呼びます。
また、開発プロセスそのものだけでなく、運用環境や配布プラットフォーム、開発を支援するサードパーティのツールもサプライチェーンの一部に含まれます。
ITサプライチェーンの主な構成要素
ITサプライチェーンを構成する要素は多岐にわたりますが、大きく分けると以下の3つのカテゴリーに分類できます。
| カテゴリー | 具体的な構成要素 |
|---|---|
| ソフトウェアコンポーネント | OSSライブラリ、フレームワーク、商用SDK、ランタイム |
| インフラおよびツール | クラウドプロバイダ(AWS/Azure等)、CI/CDパイプライン、IDEプラグイン |
| サービスおよびリソース | 外部APIサービス、保守・運用委託先、外部開発ベンダー |
これらの一つひとつが「供給源」となり、それらが結びつくことで最終的なITサービスが提供されます。
サプライチェーンセキュリティが注目される背景
なぜ今、IT業界でサプライチェーンのセキュリティがこれほどまでに強調されているのでしょうか。
その最大の理由は、「サプライチェーン攻撃」による被害が世界規模で拡大しているからです。
サプライチェーン攻撃とは、ターゲットとする企業を直接攻撃するのではなく、その企業が利用しているソフトウェアやサービスの脆弱性を悪用して侵入する手法です。
セキュリティの強固な大企業を直接突破するのは困難ですが、その取引先である中堅企業や、利用しているOSSライブラリを攻撃することは比較的容易な場合があります。
一度サプライチェーンの一部が汚染されると、それを利用している何千、何万という企業に自動的にマルウェアが拡散されるという、非常に効率的で恐ろしい攻撃手法です。
象徴的な事例:SolarWinds事件とLog4jの脆弱性
サプライチェーン攻撃の恐ろしさを世界に知らしめたのが、2020年に発覚したSolarWinds社のネットワーク管理ソフトウェアに対する攻撃です。
攻撃者は同社の製品アップデートにバックドア(不正な侵入口)を仕込み、正規の更新を通じて顧客にマルウェアを配信しました。
また、2021年に発見されたJavaライブラリLog4jの脆弱性は、世界中のあらゆるシステムにOSSが組み込まれているという現実を浮き彫りにしました。
これらの事例は、自社のセキュリティ対策が万全であっても、「信頼している外部コンポーネント」が脅威の入り口になり得ることを示しています。
サプライチェーン管理の要:SBOMの重要性
複雑化したソフトウェアの構成要素を可視化するための手法として、現在急速に普及が進んでいるのがSBOM(Software Bill of Materials:ソフトウェア部品表)です。
SBOMとは、料理の原材料リストのように、そのソフトウェアがどのような部品(OSSやライブラリ)で構成されているかをリスト化したデータのことです。
新しい脆弱性が発見された際、SBOMがあれば「自社システムのどの部分にその問題のある部品が使われているか」を即座に特定することができます。
SBOMの作成には、手動ではなく自動化されたツールを用いるのが一般的であり、主要な標準フォーマットがいくつか存在します。
- SPDX (Software Package Data Exchange): Linux Foundationが策定した国際標準フォーマット。
- CycloneDX: OWASPコミュニティによって作成された、セキュリティ分析に特化した軽量フォーマット。
- SWID tags: ソフトウェアの識別情報を付与するためのISO規格。
これらを用いることで、開発ベンダーと利用者の間で、ソフトウェアの内容物を正確に共有することが可能になります。
SBOMの記述例
参考までに、CycloneDX形式(JSON)で記述された非常に簡略化されたSBOMのイメージを以下に示します。
{
  "bomFormat": "CycloneDX",
  "specVersion": "1.4",
  "component": {
    "name": "SampleApp",
    "version": "1.0.0",
    "type": "application",
    "components": [
      {
        "group": "org.apache.logging.log4j",
        "name": "log4j-core",
        "version": "2.14.1",
        "hashes": [
          {
            "alg": "SHA-256",
            "content": "..."
          }
        ],
        "licenses": [
          {
            "license": {
              "id": "Apache-2.0"
            }
          }
        ]
      }
    ]
  }
}
このように、コンポーネント名やバージョン、ハッシュ値、ライセンス情報などを構造的に管理することで、サプライチェーンの透明性を確保します。
エンジニアリングにおける具体的な防御戦略
サプライチェーンの安全性を高めるためには、開発プロセスの各フェーズで適切なセキュリティ対策を講じる必要があります。
ここでは、エンジニアが実践すべき具体的な防御策をいくつか紹介します。
1. OSSライブラリの依存関係管理
プロジェクトで使用するライブラリは、常に最新の状態に保つか、セキュリティパッチが適用されたバージョンを使用するようにします。
DependabotやSnykといった自動スキャンツールを活用し、依存しているパッケージに既知の脆弱性(CVE)が含まれていないかを継続的に監視しましょう。
また、パッケージの「タイポスクワッティング(有名なライブラリと似た名前にして誤インストールを狙う攻撃)」にも注意が必要です。
2. CI/CDパイプラインの保護
開発からデプロイまでの自動化フロー(CI/CD)は、攻撃者にとって格好の標的となります。
パイプラインを操作する特権アカウントには多要素認証を適用し、ビルド環境に不要な外部通信を許可しない設定が求められます。
また、ビルド時に生成された成果物(アーティファクト)に対し、デジタル署名を付与することで、改ざんが行われていないことを保証します。
3. ゼロトラストモデルの採用
「社内ネットワークだから安全」「信頼しているベンダーの製品だから安全」という考えを捨て、「全ての通信を疑い、常に検証する」というゼロトラストの原則を適用します。
特に外部APIとの連携においては、最小権限の原則に基づいたアクセス許可設定を行い、異常なトラフィックを検知できる体制を構築してください。
サプライチェーン管理における組織の役割
サプライチェーンのセキュリティは、エンジニア個人の努力だけで完結するものではありません。
組織全体として、ガバナンスと調達のプロセスを強化する必要があります。
例えば、新しい外部ツールやサービスを導入する際には、そのベンダーがどのようなセキュリティ対策を行っているかを評価する「ベンダーリスクマネジメント」が重要です。
また、万が一サプライチェーン攻撃を受けた場合のインシデントレスポンス(事後対応)計画を策定しておくことも不可欠です。
法規制の面でも、アメリカの「サイバーセキュリティ強化に関する大統領令」をはじめ、世界各国でSBOMの活用やサプライチェーン管理の義務化が進んでいます。
日本国内においても、経済産業省が「サイバー・フィジカル・セキュリティ対策フレームワーク」を公開し、企業に対してサプライチェーンの強靭化を求めています。
まとめ
IT・ソフトウェア開発におけるサプライチェーンは、ビジネスのスピードと効率を高めるために欠かせない基盤です。
しかし、その複雑さと外部への依存度の高さは、深刻なセキュリティリスクを孕んでいることも事実です。
「自社が何を使ってシステムを構築しているのか」を正確に把握するSBOMの導入は、今後のエンジニアリングにおける標準的なマナーとなっていくでしょう。
単にコードを書くだけでなく、そのコードが依存する広大な供給網にまで目を配り、信頼性の高いサービスを提供することが、現代のエンジニアに求められる重要な資質です。
技術的な対策と組織的なプロセスの両輪を回しながら、安全なデジタルサプライチェーンの構築を目指していきましょう。