現代のITシステムにおいて、Webアプリケーションの安定稼働と高速なレスポンスは、ビジネスの成否を分ける極めて重要な要素です。
多くのユーザーが同時にアクセスする環境では、単一のサーバーだけで処理を完結させることは難しく、トラフィックを最適に制御する仕組みが欠かせません。
そこで注目されているのが、アプリケーションデリバリコントローラ(ADC)と呼ばれる高度なネットワークデバイスです。
本記事では、ADCの基本的な定義から、従来のロードバランサーとの違い、さらには備わっている主要な機能までを詳細に解説します。
アプリケーションデリバリコントローラ(ADC)とは
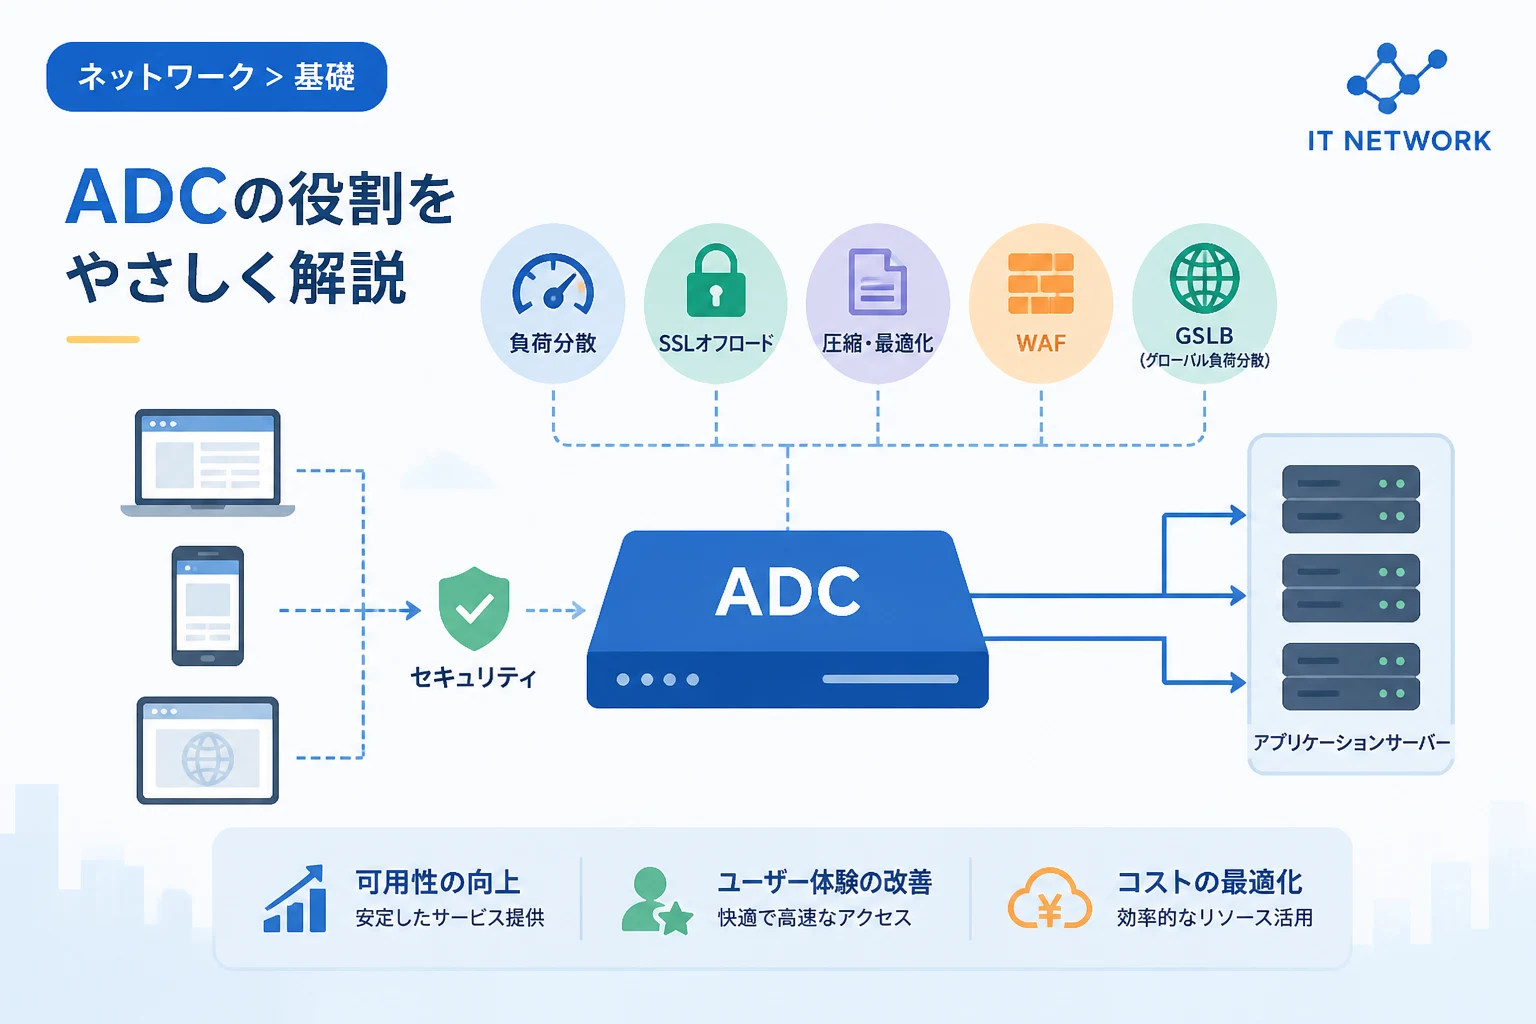
アプリケーションデリバリコントローラ(ADC)は、Webアプリケーションの「配信(デリバリ)」を最適化するためのネットワーク製品です。
主にデータセンターのサーバー群の前面に配置され、クライアントからのリクエストを効率的にサーバーへ振り分ける役割を担います。
もともとはサーバー負荷分散装置(ロードバランサー)として誕生しましたが、時代の変化とともにその機能は大きく進化しました。
現在のADCは、単なる負荷分散にとどまらず、アプリケーションの高速化、高度なセキュリティ、そして可用性の向上を実現するための統合的なプラットフォームとなっています。
ハードウェアとして提供される物理アプライアンスのほか、仮想マシン上で動作するソフトウェア版や、クラウド環境で利用される「as a Service」型など、形態は多岐にわたります。
企業の基幹システムや大規模なECサイト、SaaSプロバイダーなど、ミッションクリティカルな環境において、ADCはインフラの要として機能しています。
ロードバランサーとADCの決定的な違い
ADCを理解する上で、従来のロードバランサーとの違いを明確にすることは非常に重要です。
ロードバランサーは、OSI参照モデルの第4層(トランスポート層)で動作し、IPアドレスやポート番号に基づいてトラフィックを分散する仕組みを指します。
一方で、ADCはロードバランサーの機能を包含しつつ、第7層(アプリケーション層)での高度な処理を得意としています。
機能の範囲と目的の違い
ロードバランサーの主な目的は、トラフィックを複数のサーバーに均等に割り振り、サーバーダウンを防ぐことにあります。
これに対し、ADCの目的は、アプリケーションのパフォーマンスを最大限に引き出し、ユーザーにストレスのない体験を提供することにあります。
ADCは、通信の内容(HTTPヘッダーやCookie、URLパスなど)を解析し、最適なサーバーへリクエストを誘導する「コンテンツスイッチング」が可能です。
また、後述する「アクセラレーション(高速化)」や「セキュリティ機能」を標準で備えている点も、従来のロードバランサーにはない特徴です。
ロードバランサーとADCの比較表
それぞれの違いを理解するために、主要な項目を比較した表を以下に示します。
| 比較項目 | ロードバランサー(従来型) | アプリケーションデリバリコントローラ(ADC) |
|---|---|---|
| 主な動作レイヤー | L4(トランスポート層) | L4 〜 L7(アプリケーション層) |
| 主な役割 | サーバーの負荷分散、可用性の確保 | 負荷分散、高速化、セキュリティ、可用性の統合制御 |
| トラフィック制御 | IPアドレス、ポート番号ベース | URL、クッキー、デバイス情報、コンテンツベース |
| 主な付加機能 | ヘルスチェック | SSLオフロード、キャッシュ、圧縮、WAF、DDoS対策 |
| パフォーマンス最適化 | 限定的 | 非常に強力(TCP最適化など) |
ADCが持つ主な機能:トラフィック管理
ADCの核となる機能は、インテリジェントなトラフィック管理にあります。
これにより、複雑なシステム構成であっても、ユーザーのリクエストを最も適切なリソースに誘導することができます。
高度なL7負荷分散
ADCはHTTPプロトコルの詳細な内容を読み取ることができるため、非常に柔軟な振り分けが可能です。
例えば、リクエストされたURLのパスを見て、画像ファイルへのリクエストは画像専用サーバーへ、決済処理は高スペックなサーバーへといった制御が行えます。
これにより、システム全体の構成を効率化し、リソースの無駄を省くことが可能になります。
セッション維持(パーシステンス)
Webアプリケーションでは、ログイン状態やショッピングカートの内容を維持するために、同一ユーザーからのリクエストを同じサーバーに送り続ける必要があります。
ADCはCookieやSSLセッションIDを利用して、この「セッション維持」を確実に行います。
これにより、負荷分散を行いながらも、ユーザーの操作に矛盾が生じない環境を提供できます。
グローバルサーバー負荷分散(GSLB)
複数のデータセンターやクラウドリージョンにまたがってトラフィックを分散する機能を「GSLB(Global Server Load Balancing)」と呼びます。
災害時に別の拠点のサーバーへ自動で切り替えたり、ユーザーから地理的に近い拠点へ接続させたりすることで、事業継続性(BCP)とレスポンスの向上を両立させます。
ADCが持つ主な機能:アプリケーション高速化(アクセラレーション)
ADCの真価は、サーバーの負担を肩代わりし、ネットワークの遅延を解消する「アクセラレーション機能」にあります。
サーバーが本来のアプリケーション処理に専念できる環境を作ることで、応答速度を劇的に向上させます。
SSL/TLSオフロード
現代のWeb通信においてSSL/TLSによる暗号化は必須ですが、この暗号・復号処理はサーバーのCPUに大きな負荷をかけます。
ADCがこの処理を代行する機能を「SSLオフロード」と呼び、サーバー側のリソースを大幅に節約することが可能です。
また、証明書の管理を一括化できるため、運用管理の面でも大きなメリットがあります。
HTTP圧縮(Gzip圧縮)
ADCは、サーバーから送られてくるHTMLやCSS、JavaScriptなどのテキストデータを、クライアントに送信する直前に圧縮します。
通信データ量が削減されるため、特にモバイル回線などの帯域が限られた環境のユーザーに対して、高速なページ表示を実現します。
キャッシュ機能
頻繁にリクエストされる静的なコンテンツや、動的な生成結果をADC内部のメモリに一時保存(キャッシュ)します。
同じリクエストが来た際にADCが直接回答するため、サーバーにリクエストが届く回数を減らし、システム全体のレイテンシを最小限に抑えます。
TCP最適化(TCPバッファリング)
クライアントとADC間の通信、およびADCとサーバー間の通信を個別に最適化する技術です。
例えば、パケットロスが発生しやすい低品質な回線のクライアントに対しても、ADCが中継となって通信をスムーズに制御することで、通信の中断を防ぎます。
ADCが持つ主な機能:セキュリティ
インターネット上に公開されるアプリケーションは、常にサイバー攻撃の脅威にさらされています。
ADCはネットワークの境界に位置するため、アプリケーションを保護する第一線の防御壁としての役割も担っています。
Webアプリケーションファイアウォール(WAF)
多くのADC製品には、オプションまたは標準機能としてWAF(Web Application Firewall)が統合されています。
SQLインジェクションやクロスサイトスクリプティング(XSS)といった、アプリケーション層を狙った攻撃を検知・遮断します。
DDoS攻撃対策
大量のリクエストを送りつけてサービスを停止させるDDoS攻撃に対し、ADCは強力な耐性を発揮します。
プロトコルの異常を検知したり、特定のIPからのレートリミット(接続制限)を行ったりすることで、サービスダウンを防ぎます。
認証代行(プレ認証)
ユーザーがサーバーにアクセスする前に、ADCがIDやパスワードの認証を代行する機能です。
Active DirectoryやLDAP、SAMLなどのシングルサインオン(SSO)と連携することで、セキュリティレベルを統一し、内部サーバーへの不要なアクセスを遮断します。
ADCを導入するメリット
ADCを導入することで、システム管理者やビジネスオーナーは多くの恩恵を受けることができます。
まず、システムの可用性が飛躍的に向上します。
サーバーの故障やメンテナンス時でも、ADCがトラフィックを自動で切り替えるため、ユーザーはサービスの中断を感じることがありません。
次に、ユーザーエクスペリエンス(UX)の向上が挙げられます。
SSLオフロードや圧縮機能によりページの読み込みが速くなることは、ECサイトであればコンバージョン率の向上、社内システムであれば業務効率の改善に直結します。
また、インフラコストの最適化も重要なポイントです。
ADCがサーバーの負荷を肩代わりすることで、1台あたりのサーバーが処理できるリクエスト数が増え、結果としてサーバーの台数を削減できる場合があります。
さらに、セキュリティ対策をADCに集約することで、個別のサーバーごとにパッチを当てる手間を軽減し、統制の取れた防御体制を構築できます。
ADCの提供形態と選び方
自社に最適なADCを選ぶためには、その提供形態(デプロイメントモデル)を理解しておく必要があります。
物理アプライアンス
専用のハードウェアとして提供されるモデルで、最高クラスのパフォーマンスと安定性を誇ります。
SSL処理を高速化するための専用チップ(ASIC)を搭載していることが多く、大規模なトラフィックが発生するデータセンターに適しています。
仮想アプライアンス(ソフトウェアADC)
VMwareやHyper-Vなどの仮想化基盤上で動作するソフトウェア製品です。
ハードウェアに依存しないため、サーバーリソースを柔軟に割り当てることができ、プライベートクラウド環境に最適です。
クラウドネイティブADC(LaaS/PaaS)
AWSやMicrosoft Azure、Google Cloudといったパブリッククラウドが提供する負荷分散サービスです。
設定が容易でスケーラビリティに優れていますが、サードパーティ製の専門ADCに比べると、高度なL7制御機能が制限されている場合もあります。
選定のポイント
ADCを選定する際は、まず「スループット(秒間に処理できるデータ量)」や「SSL処理能力」といったスペックを確認します。
その上で、将来的なマイクロサービス化やコンテナ環境への対応が必要か、管理画面の操作性はどうかといった運用面も考慮する必要があります。
また、ベンダーによって得意とするセキュリティ機能や、自動化のためのAPI連携の充実度が異なるため、事前の検証(PoC)が強く推奨されます。
最新のトレンド:ADCの進化と今後の展望
ADCは現在、従来の境界防御型モデルから、より柔軟でモダンなアーキテクチャへと進化を続けています。
マルチクラウド・ハイブリッドクラウドへの対応
企業が複数のクラウドやオンプレミスを併用する中で、ADCには環境をまたいだ一元管理が求められています。
どこにアプリケーションがあっても、同じセキュリティポリシーやトラフィック制御を適用できる「集中管理コンソール」が重視されています。
オートメーションとInfrastructure as Code (IaC)
手動での設定変更ではなく、TerraformやAnsibleといったツールを用いて、ADCの設定をコードで管理する手法が一般的になりつつあります。
これにより、開発サイクルに合わせた迅速なデプロイが可能となり、設定ミスによるダウンタイムのリスクも低減されます。
可視性とオブザーバビリティ(観測性)
ADCはトラフィックの全容を把握できる位置にあるため、詳細な分析データを提供する「テレメトリ」機能が強化されています。
ユーザーがどこで遅延を感じているか、どのパスに攻撃が集中しているかをリアルタイムで可視化し、AIによる異常検知を行う製品も登場しています。
まとめ
アプリケーションデリバリコントローラ(ADC)は、Webアプリケーションの「可用性」「高速化」「セキュリティ」を支える、現代のネットワークにおいて不可欠なコンポーネントです。
単純なロードバランサーの枠を超え、L7レベルでの高度なトラフィック制御や、SSLオフロード、WAF機能などを統合することで、複雑化するIT環境を最適化します。
ハードウェア、ソフトウェア、クラウドといった多様な選択肢の中から、自社のニーズに合った最適なADCを選択し、適切に運用することが、ビジネスの信頼性を高める鍵となります。
今後も進化を続けるADCの最新技術に注目し、より付加価値の高いシステムインフラの構築を目指していきましょう。