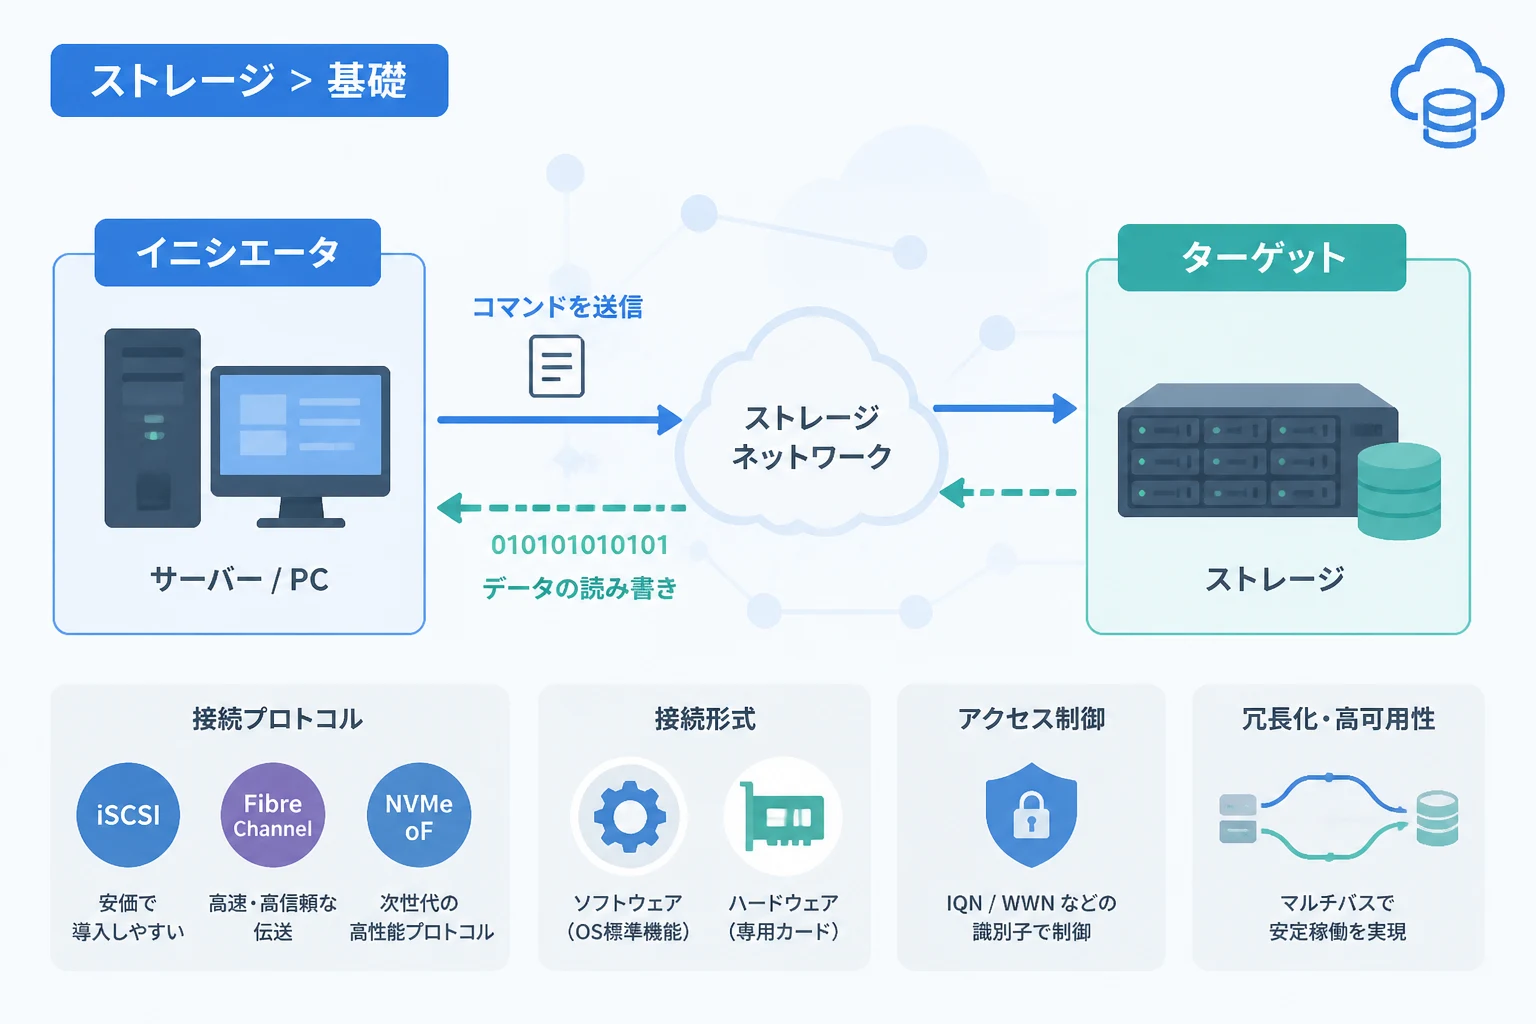
ITの世界、特にエンタープライズ向けのストレージ環境において、「イニシエータ」という言葉は非常に重要な役割を担っています。
システムエンジニアやインフラ担当者にとって、ストレージネットワークの構築やトラブルシューティングを行う際に、この概念を正確に理解しておくことは欠かせません。
一言で言えば、イニシエータとはストレージに対して接続を開始し、データの読み書きを要求する側のコンポーネントを指します。
本記事では、イニシエータの定義から、対となる「ターゲット」との違い、さらには具体的な接続の仕組みや種類について詳しく解説していきます。
イニシエータの定義と基本的な役割
イニシエータ(Initiator)とは、コンピュータネットワークやストレージ接続において、通信を「開始(Initiate)」する側のデバイスやソフトウェアを指します。
一般的に、サーバーやクライアントPCがストレージデバイスにアクセスする際に、このイニシエータとしての役割を担います。
SCSI(Small Computer System Interface)規格を起源とする用語であり、現代のiSCSIやFibre Channel(FC)といったネットワークストレージ技術においても共通の概念として使われています。
イニシエータの主な役割は、ストレージデバイスに対してコマンドを送信し、データの読み取りや書き込みを依頼することです。
ネットワーク越しにハードディスクやSSDが接続されている場合でも、OS側からはあたかもローカルに接続されたドライブのように見せることができます。
この仕組みにより、大規模なデータセンターやクラウド基盤において、効率的なストレージリソースの共有が可能になります。
イニシエータは、接続先のデバイスを特定し、セッションを確立するための識別情報を持っています。
この識別情報をもとに、正当な権限を持つサーバーだけが特定のストレージ領域にアクセスできるよう制御されます。
イニシエータとターゲットの違い
ストレージ通信を理解する上で、イニシエータと対になる「ターゲット(Target)」との違いを整理しておくことが重要です。
ターゲットとは、イニシエータからの要求を受け取り、実際のデータ処理を行うストレージ側のコンポーネントを指します。
この関係性は、一般的なネットワーク通信における「クライアント」と「サーバー」の関係に非常に似ています。
イニシエータが「依頼主」であり、ターゲットが「サービス提供者」であると考えると分かりやすいでしょう。
以下の表に、両者の主な違いをまとめました。
| 比較項目 | イニシエータ (Initiator) | ターゲット (Target) |
|---|---|---|
| 主な役割 | ストレージへの接続開始とコマンド送信 | 要求の受信とデータの提供・保存 |
| 一般的なデバイス | サーバー、ワークステーション | ストレージ専用機、ディスクアレイ |
| 通信の主導権 | 能動的(リクエストを出す) | 受動的(リクエストを待つ) |
| 例えるなら | レストランの客 | レストランの厨房・店員 |
このように、通信の方向性と役割が明確に分かれています。
例えば、WindowsサーバーからiSCSIストレージに接続する場合、サーバー側で動作している機能がイニシエータとなります。
一方、接続先となるNASやSANストレージ機器のコントローラー部分がターゲットとして機能します。
ストレージ接続の仕組みとプロセス
イニシエータがストレージに接続する際には、一定の手順(プロトコルスタック)に従って通信が確立されます。
まずは、ネットワーク層において物理的または論理的なパスが確立されている必要があります。
次に、イニシエータはターゲットのIPアドレスやWWN(World Wide Name)などの識別情報を使用して、接続要求を送信します。
このプロセスを「ログイン」または「セッション確立」と呼びます。
ログイン時には、認証機能(CHAPなど)を用いて、接続の安全性を確認する場合が多くあります。
認証が成功すると、ターゲットは自身が保持している「LUN(Logical Unit Number)」と呼ばれる論理的な記憶領域をイニシエータに提示します。
イニシエータは、提示されたLUNをスキャンし、OS上のディスクデバイスとして認識します。
一度デバイスとして認識されれば、後はファイルシステムの作成やデータの読み書きが通常のディスクと同じように行えるようになります。
この一連の流れにより、物理的に離れた場所にあるストレージが、サーバーの内部ディスクのように振る舞うことが可能になります。
代表的な接続プロトコルとイニシエータ
イニシエータが通信を行う際には、特定のプロトコル(通信規約)が使用されます。
利用するネットワーク環境や求められるパフォーマンスによって、最適なプロトコルは異なります。
iSCSI(Internet Small Computer System Interface)
iSCSIは、標準的なEthernet(TCP/IP)ネットワークを利用してSCSIコマンドをやり取りするプロトコルです。
既存のLANスイッチやネットワークカードをそのまま利用できるため、導入コストを低く抑えられるのが大きなメリットです。
iSCSI環境におけるイニシエータは、後述するソフトウェア形式で提供されることが一般的です。
中堅中小企業の仮想化基盤や、バックアップ用ストレージの接続に広く採用されています。
Fibre Channel(FC)
Fibre Channelは、ストレージ専用の高速ネットワークを構築するためのプロトコルです。
非常に高い信頼性と低レイテンシを誇り、大規模な基幹システムやデータベース環境で主流となっています。
FC環境では、専用のホストバスアダプタ(HBA)が物理的なイニシエータとして機能します。
光ファイバーケーブルを用いた接続が一般的であり、ネットワークの構成には専用のFCスイッチが必要です。
NVMe over Fabrics(NVMe-oF)
NVMe-oFは、超高速なNVMeストレージの性能をネットワーク越しに引き出すための新しいプロトコルです。
従来のSCSIプロトコルよりもオーバーヘッドが少なく、フラッシュストレージの性能を最大限に活用できます。
RDMA(Remote Direct Memory Access)やTCP、Fibre Channelなど、さまざまなネットワーク層の上で動作します。
次世代のハイパフォーマンスコンピューティング(HPC)や、AI解析基盤において注目を集めています。
イニシエータの種類:ソフトウェアとハードウェア
イニシエータを実現する方法には、大きく分けて「ソフトウェア」と「ハードウェア」の2種類があります。
ソフトウェア・イニシエータ
OS(オペレーティングシステム)の機能として実装されているイニシエータを指します。
WindowsやLinux、VMware ESXiなどの主要なOSには、標準でiSCSIソフトウェア・イニシエータが組み込まれています。
特別なハードウェアを追加購入する必要がなく、標準的なNIC(ネットワークカード)で動作するため、柔軟性が高いのが特徴です。
ただし、プロトコルの処理をサーバーのCPUで行うため、高負荷時にはサーバー全体のパフォーマンスに影響を与える可能性があります。
近年のCPU性能の向上により、多くの一般的な用途ではソフトウェア・イニシエータで十分な性能が得られます。
ハードウェア・イニシエータ
プロトコルの処理を専用のチップで行う物理的なカードを指し、一般的に「HBA(Host Bus Adapter)」と呼ばれます。
Fibre Channel接続では、このハードウェア・イニシエータが必須となります。
iSCSI環境においても、プロトコル処理をオフロード(肩代わり)する機能を備えた特殊なNICが存在します。
サーバーのCPU負荷を軽減できるため、非常に高いI/O性能が求められる環境に適しています。
また、ハードウェアレベルでブート(起動)機能を備えているものが多く、ストレージからのOS起動(SAN Boot)を安定して行うことができます。
イニシエータの識別子:IQNとWWN
ネットワーク上でイニシエータを正しく特定するためには、固有の名前(識別子)が必要です。
プロトコルによって使用される識別子の形式が異なります。
IQN(iSCSI Qualified Name)
iSCSIで使用される識別子で、世界中で重複しないように命名規則が決まっています。
例えば、iqn.1991-05.com.microsoft:server01のような形式を取ります。
日付、ドメイン名、任意のホスト名を組み合わせることで、ユニークな名前を作成します。
管理者は、ストレージ(ターゲット)側の設定画面で、このIQNを登録することでアクセス許可を与えます。
WWN(World Wide Name)
Fibre Channelで使用される識別子で、ハードウェアの製造時に割り当てられる64ビットの番号です。
特にポート単位の識別子を「WWPN(World Wide Port Name)」と呼び、ゾーニング設定などで頻繁に使用します。
イーサネットにおけるMACアドレスのようなものだと考えるとイメージしやすいでしょう。
物理的なカードを交換するとWWPNも変わるため、運用時には注意が必要です。
設定と運用における注意点
イニシエータを適切に運用するためには、いくつかの重要なポイントがあります。
まず、「セキュリティ設定」を怠らないことが重要です。
ストレージ側で「イニシエータ制限(LUNマスキング)」を適切に行い、許可されたサーバー以外からのアクセスを遮断する必要があります。
次に、「マルチパス(Multipath)」の設定も欠かせません。
イニシエータとターゲットの間の経路を冗長化することで、ケーブル断線やスイッチ故障時でも通信を継続できるようになります。
ソフトウェア・イニシエータを使用する場合は、ネットワーク帯域の確保にも注意してください。
通常の業務通信(LAN)とストレージ通信(SAN)が混在すると、互いのパフォーマンスを阻害する恐れがあります。
可能であれば、ストレージ専用の物理NICまたはVLANを用意し、トラフィックを分離することが推奨されます。
また、MTU(Maximum Transmission Unit)の設定を「ジャンボフレーム(9000バイトなど)」に調整することで、スループットが向上する場合があります。
ただし、ジャンボフレームを使用する場合は、イニシエータ、スイッチ、ターゲットのすべてで設定を合わせる必要があります。
まとめ
イニシエータは、ストレージネットワークにおいて通信を開始し、データの読み書きを主導する非常に重要な役割を持っています。
ターゲットとの関係を正しく理解し、それぞれのプロトコルの特性を把握することは、安定したシステム構築の第一歩です。
ソフトウェア・イニシエータによる手軽な導入から、ハードウェアHBAによる高信頼な構成まで、用途に応じた選択肢が存在します。
IQNやWWNといった識別子の管理、マルチパスによる冗長化、そして適切なセキュリティ設定を行うことで、安全で効率的なストレージ環境を実現できます。
本記事を通じて、イニシエータの仕組みに関する理解が深まり、実務での設計やトラブル対応に役立てば幸いです。